Es ist schon schwer genug, qualifizierte Fachkräfte im Bereich Cybersicherheit zu finden, doch angesichts einer wachsenden Zahl von Compliance-Vorschriften zum Schutz von Verbraucherdaten erkennen immer mehr Unternehmen, dass sie qualifizierte Fachkräfte in einem weiteren entscheidenden Bereich benötigen: Datenschutz.
In ihrem fünften jährlichen Bericht „ : State of Privacy“ ( ) stellte die ISACA fest, dass Unternehmen den Wert des Datenschutzes erkennen – wie dieser dazu beiträgt, Datenpannen zu verringern und sowohl den Ruf der Marke als auch das Vertrauen der Verbraucher zu stärken. Der Bericht zeigte jedoch auch, dass das häufigste Hindernis für Datenschutzprogramme in den komplexen rechtlichen und regulatorischen Rahmenbedingungen liegt. Hinzu kommt die zusätzliche Herausforderung, dass Teams auf KI-Tools von „ “ zurückgreifen, um Daten auszutauschen und zu schützen.
Trotz der wichtigen Rolle, die Datenschutzabteilungen beim Schutz von Verbraucherdaten spielen können, steigt die Zahl der Mitarbeiter in diesen Abteilungen nicht – sie ist sogar leicht rückläufig.
„Ich denke, am meisten überrascht mich, dass die durchschnittliche Mitarbeiterzahl in den Datenschutzabteilungen in diesem Jahr etwas geringer war – acht Mitarbeiter in diesem Jahr im Vergleich zu neun [im Vorjahr]“, erklärte Safia Kazi, Leiterin des Bereichs „Privacy Professional Practices“ bei ISACA, kürzlich in einem Gespräch über den ISACA-Datenschutzbericht. Zugegeben, es handelt sich nicht um einen starken Rückgang, aber es sind genau diese leichten Schwankungen der Nadel nach oben und unten, die sie beobachtet, um längerfristige Trends besser vorhersagen zu können.
“„Wir stellen fest, dass immer mehr Menschen KI für Aufgaben im Zusammenhang mit dem Datenschutz nutzen.“Safia Kazi, Leiterin des Bereichs Datenschutzpraxis bei ISACA
Andererseits, so fügte Kazi hinzu, wurde die Nachricht vom Personalmangel zwar als überraschend empfunden, fiel bei den Befragten jedoch nicht so negativ aus wie im vergangenen Jahr. Eine Theorie, warum das so ist? „Wir stellen fest, dass immer mehr Menschen KI für datenschutzbezogene Aufgaben nutzen“, sagte sie.
ISACA, früher bekannt als „Information Systems Audit and Control Association“, ist ein weltweiter gemeinnütziger Berufsverband und eine führende Organisation für IT-Zertifizierungen und -Schulungen, deren Schwerpunkt auf der Förderung des digitalen Vertrauens liegt. Der Bericht „The State of Data Privacy“, für den mehr als 1 600 Sicherheitsverantwortliche, Führungskräfte und andere IT-Fachleute aus aller Welt befragt wurden, deckte ein breites Spektrum an Themen ab. , Leiter der Koordinierungsstelle, und Kazi konzentrierten sich auf fünf Schlüsselbereiche:
1. Die Zustimmung des Vorstands zum Thema Datenschutz einholen
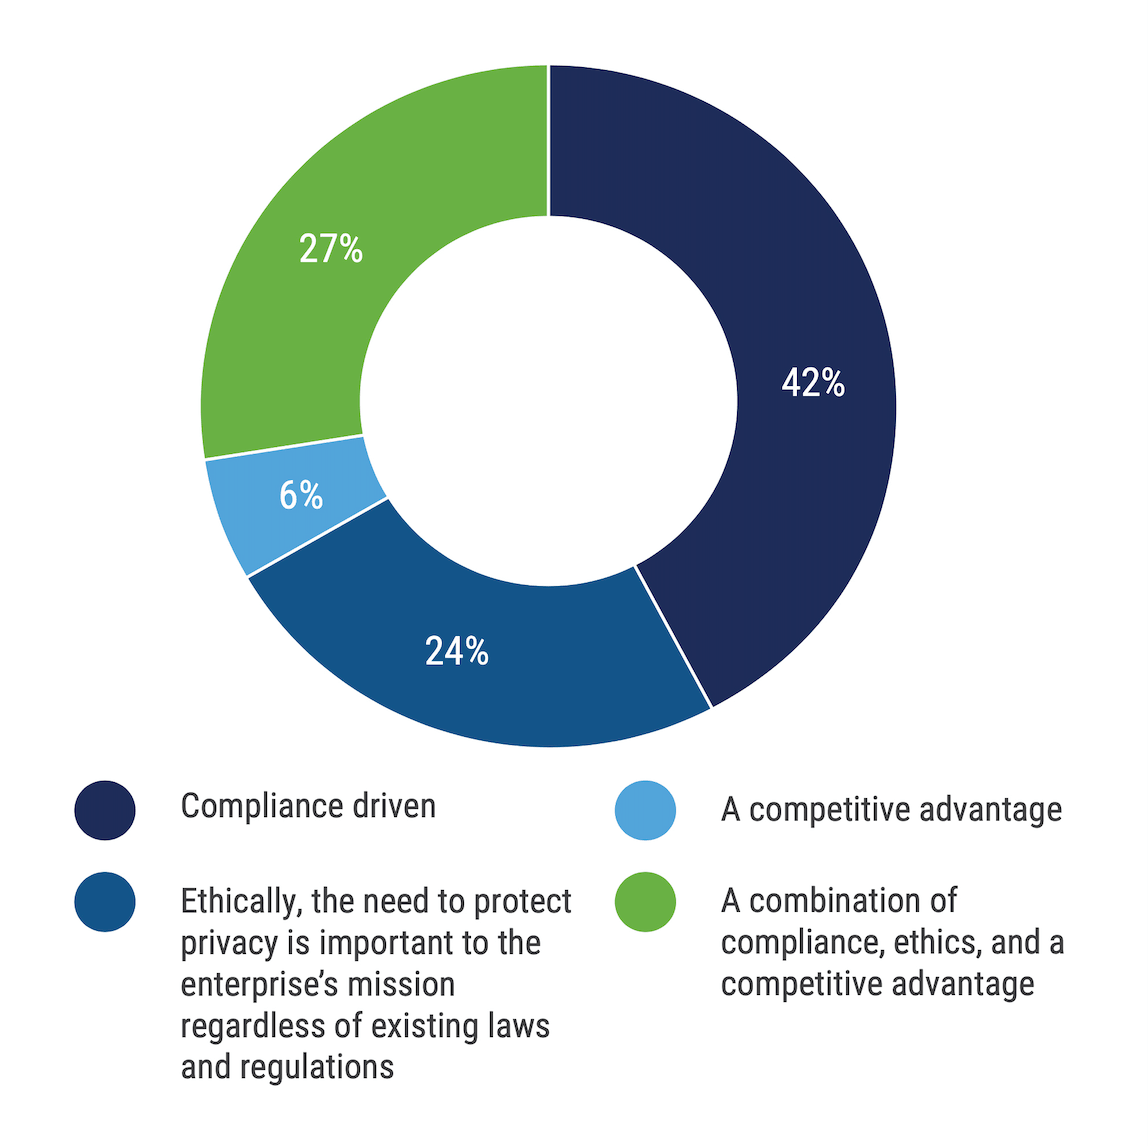
Einschätzungen des Vorstands zu Datenschutzprogrammen Glauben Sie, dass Ihr Vorstand das Datenschutzprogramm Ihres Unternehmens wie folgt einschätzt:
Quelle: ISACA-Bericht „ 2025 : State of Privacy“
Die Unterstützung des Vorstands einer Organisation in Bezug auf den Datenschutz ist von entscheidender Bedeutung für die Erreichung der Ziele des Datenschutzteams. Dem Bericht zufolge unterstützen die Vorstände die Bemühungen zum Datenschutz: 57 % der Befragten gaben an, dass sie angemessene Unterstützung erhalten, und 74 % erklärten, dass die Datenschutzziele mit den Unternehmenszielen im Einklang stehen – Zahlen, die sich gegenüber den Werten von 2023 kaum verändert haben.
“„Unternehmen, die sich an ethischen Grundsätzen orientierten, fühlten sich besser in der Lage, neue Gesetze und Vorschriften einzuhalten [als] Unternehmen, die ausschließlich auf die Einhaltung von Vorschriften ausgerichtet waren.“Kazi
Die meisten dieser Gremien setzen sich jedoch für den Datenschutz ein, da sie die Anforderungen des „ “ () erfüllen müssen, und nicht, weil sie darin einen Mehrwert sehen.
„Im Idealfall würde ich mir jedoch wünschen, dass Organisationen beginnen, sich intensiver mit der Frage auseinanderzusetzen, warum Datenschutz wichtig ist“, sagte Kazi. „Interessanterweise haben wir festgestellt, dass Unternehmen, die sich ausschließlich an Compliance-Vorgaben orientierten, nicht unbedingt mehr Vertrauen in ihre Fähigkeit hatten, die Vorschriften einzuhalten . „Wir haben festgestellt, dass diejenigen, die ethisch orientiert waren, sich besser in der Lage sahen, neue Gesetze und Vorschriften einzuhalten.“
Unternehmen, die sich in der Regel an ethischen Grundsätzen orientieren, ergreifen Maßnahmen zur Bewertung und Analyse ihrer Datenpraktiken, wobei sie berücksichtigen, inwiefern ein Missbrauch negative Auswirkungen auf Kunden und Mitarbeiter haben kann. Man wird sich bewusst, welche praktischen Konsequenzen es haben kann, wenn Organisationen ihre Daten nicht angemessen schützen.
2. Budgets für den Datenschutz – die Tendenz ist rückläufig
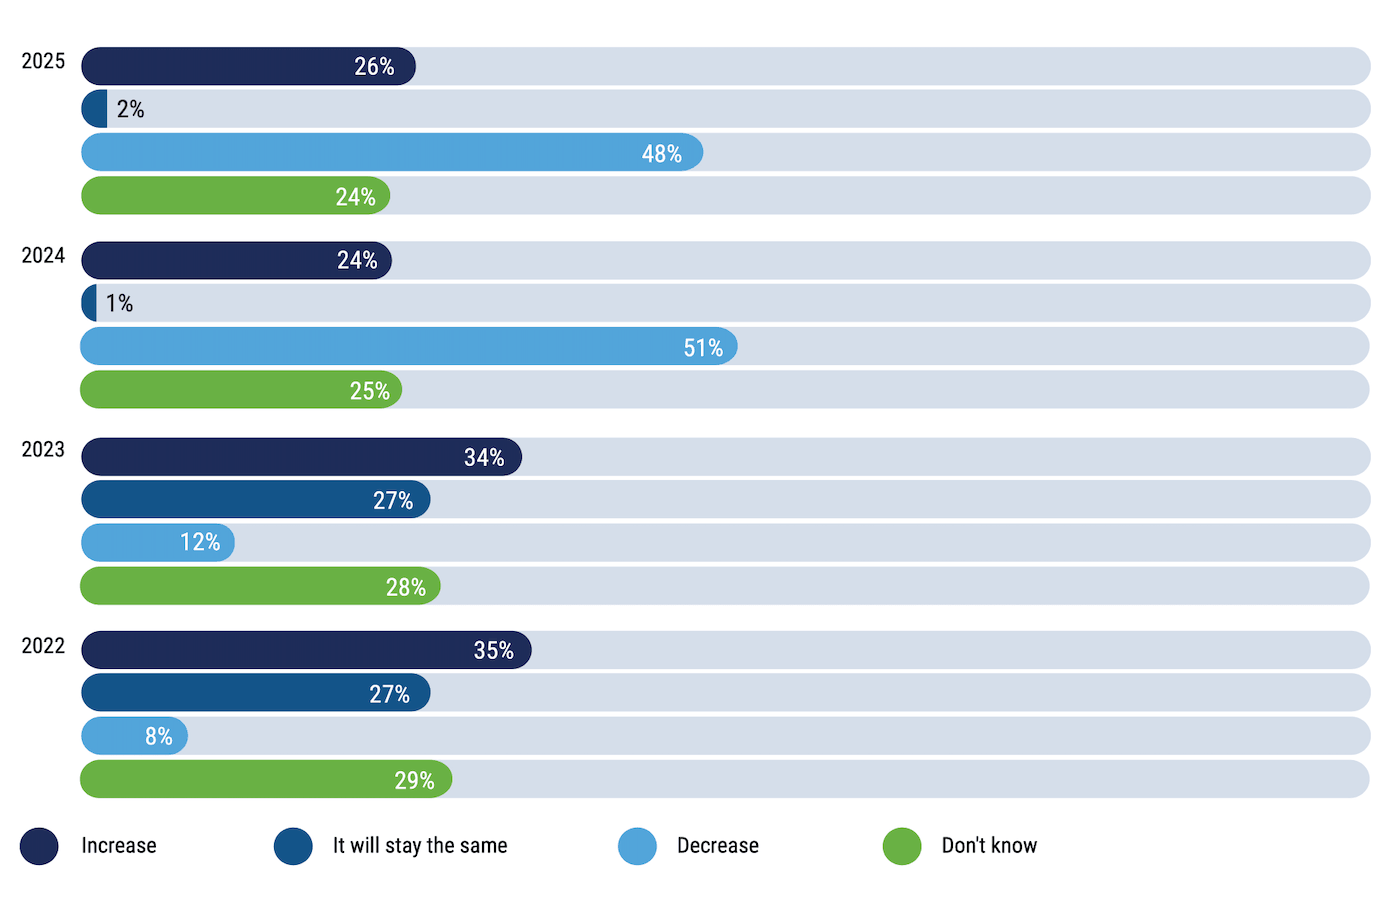
Änderungen am Datenschutzbudget Wie wird sich das Datenschutzbudget Ihrer Organisation in den nächsten 12 Monaten verändern?
Quelle: ISACA-Bericht „ 2025 : State of Privacy“
In den Jahren 2022 und 2023 rechneten die Befragten mit einer Aufstockung der Mittel für den Datenschutz, doch für das Jahr 2024 und voraussichtlich auch für das Jahr 2025 wird davon ausgegangen, dass die für den Datenschutz vorgesehenen Mittel sinken werden. Kazi räumte ein, dass dies die Forscher bei ISACA überrascht habe, insbesondere die Tatsache, dass so viele der 2024 Befragten (51 %) mit einem Rückgang rechneten. In der Vergangenheit lag der Wert näher bei 12 %.
Was Kazi beunruhigt, ist, dass die Befürchtungen hinsichtlich der Kürzung des Haushalts nicht unbegründet waren. Als Reaktion darauf hat ISACA in diesem Jahr eine neue Frage in die Umfrage aufgenommen, in der nach Einzelheiten zum Datenschutzbudget der Befragten in den letzten 12 Monaten gefragt wurde. Die Realität entsprach nicht der Prognose, da nur 10 % angaben, dass ihr Budget tatsächlich gesunken sei. Das könnte jedoch nur eine vorübergehende Situation sein.
[Read also: A guide to cybersecurity budgets in 2025]
Die ISACA-Studie zur Cybersicherheit kam bei der Frage nach dem Budget nicht zu ähnlichen Ergebnissen. „Dies lässt mich vermuten, dass in einigen Unternehmensteams, die bereits mit Ressourcenproblemen zu kämpfen haben, dem Sicherheitspersonal möglicherweise Aufgaben im Zusammenhang mit dem Datenschutz übertragen werden könnten“, sagte Kazi. „Dass Unternehmen den Aufbau eines Datenschutzprogramms als ressourcenintensiver ansehen als dessen Pflege.“ „Und sobald sie feststellen, dass sie die Vorschriften einhalten, können sie Einsparungen vornehmen.“
3. Einhaltung der Datenschutzbestimmungen – Tipps und Tools von Experten machen den Unterschied
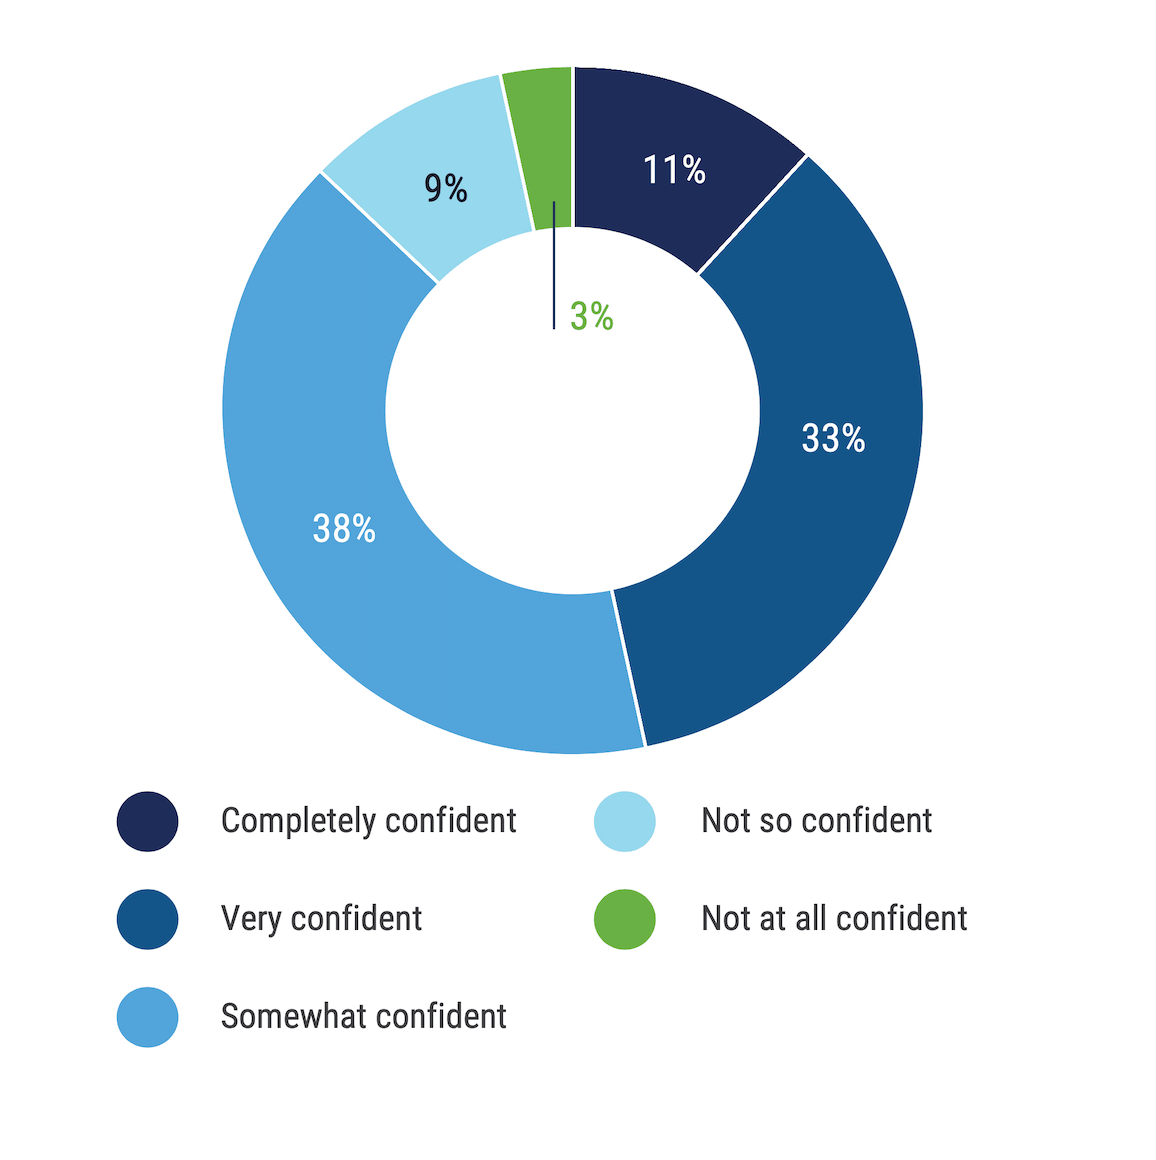
Vertrauen in die Gewährleistung des Datenschutzes und die Einhaltung gesetzlicher Vorschriften Wie zuversichtlich sind Sie hinsichtlich der Fähigkeit des Datenschutzteams Ihres Unternehmens, den Datenschutz zu gewährleisten und die Einhaltung neuer Datenschutzgesetze und -vorschriften sicherzustellen?
Quelle: ISACA-Bericht „ 2025 : State of Privacy“
Die Einhaltung gesetzlicher Vorschriften hat einen erheblichen Einfluss auf das Datenschutzprogramm eines Unternehmens. Falls dies aus den Ausführungen von Kazi nicht deutlich geworden sein sollte: 82 % der Befragten nutzen ein Compliance-Rahmenwerk zur Entwicklung ihres Datenschutzprogramms, und die meisten stützen sich auf die Beratung durch Rechtsexperten, um sicherzustellen, dass das Unternehmen weiterhin die Compliance-Standards erfüllt.
“„Regelmäßige Treffen mit Fachleuten aus den Bereichen Recht und Compliance, die besser über die aktuellen Entwicklungen im Bereich der Rechtsdurchsetzung informiert sind, sind für die Einhaltung der Vorschriften von entscheidender Bedeutung.“Kazi
„Das Treffen mit den Rechts- und Compliance-Teams ist wirklich von entscheidender Bedeutung, denn sobald ein Gesetz oder eine Verordnung in Kraft getreten ist, kommt es jedes Jahr zu neuen Durchsetzungsmaßnahmen“, sagte Kazi. „Regelmäßige Treffen mit Fachleuten aus den Bereichen Recht und Compliance, die besser über die aktuellen Entwicklungen im Bereich der Rechtsdurchsetzung informiert sind, sind für die Einhaltung der Vorschriften von entscheidender Bedeutung.“
Kazi erklärte jedoch, dass Unternehmen auch die verfügbaren Tools zur Unterstützung des Datenmanagements nutzen sollten, da diese dazu beitragen können, die Einhaltung der Vorschriften zu gewährleisten. „Ich bin fest davon überzeugt, dass sich die Investition in gute Datenmanagement- -Verfahren für Sie wirklich auszahlen wird.“
4. Einsatz von KI zum Schutz der Privatsphäre
Pläne zum Einsatz von KI Welche Pläne hat Ihre Organisation hinsichtlich des Einsatzes von KI (Bots oder maschinelles Lernen) zur Durchführung datenschutzrelevanter Aufgaben?
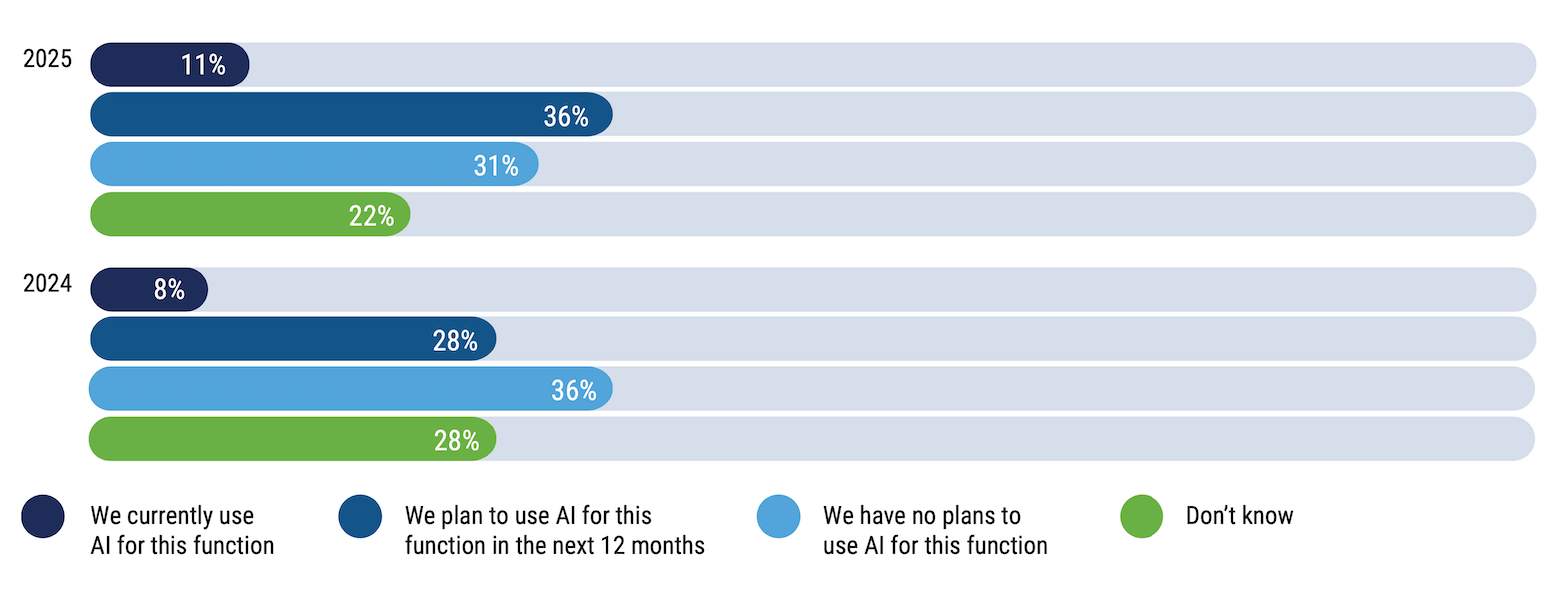
Quelle: ISACA-Bericht „ 2025 : State of Privacy“
Es ist heutzutage unmöglich, über irgendein Thema zu sprechen, ohne die Auswirkungen der KI zu berücksichtigen. Datenschutzexperten zeigen zunehmend Interesse am Einsatz von KI – nicht unbedingt an generativer KI, sondern an KI/ML –, da maschinelles Lernen ( ) mittlerweile immer häufiger in der Cybersicherheit sowie in Tools für das Datenmanagement und die Datenüberwachung zum Einsatz kommt.
Da der Einsatz generativer KI in Unternehmen immer mehr an Bedeutung gewinnt, geht Kazi davon aus, dass dies für Datenschutzexperten eine große Herausforderung darstellen wird.
„Unternehmen beeilen sich, diese neue Technologie einzuführen, ohne zuvor Datenschutz-Folgenabschätzungen oder Datenschutz-Risikobewertungen durchzuführen“, sagte Kazi. „Datenschutzexperten fragen sich: ‚Wie können wir den Einsatz dieser Technologie mit unseren übrigen Datenschutzzielen und -vorgaben in Einklang bringen?‘“ „Ich glaube, dass letztendlich viele Aufgaben im Bereich der KI-Governance und der KI-Ethik den Datenschutzexperten zufallen werden.“
5. „Privacy by Design“ – eine Frage der Ethik
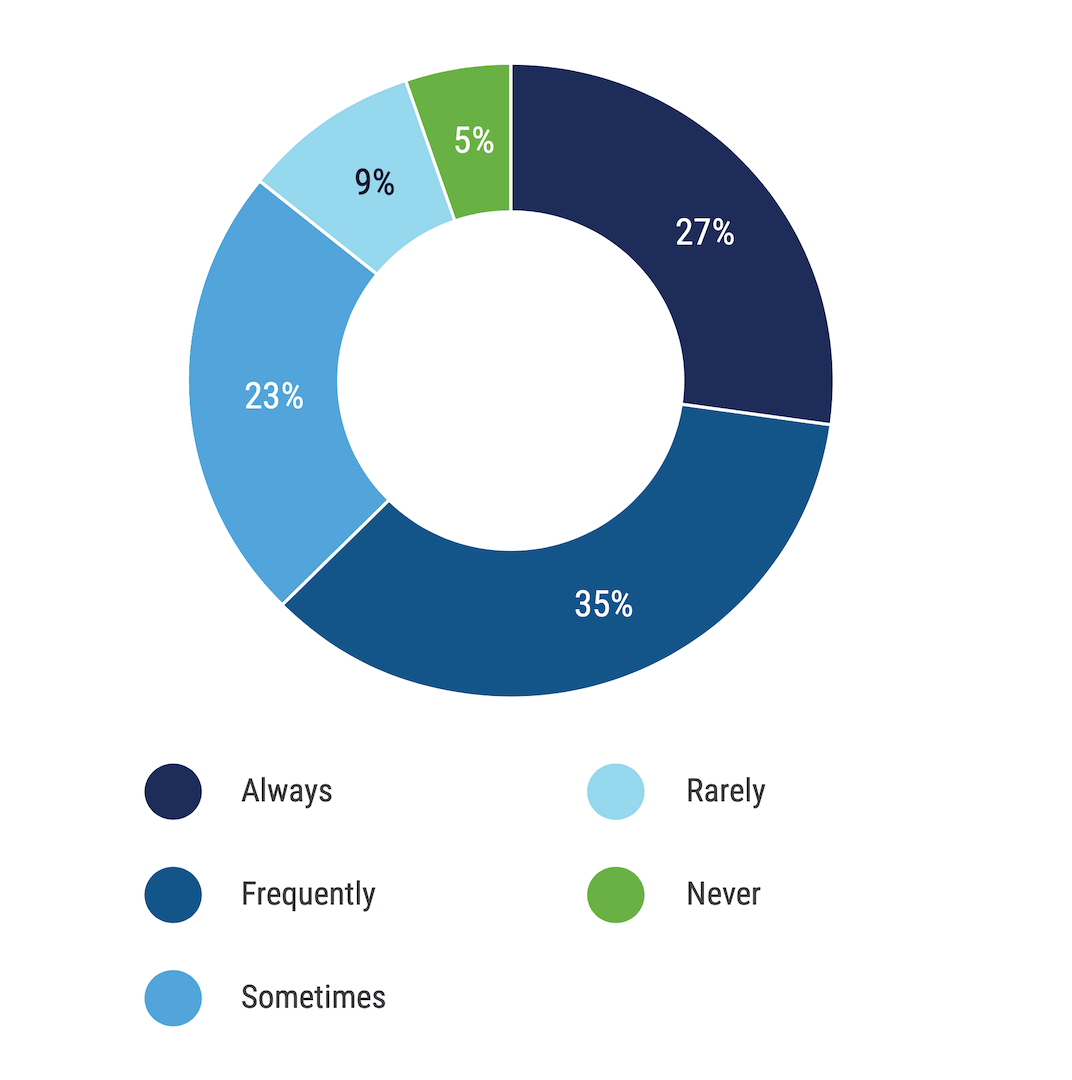
„Privacy by Design“ – Häufigkeits Wie oft wendet Ihr Unternehmen „Privacy by Design“ an?
Quelle: ISACA-Bericht „ 2025 : State of Privacy“
Die ISACA definiert „Privacy by Design“ als „die Einbindung des Datenschutzes in den gesamten Entwicklungsprozess [und] ist von entscheidender Bedeutung, um sicherzustellen, dass neue Produkte und Dienstleistungen die Datenschutzziele unterstützen können.“ Zwei Drittel der Befragten gaben an, dass sie bei der Entwicklung neuer Anwendungen das Prinzip „Privacy by Design“ anwenden. Und das ist sicherlich eine kluge Entscheidung, angesichts neuer regulatorischer Rahmenbedingungen wie der „ “ und des EU-KI-Gesetzes, die einen „Privacy-by-Design“-Ansatz fördern.
„Ich glaube, viele unserer Umfrageteilnehmer sind sich bewusst, dass ‚Privacy by Design‘ wichtig ist“, sagte Kazi. „Allerdings kann dies recht ressourcenintensiv sein, da dies bedeutet, dass Datenschutzexperten von Beginn an in Entwicklungsprojekte eingebunden werden müssen.“ „Ich halte es für völlig nachvollziehbar, dass manche Unternehmen einfach sagen, sie könnten nicht in jedem einzelnen Projekt ‚Privacy by Design‘ umsetzen, weshalb sie Prioritäten setzen müssen.“
Budgets und die Einhaltung von Vorschriften sind zwar allesamt notwendig, um ein gutes Datenschutzprogramm aufzubauen, doch Kazi fügte noch einen weiteren Punkt hinzu, den die Leser ihrer Meinung nach aus dem Bericht mitnehmen sollten – nämlich, warum ethische Aspekte im Zusammenhang mit dem Datenschutz so wichtig sind.
„Gesetze und Vorschriften entwickeln sich weitaus langsamer als die Technologie“, sagte Kazi. Das bedeutet, dass diejenigen, die Technologien entwickeln, damit beginnen müssen, ethische Aspekte bei der Datenverarbeitung in den Vordergrund zu stellen, um die Privatsphäre der Verbraucher zu schützen.

