Thema
Bedrohungsinformationen
Jagen oder gejagt werden: HuntIQ-Jäger stellen sich der Herausforderung „ php2shell“
Erfahren Sie, wie Tanium etwa acht Stunden nach der Veröffentlichung des PHP-Patches php2shell durch PHP in jedem Tanium Cloud-Mandanten eine flottenweite PHP-Bestandsaufnahme durchgeführt hat.
Hunt or be Hunted: The Crash That Gives HTTP2Shell Away
Erfahren Sie, wie Tanium einen in anderer Software verborgenen Fehler innerhalb eines Tages nach der Ausweitung des Ausmaßes der Sicherheitslücke in eine flottenweite Lösung, eine erprobte Tanium-Atlas-Suche und im Labor bewährte Erkennungsanleitungen umwandelte.
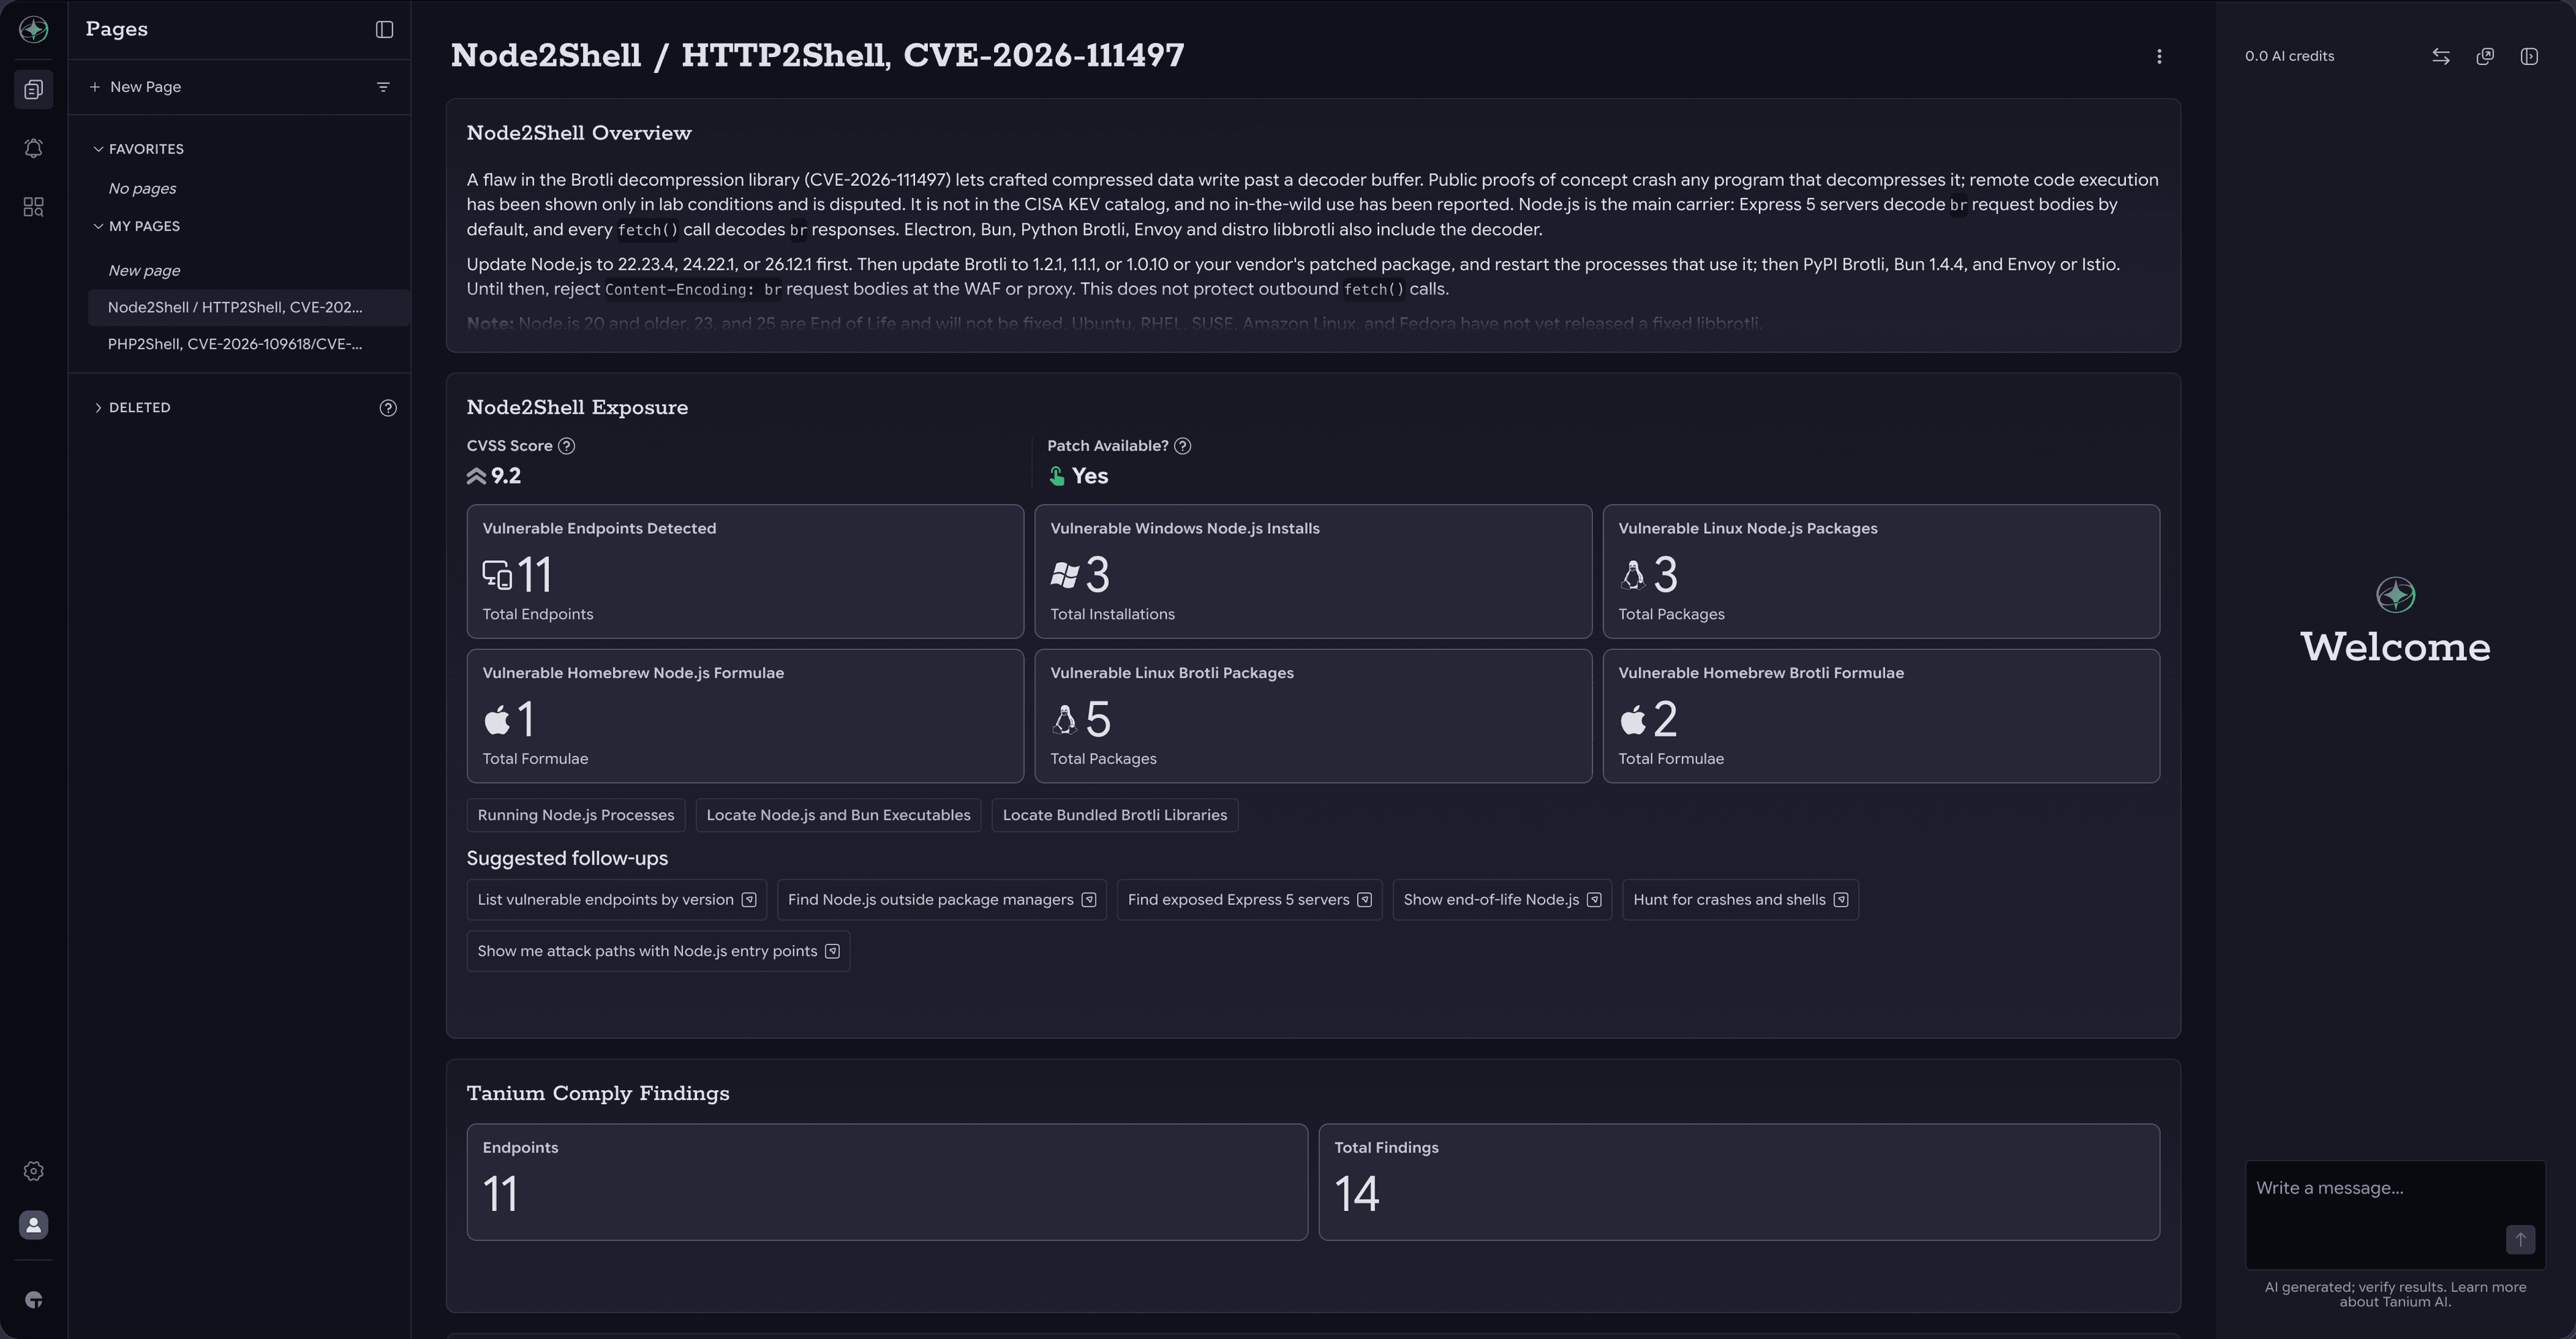
HTTP2Shell: Anfällige Brotli-Instanzen mit Tanium aufspüren und beheben
Eine kritische Sicherheitslücke im Brotli-Decoder von Google (CVSS 9,2) kann es einem Angreifer aus der Ferne ermöglichen, Anwendungen, die Brotli-Daten entpacken, zum Absturz zu bringen oder die Kontrolle über sie zu übernehmen. Aktualisieren Sie Node.js, Python, Brotli und Bun jetzt.
eMudhra CA-Sicherheitslücke: Erkennen und beheben Sie Ihre Sicherheitsrisiken mit Tanium
Die privaten Schlüssel für acht eMudhra-Zwischenzertifizierungsstellen lassen sich anhand ihrer öffentlichen Zertifikate berechnen. Browser blockieren diese nach der Aktualisierung; bei den meisten anderen Programmen ist eine Aktualisierung des Vertrauensspeichers erforderlich.
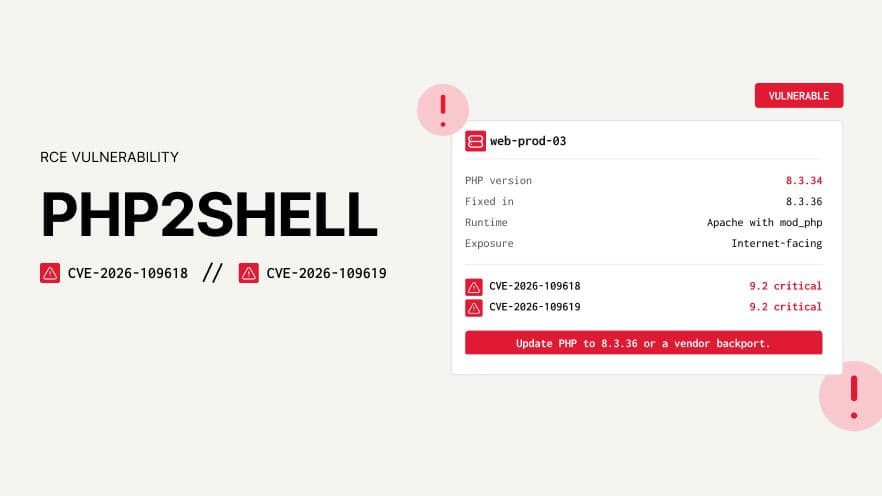
PHP2Shell: Antwort auf CVE-2026-109618 und CVE-2026-109619
Zwei kritische Sicherheitslücken im PHP-Kern (CVSS 9,2) ermöglichen es einem nicht authentifizierten Angreifer, mithilfe einer speziell gestalteten Webanfrage Code auszuführen. Führen Sie jetzt das Update auf Version 8,5,12, 8,4,27, 8,3,36 oder 8,2,35 durch.
Jagen oder gejagt werden: Jeder Dienst war einzigartig, und genau darin lag das Problem
Das Stapeln funktioniert nicht mehr, wenn benutzerspezifische GUIDs und Profilpfade jede Zeile zu einem Unikat machen.
Hunter Wins: HuntIQ Tradecraft ist Ihre neue Jagd-Bibliothek
Die Reihe „Hunt or be Hunted“ erzählt Geschichten rund um die Jagd. „HuntIQ Tradecraft“, das nun im Tanium Resource Center verfügbar ist, stellt Ihnen die Anleitungen zur Verfügung, mit denen Sie diese selbst durchführen können.
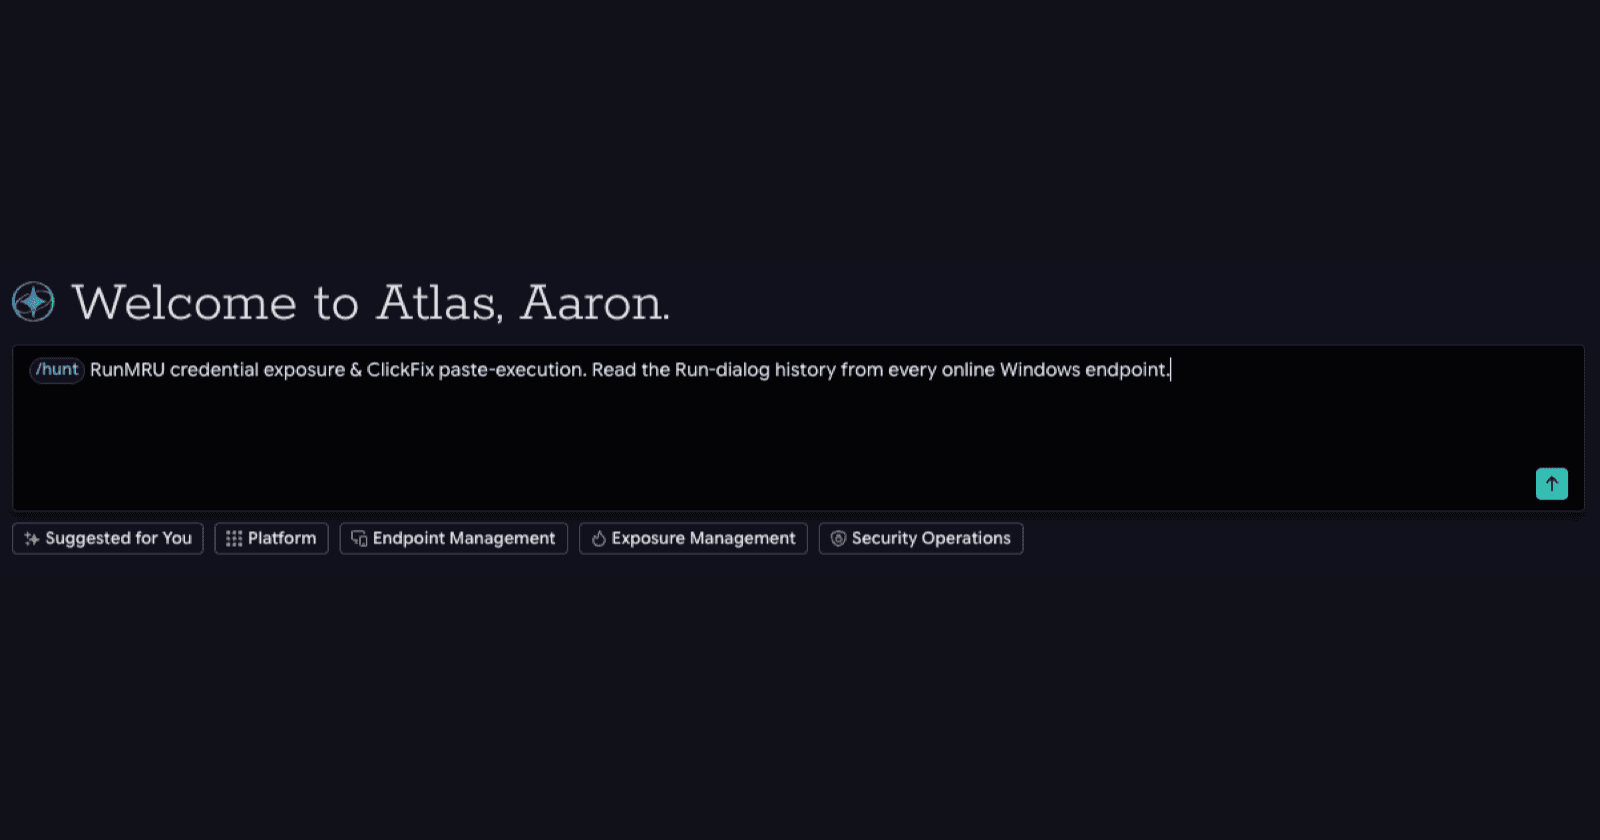
Jagen oder gejagt werden: Auf der Suche nach RunMRU zur Offenlegung von Anmeldedaten
Ein speziell für ClickFix entwickeltes Hunting-Playbook suchte nach eingefügten Befehlen und fand stattdessen funktionierende Anmeldedaten für ein Portal eines Drittanbieters.

Jagen oder gejagt werden: FalconFlank Zero-Day
Innerhalb von 48 Stunden nach der Veröffentlichung des „FalconFlank“-Exploits entwickelte Tanium HuntIQ sieben verhaltensbasierte Erkennungsmechanismen und eine einzige „Atlas Hunt“-Aufforderung, um Angreifer zu erfassen, die die von CrowdStrike Falcon selbst entwickelte privilegierte Bereinigungsfunktion gegen das Unternehmen selbst einsetzen. Sehen Sie selbst, wie Tanium Atlas in etwa einer Minute eine gesamte Windows-Flotte auf Sicherheitslücken überprüft.

Jagen oder gejagt werden: ShieldBreak Zero-Day
Erfahren Sie, wie Tanium HuntIQ eine Zero-Day-Sicherheitslücke in Windows Defender in eine erprobte Abhilfemaßnahme umwandelte, noch bevor eine CVE-Nummer vergeben wurde.
Kritische Netlogon-RCE-Sicherheitslücke auf Domänencontrollern (CVE-2026-41089)
Eine kritische, nicht authentifizierte Sicherheitslücke in Windows Netlogon (CVE-2026-41089, CVSS 9,8), die die Ausführung von Remote-Code ermöglicht, erlaubt es einem Angreifer, auf einem Domänencontroller Code mit SYSTEM-Rechten auszuführen. Installieren Sie auf allen Domänencontrollern im selben Wartungsfenster die Sicherheitsupdates vom „ Mai 2026 “.
Sicherheitsrisiken bei Claude Mythos: Was uns die „Anthropic System Card“ verrät
Die Vorschau auf „Claude Mythos“ von Anthropic zeigte eine deutliche Beschleunigung bei der Fähigkeit, Schwachstellen und Exploit-Ketten in gängigen Softwareprogrammen und Betriebssystemen autonom zu identifizieren. Führende Vertreter aus Politik und Wirtschaft konzentrieren sich darauf, die tatsächlichen Risiken, die dieses Modell mit sich bringt, zu verstehen und herauszufinden, wie diese fortschrittlichen Technologien zum Schutz und zur Abwehr vor böswilliger Nutzung eingesetzt werden können.

