Thema
Tanium Blog

Slash-Befehle bringen Expert SecOps-Workflows zu Atlas
Mit /hunt, /investigate und /signal verwandelt Atlas eine einfache Chat-Interaktion in einen geführten SecOps-Workflow, der im Live-Endpunktstatus basiert.
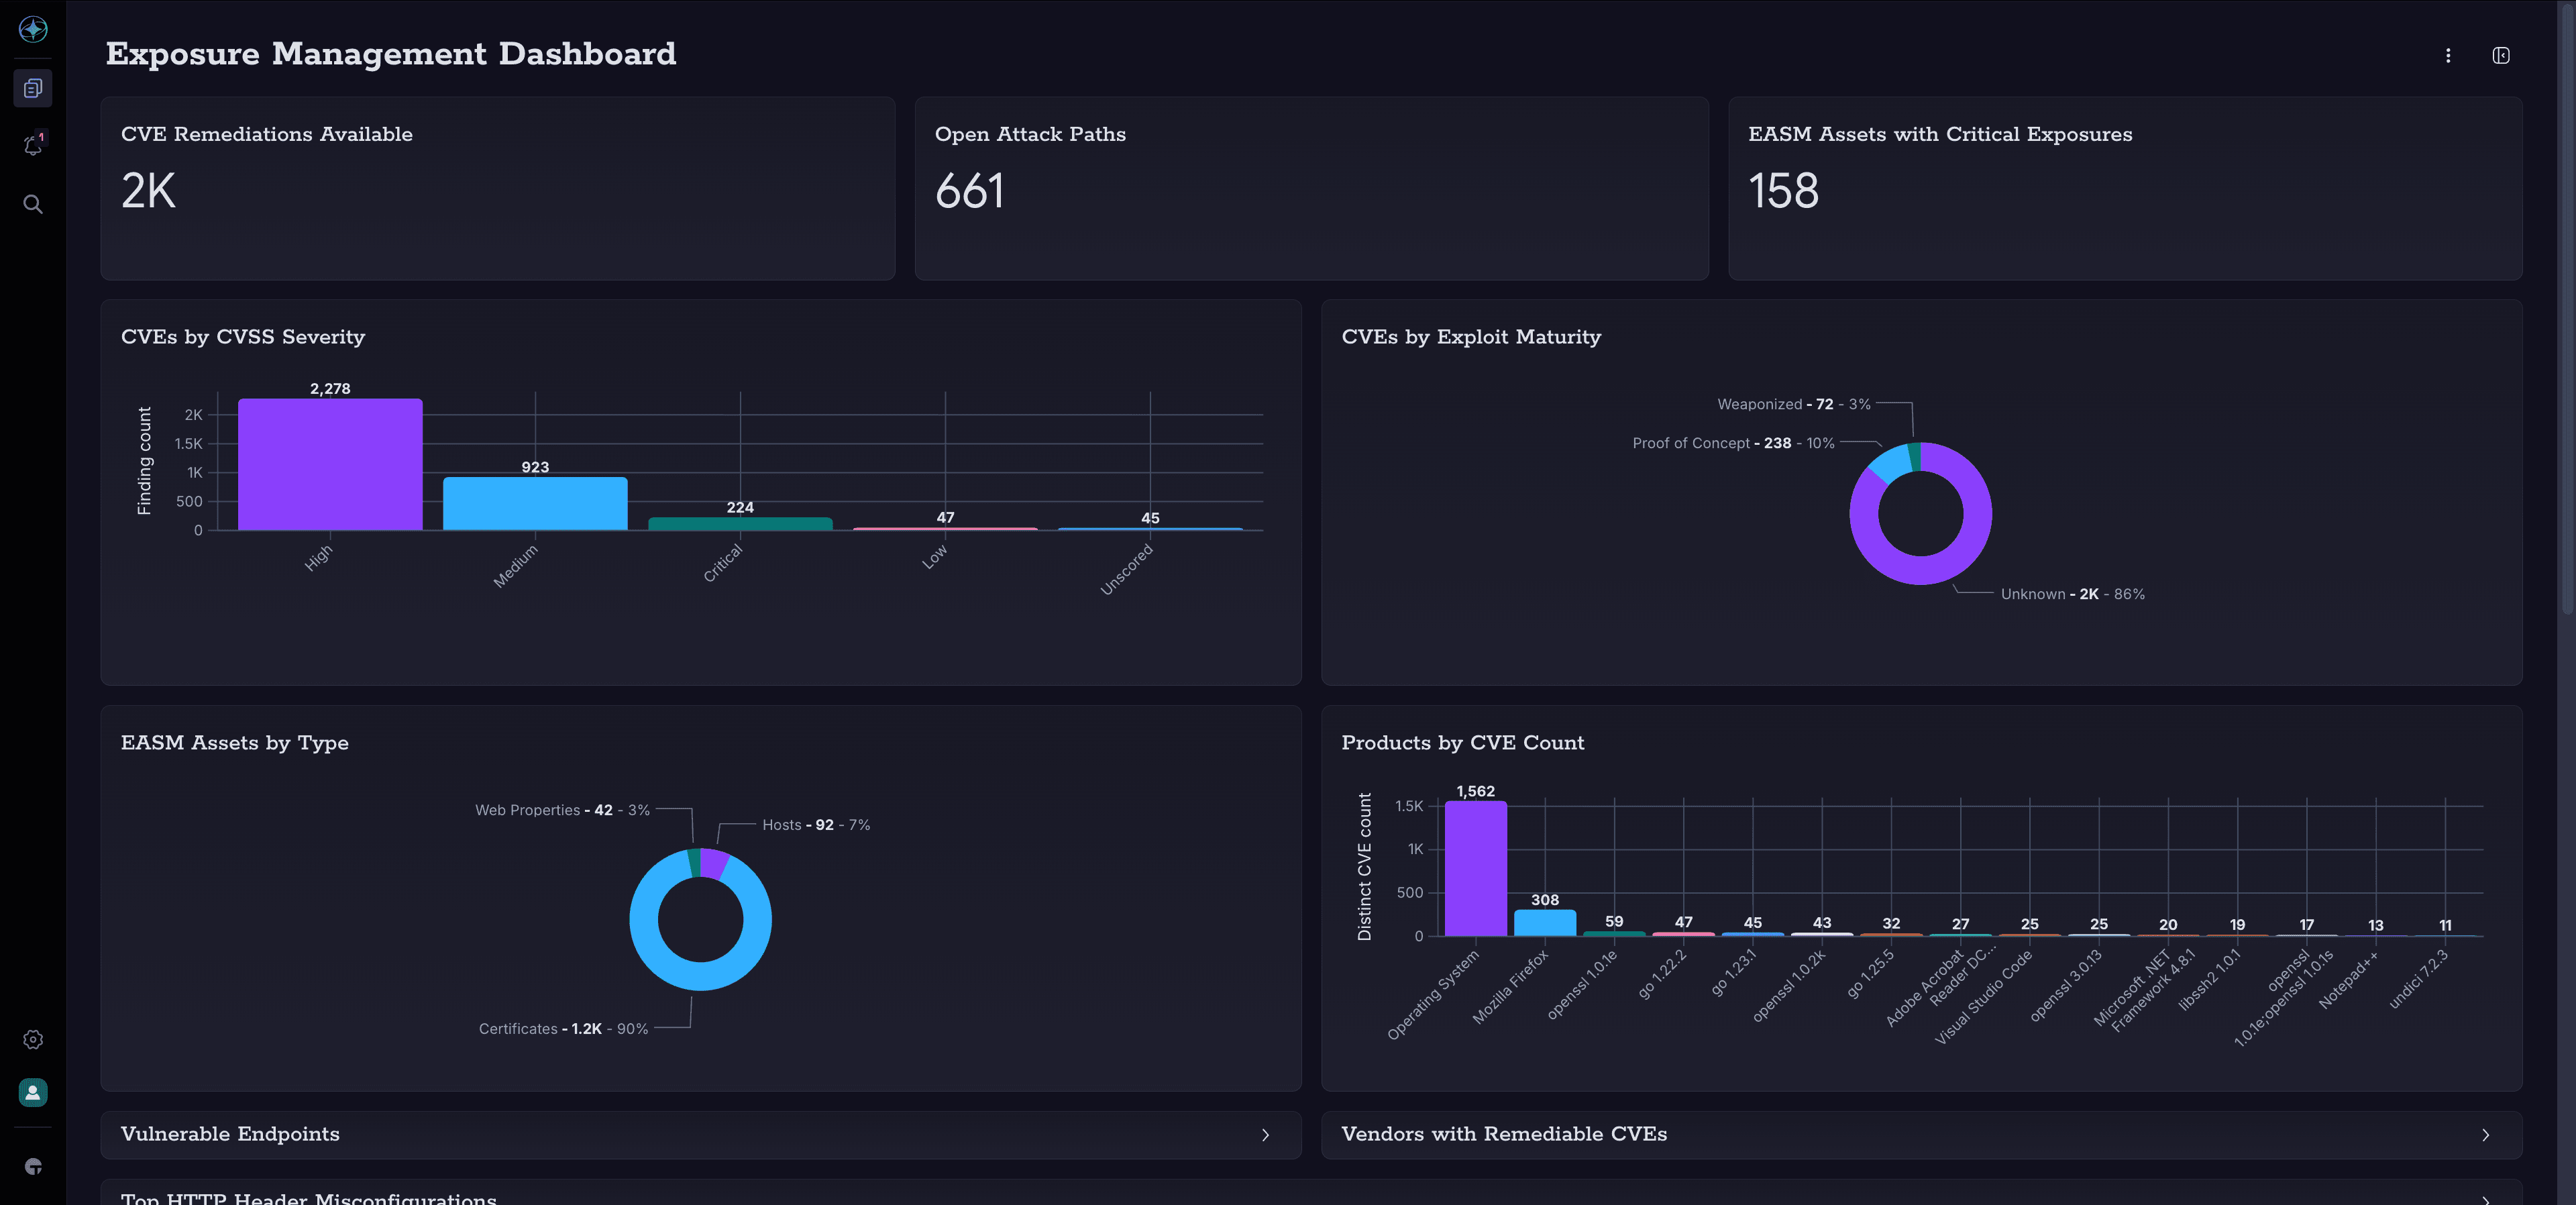
KI beschleunigt Schwachstellenerkennung. Tanium hilft Ihnen, Schritt zu halten.
Die täglichen Schwachstellenergebnisse in den Tanium-Kundenumgebungen stiegen von 10-40 Milliarden auf bis zu 101 Milliarden nach MitteJuni 2026. Hier sehen Sie, was den Anstieg antreibt und wie Sie mithalten können.
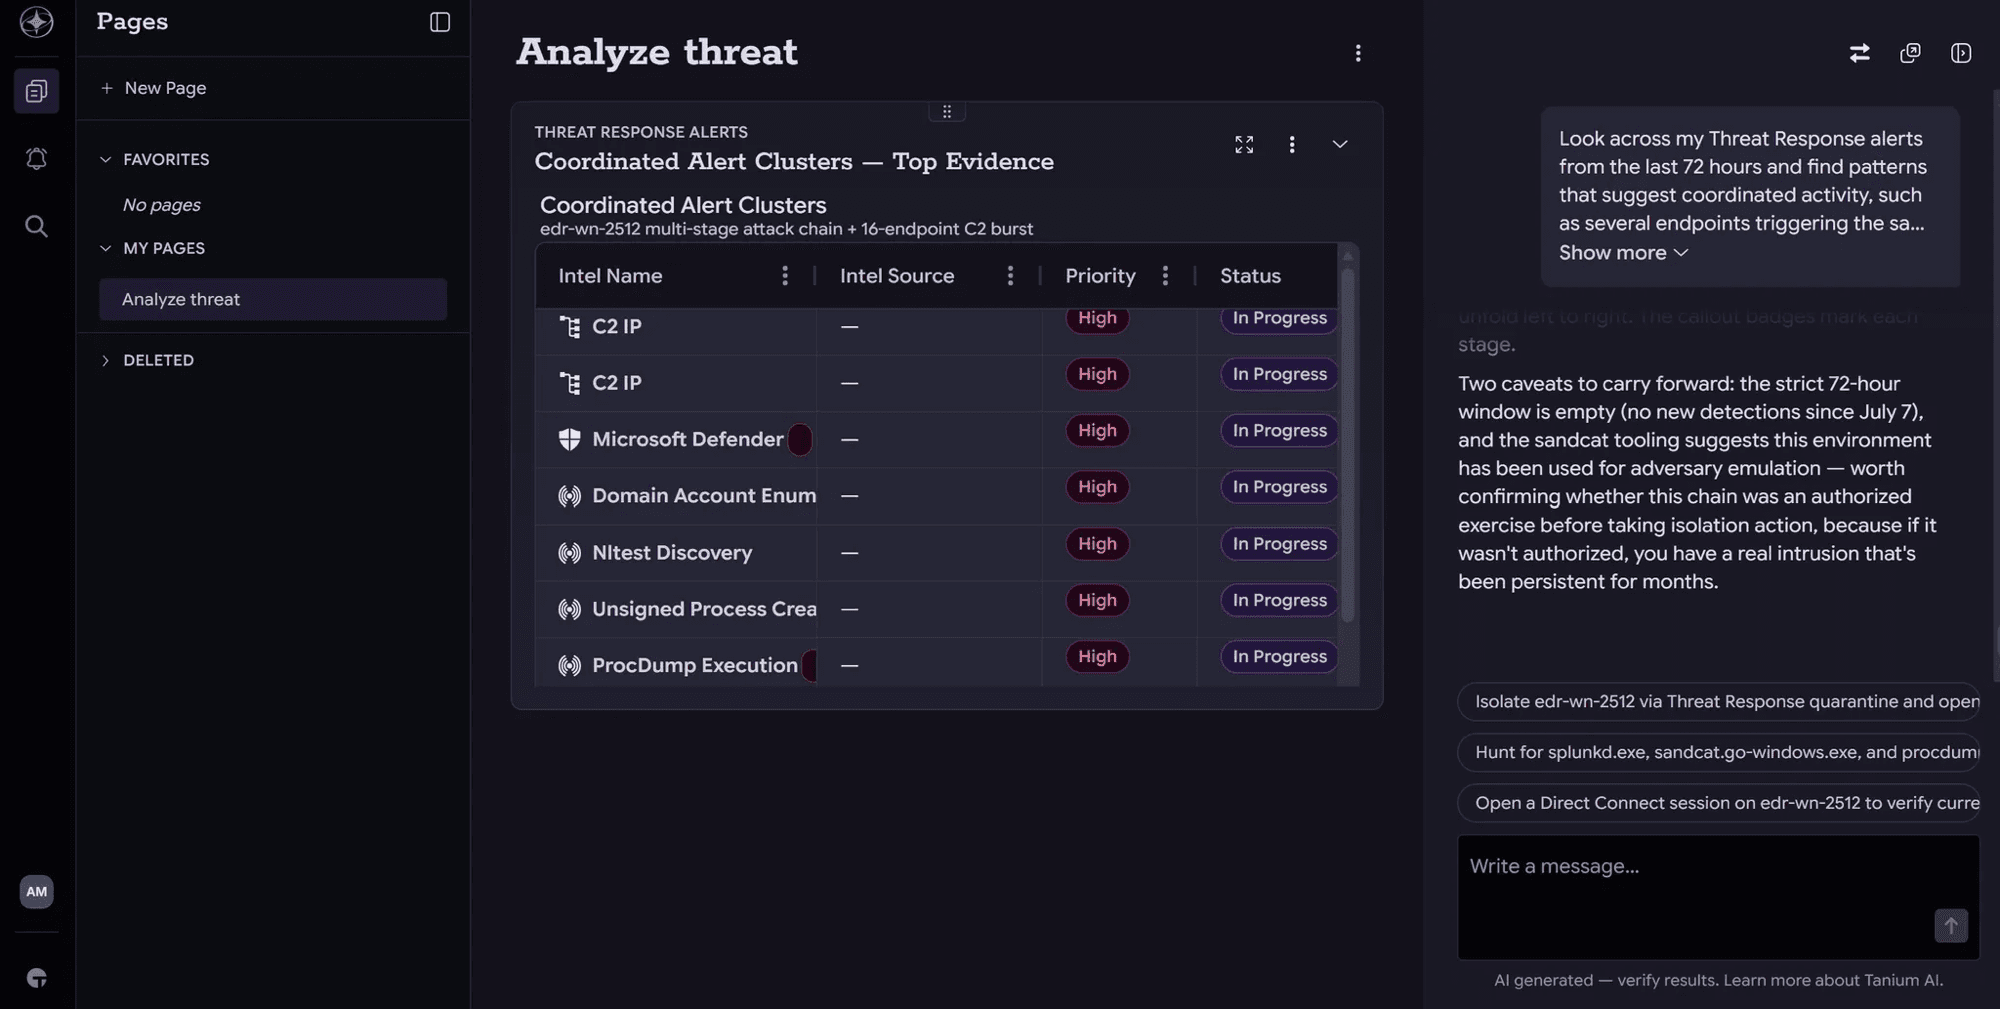
Einführung von Agentic SecOps: Live Endpoint Truth für den KI-gesteuerten SOC
Agentic SecOps ändert das Betriebsmodell: Mit Tanium Atlas können Sicherheitsteams die Arbeit in natürlicher Sprache steuern, über Live-Endpunktdaten argumentieren und den Menschen die Kontrolle behalten.
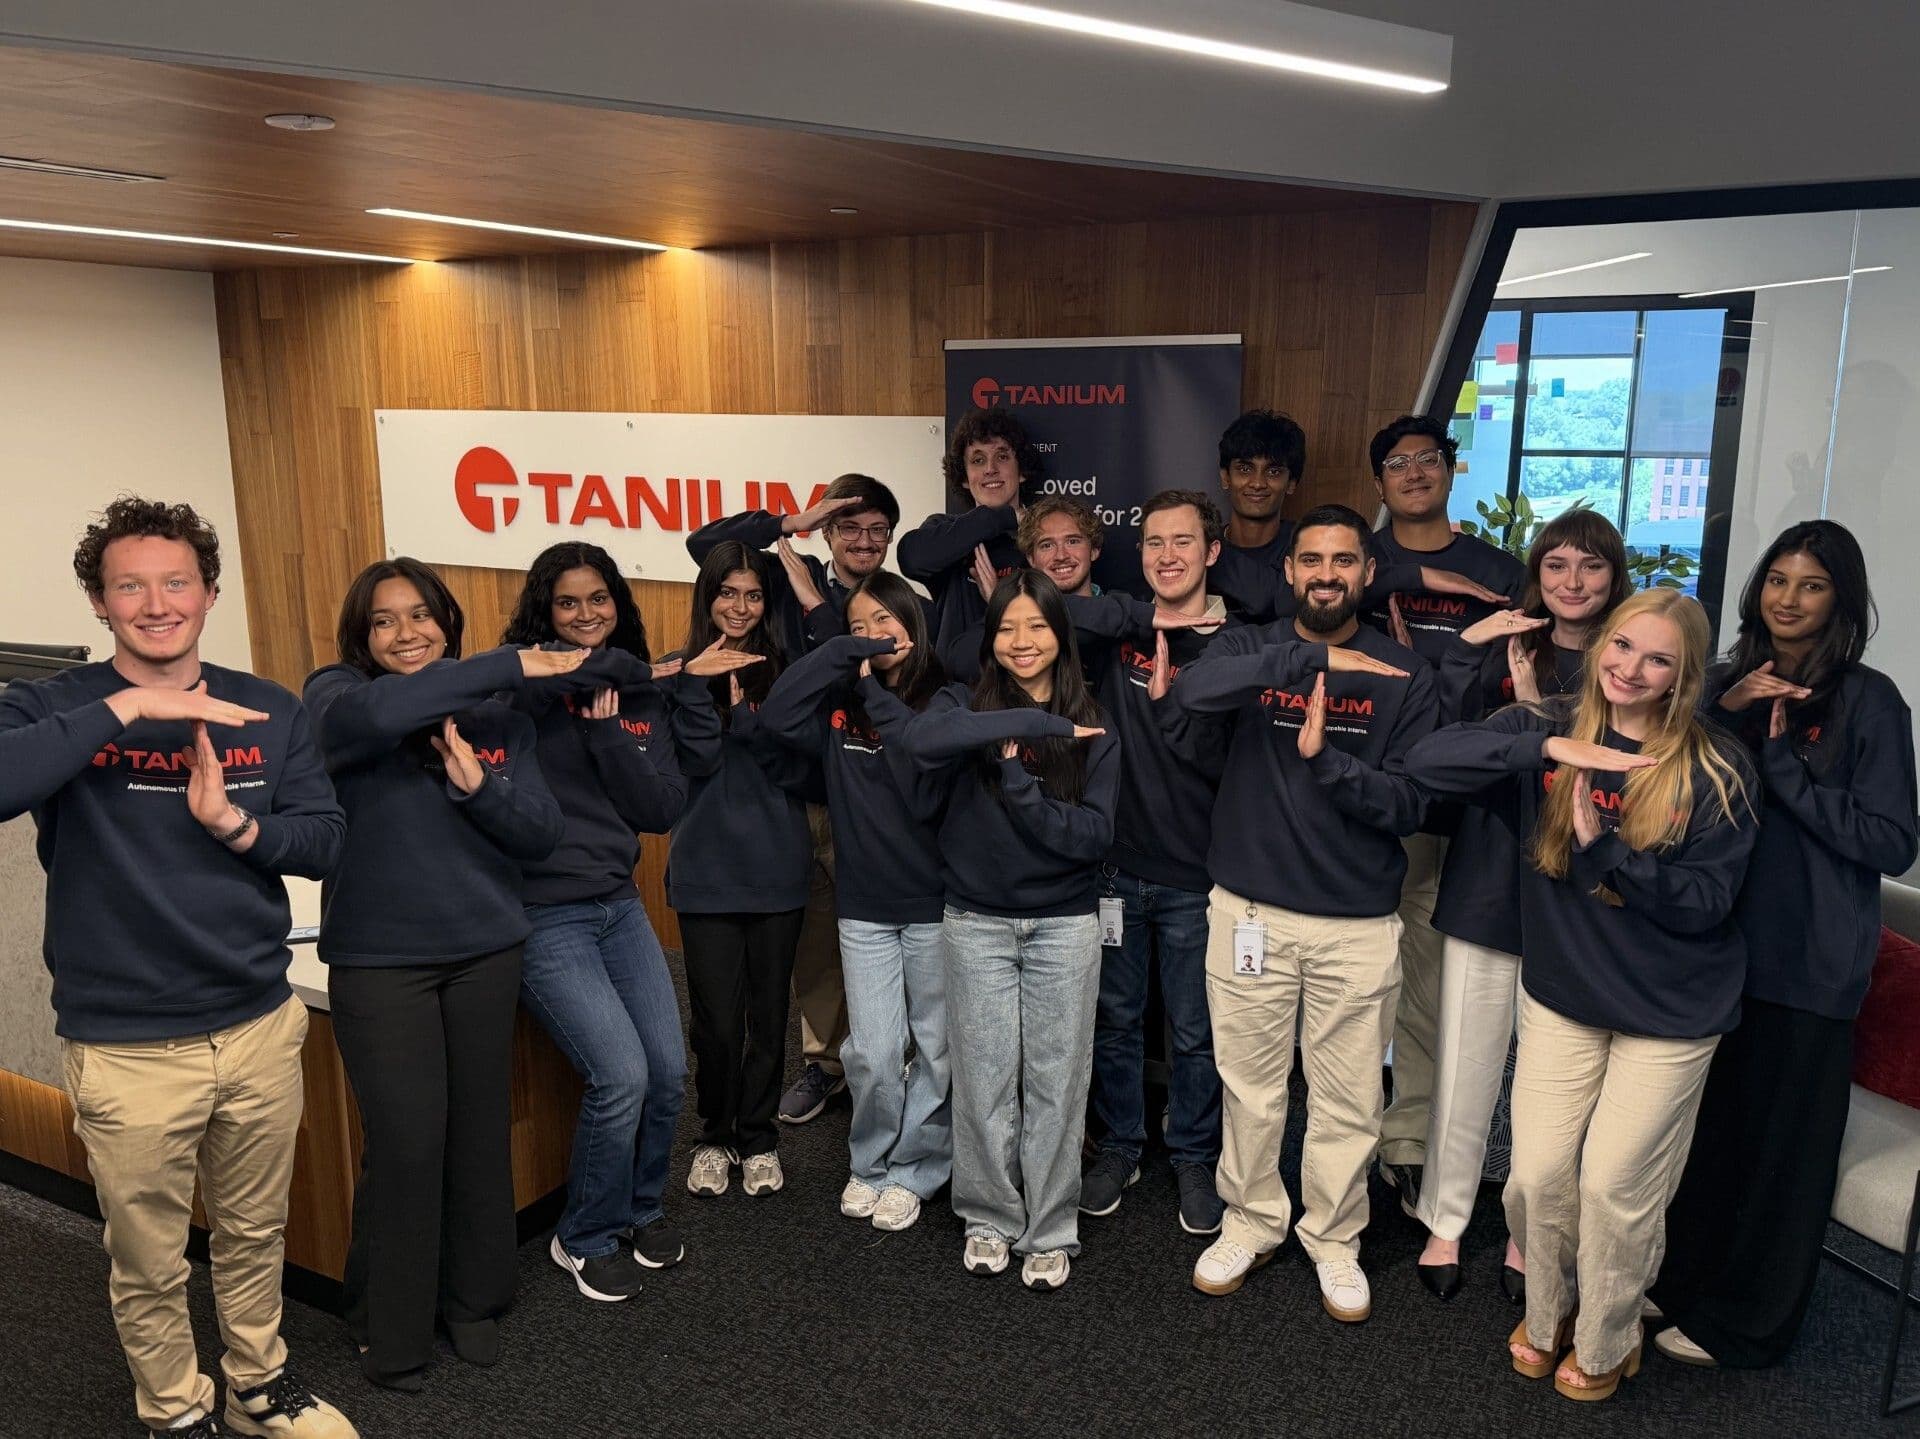
Das Sommerpraktikum von Tanium: Ein Launchpad für Führungskräfte im Bereich Cybersicherheit
Ein Blick auf das führende Sommerpraktikumprogramm von Tanium – und warum es eine großartige Option für Studenten und Fachleute ist, die Cybersicherheit betreten.
Tools zur Sicherheitsautomatisierung: Was sie sind und wie sie funktionieren
Sicherheitsautomatisierungstools verwenden softwaregesteuerte Workflows, um Cyberbedrohungen mit minimalem manuellem Eingriff zu erkennen, zu untersuchen und zu beheben. Durch die Integration in Ihren Sicherheitsstapel reduzieren diese Tools die Alarmermüdung, beschleunigen die automatisierte Reaktion auf Vorfälle und sorgen für eine kontinuierliche Compliance.

Automatisiertes Schwachstellenmanagement erklärt: Tools, Prozesse und Vorteile
Automatisiertes Schwachstellenmanagement verwendet kontinuierliches Scannen, risikobasierte Priorisierung und orchestrierte Behebungsworkflows, um Sicherheitsschwächen mit minimalem manuellen Eingriff zu identifizieren, zu bewerten und zu beheben.

Aufbau einer effektiven Endpunktsicherheitsstrategie im Jahr 2026
Eine Endpunktsicherheitsstrategie ist ein strukturierter Plan, der definiert, wie eine Organisation alle Geräte schützt, überwacht und verwaltet, die mit ihrem Netzwerk verbunden sind (einschließlich Laptops, Desktops, Server, mobile Geräte, Cloud-Workloads und OT-Systeme), durch koordinierte Richtlinien für Zugriffskontrolle, Bedrohungserkennung, Schwachstellenmanagement und Vorfallreaktion.
Innerhalb von Tanium: Frauen in der Technik mit Patentinhaberin und Problemlöserin Julia Grunewald feiern
Jede große Innovation beginnt mit jemandem, der bereit ist, eine bessere Frage zu stellen. Am International Women in Engineering Day feiern wir die Frauen, die sich einen gebrochenen Prozess ansehen und sich entscheiden, etwas Neues zu bauen. Bei Tanium haben wir viele dieser Frauen. Wir sind stolz darauf 23. Juni, Julia Grunewald in den Mittelpunkt zu stellen, eine Produktführerin, die anders gedacht hat, die Art und Weise verändert hat, wie unsere Kunden Risiken verstehen, und dabei zwei US-Patente erworben hat.

Kontinuierliches Schwachstellenmanagement: Ist Ihr Programm tatsächlich kontinuierlich?
Kontinuierliches Schwachstellenmanagement (CVM) ist ein fortlaufender, automatisierter Ansatz zur Erkennung, Analyse, Priorisierung und Behebung von Sicherheitsschwächen in der IT-Umgebung eines Unternehmens. Er ersetzt periodische Scans durch Echtzeit-Visibilität, die die Chancenfenster von Angreifern verkleinert.

Tanium Atlas: Ein Operator. Das volle Gewicht der Plattform.
Tanium Atlas ist allgemein für jeden kommerziellen und US-Regierungs-Cloud-Kunden verfügbar. Hier sehen Sie, was sich für die Betreiber ändert, die die Arbeit in einer KI-Bedrohungslandschaft erledigen, und warum ich diese selbst schreiben wollte.

Sehen Sie sich die vollständige Angriffsfläche an. Handeln Sie nach dem, was tatsächlich wichtig ist.
CVE-Volumen steigen, KI-entdeckte Bedrohungen vervielfachen sich und die Visibilität über die gesamte Angriffsfläche bleibt fragmentiert. Bolt-On-Lösungen und manuelle Übergaben können einfach nicht Schritt halten. Organisationen, die vorankommen, haben eines gemeinsam: Sie haben fragmentierte Workflows durch KI-gestützte Priorisierung und autonome Behebung über eine einheitliche Ansicht sowohl interner als auch externer Risiken ersetzt.
Sicherheitsupdate: Taniums Antwort auf die Klue-Verletzung, die eine Datenexfiltration von Salesforce ermöglichte
Taniums Antwort auf die Lieferkettenverletzung von Klue, die Salesforce CRM-Daten offengelegt hat. Erfahren Sie, was passiert ist, welche Informationen beteiligt waren und wie Sie sicher bleiben können.

