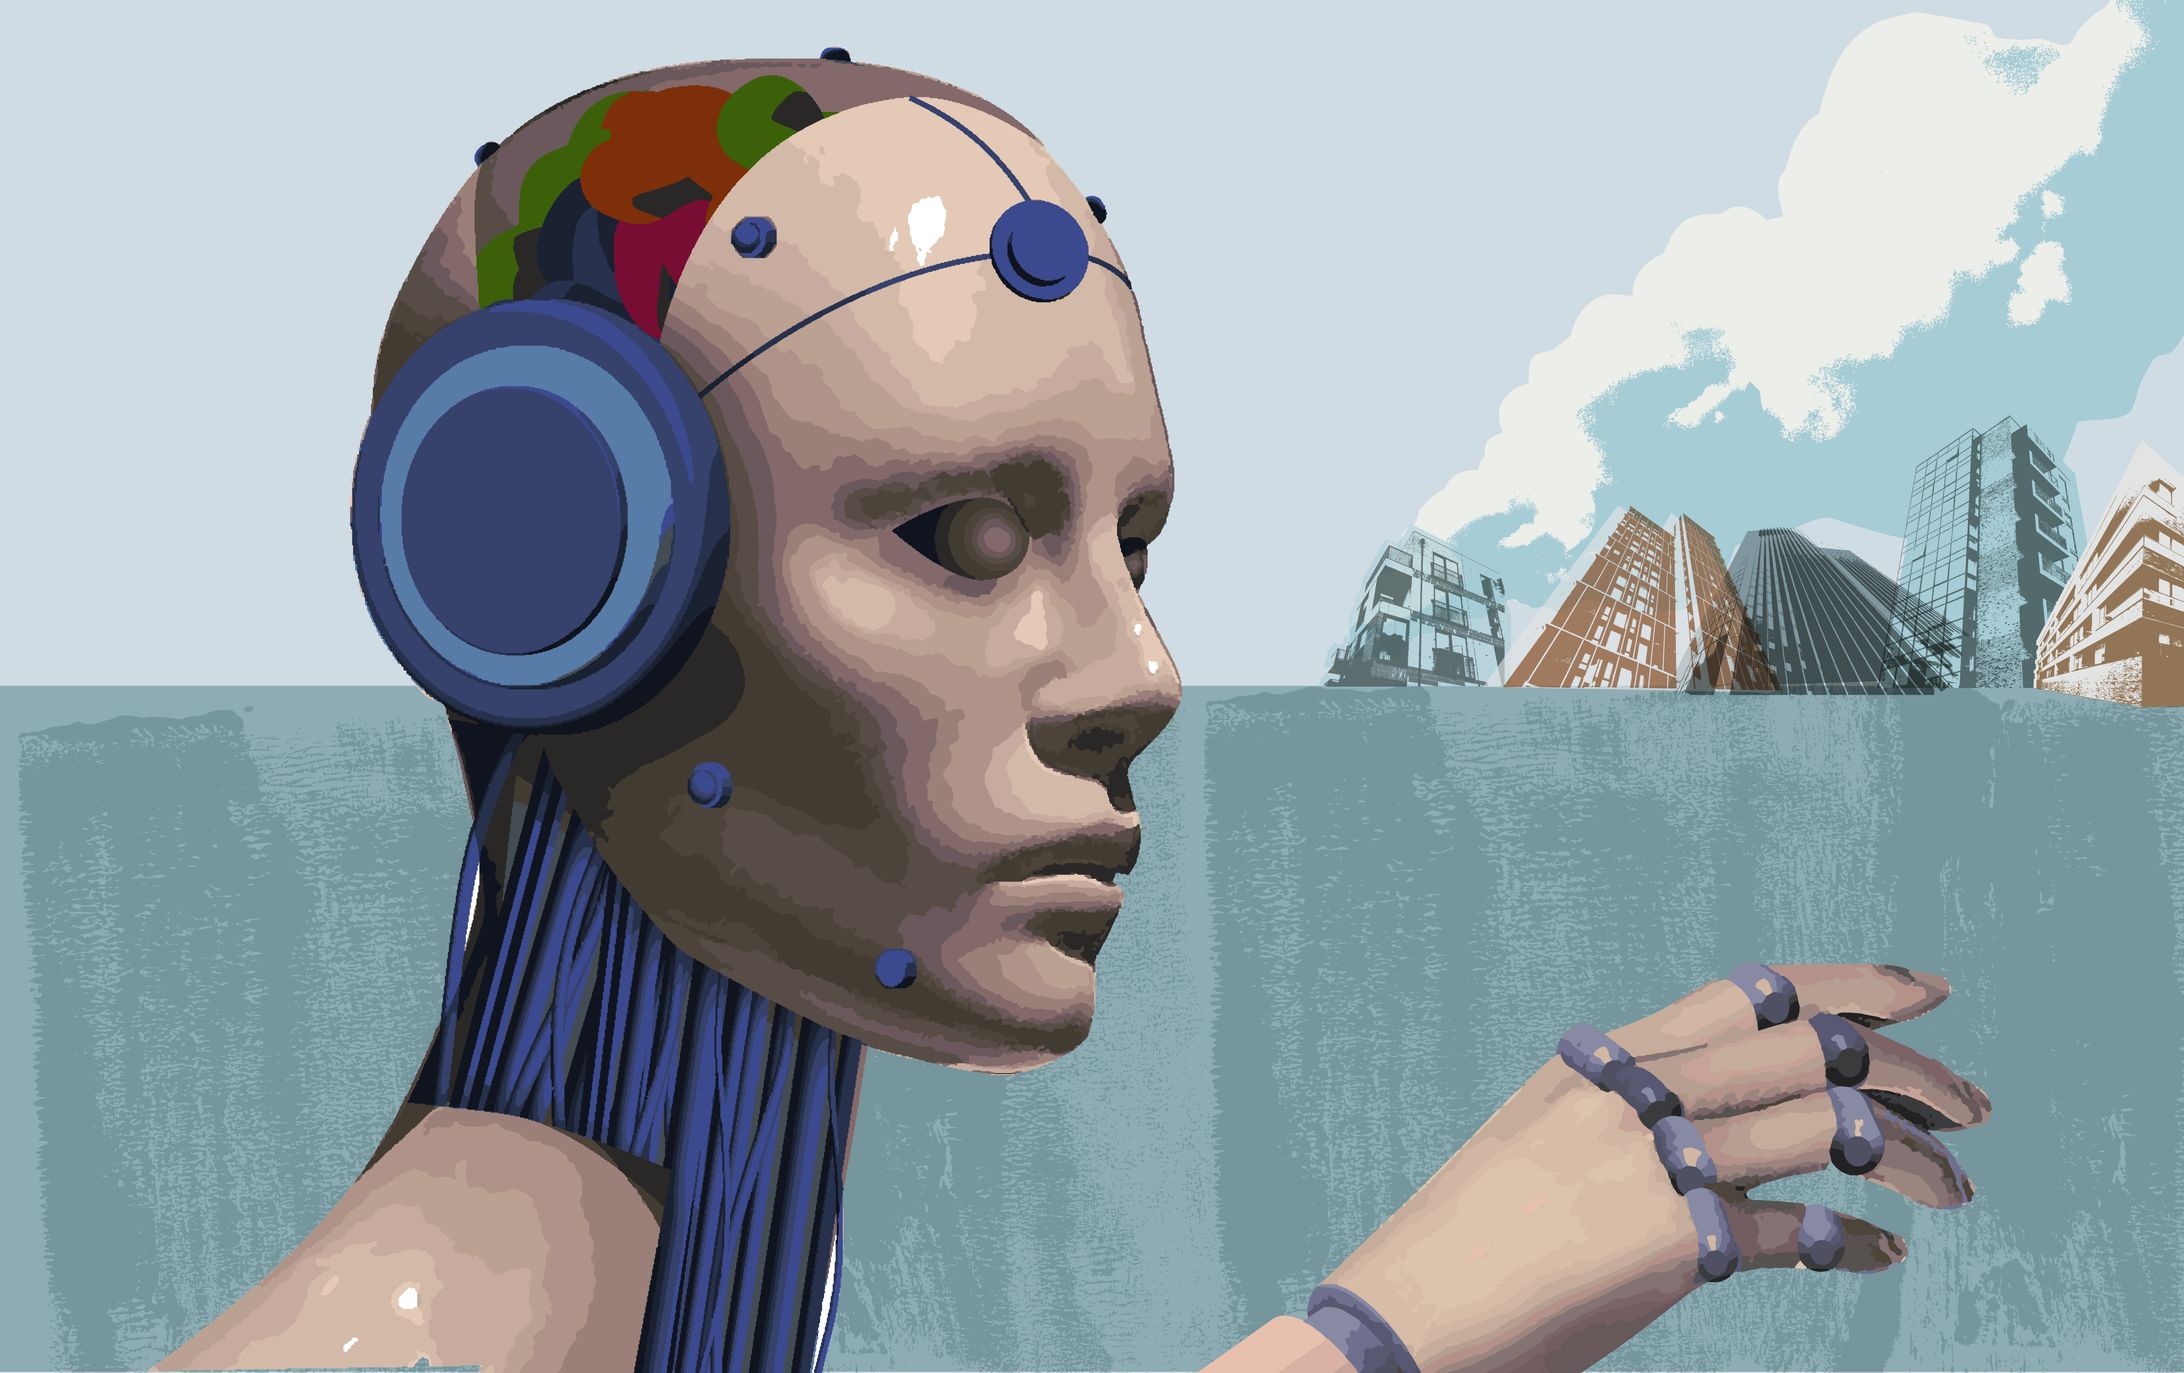
Fans von „ “ „RoboCop“, – dem Science-Fiction-Actionfilm über einen Polizeiroboter, der als perfekte Mischung aus menschlichem Urteilsvermögen und maschineller Automatisierung konzipiert wurde – ist vielleicht nicht bewusst, dass es einen guten Grund gibt, sich den Film noch einmal anzusehen: Der Kultklassiker enthält einige überraschende Anhaltspunkte für die heutige Cybersicherheit.
Im Ernst: Falls Sie den Film schon länger nicht mehr – oder noch gar nicht – gesehen haben – RoboCop lohnt es sich, ihn anzuschauen, denn die darin behandelten Themen weisen bemerkenswerte Parallelen zu den Herausforderungen auf, denen sich Führungskräfte aus Wirtschaft und Sicherheitsbereich gegenübersehen, wenn sie darüber nachdenken, wie sie KI am besten nutzen können, um die Cybersicherheit im Allgemeinen zu verbessern, insbesondere im Bereich der Sicherheitsorchestrierung, -automatisierung und -reaktion (SOAR), wo Fortschritte im Bereich der KI offenbar schnelle Verbesserungen bewirken können.
Ein kurzer Rückblick: Vor vierzig Jahren erwarb Orion Pictures das Drehbuch zu „ : RoboCop“ ( ), doch es dauerte zwei Jahre, bis ein Regisseur gefunden und der Film realisiert werden konnte. Paul Verhoeven lehnte das Angebot zweimal ab, bevor er sich bereit erklärte, bei dem Film die Regie zu übernehmen, der heute als sein filmisches Meisterwerk gilt. Diese Mischung aus Satire auf die Unternehmenskultur, schwarzem Humor und extremer Gewalt handelt von den Abenteuern von Murphy, einem Polizeikommissar, der beinahe von Schlägern getötet wurde und anschließend von Wissenschaftlern wiederbelebt wurde, die ihn in einen Halb-Mensch-Halb-Maschine-Hybriden verwandelten, dessen Oberschenkel aus Titan ein Pistolenhalfter enthält. Hey, was könnte schon schiefgehen, oder?
Die unbeabsichtigten Folgen seiner Programmierung (und ein Hauch von Menschlichkeit, der in all diesem Metall fortlebt) bringen die Dinge aus dem Gleichgewicht, sodass sich die wissenschaftlichen und unternehmerischen Herrscher des Cyborgs ratlos am Kopf kratzen.
Und genau in dieser Situation befinden sich die heutigen Fachkräfte im Bereich Cybersicherheit.
Angesichts der beispiellosen Häufigkeit von Cyberangriffen auf Unternehmen haben viele große Konzerne in ihre SOAR-Fähigkeiten investiert, um diese in bestehende Sicherheits-Toolsets zu integrieren und routinemäßige Sicherheitsaufgaben zu automatisieren. Ob es nun darum geht, Untersuchungen zu Sicherheitswarnungen und Maßnahmen zur Bedrohungsabwehr automatisch einzuleiten, infizierte Rechner zu isolieren oder komplexe Sicherheitsabläufe – auch als „Playbooks“ bezeichnet – zu koordinieren: Das Ziel ist stets dasselbe geblieben: die Zeit zu verkürzen, die für die Erkennung von und die Reaktion auf Sicherheitsvorfälle benötigt wird.
Unternehmen investieren zudem in diese SOAR-Plattformen in der Hoffnung, damit gegen die „ “-Alarmmüdigkeit sowie gegen die Überlastung der Mitarbeiter und vorzugehen. Scott Crawford, Forschungsleiter des Bereichs Informationssicherheit bei S&P Global Market Intelligence, erklärt, dass etwa die Hälfte der von ihm beratenen Endnutzerunternehmen von Sicherheitswarnungen derart überfordert ist, dass sie nicht in der Lage sind, innerhalb einer angemessenen Zeit auf alle zu reagieren. According to the B2B market research firm MarketsandMarkets, that’s one reason why the worldwide market for SOAR tools hit about $1,1 billion in 2022 and will reach nearly $2,3 billion by 2027.
Viele Unternehmen haben die Einführung ihrer SOAR-Plattformen und -Prozesse als enttäuschend empfunden. Die Gründe dafür sind vielfältig und lassen vermutlich bereits die Herausforderungen erahnen, denen Unternehmen bei der Integration von KI in ihre SOAR-Systeme gegenüberstehen werden.
Warum sich Playbooks mit SOAR weiterentwickeln (oder auch nicht)
Die Integration von SOAR-Systemen in bestehende Sicherheitstools und -prozesse ist komplex und erfordert eine fachkundige Anpassung; viele Unternehmen haben Schwierigkeiten mit der Datenzuordnung, der Datenqualität und der Konsistenz über unterschiedliche Datenquellen hinweg, was sich auf die Wirksamkeit von SOAR auswirkt.
“„Es gibt zahlreiche Anwendungsfälle, die einem in den Sinn kommen, wenn man LLM-Technologie im Sicherheitsbereich einsetzt – am offensichtlichsten sind dabei Bedrohungsinformationen und -analysen.“Scott Crawford, Forschungsleiter des Bereichs Informationssicherheit bei S&P Global Market Intelligence
Das Ergebnis ist, dass viele der „Playbooks“ und deren Bestandteile – die „Flows“ und „Subflows“ ( ) – also voreingestellte automatisierte oder halbautomatisierte Roadmaps bzw. Workflows, die die Einsatzkräfte bei der korrekten Reaktion auf bestimmte Arten von Vorfällen anleiten, sei es „“, Ransomware ( ) oder auf internen Systemen gefundene Indikatoren für Kompromittierung (Indicators of Compromise) – sich nicht über relativ einfache Sicherheitsaufgaben hinaus weiterentwickeln, wie beispielsweise das Erstellen forensischer Snapshots oder das Offline-Schalten von Systemen.
„Diese Systeme sind zwar hilfreich, haben ihre Versprechen jedoch nicht vollständig erfüllt“, sagt Michael Farnum, beratender CISO beim Technologiedienstleister Trace3. „Die bereitgestellte Automatisierung beschränkt sich nach wie vor auf die einfachsten Aufgaben, was dazu führt, dass der von vielen erhoffte Produktivitätsschub ausgeblieben ist.“
Andere hingegen bleiben optimistisch, dass KI einen Mehrwert bieten wird, insbesondere bei komplexeren Sicherheitsaufgaben.
Jason Rader, globaler CISO bei Insight Technology Solutions, gehörte zu den ersten, die generative KI-Funktionen in die Tools integrierten, die sein Sicherheitsteam einsetzte. „Wir freuen uns sehr, dass wir KI-Funktionen in verschiedenen Produkten integrieren können“, sagte Rader.
Zwar hat dies zur Rationalisierung einiger Aufgaben beigetragen, doch haben sich andere Bereiche der KI – insbesondere die Einbindung von generativer KI nach dem Prinzip „ “ () – als hilfreich für das Sicherheitsteam bei zeitaufwändigen, aber unverzichtbaren Aufgaben wie dem Verfassen von Python-Skripten oder SQL-Abfragen sowie der Erstellung von Berichten erwiesen. Andererseits seien einige der integrierten generativen KI-Funktionen in den Orchestrierungs- und verwandten Plattformen, die er gesehen habe, „nicht optimal“ gewesen, fügte Rader hinzu, insbesondere im Hinblick auf Analysen und komplexere Playbooks mit Prozessen, die mehrere Schritte erfordern. „Wir haben nicht erwartet, dass diese [KI] bereits perfekt auf den jeweiligen Zweck zugeschnitten ist“, fügte Rader hinzu.
Sicherheitsteams hegen neue Hoffnungen, dass große Sprachmodelle (LLMs) von dazu beitragen können, SOAR-Technologien zu verbessern und Sicherheitsteams dabei zu unterstützen, schneller und intelligenter auf Bedrohungen zu reagieren. Die Herausforderung besteht darin, die richtige Mischung aus Programmreife, menschlichem Urteilsvermögen sowie KI-gestützter Entscheidungsfindung und Automatisierung zu finden.
Die Transformation des SOAR-Betriebs: Fortschrittliche große Sprachmodelle (LLMs) machen das Versprechen der KI wahr
Die Fortschritte bei den großen Sprachmodellen (LLMs) versprechen, die SOAR-Abläufe in Unternehmen grundlegend zu verändern, indem sie eine automatisierte Triage von Vorfällen , die Erkennung von Bedrohungen, , die Reaktion auf Vorfälle, Sicherheitsanalysen , Datenanalysen, Schnittstellen in natürlicher Sprache, adaptive Playbooks sowie prädiktive Funktionen bieten. Die Hoffnung ist, dass die in diesen Tools integrierten KI-Fähigkeiten (oder die maßgeschneiderten LLMs, die Unternehmen intern entwickeln) den Sicherheitsteams im Laufe der Zeit dabei helfen können, alle Daten aus den Bereichen „ “, „Threat Intelligence“, Sicherheitswarnungen sowie Ereignisdaten, die aus Netzwerken und Anwendungen generiert werden, besser auszuwerten, die für ihre Branche und ihr Unternehmen relevantesten Bedrohungen schnell zu identifizieren – und, soweit möglich, automatisch darauf zu reagieren.
“„Derzeit ist dies noch nicht möglich, doch in Zukunft werden Playbooks von KI-Systemen erstellt werden – vielleicht sogar in Echtzeit erstellt oder zumindest angepasst.“Michael Farnum, beratender CISO, Trace3
Sicherheitsexperten sehen vier Wege, auf denen große Sprachmodelle (LLMs) bereits jetzt beginnen, SOAR-Plattformen zu verändern:
Analyse von Sicherheitsdaten. Diese Systeme können potenzielle Bedrohungen erkennen, indem sie Bedrohungsinformationen und Ereignisdaten aus Unternehmenssystemen analysieren. „Es fallen einem viele Anwendungsfälle ein, wenn man LLM-Technologie im Sicherheitsbereich einsetzt – am offensichtlichsten sind dabei Bedrohungsinformationen und -analysen“, sagt Crawford.
Sicherheitswarnungen automatisch priorisieren. Diese Datenanalyse kann zudem dazu genutzt werden, die Reaktion auf Vorfälle zu priorisieren – basierend auf der geschäftskritischen Bedeutung der gefährdeten Daten und Systeme sowie der Konfiguration und dem Status der Sicherheitssysteme, die diese Ressourcen schützen. Diese Systeme können Analysten geeignete Maßnahmenleitfäden zur Verfügung stellen. „Derzeit unterstützt die KI bei den routinemäßigsten Playbooks, doch diese werden im Laufe der Zeit wahrscheinlich immer ausgefeilter werden und komplexere Aufgaben bewältigen können“, sagt Farnum.
Dies erfordert sowohl Innovation (das Schlagwort, das heute alle geschäftlichen Entscheidungen und bewährten Verfahren bestimmt und daher bei Unternehmensführern großen Anklang findet) als auch Tests (zeitaufwendig, kostspielig, unattraktiv – also all das, was Chief Information Security Officers nur schwer den CEOs und dem Vorstand vermitteln können).
[Lesen Sie auch: Wie CISOs über Cyberrisiken sprechen können, sodass CEOs tatsächlich zuhören]
„Playbooks sind Kombinationen aus den Skripten und Integrationen, die Sie bereits seit einiger Zeit verwenden, und jedes von einer KI entwickelte Playbook sollte getestet werden, bevor es in der Umgebung aktiviert wird“, sagt Rader.
Erstellung und Optimierung von Playbooks. KI kann historische Vorfalldaten auswerten, sofort Muster erkennen, was funktioniert hat und was nicht, und Sicherheitsanalysten dabei unterstützen, die effektivsten Vorgehensanleitungen zu erstellen, indem sie sich ausschließlich auf die für die Aufgabe erforderlichen Schritte konzentriert. „Derzeit ist das noch nicht möglich, aber in Zukunft werden Playbooks von KI-Systemen erstellt werden – vielleicht sogar in Echtzeit erstellt oder zumindest angepasst“, sagt Farnum.
Automatisierte, vorausschauende Orchestrierung. Anhand derselben umfassenden Datenbasis zur Analyse von Bedrohungsinformationen und Informationen zur IT-Umgebung kann die KI den Vorfall in Echtzeit untersuchen, die besten Maßnahmen zur Reaktion entwickeln oder auswählen und sogar Ressourcen auf der Grundlage von Veränderungen in der Bedrohungslage intelligent neu zuweisen. „Einige dieser Unternehmen geben an, dass sie einfache Aufgaben mittlerweile bis zu einem gewissen Grad bewältigen können, in der Hoffnung, dass sich die Technologie im Laufe der Zeit weiterentwickelt.“ Wie wirksam wird es hier sein? „Das ist noch nicht entschieden“, sagte Crawford.
Krabbeln, laufen, rennen … automatisieren
Zwar stehen Unternehmen diese Möglichkeiten im Bereich KI und SOAR zur Verfügung, doch ohne entsprechende Vorarbeiten in den Bereichen Daten-Governance und Sicherheitsprozesse laufen sie Gefahr, bei der Einführung von SOAR heute mit denselben Herausforderungen konfrontiert zu werden wie bereits bei der Einführung früherer Generationen von SOAR-Tools: Komplexität und mangelhafte Datenqualität.
„“Sie können den Reifegrad-Schritt nicht überspringen, um zu den Schritten „KI“ und „Automatisierung“ zu gelangen.“Jason Rader, globaler CISO bei Insight Technology Solutions
Bevor Unternehmen KI-gestützte Automatisierung im Bereich der Cybersicherheit einführen, müssen sie den Reifegrad ihrer Sicherheitsmaßnahmen kritisch unter die Lupe nehmen. Die Automatisierung dieser Prozesse wird nicht optimal sein, wenn die derzeitigen SOAR-Methoden nicht optimal sind. Die Automatisierung birgt das Risiko, bestehende Schwachstellen zu verstärken und sogar neue blinde Flecken zu schaffen. Ausgereifte Sicherheitsprogramme zeichnen sich durch klar definierte Arbeitsabläufe, hochwertige Daten und erfahrene Teams aus, die KI-Systeme angemessen schulen und überwachen können.
„Ihr Sicherheitsprogramm muss einen gewissen Reifegrad aufweisen, bevor Sie KI und Automatisierung voll ausschöpfen können, denn Sie können nichts automatisieren, was in Ihrem Unternehmen noch nicht definiert wurde“, sagt Rader. „Und Sie können den Reifegrad-Schritt nicht überspringen, um zu den Schritten KI und Automatisierung zu gelangen.“ „Nachdem Ihr Programm optimiert wurde, können Sie damit beginnen, weitere Prozesse zu automatisieren.“
Wie man sich am besten auf die Zukunft der KI und der SOAR-Integration vorbereitet
Trotz globaler Spannungen, wirtschaftlicher Unsicherheit und der Zunahme von Cyberbedrohungen ist es nach wie vor eine spannende Zeit für den Sicherheitsbereich, da KI und Automatisierung zunehmend an Bedeutung gewinnen und die Arbeitsbelastung der Analysten auf vielfältige Weise verringern. Experten gehen jedoch nicht davon aus, dass es kurzfristig oder sogar mittelfristig vollautomatisierte SOCs oder Sicherheitsabläufe geben wird. „Niemand möchte einen großflächigen, selbstverschuldeten Denial-of-Service-Angriff verantworten müssen, nur weil eine KI eine Fehlentscheidung getroffen hat“, sagt Crawford.
Um sich auf die von Experten prognostizierten zukünftigen Stufen der Integration von KI und SOAR vorzubereiten, rät Herr Rader den Unternehmen, damit zu beginnen, ihre bestehenden Prozesse weiterzuentwickeln und ihre Datenquellen sowie die Datenverwaltung zu verbessern. Er empfiehlt zudem, bereits jetzt in eine SOAR-Plattform zu investieren und das Sicherheitsteam mit deren Nutzung vertraut zu machen.
„Sobald neue KI- und Automatisierungsfunktionen auf den Markt kommen, werden sie in der Lage sein, diese Funktionen zu integrieren, da sie die Plattform verstehen und für die Einbindung der KI gerüstet sind“, rät er.
Es ist zudem von entscheidender Bedeutung, dass das Sicherheitsteam weiterhin in die Plattform und die allgemeine Ausrichtung des Sicherheitsbetriebs eingebunden bleibt. „Es wird noch eine ganze Weile so bleiben, dass Menschen mit KI zusammenarbeiten, denn wir sind noch nicht so weit, dass es wie in ‚ ‘ oder ‚RoboCop‘ aussieht“, sagt Rader.

