Die Datenschutzwoche begann am Montag mit einem Paukenschlag, als die Europäische Datenschutzbehörde ( ) bekannt gab, eine Untersuchung gegen Elon Musks Plattform „X“ wegen der möglichen Verbreitung illegaler Inhalte einzuleiten. Auslöser war die öffentliche Empörung, nachdem Millionen sexualisierter Deepfake-Bilder von echten Frauen und Mädchen, die vom Grok-Chatbot von xAI erstellt worden waren, das Internet überschwemmt hatten.
Die Untersuchung – die an eine kürzlich von der britischen Medienaufsichtsbehörde Ofcom eingeleitete ähnliche Untersuchung anknüpft – wird technisch prüfen, ob X gegen die Vorschriften zur Transparenz und zur Moderation von Inhalten gemäß dem EU-Gesetz über digitale Dienste (Digital Services Act) verstoßen hat; sie zielt jedoch auch auf den Kern des Datenschutz s in seiner wohl intimsten Form ab: das Recht , nicht nackt gesehen zu werden.
Dies ist eine aussagekräftige Metapher, da die zunehmende Verbreitung künstlicher Intelligenz in der digitalen Welt es Unternehmen nun ermöglicht, personenbezogene Daten in einem bisher unerreichten Ausmaß zu erheben und zu analysieren. Dies hat den Druck auf die Datenschutzexperten weiter erhöht, die ohnehin bereits überlastet sind und – im vergangenen Jahr – erheblich unterbesetzt waren, wie eine neue ISACA-Umfrage „ “ in diesem Monat ergab. Zudem sehen sich Verbraucher und Führungskräfte in Unternehmen gezwungen, sich mit den Risiken auseinanderzusetzen, die entstehen, wenn KI-Tools und -Modelle ihre persönlichen Daten offenlegen – seien es unsere Bank-, Gesundheits- oder Standortdaten, unser Kaufverhalten oder mittlerweile sogar unser Körper (oder im Fall von Grok der Körper einer anderen Person, auf den unser Kopf aufgesetzt wurde).
Das Problem des Datenschutzes ist nicht neu, doch es war bislang schwer zu begreifen, und die meisten Verbraucher haben einfach nur resigniert, wenn sie davon hörten, wie gestohlene Daten auf Schwarzmarkt-Websites landen, um dort von kriminellen Cyberbanden gekauft und verkauft zu werden. Der „Spicy-Modus“ von Grok – eine Einstellung für explizite Inhalte, die es jedem ermöglicht, pornografische Bilder von Ihnen, Ihrem Ehepartner oder Ihrem Kind zu erstellen und diese auf die Handys aller Nutzer zu übertragen – rückt die damit verbundenen Gefahren in ein grelles, anschauliches neues Licht. Und das wirft eine Frage auf: Wird dies etwas bewirken und Verbraucher sowie Führungskräfte in Unternehmen dazu bewegen, den Datenschutz ernster zu nehmen?
Lisa Plaggemier, Geschäftsführerin der National Cybersecurity Alliance, zeigte sich gestern in einem Webinar zum Auftakt der „Data Privacy Week“ – einer internationalen Initiative, die darauf abzielt, das Bewusstsein für Fragen des digitalen Datenschutzes zu schärfen – zuversichtlich. „Jeden Tag erzeugen wir enorme Datenmengen – unsere Standorte, unsere Gewohnheiten, unsere Gespräche, unsere Gesichter“ – und dabei hob sie die Augenbrauen und lächelte leicht in die Kamera – „unsere Stimmen“, sagte sie. Unabhängig davon, ob es sich um Daten handelt, die unachtsam erhoben, auf unbestimmte Zeit gespeichert oder auf eine Weise genutzt werden, die wir nie beabsichtigt haben – sie ist der Ansicht, dass sich die Sichtweise auf den Datenschutz wandelt. „[Es geht] nicht mehr nur um Geheimhaltung – es geht um Handlungsfähigkeit.“
Andere sind sich da nicht so sicher.
„Ich hoffe zwar, dass Unternehmen, die KI-Systeme für Endverbraucher wie Grok einsetzen, beginnen, sich stärker mit dem Datenschutz auseinanderzusetzen, doch ich bin mir nicht sicher, ob dies auch für diejenigen gilt, die KI auf andere Weise nutzen“, sagt Safia Kazi, Datenschutzexpertin und leitende Forschungsanalystin bei ISACA, einer weltweit führenden gemeinnützigen Organisation für IT-Zertifizierung und -Schulung, die sich der Förderung des digitalen Vertrauens widmet: . „Möglicherweise glauben sie, dass sie, da sie keine Bildgenerierung anbieten, vor dem Missbrauch ihrer KI-Systeme gefeit sind“, sagte sie.
Die ISACA, früher bekannt als „Information Systems Audit and Control Association“, veröffentlicht jährlich einen neuen Bericht zum Thema „State of Privacy“. Die Gruppe hat leichte Rückgänge bei der Personalstärke im Datenschutzbereich festgestellt, doch ein Rückgang um ein Drittel – von 2025—from auf im Median acht Mitarbeiter – hat ihre Aufmerksamkeit erregt. „Das ist mit Abstand der stärkste Rückgang seit Beginn der Umfrage vor sechs Jahren“, stellte Kazi fest.
Kazi traf sich letzte Woche mit -Ansprechpartnerin , um die wichtigsten Ergebnisse des Berichts zu erörtern, für den im Herbst mehr als 1 800 Datenschutzbeauftragte (DPOs) und andere führende Persönlichkeiten aus dem Bereich Datenschutz weltweit befragt wurden. Wir haben sie gebeten, sich auf diese fünf wichtigsten Diagramme zu konzentrieren.
Wichtige Erkenntnisse
1. Vorstände setzen sich für den Datenschutz ein – allerdings aus den falschen Gründen
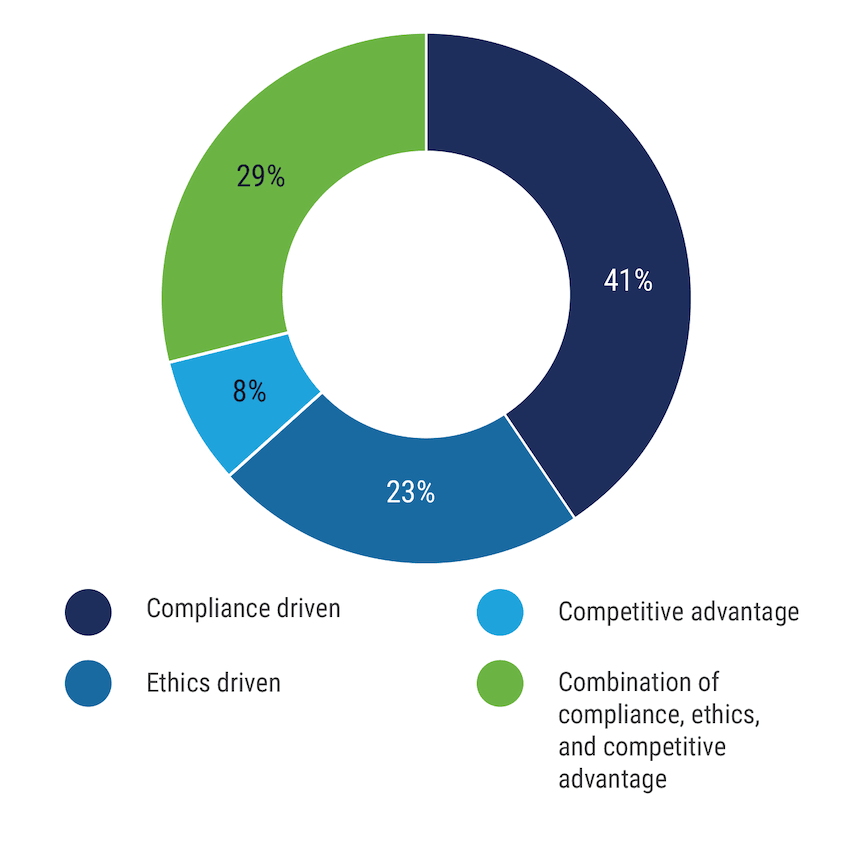
Die Sicht des Vorstands auf Datenschutzprogramme: Glauben Sie, dass Ihr Vorstand das Datenschutzprogramm Ihres Unternehmens wie folgt einschätzt:
Quelle: ISACA 2026 State of Privacy
Eine knappe Mehrheit der Befragten (56 %) gab an, dass ihr Vorstand bei „ “ dem Datenschutz angemessene Priorität einräumte; doch wenn Frau Kazi die konkreten Beweggründe betrachtet, die die Vorstände in Bezug auf den Datenschutz leiten – programs—41 % nennen die Einhaltung gesetzlicher Vorschriften als treibenden Faktor, der mit Abstand stärkste Motivator –, sieht sie darin ein Problem.
“„Compliance als Ihr oberstes Ziel anzustreben, ist ein wirklich schlechtes Ziel.“Safia Kazi, leitende Forschungsanalystin für Datenschutz bei ISACA
“„Compliance als Ihr oberstes Ziel anzustreben, ist ein wirklich schlechtes Ziel“, sagte sie. Die Einhaltung der Vorschriften ist schwierig, da diese von Region zu Region variieren und sich häufig ändern. Der Versuch, die Datenschutzrichtlinie einer Organisation an solch schwankenden Orientierungspunkten auszurichten, gleicht dem Versuch, Ihr Boot an einem sich bewegenden Steg festzumachen.
Die wirksamere und stabilere Option ist „Privacy by Design“, also die Einbindung von Datenschutzmaßnahmen bereits in den frühesten Phasen der System- oder Anwendungsentwicklung. „Dann ist es ein Mehrwert“, sagte sie, „etwas, das Sie möglicherweise von Ihren Mitbewerbern abhebt und auf diese Weise zu einem noch wesentlicheren Bestandteil des gesamten Unternehmens wird.“
[Lesen Sie auch: Der ultimative Leitfaden zum IT-Risiko- und Compliance-Management]
Signal stand beispielsweise vor dieser Herausforderung, da der private Messaging-Dienst um Marktanteile konkurriert und dabei mögliche neue Funktionen abwägt, die Nutzer bei Slack oder anderen Anbietern von Messaging-Diensten erhalten – beispielsweise Suchfunktionen und die Möglichkeit, Screenshots von Textkonversationen zu erstellen. In beiden Fällen kamen sie zu dem Schluss, dass die Risiken für den Datenschutz zu groß seien, erklärte Udbhav Tiwari, Vizepräsident für Strategie und globale Angelegenheiten bei Signal, am Montag in einem Webinar mit dem Titel „ “ ( ), das von der National Cybersecurity Alliance veranstaltet wurde.
„Bei Signal erwarten die Nutzer Vertrauen – man hofft, dass Signal alles in seiner Macht Stehende tut, um diese Nachricht zu schützen“, sagte er.
2. Der Einsatz von KI zum Schutz der Privatsphäre – die Vorteile und die „Zweifel“
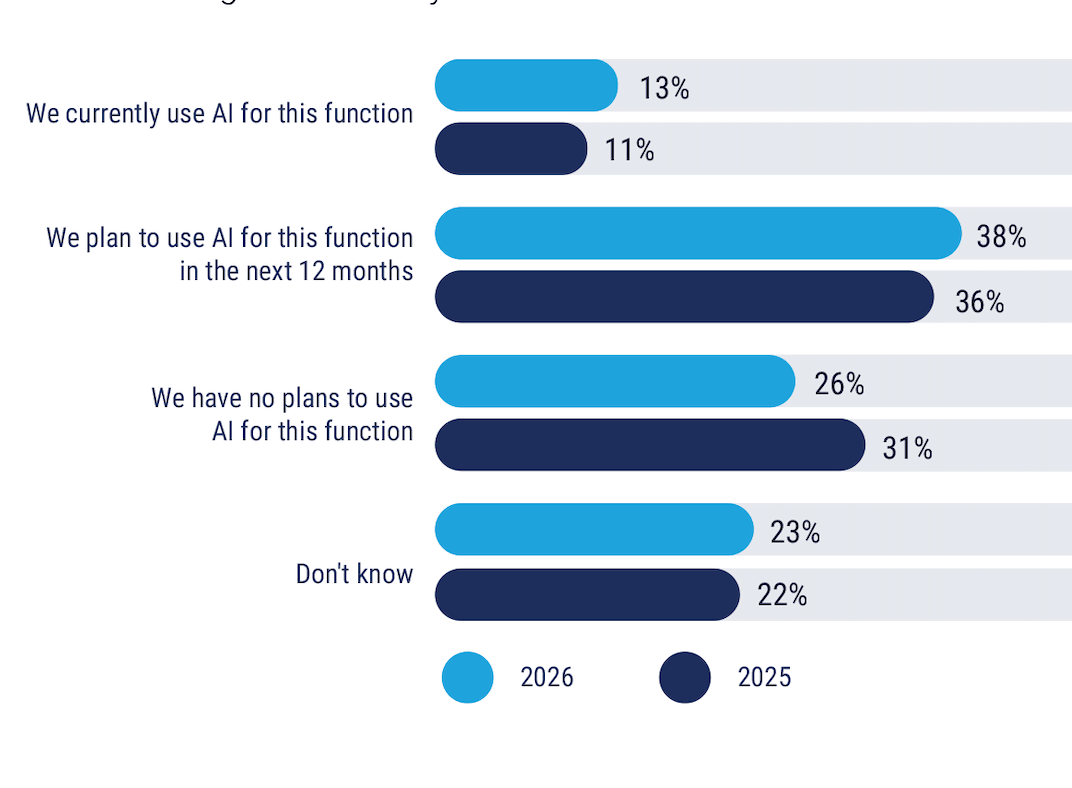
Einsatz von KI für Datenschutzaufgaben: Welche Pläne hat Ihre Organisation hinsichtlich des Einsatzes von KI (z. B. maschinelles Lernen) zur Durchführung datenschutzbezogener Aufgaben?
Quelle: ISACA 2026 State of Privacy
Wie die meisten von uns sind auch Datenschutzexperten neugierig darauf, wie KI ihre Arbeitsleistung verbessern kann. 38 % geben an, dass ihr Unternehmen plant, im kommenden Jahr KI (wie z. B. Bots und sowie maschinelles Lernen) für Aufgaben im Bereich des Datenschutzes einzusetzen. Das entspricht einem Anstieg gegenüber 36 % im Jahr 2025 und 28 % im Jahr 2024. Und dennoch ist die Zahl der Organisationen, die dies tatsächlich tun, recht gering (lediglich 13 %).
“„Der Datenschutz entwickelt sich zu einem komplexen Ökosystem, das viele Organisationen nur mühsam zu verstehen und zu steuern versuchen – und die Angst vor dem Unbekannten kann zu einer gewissen Zurückhaltung führen.“Melissa Bischoping, Senior Director für Sicherheit und Produktdesignforschung bei Tanium
Kazi findet dies merkwürdig. Sie vermutet, dass die Befragten möglicherweise an die genehmigten Einsatzbereiche von KI denken und dabei den rasanten Aufstieg der „Schatten-KI“ am Arbeitsplatz außer Acht lassen . Oder sie gehen vielleicht vorsichtig mit den viel beachteten Formen der KI um – man denke an Apps zur Stimmungsanalyse wie Lovable und Claude –, vergessen dabei jedoch die „alltäglicheren, weniger glamourösen“ Arten, wie Empfehlungsalgorithmen oder Systeme, die von Kunden erhobene personenbezogene Daten (PII) kennzeichnen.
Oder vielleicht ist es, wie einige Experten vermuten, sogar noch einfacher.
„Da KI-Agenten und Workflows zu einem unbestreitbaren Bestandteil moderner Unternehmen werden, entwickelt sich der Datenschutz zu einem komplexen Ökosystem, das viele Organisationen nur mühsam zu verstehen und zu steuern versuchen – und die Angst vor dem Unbekannten kann zu einer gewissen Zurückhaltung führen“, sagte Melissa Bischoping, Senior Director für Sicherheit und Produktdesignforschung bei Tanium, einem führenden Innovator im Bereich Cybersicherheitslösungen und autonomer IT (sowie Herausgeber dieses Magazins).
Ja, der Innovationsgeist beflügelt viele Technologen und treibt sie dazu an, „ “ agentische KI zu entwickeln, einzusetzen und zu integrieren, räumte sie ein. Datenschutzexperten haben jedoch eine ganz eigene Sichtweise auf Daten.
[Lesen Sie auch: Melissa Bischopings 7 Tipps zum Schutz Ihrer Software-Lieferkette]
„Zwar hat uns die KI beispiellose Möglichkeiten eröffnet, komplexe Arbeitsabläufe schnell und in großem Umfang durchzuführen, doch wenn sie unreguliert und unkontrolliert bleibt, kann sie in eben diesem Ausmaß beispiellose Risiken und Datenverluste mit sich bringen“, sagte Bischoping. Und wer könnte dies besser würdigen als ein Datenschutzexperte, dessen Hauptaugenmerk auf dem Schutz von Daten liegt?
Unabhängig vom Grund für diese Zurückhaltung ist der Einsatz von KI kein Allheilmittel.
„Der Einsatz von KI bedeutet nicht, dass Ihr Vorstand dem Datenschutz Priorität einräumen wird, und er wird die Umsetzung von ‚Privacy by Design‘ auch nicht erleichtern“, sagte sie. Als technologische Lösung hat die KI zweifellos ihre Vorteile, „aber sie wird Ihnen weder mehr Personal noch mehr Unterstützung seitens der Führungskräfte verschaffen.“
3. „Privacy by Design“ – ein Projekt nach dem anderen
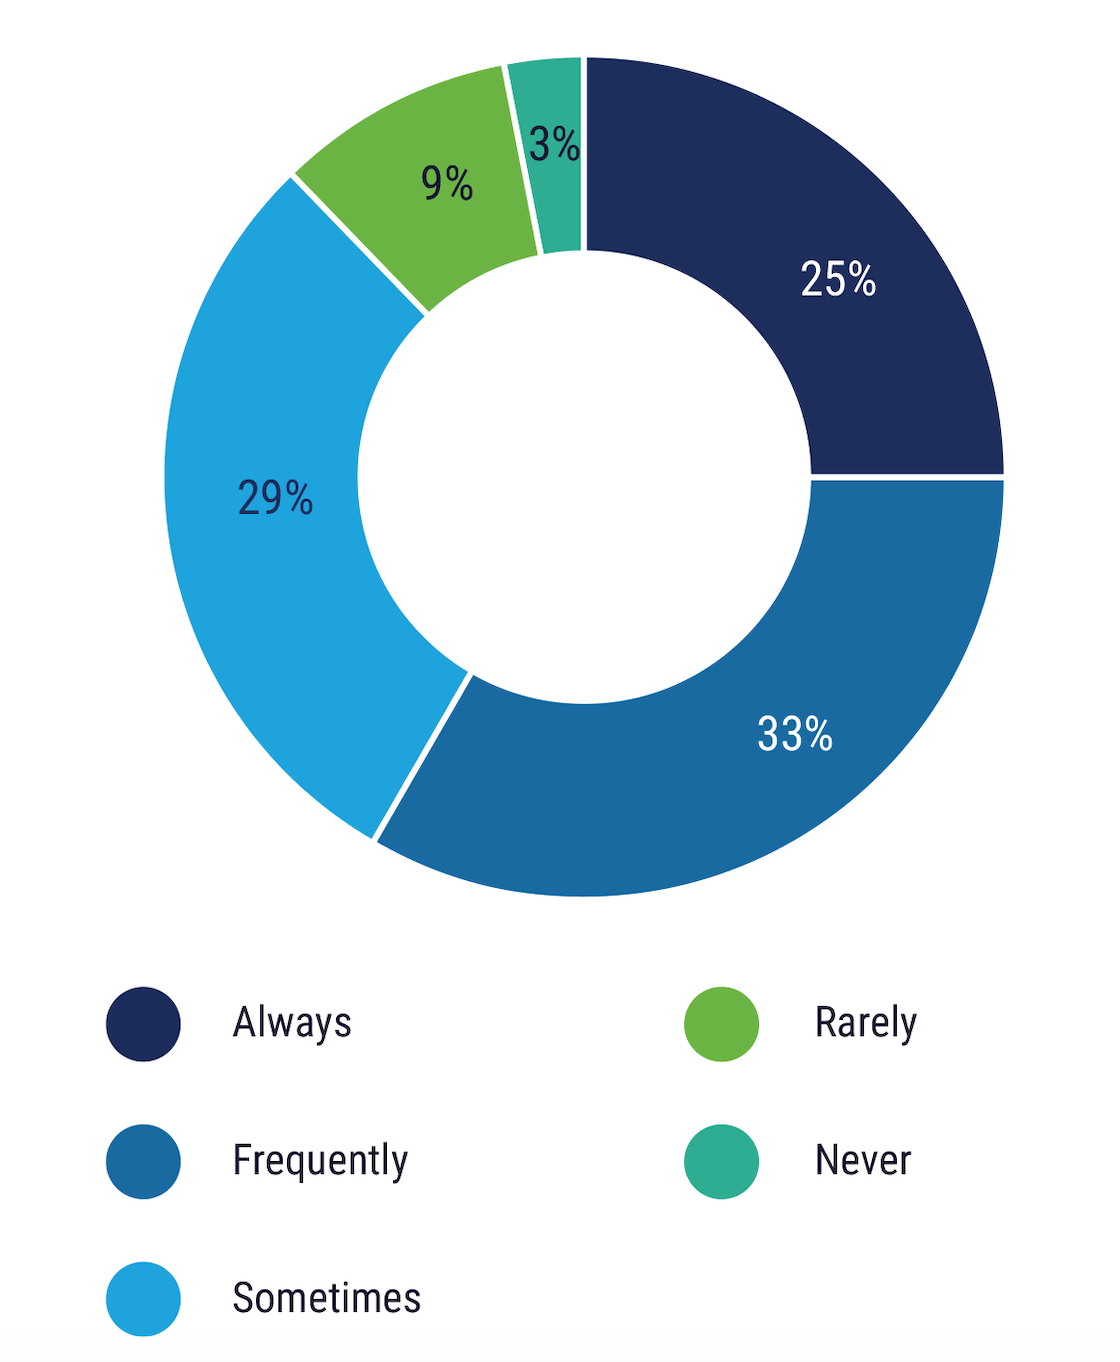
Häufigkeit der Umsetzung von „Privacy by Design“: Wie oft setzt Ihr Unternehmen „Privacy by Design“ um?
Quelle: ISACA 2026 State of Privacy
Da Unternehmen die Möglichkeiten der KI ausloten und dabei eine Vielzahl neuer KI-Modelle entwickeln, ist die Einbeziehung des Datenschutzes in den gesamten Entwicklungsprozess – auch bekannt als „Privacy by Design“ – wichtiger denn je. Dies ist der zuverlässigste Weg, um den Datenschutz zu gewährleisten, und kann in einigen Fällen gemäß den geltenden Datenschutzgesetzen und -vorschriften vorgeschrieben sein. So fördert beispielsweise das EU-Gesetz über künstliche Intelligenz „ “ () Initiativen im Bereich „Privacy by Design“.
Dennoch ist die Zahl der Befragten, die angeben, dass ihre Organisationen „Privacy by Design“ stets oder häufig umsetzen, zurückgegangen – von 63 % im Jahr 2024 über 62 % im Jahr 2025 auf 58 % in der jüngsten Umfrage.
Worauf ist dieser stetige Rückgang zurückzuführen? Der Personalabbau, insbesondere in diesem Jahr, scheint „der wahrscheinlichste Grund“ zu sein, so Kazi.
Die Umfrage ergab – wenig überraschend –, dass größere Unternehmen mit höheren Budgets diese Praxis eher anwenden als kleine und mittelständische Unternehmen. Eine interessante Feststellung besagt, dass fast die Hälfte (41 %) derjenigen, die derzeit KI für Datenschutzzwecke einsetzen, stets den Grundsatz „Privacy by Design“ befolgen. Der ISACA-Bericht geht davon aus, dass ein Teil dieser KI-Nutzung tatsächlich das Prinzip „Privacy by Design“ nutzt und somit wiederum zum Schutz der Privatsphäre beitragen kann.
Was diejenigen betrifft, die mit Finanzierungs- oder Personalproblemen zu kämpfen haben, so schließe der Mangel an notwendigen Ressourcen solche Initiativen nicht aus, versicherte Kazi. Ihr Profi-Tipp: Gehen Sie Projekt für Projekt vor.
„Sehen Sie sich die Daten an und ermitteln Sie, welche konkreten Projekte am meisten von ‚Privacy by Design‘ profitieren würden“, sagte sie. „Vielleicht arbeitet Ihr Marketingteam gerade an einem neuen Newsletter – das hat wahrscheinlich eine geringere Priorität als eine neue Kundendatenbank.“ „Vielleicht sollten Sie Ihre Bemühungen also genau darauf konzentrieren, um die begrenzten Ressourcen optimal zu nutzen.“
4. Der überraschende Vorteil von Kürzungen im Datenschutzhaushalt
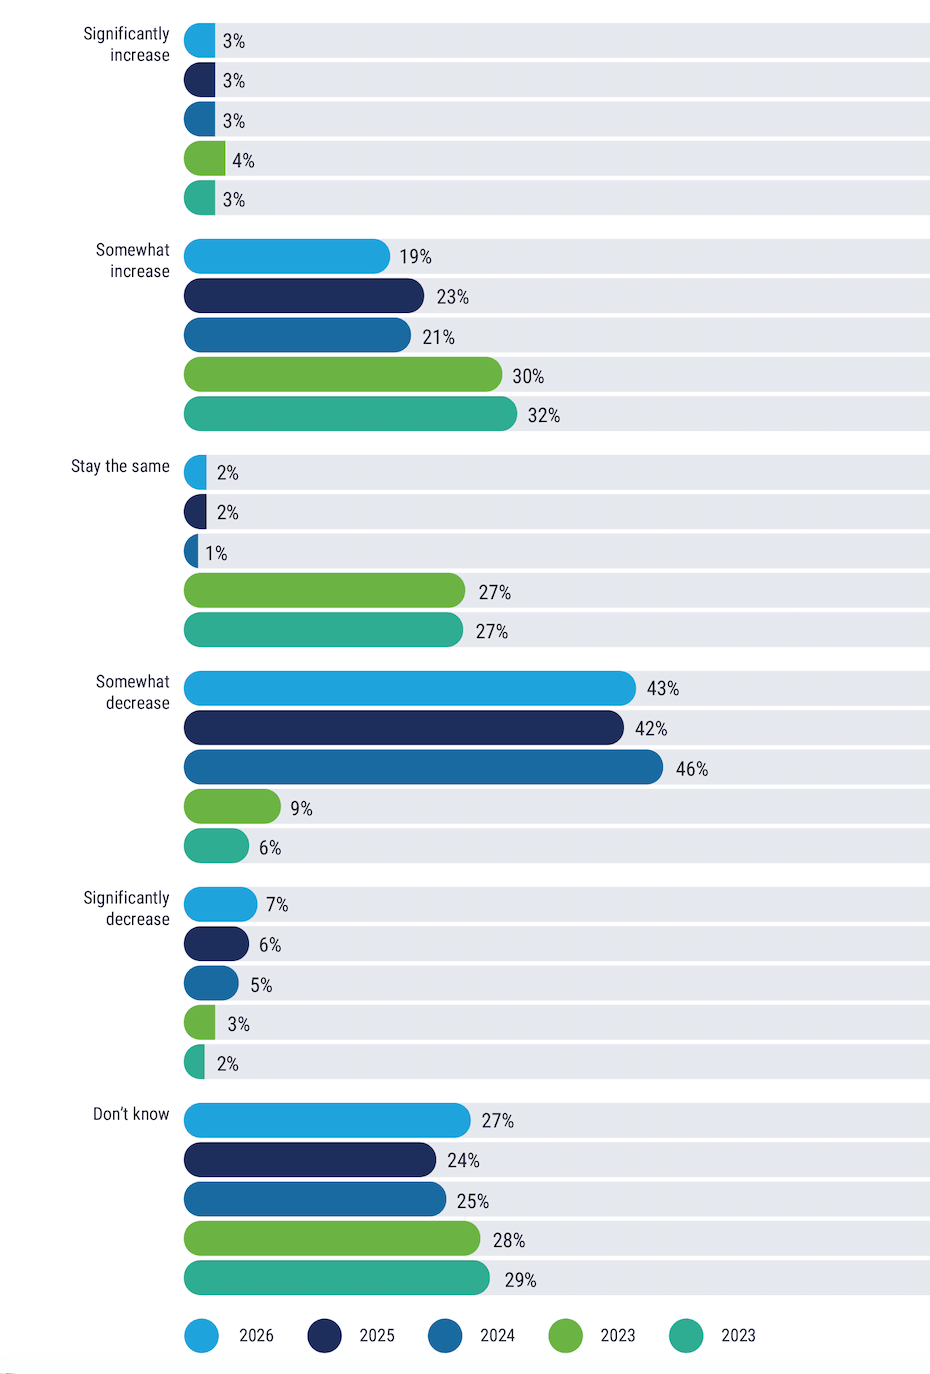
Haushaltsprognosen: Wie wird sich das Datenschutzbudget Ihrer Organisation in den nächsten 12 Monaten gegebenenfalls verändern?
Quelle: ISACA 2026 State of Privacy
Die Besorgnis über zu erwartende Haushaltskürzungen nimmt seit mehreren Jahren zu: Die Hälfte der Befragten rechnet im kommenden Jahr mit einem leichten oder erheblichen Rückgang der Mittel für den Datenschutz, während im Jahr 2023 noch 8 % diese Prognose teilten. Ebenso sind die Erwartungen hinsichtlich einer höheren Finanzierung zurückgegangen.
Und doch sieht die tatsächliche Situation etwas positiver aus.
„Die Befürchtungen stimmen nicht mit dem überein, was wir tatsächlich beobachten“, sagte Kazi. Die tatsächlichen Haushaltskürzungen fallen nicht so stark aus, wie man im Vorjahr befürchtet hatte. Zu Beginn des vergangenen Jahres rechneten beispielsweise 48 % der Befragten im Jahr 2025 mit leichten oder erheblichen Kürzungen der Fördermittel; in der aktuellen Umfrage gaben lediglich 12 % an, in jenem Jahr Budgetkürzungen erlebt zu haben.
„Es ist schwer, eine Nachrichtenseite aufzurufen, ohne zu sehen, wie große Unternehmen Stellen abbauen; daher verstehe ich, woher diese Besorgnis rührt“, sagte Kazi. Allerdings findet sie es merkwürdig, dass die im Herbst veröffentlichten „State of Cybersecurity“-Bericht befragten Sicherheitsverantwortlichen nicht das gleiche Maß an Besorgnis hinsichtlich der Haushaltskürzungen zeigen.
5. Tipps für Datenschutzschulungen – worauf Sie achten sollten
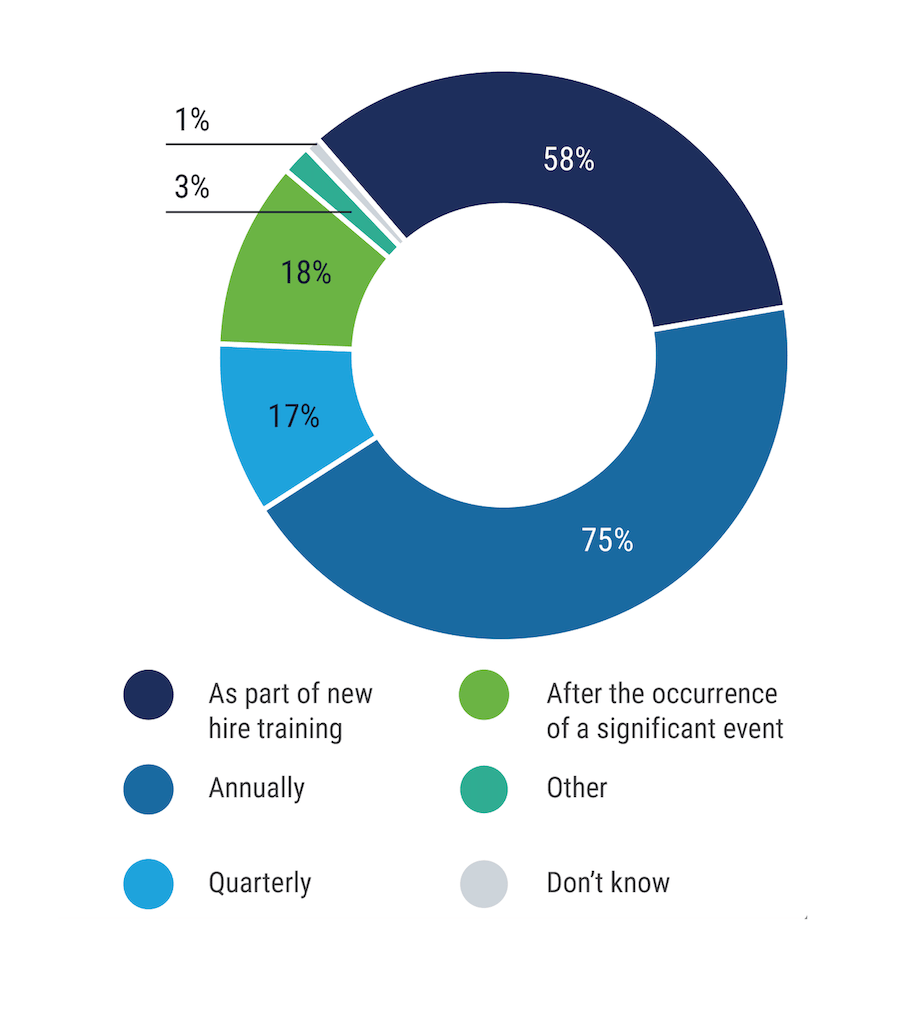
Schulungen zum Thema Datenschutzbewusstsein: Wann bietet Ihre Organisation Datenschutzschulungen an?
Quelle: ISACA 2026 State of Privacy
Zwar gaben 79 % der Befragten an, dass ihre Organisation Schulungen zur Sensibilisierung für den Datenschutz anbietet, doch variierten die „ “, d. h. die „ “, wobei die häufigsten Zeiträume jährliche Prüfungen (drei Viertel) und Schulungen bei der Einstellung (mehr als die Hälfte) waren.
“„Datenschutzkonzepte – beispielsweise das Verständnis der Einwilligung, die Art und Weise der Datennutzung sowie die Frage, was als personenbezogene Daten gilt – fallen nicht wirklich in den Rahmen von Sicherheitsschulungen.“Kazi
Und die meisten waren mit der Schulung zufrieden, was im Gegensatz zu einer wachsenden Zahl von Sicherheitsforschern und Chief Information Security Officers steht, die feststellen, dass traditionelle Formen der Sicherheitsschulung für Mitarbeiter einfach nicht mehr ausreichen. In der Umfrage der ISACA gaben 82 % der Befragten an, dass sich ihre Datenschutzschulungen stark oder mäßig positiv auf ihr tatsächliches Datenschutzbewusstsein ausgewirkt hätten.
Eine Sicherheitsschulung ist nicht dasselbe wie eine Datenschutzschulung. Unternehmen können keinen Datenschutz gewährleisten, ohne dass gute Sicherheitsmaßnahmen vorhanden sind; es ist jedoch möglich, die Sicherheit gut zu gewährleisten, ohne dabei zwangsläufig den Datenschutz zu praktizieren, so Kazi.
„Nehmen wir einmal an, Sie verfügen über hervorragende Schulungen zur Sensibilisierung für Sicherheitsfragen und haben ein Marketingteam, das niemals auf eine Phishing-E-Mail mit dem Betreff ‚ ‘ klicken würde“, sagte sie. „Sie kennen alle Anzeichen; Sie werden sie nicht täuschen können.“ Allerdings kennen sie nicht unbedingt spezifische Datenschutzkonzepte, beispielsweise das Verständnis von Einwilligung, die Art und Weise der Datennutzung und die Frage, was als personenbezogene Daten gilt. „Das fällt eigentlich nicht in den Rahmen der Sicherheitsschulung.“
Wenn ein Unternehmen Schulungen zu Sicherheit und Datenschutzbewusstsein miteinander verbinden möchte, sei das in Ordnung, sagte sie, solange sichergestellt werde, dass die Datenschutzkonzepte tatsächlich behandelt würden.
WEBINARE, DIE SICH LOHNT, SICH ANZUSEHEN
Die Datenschutzwoche, eine internationale Initiative zur Sensibilisierung für Datenschutzthemen, dauert noch bis Freitag. Anlässlich dieser jährlichen Veranstaltung veranstaltet die National Cybersecurity Alliance (NCA) eine Reihe kostenloser Webinare unter dem Motto „ “ ( ), die darauf abzielen, Gründer, Führungskräfte aus der Wirtschaft, Entscheidungsträger des öffentlichen Sektors und Verbraucher aufzuklären. Weitere Informationen finden Sie unter den folgenden Links.
- Der Datenschutz von Kindern in einer digitalen Welt (TUE, 27. Jan. 2026, 14:30 EST)—Dr. Lorrie Cranor, Direktorin des CyLab Security and Privacy Institute an der Carnegie Mellon University, spricht gemeinsam mit Lisa Plaggemier, der Geschäftsführerin der NCA, über die besonderen Herausforderungen im Bereich des Datenschutzes – darunter Altersüberprüfung und schulische Hilfsmittel –, denen Kinder, Jugendliche, Eltern und Pädagogen gegenüberstehen, während Technologie immer stärker in das Lernen, die Kommunikation und die Selbstdarstellung eingebunden wird.
- Datenschutzrecht leicht verständlich (Mi, 28. Jan. 2026, 13:00 EST)—Justine Phillips, Anwältin für Daten- und Datenschutzrecht bei Baker McKenzie, wird Ihnen die aktuelle Rechtslage im Bereich des Datenschutzes auf anschauliche und praxisnahe Weise erläutern – von Ihren Rechten auf Auskunft und Löschung personenbezogener Daten bis hin zu den Vorschriften, nach denen Unternehmen die von ihnen erhobenen Daten verarbeiten und schützen müssen. Außerdem wird sie sich mit neuen Gesetzen befassen, die landesweit in Kraft treten, und erläutern, wie man bereits bestehende Schutzmaßnahmen nutzen kann.
- Dynamische Preisgestaltung: Wenn Algorithmen die Preise festlegen (Do, 29. Jan. 2026, 13:00 EST) – Experten beleuchten das wachsende neue Feld der dynamischen Preisgestaltung, von Fairness und Transparenz bis hin zu den Methoden, mit denen Ihre personenbezogenen Daten mittlerweile genutzt werden, um zu entscheiden, wie viel Sie für Flugtickets, Fahrpreise bei Mitfahrdiensten, Online-Einkäufe und vieles mehr bezahlen.
- Das Recht auf Vergessenwerden: Die Löschung Ihrer Online-Daten (FRI, 30. Jan. 2026, 13:00 EST)—Lawrence Gentilello, Gründer der Plattform zur Löschung personenbezogener Daten „Optery“, und Tom Kemp, Geschäftsführer von CalPrivacy, erläutern das „Recht auf Vergessenwerden“, ein Rechtskonzept, das es Ihnen ermöglicht, die Löschung Ihrer Daten von Websites, Apps und Suchmaschinen zu verlangen. Außerdem werden einfache Maßnahmen vorgestellt, mit denen Sie Ihren digitalen Fußabdruck verringern und Ihre persönlichen Daten besser schützen können.

