Als Präsident Biden in diesem Frühjahr eine Verordnung zur Cybersicherheit erließ – mit dem Ziel, die Softwaresicherheit nach dem massiven SolarWinds-Angriff zu stärken – schlug er vor, was viele in der Technologiebranche sowohl befürchtet als auch erhofft hatten: einen bundesstaatlichen Prüfungsausschuss für Cyberforensik .
Nach dem Vorbild des National Transportation Safety Board (NTSB), das Unfälle im Luftverkehr und im Straßenverkehr untersucht, würde das vorgeschlagene National Cybersecurity Safety Board (NCSB) schwerwiegende kriminelle Hackerangriffe auf US-Unternehmen, die Infrastruktur und Bundesbehörden untersuchen.
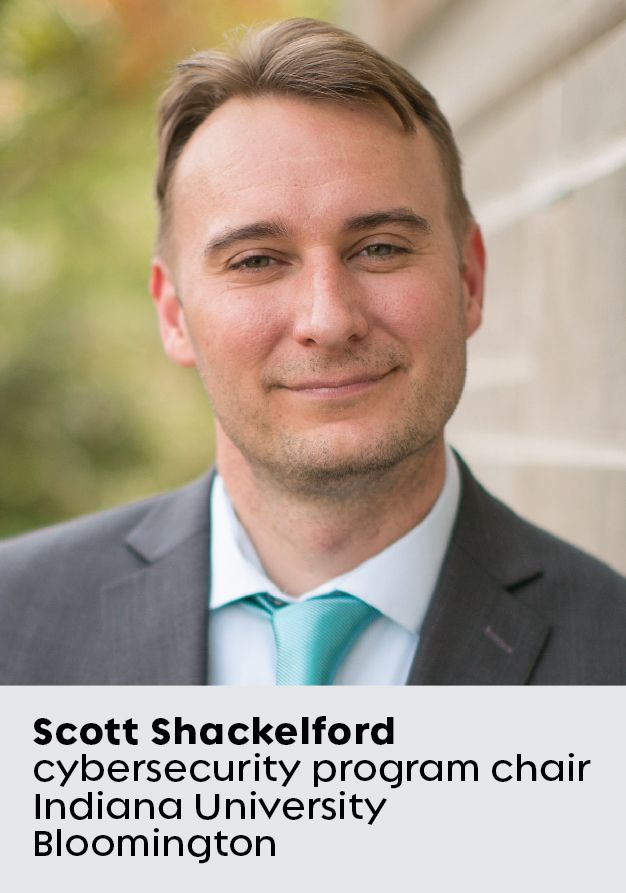
Doch nicht alle sind davon überzeugt, sagt Scott Shackelford, ein Rechtswissenschaftler, der ein Programm für Cybersicherheit und Internet-Governance an der Indiana University leitet und auf der Black-Hat-Konferenz „ “ in dieser Woche über die bevorstehenden Herausforderungen sprach. Dazu gehört unter anderem: Die Privatwirtschaft zögert, geschützte Informationen weiterzugeben. Die Aufsichtsbehörden warnen vor möglichen Interessenkonflikten in einem Vorstand, dem führende Vertreter der Branche angehören. Und Datenschützer sind besorgt über die Weitergabe personenbezogener Daten.
In einem kürzlich geführten Gespräch mit dem Endpoint- von „“ erörterte Shackelford, wie ein Cyber-Prüfungsgremium funktionieren würde und warum sich CIOs und CISOs bereits heute darauf vorbereiten sollten.
Wie würde die NCSB nach einem Vorfall wie dem SolarWinds-Vorfall funktionieren?
Verstöße werden nun von verschiedenen Stellen gemeldet, von der Generalstaatsanwaltschaft auf Landesebene bis hin zur Federal Trade Commission. Dafür gibt es bei uns keine zentrale Anlaufstelle. Im Idealfall würden Informationen über Cybervorfälle an ein Amt für Cyber-Statistik weitergeleitet. Tatsächlich hat die „ “ Cyberspace Solarium Commission – das zwischenstaatliche Gremium, dessen Aufgabe es ist, die USA vor Cyberangriffen zu schützen – die Einrichtung dieser Behörde empfohlen, um Daten zu Cybervorfällen zu erheben.
[Lesen Sie auch: Der Mann, der helfen könnte, eine Cyberkatastrophe zu verhindern]
Sobald die NCSB von einem Sicherheitsverstoß Kenntnis erlangt, besteht ihr erster Schritt darin, ein interdisziplinäres Ermittlerteam zusammenzustellen. Sie befragten unter anderem Sicherheitsteams der betroffenen Unternehmen, Softwareanbieter, deren Produkte infiziert waren, sowie Forensik-Experten von , die den Vorfall untersuchten, sowie zahlreiche weitere Quellen. Die Ermittler würden Informationen aus Datenbanken vorladen. Sobald sie herausgefunden hätten, was geschehen war und wer dahintersteckte, würden sie einen Bericht veröffentlichen und Empfehlungen aussprechen, die dann zu Branchenstandards würden.
Welche technischen, politischen und administrativen Herausforderungen sind mit der Einrichtung einer NCSB verbunden?
Da die Cybersicherheit so viele Bereiche unserer Wirtschaft betrifft, gibt es Widerstand seitens der Technologieunternehmen – sowohl Software- als auch Hardwareanbieter – und wahrscheinlich auch Widerstand seitens der Branchen, die nicht stark reguliert sind oder an Regulierung gewöhnt sind. Es könnten potenzielle Interessenkonflikte auftreten, was die Mitglieder des Vorstands oder der Untersuchungsteams betrifft. Wir erleben derzeit zudem eine Zeit, in der die Datenlokalisierung eine große Rolle spielt. Es ist zwar möglich, regionale oder globale Netzwerke dieser Einrichtungen aufzubauen, doch gleichzeitig gibt es diese weitaus umfassendere Debatte über die Zukunft des globalen Datenflusses, die die Umsetzung erheblich erschwert.
Die Untersuchungen der NTSB können ein Jahr oder länger dauern. Wie könnte ein NCSB schnell genug reagieren, um einen laufenden Angriff abzuwehren oder den nächsten zu verhindern?
Es ist ein schwieriger Spagat – Menschen zusammenzubringen und einen umfassenden Bericht zu erstellen, der für Fachleute und politische Entscheidungsträger unmittelbar von Nutzen ist, während gleichzeitig in Echtzeit auf eine schwierige Situation reagiert werden muss, in der viele andere Organisationen und letztlich auch Menschen nach wie vor gefährdet sind. Ich könnte mir einen monatlichen Überblick vorstellen, den die NCSB herausgibt, um einen Eindruck davon zu vermitteln, zu welchen Ergebnissen sie gelangt. Dies wäre ein Überblick, der mit anderen derzeit diskutierten Initiativen einhergeht, wie beispielsweise der Meldepflicht für Vorfälle im Rahmen des „ “ ( ).
Angesichts des Fachkräftemangels im IT-Bereich: Wo wird der Vorstand Mitarbeiter finden, um ein Team zusammenzustellen?
Sie werden Mitarbeiter benötigen, die sich mit Cyberforensik und den Grundlagen der Cybersicherheit bestens auskennen. Ein ideales Modell wäre die Schaffung einer landesweiten Dienstmöglichkeit für Studierende, bei der ihnen im Gegenzug für ihren Dienst die Studiengebühren übernommen werden – eine Art „Cyber-Peace-Corps“. Sie können die Bundesgesetze, mit denen AmeriCorps und das Peace Corps ins Leben gerufen wurden, problemlos ändern, um den Bereich Cybersicherheit in die sonstigen Maßnahmen zum Kapazitätsaufbau zu integrieren, die diese Organisationen im In- und Ausland durchführen. Zahlreiche Technologieunternehmen beginnen zudem damit, ihren Mitarbeitern die Möglichkeit zu geben, eine Art Mini-Sabbatical zu nehmen und sich für wohltätige Zwecke zu engagieren, so wie sie es bereits getan haben, um die Sicherheit der letzten Wahl zu gewährleisten. Das könnte ein Vorbild hierfür sein.
Könnten die Bundesstaaten die Initiative ergreifen, falls der Kongress die Einrichtung einer nationalen Behörde hinauszögert?
Nichts hindert einen Bundesstaat oder einen regionalen Zusammenschluss von Bundesstaaten daran, etwas Ähnliches wie eine NCSB auf Bundesebene zu schaffen. Die Gouverneure könnten auf Verwaltungsebene „ “-Cybergremiums einrichten. Um einen Vorfall zu untersuchen, könnte dieser Ausschuss ein Expertenteam aus Vertretern der Generalstaatsanwaltschaft, der örtlichen Strafverfolgungsbehörden und der staatlichen Aufsichtsbehörden zusammenstellen. Ich denke, Sie würden auch die Unterstützung der Privatwirtschaft gewinnen, die häufig Ziel solcher Ransomware-Angriffe ist, insbesondere Unternehmen, die im Bereich kritischer Infrastrukturen tätig sind, wie Gas- und Stromversorger, Energieversorger und Wasserversorgungsunternehmen.
Was sollten CIOs und CISOs heute tun, um sich auf die Zusammenarbeit mit einem staatlichen oder nationalen Cyber-Prüfungsgremium vorzubereiten?
Stellen Sie zunächst sicher, dass Ihre Organisation bereits Anforderungen erfüllt, die in etwa den CIS-Kontrollen des SANS Institute ( ) und dem NIST-Cybersicherheits-Rahmenwerk ( ) entsprechen. CIOs sollten über Teams und Prozesse zur Berichterstattung im Rahmen der Vorfallreaktion verfügen, um den Cyber-Ausschuss bei der Untersuchung eines Sicherheitsvorfalls zu unterstützen. Ehrlich gesagt bin ich der Meinung, dass sie diese Initiativen allein schon aus Gründen der guten Bürgerschaft ergreifen sollten. CIOs und CISOs sollten zudem beginnen, ihre internen Sicherheitsexperten zu fragen, ob diese bereit sind, in einem Prüfungsgremium mitzuwirken. Diese Vorstandsposten bieten Ihren eigenen Experten eine hervorragende Gelegenheit, sich über die Entwicklungen in anderen Branchen zu informieren und dieses Wissen in Ihr Unternehmen einzubringen – was Sie stärker und sicherer macht.

