Frank Cilluffo hat gelernt, politische Zusammenhänge zu erkennen, die nur wenigen Menschen überhaupt bewusst sind.
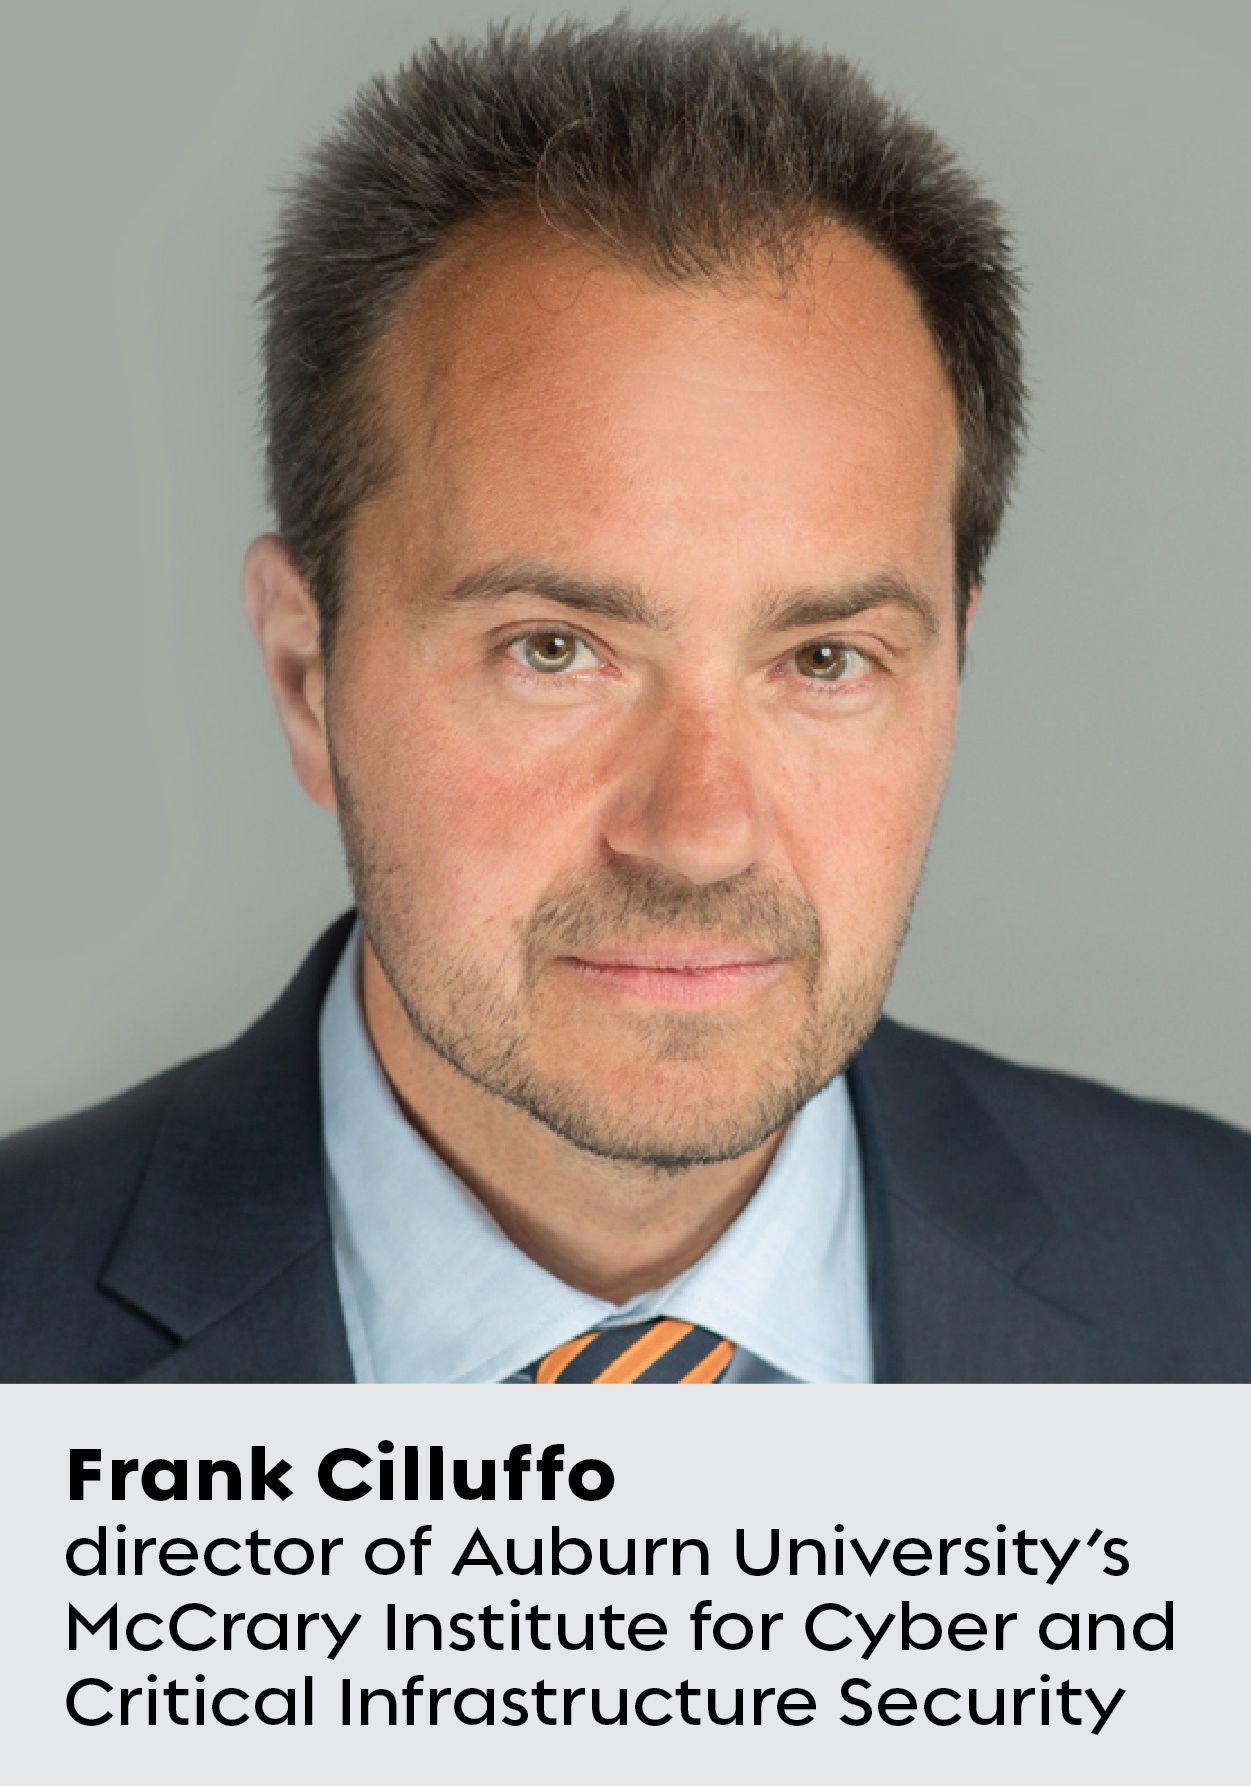
He served as principal adviser to Tom Ridge, the first director of the Office of Homeland Security, after the 11.9. attacks. Er leitet das „ “ McCrary Institute for Cyber and Critical Infrastructure Security der Auburn University. Er ist zudem Mitglied der „ “ Cyberspace Solarium Commission (CSC), einer zwischenstaatlichen Einrichtung, deren Ziel es ist, die USA vor Cyberangriffen zu schützen.
Cilluffo und das CSC haben sich als einflussreich erwiesen. Fünfundzwanzig der Empfehlungen der Gruppe fanden Eingang in das Gesetz zur Genehmigung der Verteidigungsausgaben für das Haushaltsjahr 2021, das im Januar unterzeichnet und in Kraft gesetzt wurde. Nach dem jüngsten Sicherheitsvorfall bei SolarWinds und dem jüngsten Ransomware-Angriff auf Colonial Pipeline sind Cilluffo und das CSC für politische Entscheidungsträger und CIOs von Unternehmen, die nach Orientierung suchen, zu einer unverzichtbaren Anlaufstelle geworden.
[Lesen Sie auch: Amerikas Cyber-Infrastruktur ist marode]
Ein Großteil von Cilluffos Arbeit am McCrary Institute konzentriert sich auf Forschungsvorhaben, die darauf abzielen, die Cybersicherheit im privaten und öffentlichen Sektor zu stärken und Strategien zum Schutz der kritischen Infrastruktur der USA zu entwickeln.
Cilluffo nahm im Rahmen v an einer Podiumsdiskussion mit dem Titel „ “ auf der RSA Conference 2021 ( ) unter dem Link teil, um zu erörtern, was erforderlich ist, um die Cybersicherheitslage des Landes zu verbessern. Er traf sich vorab mit dem Leiter der Abteilung für Endpunkt en der „ “, um die Zusammenarbeit mit dem Kongress und den Exekutivbehörden zu erörtern, damit die Empfehlungen der CSC landesweit umgesetzt werden können.
Inwiefern wird Ihre Kommission die Cybersicherheit in den USA beeinflussen?
Eines der wichtigsten Themen im Bereich der Cybersicherheit ist das Situationsbewusstsein. Einer unserer Schwerpunkte ist daher das, was wir als „gemeinsame Cyber-Kooperationsumgebung“ bezeichnen. Es handelt sich um eine öffentlich-private Partnerschaft. Wir sprechen schon seit Jahren darüber, aber welche konkreten Maßnahmen können Sie tatsächlich ergreifen, um dies voranzutreiben?
„“ Eines der wichtigsten Themen im Bereich der Cybersicherheit ist das Situationsbewusstsein.“
Im Rahmen dieser Bemühungen konzentrieren wir uns zunächst auf kritische Infrastrukturen – jene systemrelevanten Sektoren, in denen ein Cybersicherheitsvorfall katastrophale Auswirkungen auf die öffentliche Gesundheit und Sicherheit, die wirtschaftliche Sicherheit oder die nationale Sicherheit haben könnte. Es handelt sich um ein Datenbankkonzept. Dabei handelt es sich um eine cloudbasierte Umgebung, die Daten der Bundesregierung und einiger der wichtigsten kritischen Infrastrukturen erfasst, die zusammenfassend als „systemrelevante kritische Infrastruktur“ (SICI) bezeichnet werden.
Wie gedenken Sie, die Zurückhaltung der Privatwirtschaft bei der Weitergabe von Daten zu überwinden?
Eine Idee, die derzeit an Bedeutung gewinnt, betrifft die gesetzliche Verankerung eines „Cyber-Notstands“. Denken Sie an die Notfallwiederherstellung – genau das benötigen wir auch im Cyberbereich, insbesondere im Hinblick auf unsere Partner auf Landes-, Kommunal-, Stammes- und Territorialebene. Diese Einrichtungen gehen dieselben Risiken ein wie die Bundesbehörden, und ihre Kapazitäten hinken bedauerlicherweise weit hinterher. Ich stelle mir das ähnlich wie eine Katastrophenerklärung der FEMA vor, wenn es zu einer Naturkatastrophe kommt. So wie Kommunen in solchen Situationen auf Unterstützung des Bundes angewiesen sind, sind auch bei Cybervorfällen finanzielle Mittel erforderlich, um im Falle eines Vorfalls technische Unterstützung und Ressourcen bereitzustellen und die Kapazitäten entsprechend auszubauen.
Rechnen Sie damit, dass die Vorteile auch auf den privaten Sektor durchschlagen werden?
Auf jeden Fall. Wie bei einer Naturkatastrophe werden letztendlich Verizon, AT&T und andere Unternehmen im Mittelpunkt der Hilfsmaßnahmen stehen – allein schon, um den wichtigen Kommunikationsfluss aufrechtzuerhalten.
„Wir möchten eine Position auf Botschafterebene für die Cyberdiplomatie schaffen.“
Eine unserer Empfehlungen, die das Repräsentantenhaus bereits verabschiedet hat, war die Verabschiedung eines „Cyber Diplomacy Act“, der die Rolle des Außenministeriums bei der Reaktion auf Cyberangriffe stärkt. Wir möchten eine Position auf Botschafterebene einrichten.
Wir haben das internationale Cyber-Schlachtfeld aufgegeben, das nun von Russland und China in vollem Umfang ausgenutzt wird. I’m never going to say we should cede our national interest, but we must find ways to work better with our allies to push back on [things like] Huawei’s 5G aspiration.
Wer trägt die Kosten für eine stärkere Cybersicherheit im öffentlichen und privaten Sektor?
Wir prüfen derzeit die Machbarkeit der Gründung einer öffentlich-privaten Investitionsgruppe im Bereich der nationalen Sicherheit, um privates Kapital für Investitionen zu gewinnen. Es gibt zahlreiche Schlupflöcher, die es anderen Nationen – deren Absichten sich von unseren unterscheiden – ermöglicht haben, Chancen bei der Frühphasenfinanzierung von Technologien für sich zu vereinnahmen. Wir müssen damit beginnen, einige dieser Technologien wieder ins Inland zu verlagern. Ganz gleich, ob es sich um die wichtigsten Komponenten wie beispielsweise Chips handelt – wir müssen deren Produktion wieder ins Land zurückholen.
Davon abgesehen ist es mir egal, wie sicher oder robust Ihre Antwort ist. Sollten in der Hardware potenzielle Sicherheitslücken vorhanden sein, bietet dies Angriffsmöglichkeiten. Wir müssen diese Technologie wieder einführen, um mehr Vertrauen in unsere Lieferketten, unsere Produkte und unsere Komponenten zu gewinnen.
Wie sollten die USA sich gegen Cyberkriminelle und mit diesen zusammenarbeitende Staaten verteidigen?
Die Kommission ist fest entschlossen, die Einrichtung eines Amtes für Cyber-Statistik voranzutreiben. Auf diese Weise verfügen wir über versicherungsmathematische Daten und Statistiken, um letztendlich intelligente Maßnahmen und Instrumente zur Cybersicherheit festlegen zu können. Zudem werden Maßnahmen wie die Einrichtung eines Zentrums zur Unterstützung und Wiedereingliederung von Opfern von Cyberkriminalität gefördert. Letztendlich wissen die Betroffenen nach einem Vorfall immer noch nicht, wen sie anrufen sollen. Was nützt es uns, wenn wir das Spiel innerhalb des Beltway gewinnen, wir aber dem Durchschnittsbürger nicht helfen?
Wie lässt sich die Software-Lieferkette nach Hackerangriffen wie dem auf SolarWinds schützen, ohne die Produktivität zu beeinträchtigen?
Wir fordern die Einrichtung eines nationalen Zentrums für Lieferkettenanalysen. Auch hier geht es nicht nur um die Regierung, sondern auch darum, den privaten Sektor einzubeziehen, damit wir einen Überblick erhalten. Nun befinden wir uns jedes Mal, wenn etwas passiert, im Krisenmodus. Das ist kein nachhaltiger Ansatz. Wir müssen mehr Transparenz in unseren Lieferketten schaffen, wobei wir uns natürlich zunächst auf die wichtigsten Bereiche und Funktionen konzentrieren müssen. Wir können nicht ständig nur reagieren und bei einem strategischen Problem taktisch vorgehen.
„Unternehmen müssen uns dabei helfen, die Wege in die Zukunft zu definieren, denn sie stehen an vorderster Front in diesem Kampf.“
Wir brauchen tatsächlich einen Überblick, und den haben wir derzeit einfach nicht. Unsere Empfehlungen müssen den privaten Sektor einbeziehen. Unternehmen müssen uns dabei helfen, den weiteren Weg zu gestalten, denn sie stehen in diesem Kampf an vorderster Front. Nur wenige Unternehmen haben ihre Geschäftstätigkeit mit der Vorstellung aufgenommen, dass sie sich einmal gegen ausländische Geheimdienste verteidigen müssten.
Die Bundesregierung verfügt über einige ganz besondere Kompetenzen, darunter Informationen aus verschiedenen Quellen. Doch sie sind keineswegs das Allheilmittel. Unternehmen müssen all diese Konzepte aufgreifen und in die Praxis umsetzen.

