Alle Kriminalgeschichten enthalten ein Verbrechen, ein Motiv, einen Ermittler und Hinweise. Ich habe Krimis schon immer geliebt, weil sie einen immer wieder zum Nachdenken und Hinterfragen anregen: Warum verhält sich diese Person so? Was war sein Motiv? Und welche Waffe wurde verwendet?
Wenn wir an Sherlock Holmes (öffnet in einem neuen Tab), den berühmten Detektiv von Sir Arthur Conan Doyle, denken, kommen uns ein brillanter Verstand, scharfe Beobachtungsgabe und große deduktive Fähigkeiten in den Sinn.
Die Aufklärung eines Verbrechens umfasst zahlreiche Abläufe, die von einer Vielzahl von Fachleuten durchgeführt werden. Sie lassen sich grob in drei Phasen einteilen: am Tatort, im Labor und im Gerichtssaal. Ebenso umfasst eine Untersuchung im Bereich der Cybersicherheit eigene Phasen der Erkennung: Maßnahmen am Endgerät, die Analyse von Indikatoren für eine Kompromittierung sowie die Sicherung forensischer Beweismittel für rechtliche Zwecke.
Das Absperrband der Polizei
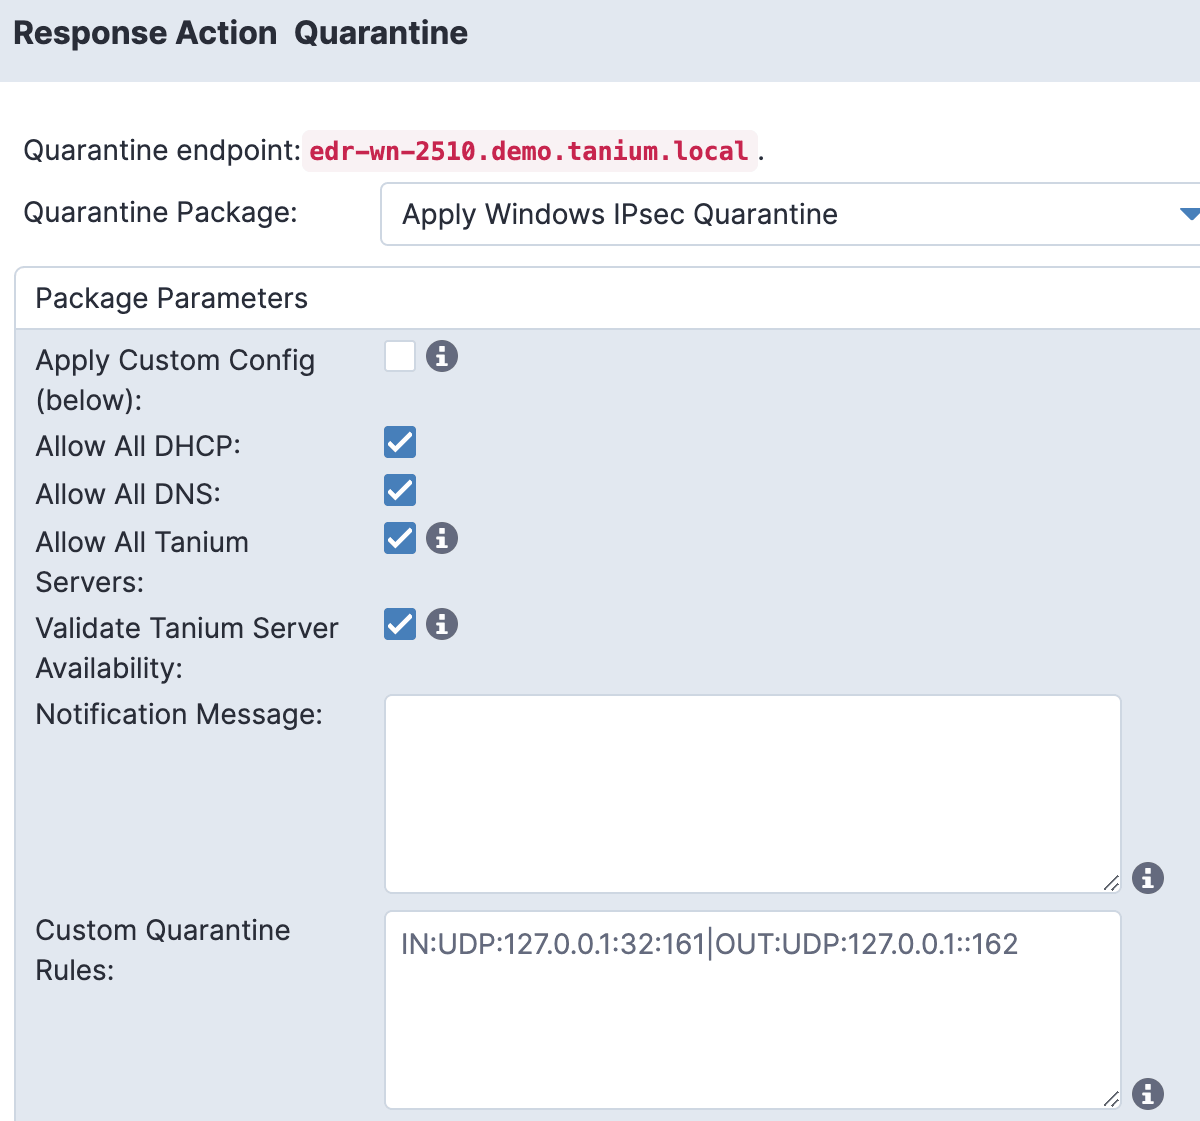
Sie könnten wegen Einmischung, Behinderung oder Widerstand gegen einen Polizeibeamten festgenommen werden, wenn Sie ein von der Polizei gespanntes Absperrband überschreiten. Ebenso kann Tanium Endgeräte mit gelbem Absperrband sperren, um jegliche ein- und ausgehende Kommunikation mit Netzwerkressourcen zu unterbinden. Gleichzeitig ermöglicht es unseren Cybersicherheits-Ermittlern, während der Ermittlungen vom Tanium-Server aus weiterhin vor Ort zu arbeiten.
Mit der Tanium-Quarantäne können Sie einen Windows-, Linux- oder Mac-Endpunkt isolieren, bei dem Anzeichen für eine Kompromittierung oder andere verdächtige Aktivitäten vorliegen.
Die Fingerabdrücke
Wenn Sicherheitsanalysten den berühmtesten Detektiv der Welt, Sherlock Holmes, zur Kenntnis nehmen, kann dies ihre Ermittlungen unterstützen.
„: Es geht nichts über Beweise aus erster Hand.“ Sie sollten sich zunächst die Indikatoren ansehen, die im Unternehmensumfeld zu finden sind.
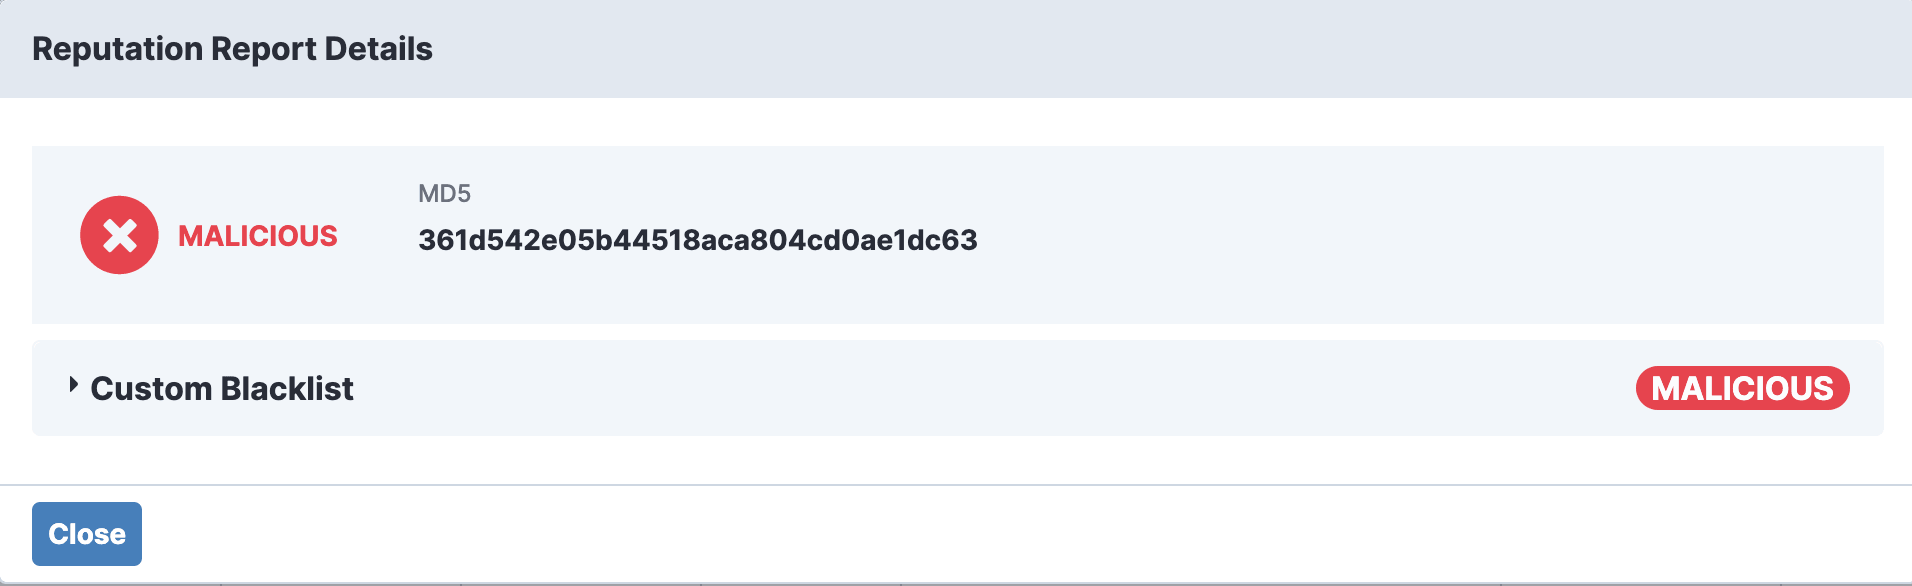
Indikatoren oder Indikatoren für eine Kompromittierung (IOC) sind die Hinweise in einem Krimi rund um die Cybersicherheit. Es handelt sich dabei um Anzeichen, die in einem Netzwerk oder in einem Betriebssystem beobachtet werden und mit hoher Wahrscheinlichkeit auf einen Einbruch in den Computer hindeuten. Beispielsweise die Nummer MD5 der Malware-Datei, die IP-Adresse oder der Hostname des C&C-Servers, die E-Mail-Adresse für die Übermittlung und so weiter.
Die Waffe
Ein guter Ermittler wird immer wieder fragen: „Gibt es hier irgendetwas, das ich nutzen kann, um die Aktivitäten des Angreifers aufzudecken und festzustellen, welche Waffen oder welche Malware-Familie bei dem Angriff zum Einsatz kamen?“
Dies ist die Waffe, mit der die Straftat begangen wurde, und sie ist ein wichtiger Anhaltspunkt für die Aufklärung des Verbrechens.
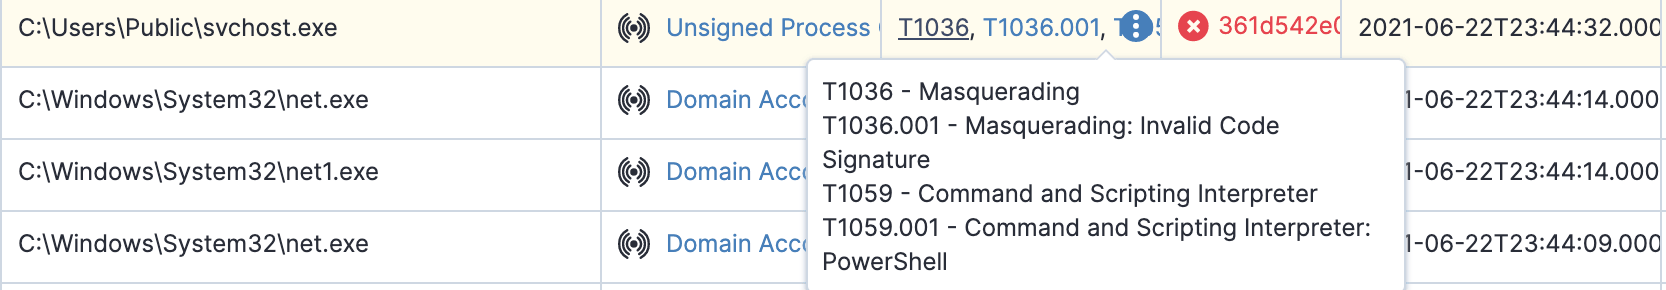
Tanium Signals kann dabei helfen, als Waffen eingesetzte Dateien und Befehle mithilfe von „Living-off-the-Land“-Tools auf einem infizierten Endgerät zu identifizieren. Es beschreibt das verdächtige Verhalten eines Endgeräts auf der Grundlage vordefinierter Regeln – beispielsweise Prozess-, Netzwerk-, Registrierungs- und Dateiereignisse im Zusammenhang mit böswilligen Verhaltensweisen und Angriffsmethoden. Die nachstehende Grafik veranschaulicht, wie bösartige PowerShell-Skripte eingesetzt wurden, um Domänenkonten im Rahmen interner Erkundungsmaßnahmen zu erfassen.
Die forensischen Beweise
Unser moderner Holmes sollte über forensische Fähigkeiten verfügen, um im Laufe der Zeit ein umfassendes Bild des Angriffs zu erstellen.
Die Erfassung und Analyse digitaler forensischer Daten sind sowohl für die Behebung des Problems als auch für die Einführung geeigneter Kontrollmaßnahmen zur Verhinderung künftiger ähnlicher Angriffe von entscheidender Bedeutung. Tanium unterstützt die schnelle und umfassende Erfassung forensischer Daten (wird in einem neuen Tab geöffnet) sowie deren Speicherung von infizierten Endgeräten.
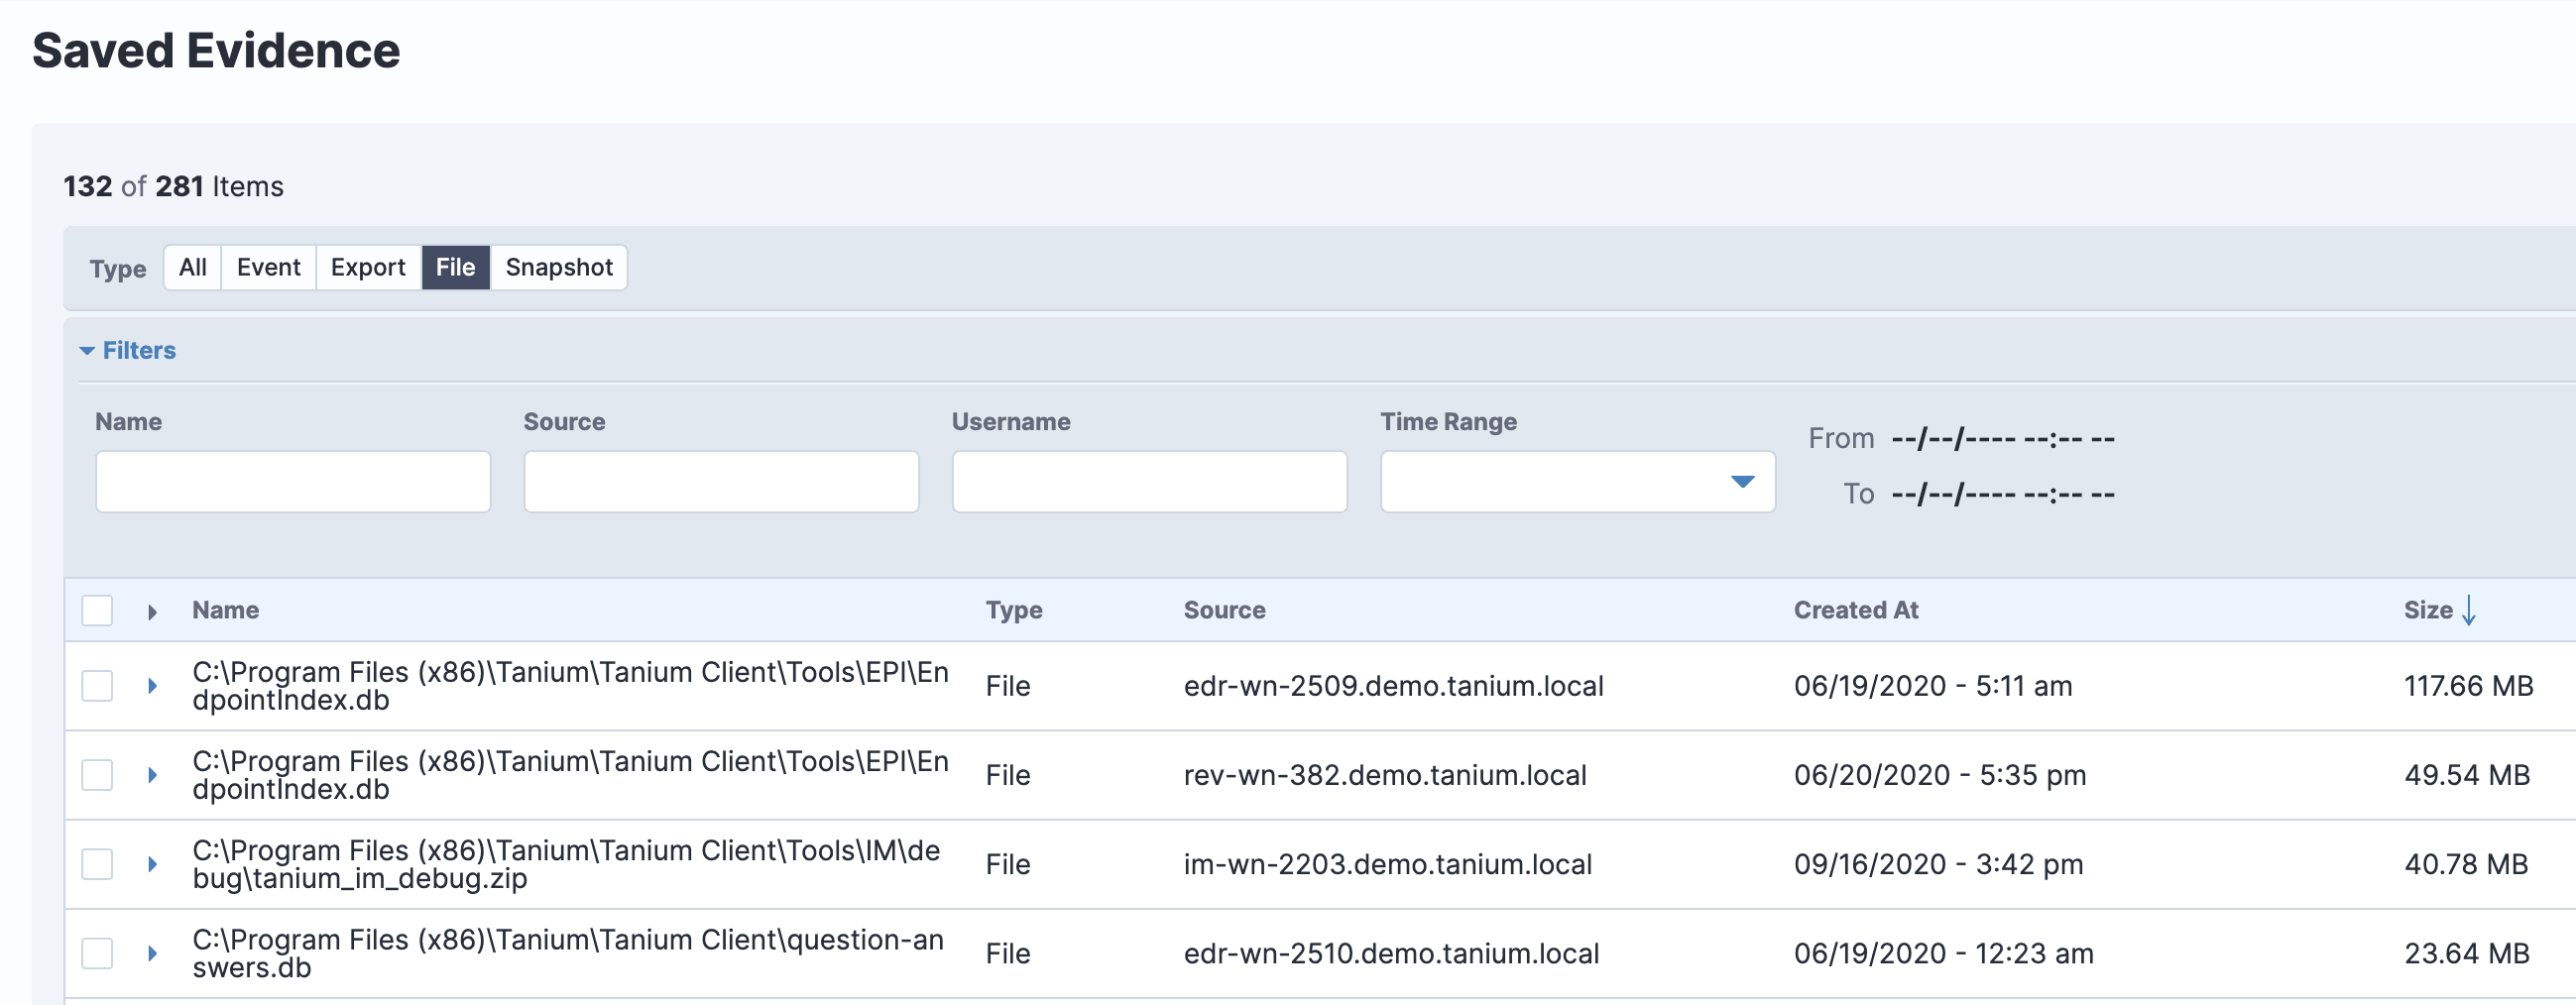
Die Forensik dient als Augenzeugenquelle für die Malware-Analyse und die Erhebung von Bedrohungsinformationen.
Tanium kann forensische Teams dabei unterstützen, den Anforderungen der modernen forensischen Analyse gerecht zu werden. Der Lebenszyklus der Vorfallbewältigung kann vor der Neuinstallation eines Endgeräts die folgenden zusätzlichen Schritte umfassen.
Die Befragung des Augenzeugen
So wie Holmes einen Augenzeugen eines Verbrechens befragen würde, liefert der Tanium-Prozessbaum Einblicke in die Abfolge der Ereignisse, die zu einem Einbruch geführt haben.
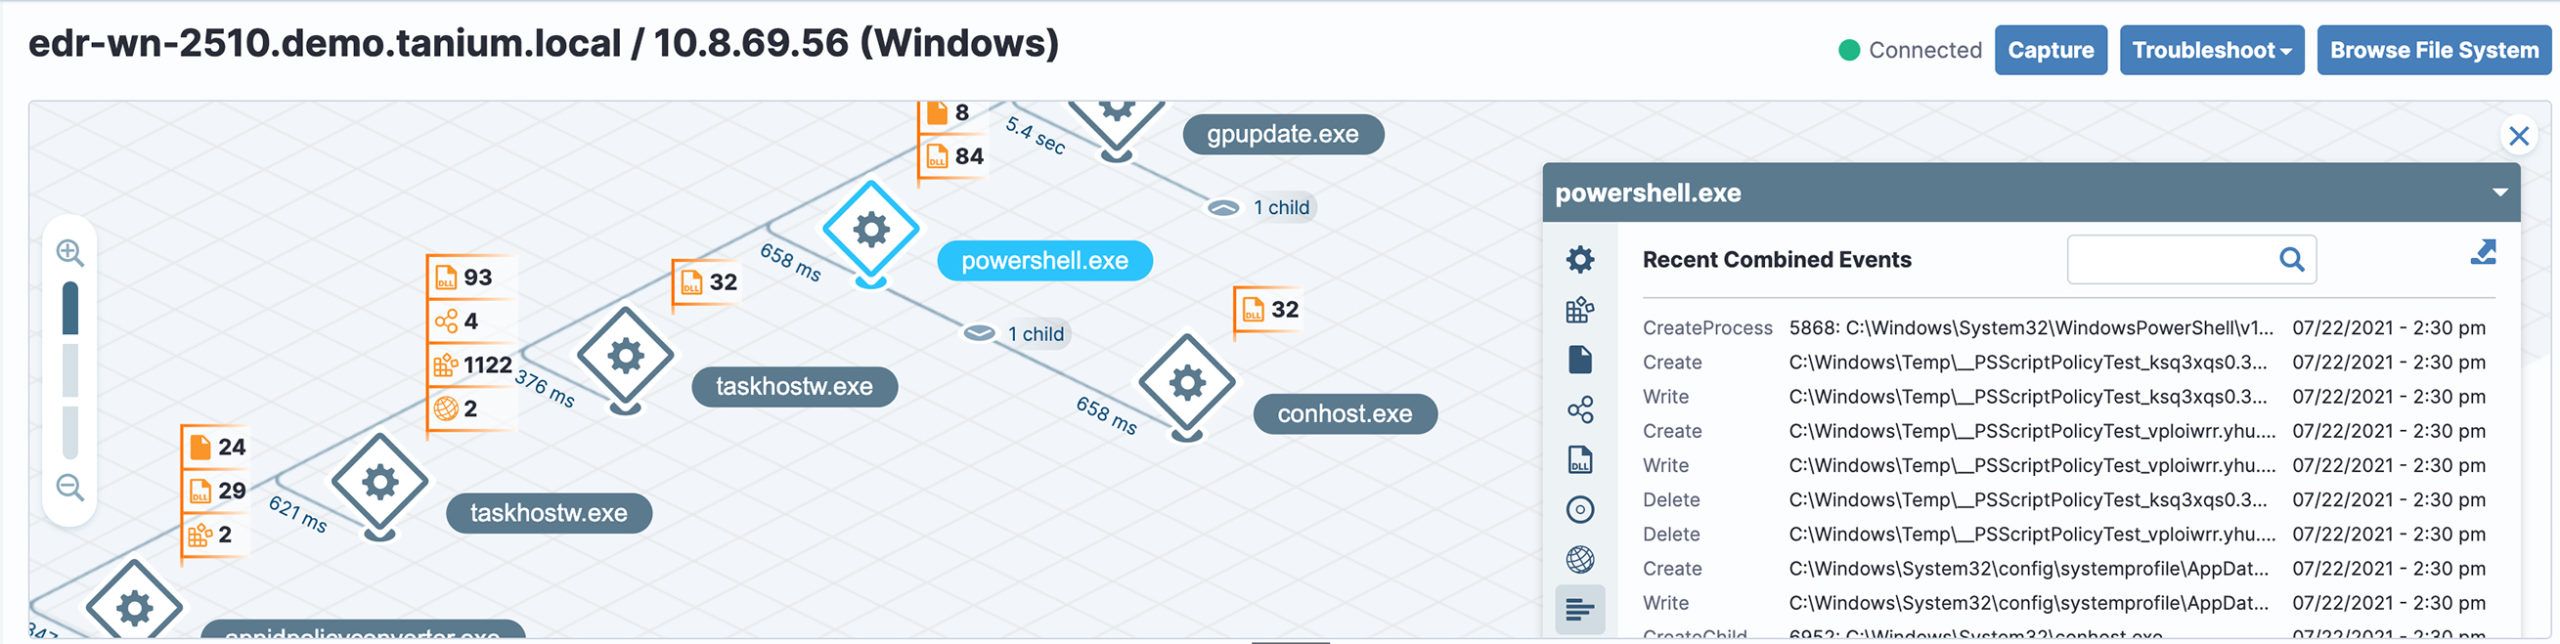
Die Prozessbaumansicht zeigt die Aktivitäten in Bezug auf Dateien, Netzwerk, Registrierung und untergeordnete Prozesse an, die von einem aktuellen Prozess ausgelöst werden. Auf dieser Seite werden außerdem der Pfad und die Argumente des Prozesses, der Benutzerkontext, der Hash-Wert sowie die übergeordnete Befehlszeile angezeigt – eine Baumansicht der Netzwerkprozesse, einschließlich des aktuellen Prozesses, der übergeordneten, untergeordneten und gleichrangigen Knoten.
Säuberung des Tatorts
Tatortreiniger (auch bekannt als Spezialisten für biologische Sanierung und forensische Reinigungskräfte) desinfizieren den Tatort und bieten den von der Straftat betroffenen Familien professionelle und einfühlsame Unterstützung an.
Die Sanierungsdienste von Tanium tragen zur Bereinigung des Tatorts bei, indem sie Prozesse beenden, Dienste stoppen, Dateien und Registrierungseinträge löschen und vieles mehr.
Maßnahmen zur Datenlöschung werden bei verlorenen oder gestohlenen Endgeräten angewendet, indem nicht erforderliche Daten aus der Ferne gelöscht oder das Endgerät gesperrt wird, um Anmeldeversuche zu verhindern.
Cyberhygiene
Neben der Aufklärung von Straftaten kann Tanium auch zur Prävention von Cyberkriminalität beitragen. Durch die Unterstützung von Patch-Betriebssystemen (Tanium Patch (wird in einem neuen Tab geöffnet)), die Aktualisierung von Sicherheitsfunktionen in Anwendungen von Drittanbietern (Tanium Deploy (wird in einem neuen Tab geöffnet)) sowie die kontinuierliche Suche nach Schwachstellen und Fehlkonfigurationen (Tanium Comply (wird in einem neuen Tab geöffnet)) trägt Tanium dazu bei, Ihre Nachbarschaft sicherer und weniger anfällig für Kriminalität zu machen.
Gewonnene Erkenntnisse
Die Tanium-Tools unterstützen bei der Untersuchung von Endgeräten als Tatort. Zwar weisen alle Ermittlungen am Tatort ihre eigenen Komplexitäten auf, doch können in manchen Situationen ungewöhnliche Orte oder Anforderungen auftreten, über die sich Strafverfolgungsbeamte und andere Einsatzkräfte im Klaren sein sollten.
Da ich mich schon von Kindesbeinen an für Informationssicherheit und Forensik interessierte, zog es mich in den Bereich der Cybersicherheit – ähnlich wie Sherlock Holmes zu einem kniffligen Fall.
Die Cyberforensik hat sich zu einem viel diskutierten Thema im Bereich der Sicherheit entwickelt. Es ist wichtig, flexibel zu sein und schnell zu lernen, zumal sich dieser Bereich zu einem der am schnellsten wachsenden und wichtigsten Bereiche der Unternehmenssicherheit entwickelt hat.
Tanium (wird in einem neuen Tab geöffnet) bietet Ermittlern im Bereich Cybersicherheit leistungsstarke Tools zur Erkennung, Untersuchung, Eindämmung und Behebung von Cyberkriminalität.
Erfahren Sie mehr über die Endpunktsicherheits- und Risikolösungen von Tanium unter und fordern Sie eine kostenlose „ “-Bewertung Ihrer Cyberhygiene an unter (wird in einem neuen Tab geöffnet) , um zu erfahren, was sich in Ihrem Netzwerk befindet.

