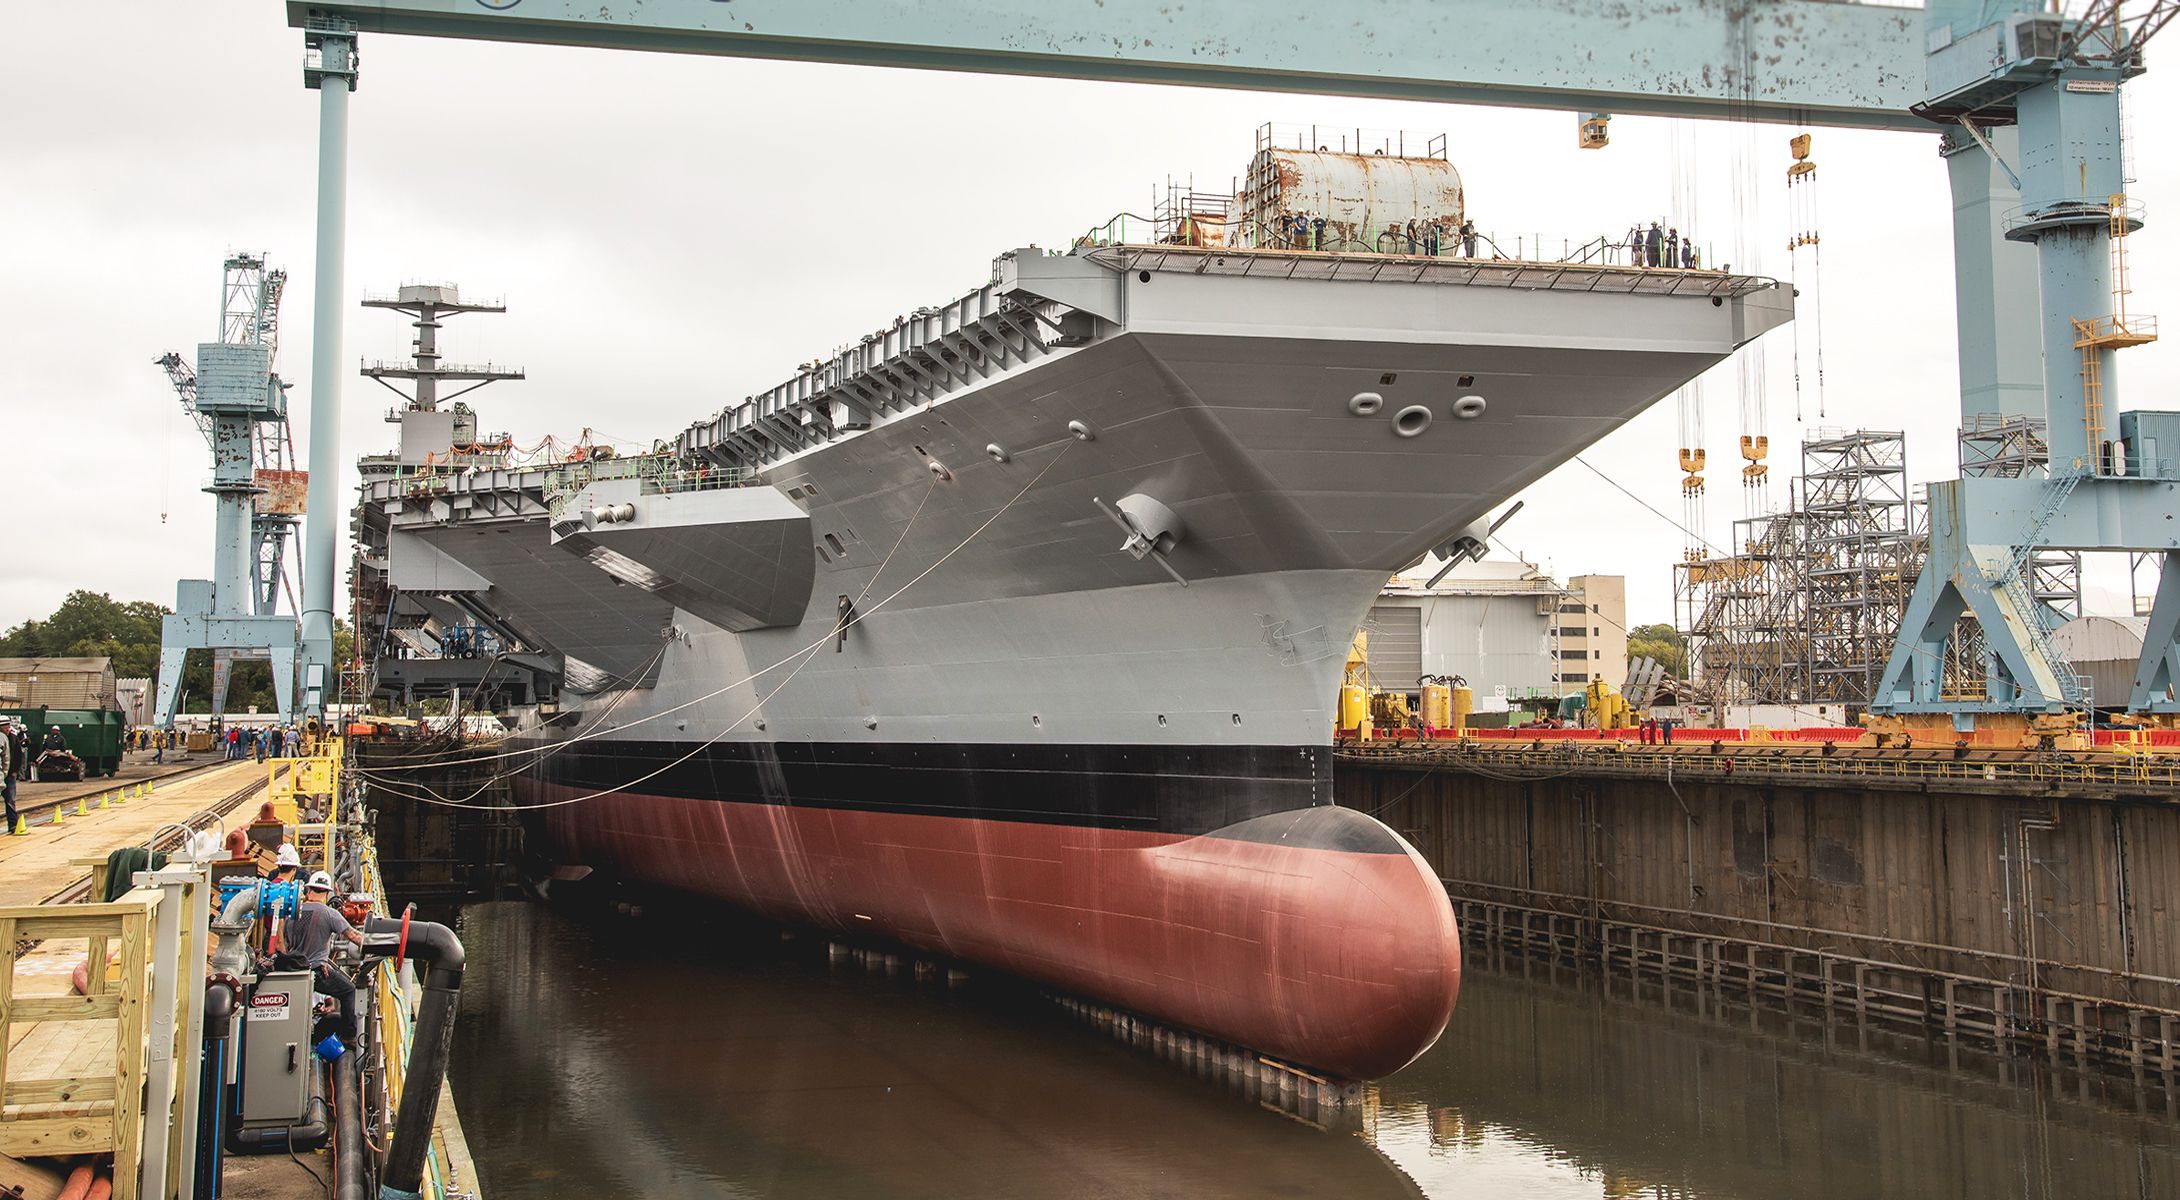
Für Ron Davis ist eine potenzielle Katastrophe immer nur einen Klick entfernt. Als Chief Information Security Officer bei Huntington Ingalls Industries, einem Unternehmen, das amphibische Angriffsschiffe sowie atomgetriebene Flugzeugträger und U-Boote für den nationalen Waffenbestand liefert, entspricht sein Albtraumszenario weniger dem Film „ “ („WarGames“ ) als vielmehr dem Film „“ („Der zerstreute Professor“).
„Nehmen wir einmal an, Sie verfügen über ein Netzwerk von 100 Mitarbeitern“, sagt Davis. „Das Netzwerk ist mit dem Internet verbunden. „Fünfzig Personen erhalten eine E-Mail, und einer der 50 klickt auf den Link.“
Wenn man auf diesen Link klickt, so Davis, „passiert im Hintergrund etwas Unangenehmes“. „Und schon wird jemand von außerhalb des Unternehmens praktisch zu einer ‚internen Bedrohung‘“, sagt er.
Davis leitet seit 2017 das IT-Sicherheitsteam bei Ingalls – dem größten militärischen Schiffbauunternehmen in den USA. An einem typischen Tag sind seine Systeme möglicherweise Malware, Phishing-Angriffen und Hacking-Versuchen ausgesetzt, die sich alle gegen Ingalls sowie gegen die dort gespeicherten vertraulichen Regierungsinformationen richten. Diesen Bedrohungen geht laut dem Jahresbericht „Ingalls 2020 “ () von vielen Seiten aus: von Nationalstaaten, Cyberkriminalitätsnetzwerken und Hacktivisten, die eine politische Agenda vorantreiben wollen.
Zwar gab es unter Ingalls’ Leitung noch keinen Einbruch, doch laut Davis ändert sich die Lage von Tag zu Tag. „Wir haben Angriffe hinnehmen müssen, und es ist uns gelungen, auf diese Angriffe angemessen zu reagieren“, sagt er. Aber „es handelt sich um eine Flut von ‚ ‘-Meldungen , die seit anderthalb bis zwei Jahren anhält.“
Er ist nicht der Einzige. Die Rüstungsindustrie wird von einer Handvoll namhafter Unternehmen wie Ingalls, Lockheed Martin, Raytheon Technologies, Northrop Grumman und Boeing dominiert. Tatsächlich ist dieser Sektor jedoch stark fragmentiert: Rund 700 000 Unternehmen – von denen viele einen Jahresumsatz von weniger als
15 Millionen Dollar erzielen – bemühen sich darum, die sensiblen Anforderungen des Militärs zu erfüllen.
Und sie sind alle gefährdet. Laut einer Studie der National Defense Industrial Association (NDIA) mit dem Titel „ “ ( ) waren im Jahr 2019 rund 44 % der US-Rüstungsunternehmen mit mehr als 500 Mitarbeitern von einem Cyberangriff betroffen.
In den letzten Jahren hat das US-Rechnungsprüfungsamt (GAO) mehrere Berichte veröffentlicht, in denen es darum geht, dass das Verteidigungsministerium (DOD) keine angemessene Cybersicherheit gewährleistet hat. Im Jahr 2018, , erklärte die GAO-Aufsichtsbehörde , das Verteidigungsministerium stehe vor „wachsenden Herausforderungen beim Schutz seiner Waffensysteme vor immer ausgefeilteren Cyberbedrohungen“. Im Bericht 2020,
, hieß es unter , dass die Behörde ihren Plan zur Cyberhygiene 2015 noch nicht vollständig umgesetzt habe. In diesem Jahr berichtete das GAO, es habe Verträge über Waffensysteme entdeckt, in denen Anforderungen an die Cybersicherheit sowie Überprüfungsverfahren fehlten.
[Lesen Sie auch: Wie CIOs in der öffentlichen Verwaltung eine strengere Rolle einnehmen können]
Ein Teil der Herausforderungen im Bereich der Cybersicherheit für Auftragnehmer ist bürokratischer Natur. Die Anforderungen und Protokolle im Bereich der Cybersicherheit können von Behörde zu Behörde variieren. Zudem verursachen sie zusätzliche Kosten im Budget eines Auftragnehmers. Und da die Einhaltung der Vorschriften weitgehend auf dem Prinzip des Vertrauens basiert (das heißt, die Auftragnehmer kreuzen die entsprechenden behördlichen Kästchen selbst an), nehmen einige Auftragnehmer Abkürzungen.
Dies wiederum macht sie und das Verteidigungsministerium anfällig für Sicherheitsverletzungen, sagt Leigh Armistead, Präsident von Peregrine Technical Solutions, einem Beratungsunternehmen für Cybersicherheit mit Erfahrung im Verteidigungsbereich. „Genau wie in jeder anderen Branche“, stellt er fest, „entscheiden kommerzielle Unternehmen, ob sie sich an [diese Anforderungen] halten wollen oder nicht – solange es weder Anreize noch Sanktionen gibt.“
Sicherheitslücken im IT-Bereich
Die heutigen Herausforderungen im Bereich der Cybersicherheit für Verteidigungsbehörden sind historischer Natur. Verteidigungssysteme innerhalb der einzelnen Teilstreitkräfte sowie zwischen diesen wurden traditionell nicht dazu ermutigt, sich miteinander zu vernetzen. „Sicherheit war lange Zeit eine Angelegenheit voller Geheimnisse“, sagt William Sako, Vizepräsident für Sicherheitsrisikoberatung bei Telgian Engineering & Consulting, einem Unternehmen, das Maßnahmen zur Risikominderung für öffentliche und private Projekte anbietet. „Sie wollten nicht, dass jemand Ihren Quellcode kennt. Sie wollten nicht, dass jemand von Ihrem System erfährt. „Solange es proprietär war, war es sicher.“
„“ Im Sicherheitsbereich herrschte lange Zeit eine Atmosphäre voller Geheimnisse und Intrigen. Sie wollten nicht, dass jemand von Ihrem System erfährt.”William Sako, Vizepräsident für Sicherheitsrisikoberatung bei Telgian Engineering & Consulting
Proprietäre Plattformen und Systeme sind kostspielig, und die Verteidigungsindustrie vollzieht – wie andere Wirtschaftsbereiche auch – einen Wandel von lokalen Infrastrukturen hin zu gemeinsam genutzten Netzwerken und Plattformen , um Kosten zu senken, Gewinnmargen zu verbessern und Kunden zufrieden zu stellen, die Konnektivität wünschen. Das ist in Ordnung, sofern die Systeme, auf die Auftragnehmer Zugriff haben, ordnungsgemäß geschützt sind, doch genau so ist es in der Praxis nicht gelaufen.
„Die Hersteller haben sich regelrecht ins Zeug gelegt, um ihre Geräte so zu entwickeln, dass sie funktionieren – ohne dabei Sicherheitsaspekte zu berücksichtigen“, sagt Richard Mahnke, regionaler Fachbereichsleiter für Sicherheitsrisiken bei Telgian.
In der Mitteilung „ November 2020“ kündigte das US-Verteidigungsministerium (DOD) an, dass es von allen Rüstungsunternehmen verlangen werde, die Zertifizierung nach dem Cybersecurity Maturity Model (CMMC) des US-Amtes für Informationssicherheit ( ) zu erwerben. Dabei handelt es sich um ein Rahmenwerk, das die digitale Sicherheitskompetenz eines Unternehmens sowie den Umfang der Anwendung bewährter Verfahren bewertet. Die Einführung wurde durch einen Mangel an Prüfern für die Zertifizierung behindert, sagt Mark Kirstein, Vizepräsident für Kundenerfolg bei Cosant Cyber Security, einem Beratungsunternehmen für kleine und mittelständische Unternehmen.
Es besteht ein dringender Bedarf an strengen und umfassenden Vorschriften zur Cybersicherheit für Rüstungsunternehmen. Cyberangriffe seien eine der wichtigsten Waffen, mit denen Nationalstaaten militärisches geistiges Eigentum stehlen, so Kirstein. Die Kampfflugzeuge, Raketen und Panzer anderer Länder „sehen genauso aus wie unsere.“ „[Diese Staaten] nutzen Rüstungsunternehmen als Vermittler und verschaffen sich so Zugang zu geistigem Eigentum.“
Die mit den Cybersicherheitsprotokollen des Verteidigungsministeriums verbundenen Kosten können für kleine Auftragnehmer eine Herausforderung darstellen. Behörden prüfen möglicherweise derzeit bestimmte Sicherheitsstandards oder sind dabei, endgültige Standards zu vorläufigen Anforderungen zu erlassen, was für den Auftragnehmer zusätzliche Kosten verursachen kann, sobald die Vorschriften offiziell in Kraft treten.
„Meiner Erfahrung nach warten viele Auftragnehmer darauf, dass die endgültigen Vorgaben vorliegen“, sagt Alex Gorelik, Rechtsanwalt bei Smith, Currie & Hancock, einer auf öffentliche Aufträge und das Bauwesen spezialisierten Anwaltskanzlei. „Sie möchten sicherstellen, dass sie bei der Verbesserung ihrer Cybersicherheitsstandards dies nur einmal und nicht mehrfach tun.“
Auftragnehmer gehen unterschiedlich mit Sicherheitsanforderungen um. Es gibt Unternehmen, die alle einschlägigen Standards für die von ihnen betreuten Behörden umsetzen, so Davis. Dann gibt es noch Auftragnehmer, die glauben, die Standards erfüllt zu haben, die dies jedoch – wie sich herausstellt, wenn ihre Website gehackt wird – in Wirklichkeit nicht getan haben. Oft liegt es nicht ausschließlich an ihnen. Davis sagt, dass Auftragnehmer mit geringen Kenntnissen im Bereich Cybersicherheit digitale Sicherheitsmaßnahmen selbst umsetzen werden, anstatt einen externen Spezialisten zu beauftragen.
„Einigen der kleineren Auftragnehmer fehlt schlichtweg das Bewusstsein dafür, wie ausgeklügelt die Angriffe auf Rüstungsunternehmen mittlerweile sind“, sagt Davis. „Wenn man sich genauer ansieht, was diese kleinen Auftragnehmer tun, stellt man fest, dass sie kein fundiertes Verständnis für Cybersicherheit haben, was zu einer fehlerhaften Umsetzung führt.“
IoT-Vektoren
Während das Verteidigungsministerium (DOD) und seine Tausenden zivilen Verteidigungszulieferer darum bemüht waren, kohärente Cybersicherheitsmechanismen zu etablieren, sind neue Cyberrisiken im Zusammenhang mit Geräten des Internets der Dinge (IoT) entstanden.
„Genau dort liegen die größten Bedrohungsvektoren“, sagt Armistead.
Zahlreiche Projekte – seien es Bodensysteme, Kampfflugzeuge, Flugzeugträger oder U-Boote – nutzen Sensoren, Überwachungsgeräte, industrielle Steuerungen und drahtlose Kommunikation, und diese Systeme sind zunehmend auf IoT-Technologie angewiesen. Tatsächlich hat das GAO berichtet, dass der Einsatz des Internets der Dinge (IoT) in allen Behörden und Ministerien stark zunimmt, sowohl zur Kostensenkung als auch zur Schaffung neuer Dienstleistungen.
Während sich Unternehmen der Baubranche rasch das Internet der Dinge (IoT) zu eigen machen, verabschiedete der Kongress erst Ende letzten Jahres den „IoT Cybersecurity Improvement Act“, mit dem das National Institute of Standards and Technology (NIST) beauftragt wurde, Leitlinien mit dem Titel „ “ für Regierungsbehörden zur Nutzung, Verwaltung und Sicherheit von IoT-Geräten zu entwickeln und zu veröffentlichen. Der Nachholbedarf bei der Regulierung hat dazu geführt, dass drastische Maßnahmen erforderlich waren, um Schwachstellen im Bereich des Internets der Dinge (IoT) zu beseitigen. So sei beispielsweise ein kürzlich erlassenes Verbot des „ “ hinsichtlich der Verwendung von aus China stammenden Kameras und Überwachungsgeräten notwendig gewesen, da diese vom Hersteller eingebaute „Hintertüren“ enthielten, so Davis.
Selbst Verteidigungsausgaben außerhalb kommerzieller Verträge können Sicherheitslücken verursachen. Der Generalinspekteur des Verteidigungsministeriums veröffentlichte im Jahr 2019 einen Bericht, in dem er feststellte, dass die Armee und die Luftwaffe im Vorjahr „IT-Artikel wie Lenovo-Computer, Lexmark-Drucker und GoPro-Kameras mit bekannten Schwachstellen in der Cybersicherheit“ im Wert von mindestens 32,8 Millionen Dollar angeschafft hatten.
„Wir verlagern das Risiko entlang der gesamten Lieferkette nach unten, bis zu dem Punkt, an dem wir nicht mehr wissen, mit wem wir Geschäfte tätigen, wir nicht mehr wissen, wie wir dies überprüfen sollen, und schließlich mit einem Problem wie dem von ‚ ‘ bei SolarWinds konfrontiert sind“, sagt Jeffrey R. Wells, Co-Vorsitzender des Teams für Cybersicherheit, Datenschutz und Privatsphäre bei Clark Hill, einer großen internationalen Anwaltskanzlei. (SolarWinds, ein US-amerikanisches IT-Unternehmen, war Ziel eines Cyberangriffs, der vermutlich von russischen Hackern verübt wurde, sich auf seine Kunden ausweitete und monatelang unentdeckt blieb.)
So halten Sie die Vorschriften ein
Im Mai erließ Präsident Biden eine Verordnung mit dem Titel „ “ ( ), die darauf abzielt, die Cybersicherheit des Landes zu verbessern. In der Verordnung wurde eine Strategie der Partnerschaft zwischen Regierung und Privatwirtschaft festgelegt, um vertragliche Hindernisse für den Austausch von Bedrohungsinformationen zu beseitigen, bewährte Verfahren im Bereich der Sicherheits einzuführen und die Sicherheit der Software-Lieferkette zu verbessern.
„. Bei einigen der kleineren Rüstungsunternehmen fehlt es schlichtweg an dem Verständnis dafür, wie ausgeklügelt die Angriffe auf Rüstungsunternehmen mittlerweile sind.“”Ron Davis, CISO, Huntington Ingalls Industries
Zwar begrüßt Armistead die Anordnung, doch er betont, dass Rüstungsunternehmen die Kontrolle über ihre eigene Cybersicherheitsstrategie behalten müssen. Das bedeutet, dass Unternehmen, die sich um Verteidigungsaufträge bewerben, mit den Kosten im Zusammenhang mit den neuen Cybersicherheitsprotokollen einverstanden sein müssen und davon überzeugt sein müssen, dass ihre internen Cyberabwehrmaßnahmen die Anforderungen des Verteidigungsministeriums übertreffen.
Für Rüstungsunternehmen besteht noch viel Spielraum, weitaus mehr zu leisten. So liegt beispielsweise laut der NDIA-Studie die Einsatzquote grundlegender Sicherheitsinstrumente wie Firewalls und Multi-Faktor-Authentifizierung bei kleineren Unternehmen „deutlich unter der von Großunternehmen“.
Armistead ist der Ansicht, dass sich Organisationen grundlegende Fragen stellen sollten: und zur Cyberhygiene . Diese Fragen beziehen sich häufig auf die Risiken, denen sie derzeit ausgesetzt sind.
[Lesen Sie auch: Cyberhygiene – proaktives Risikomanagement beginnt hier]
Fragen wie diese können Hinweise auf Lösungen in Echtzeit liefern: Aktualisieren Sie Ihre Netzwerk -Software? Kennen Sie Ihr „ “-Anlagenverzeichnis? Verfügen Sie über Richtlinien zur Cybersicherheit ? Gewähren Sie allen Personen Administratorrechte? Dürfen die Teilnehmer ihre eigenen Laptops mitbringen? Verfügen Sie über einen Plan zur Reaktion auf Vorfälle im Zusammenhang mit „ “ ( )? Haben Sie ein „ “-Modell für den Zero-Trust-Netzwerkzugang implementiert?
„Vieles davon ist einfach gesunder Menschenverstand“, sagt Armistead. „Es gibt unzählige Unternehmen, die die Grundlagen nicht beherrschen.“

