Thema
Risiko und Sicherheit
Monat der Cybersicherheitsaufklärung: Die nächsten 250 durch Cyber Threat Hunting schützen
Erfahren Sie im Rahmen des „Cybersecurity Awareness Month“ von Tanium, warum die Suche nach Cyberbedrohungen die nächste unverzichtbare Aufgabe für Sicherheitsteams im Kampf gegen moderne Cyberbedrohungen ist.
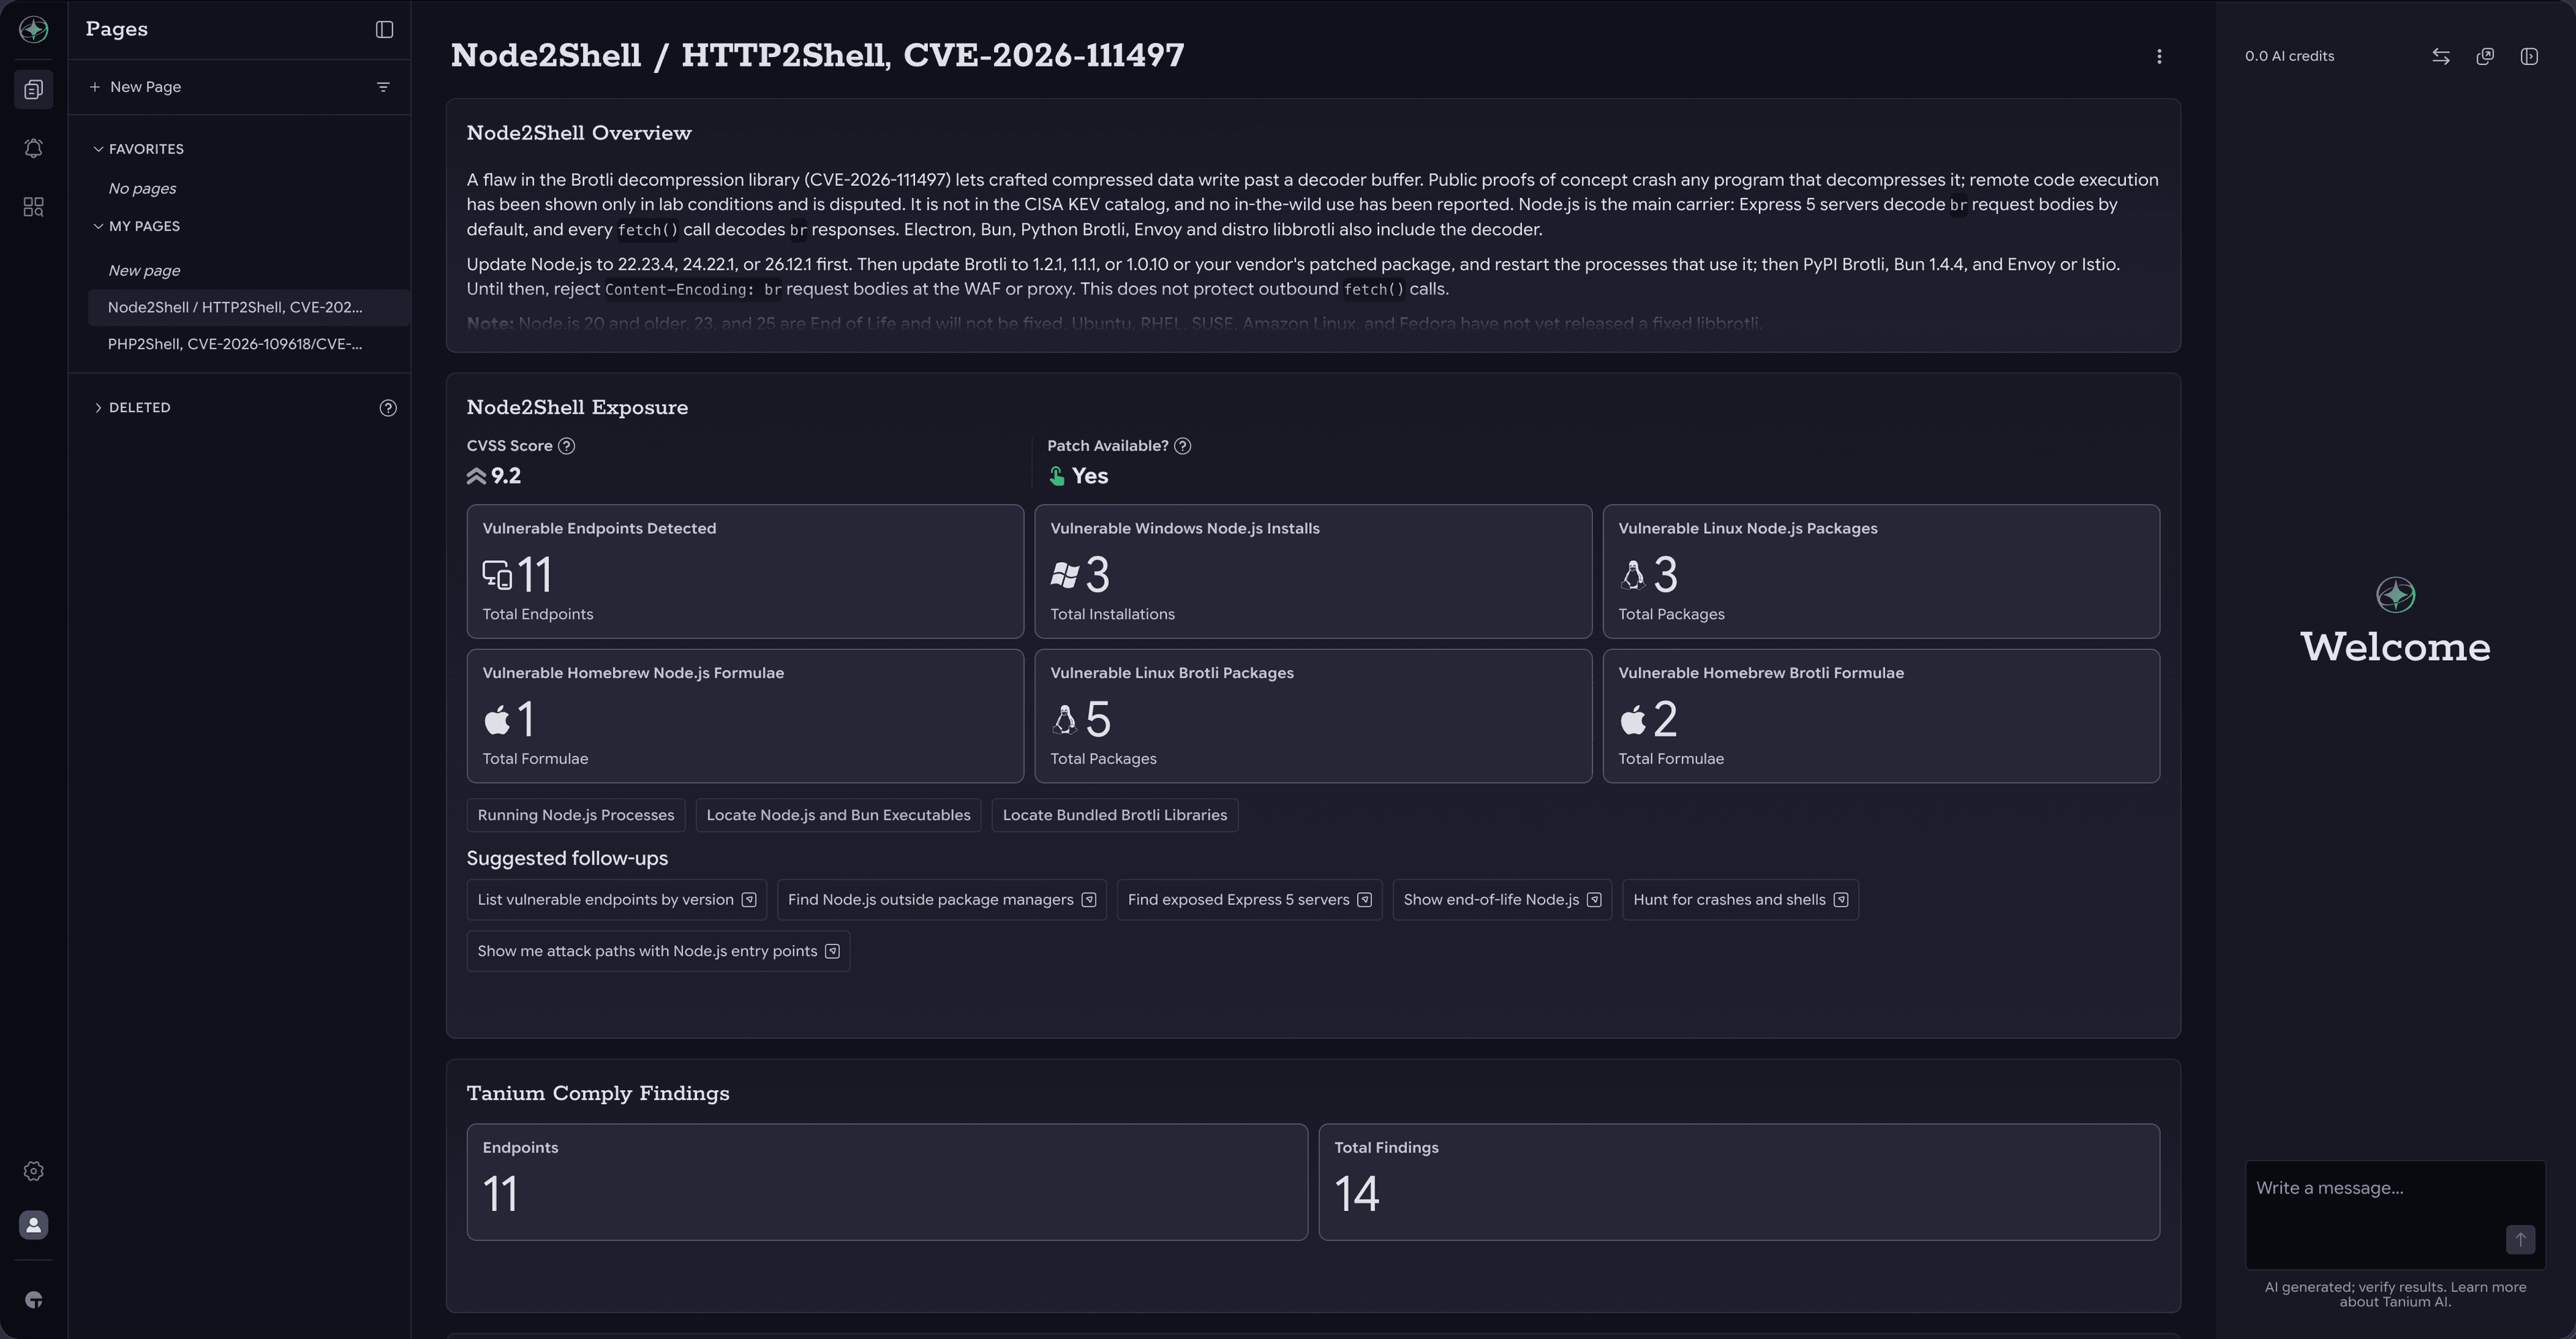
HTTP2Shell: Anfällige Brotli-Instanzen mit Tanium aufspüren und beheben
Eine kritische Sicherheitslücke im Brotli-Decoder von Google (CVSS 9,2) kann es einem Angreifer aus der Ferne ermöglichen, Anwendungen, die Brotli-Daten entpacken, zum Absturz zu bringen oder die Kontrolle über sie zu übernehmen. Aktualisieren Sie Node.js, Python, Brotli und Bun jetzt.
eMudhra CA-Sicherheitslücke: Erkennen und beheben Sie Ihre Sicherheitsrisiken mit Tanium
Die privaten Schlüssel für acht eMudhra-Zwischenzertifizierungsstellen lassen sich anhand ihrer öffentlichen Zertifikate berechnen. Browser blockieren diese nach der Aktualisierung; bei den meisten anderen Programmen ist eine Aktualisierung des Vertrauensspeichers erforderlich.
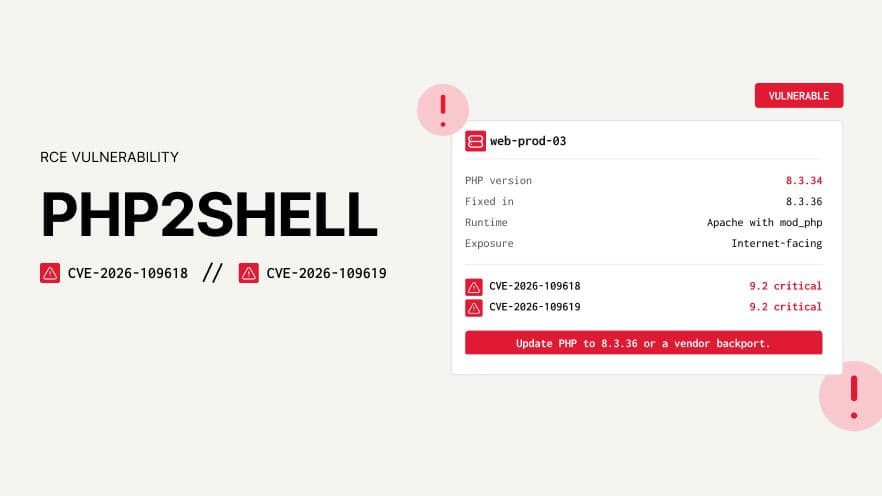
PHP2Shell: Antwort auf CVE-2026-109618 und CVE-2026-109619
Zwei kritische Sicherheitslücken im PHP-Kern (CVSS 9,2) ermöglichen es einem nicht authentifizierten Angreifer, mithilfe einer speziell gestalteten Webanfrage Code auszuführen. Führen Sie jetzt das Update auf Version 8,5,12, 8,4,27, 8,3,36 oder 8,2,35 durch.
Kritische Netlogon-RCE-Sicherheitslücke auf Domänencontrollern (CVE-2026-41089)
Eine kritische, nicht authentifizierte Sicherheitslücke in Windows Netlogon (CVE-2026-41089, CVSS 9,8), die die Ausführung von Remote-Code ermöglicht, erlaubt es einem Angreifer, auf einem Domänencontroller Code mit SYSTEM-Rechten auszuführen. Installieren Sie auf allen Domänencontrollern im selben Wartungsfenster die Sicherheitsupdates vom „ Mai 2026 “.
Weltmeisterschaft ’26: Was es braucht, um das größte Sportereignis der Welt abzusichern
Für Cybersicherheitsfachleute ist die Arbeit naturgemäß unsichtbar. Für Fans kann schon ein wenig Achtsamkeit viel bewirken.
Tanium auf dem Gartner Security & Risk Management Summit 2026
Während sich Sicherheitsverantwortliche darauf vorbereiten, die dringendsten Herausforderungen der Branche anzugehen, wird Tanium die Echtzeit-Informationen und agentenbasierten KI-Fähigkeiten bereitstellen, die erforderlich sind, um die Lücke zwischen Erkenntnis und Umsetzung zu schließen.
Mai 2026 GitHub-Hack: Die Sicherheit von Erweiterungen stellt nach wie vor eine Herausforderung dar – was können wir also dagegen tun?
Am 20. Mai 2026 gab GitHub bekannt, dass das Gerät eines Mitarbeiters durch eine bösartige VS-Code-Erweiterung kompromittiert wurde, wobei die Angreifer angaben, etwa 3 800 interne Repositorys abgezogen zu haben.
Mini-Shai-Hulud-Lieferkettenangriff: Warum diese Kampagne die Denkweise von Verteidigern in Bezug auf vertrauenswürdige Software verändert
Der Mini-Shai-Hulud-Lieferkettenangriff kompromittierte mehr als 170 Pakete in npm und PyPI, darunter Pakete von TanStack, Mistral AI und Guardrails AI, indem legitime CI/CD-Veröffentlichungs-Workflows gekapert wurden, um schädliche Versionen zu verbreiten, die dennoch scheinbar gültige Herkunftssignale aufwiesen.
Kopierfehler (CVE-2026-31431): Was Linux-Administratoren jetzt wissen müssen
„Copy Fail“ oder „ CVE-2026-31431“ ist eine Sicherheitslücke im Linux-Kernel, die eine lokale Privilegienausweitung ermöglicht. Unter bestimmten Bedingungen kann ein nicht privilegierter lokaler Benutzer dadurch Dateidaten, die im Seiten-Cache gespeichert sind, manipulieren und möglicherweise seine Berechtigungen ausweiten. Das Sicherheitsrisiko hängt vom jeweils verwendeten Kernel des Anbieters und von den zurückportierten Korrekturen ab. Die Installation eines vom Hersteller bereitgestellten Kernel-Patches stellt die primäre Abhilfemaßnahme dar; in einigen Umgebungen stehen vorübergehende Abhilfemaßnahmen zur Verfügung, falls sich die Installation des Patches verzögert.
Sicherheitsvorfall bei Vercel: Was dieser Vorfall über OAuth-Vertrauen, Risiken in der Lieferkette und Reaktionsgeschwindigkeit aussagt
Öffentlichen Berichten zufolge deutet alles darauf hin, dass es sich bei dem Vorfall um den Missbrauch einer Drittanbieter-Anwendung handelte, der OAuth-Zugriff auf das Konto eines Vercel-Mitarbeiters gewährt worden war, wodurch ein unbefugter Zugriff auf einige interne Ressourcen ermöglicht wurde. Möglicherweise wurden bestimmte kundenbezogene Tokens, Umgebungsvariablen oder andere Zugriffsdaten offengelegt, obwohl Vercel nicht angegeben hat, dass der Diebstahl von Passwörtern Teil des ursprünglichen Zugriffspfads war. Dieser Sicherheitsvorfall verdeutlicht, wie vertrauenswürdige SaaS-Integrationen und delegierte Zugriffsrechte zu einer erheblichen Angriffsfläche für Unternehmen mit vernetzten Entwickler-Workflows geworden sind – selbst wenn keine Software-Sicherheitslücke in der Produktionsinfrastruktur ausgenutzt wird.

Einblick in „Shadow-KI“ in Ihrer Endgeräteumgebung
Erfahren Sie, wie „Shadow-AI“ auf Endgeräten auftritt – von lokalen Modellen bis hin zu MCP-Servern – und warum Transparenz, Governance und sichere Konfiguration gerade jetzt von entscheidender Bedeutung sind.

