Thema
Ein aufkommendes Thema
Jagen oder gejagt werden: HuntIQ-Jäger stellen sich der Herausforderung „ php2shell“
Erfahren Sie, wie Tanium etwa acht Stunden nach der Veröffentlichung des PHP-Patches php2shell durch PHP in jedem Tanium Cloud-Mandanten eine flottenweite PHP-Bestandsaufnahme durchgeführt hat.
Hunt or be Hunted: The Crash That Gives HTTP2Shell Away
Erfahren Sie, wie Tanium einen in anderer Software verborgenen Fehler innerhalb eines Tages nach der Ausweitung des Ausmaßes der Sicherheitslücke in eine flottenweite Lösung, eine erprobte Tanium-Atlas-Suche und im Labor bewährte Erkennungsanleitungen umwandelte.
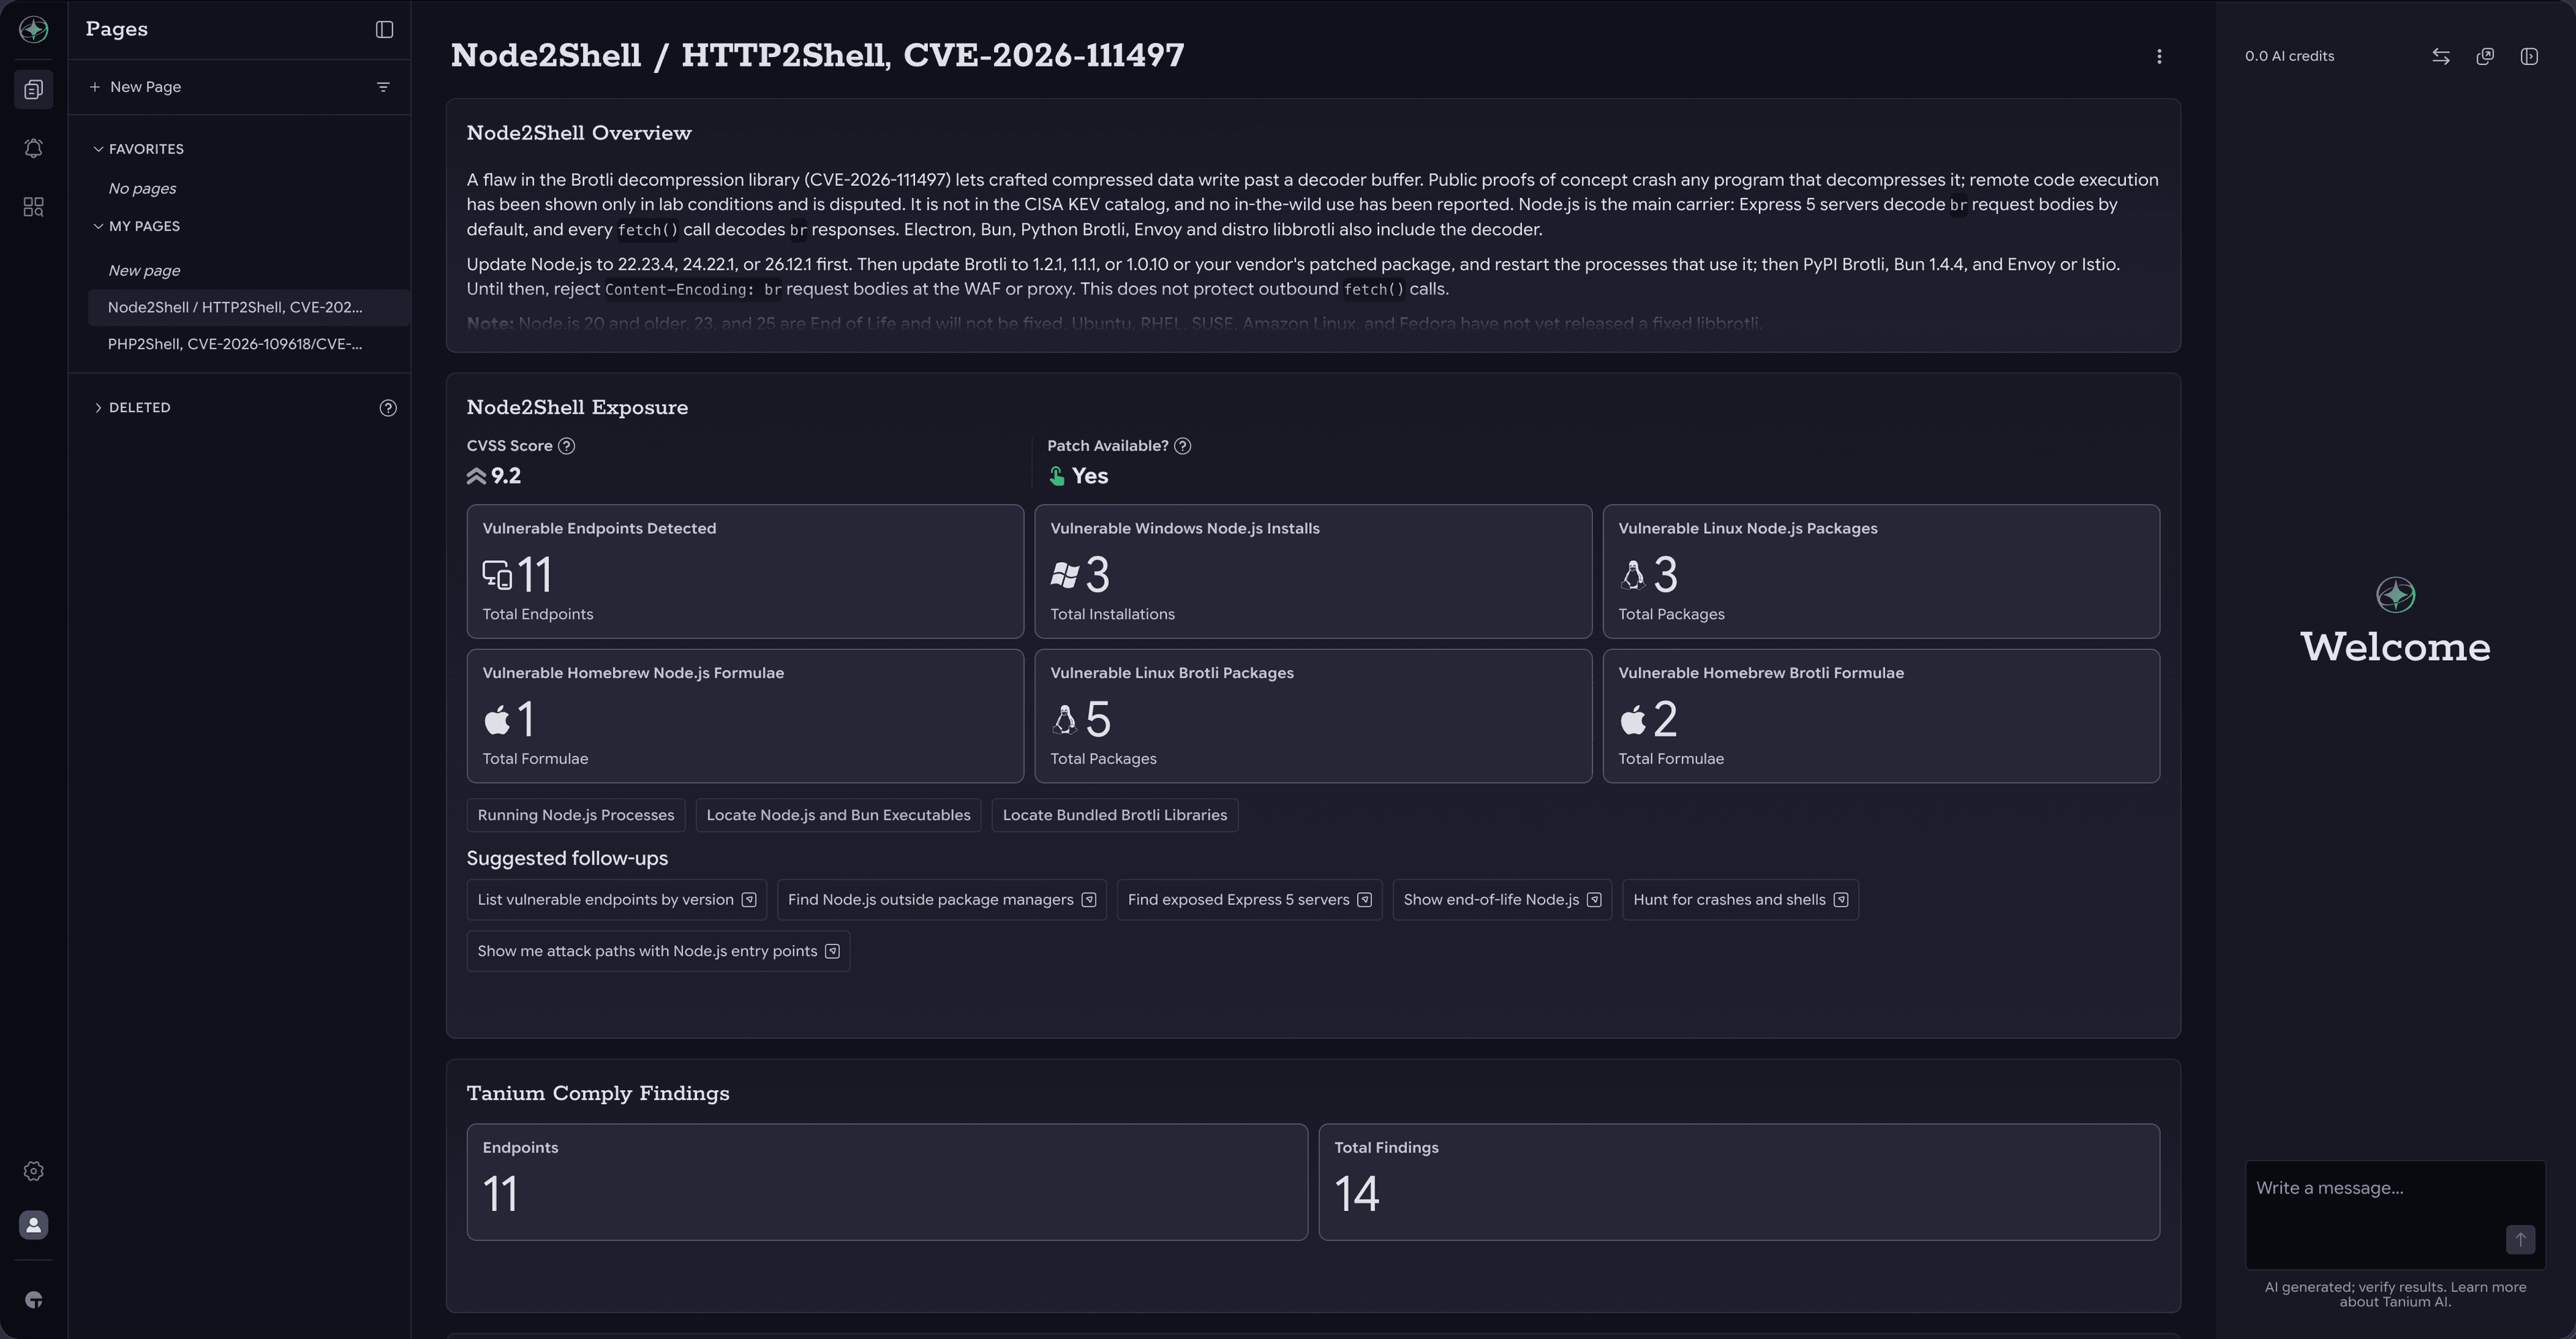
HTTP2Shell: Anfällige Brotli-Instanzen mit Tanium aufspüren und beheben
Eine kritische Sicherheitslücke im Brotli-Decoder von Google (CVSS 9,2) kann es einem Angreifer aus der Ferne ermöglichen, Anwendungen, die Brotli-Daten entpacken, zum Absturz zu bringen oder die Kontrolle über sie zu übernehmen. Aktualisieren Sie Node.js, Python, Brotli und Bun jetzt.
eMudhra CA-Sicherheitslücke: Erkennen und beheben Sie Ihre Sicherheitsrisiken mit Tanium
Die privaten Schlüssel für acht eMudhra-Zwischenzertifizierungsstellen lassen sich anhand ihrer öffentlichen Zertifikate berechnen. Browser blockieren diese nach der Aktualisierung; bei den meisten anderen Programmen ist eine Aktualisierung des Vertrauensspeichers erforderlich.
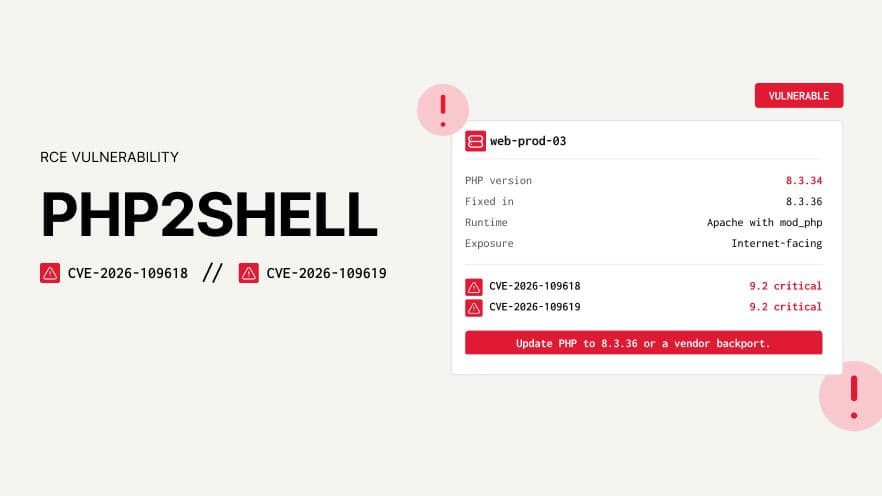
PHP2Shell: Antwort auf CVE-2026-109618 und CVE-2026-109619
Zwei kritische Sicherheitslücken im PHP-Kern (CVSS 9,2) ermöglichen es einem nicht authentifizierten Angreifer, mithilfe einer speziell gestalteten Webanfrage Code auszuführen. Führen Sie jetzt das Update auf Version 8,5,12, 8,4,27, 8,3,36 oder 8,2,35 durch.
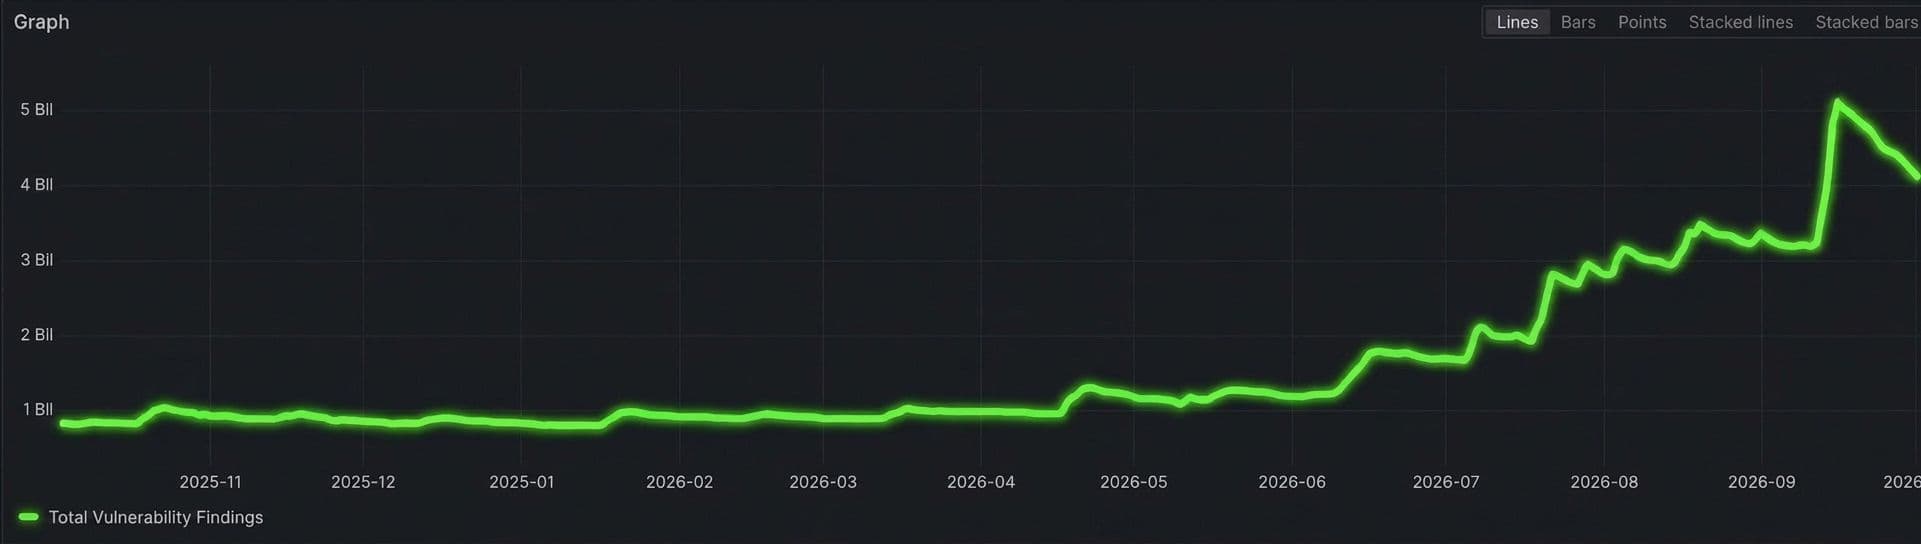
KI beschleunigt die Aufdeckung von Sicherheitslücken. Mit Tanium bleiben Sie auf dem Laufenden.
Die Zahl der täglich festgestellten Sicherheitslücken in den Tanium-Kundenumgebungen stieg von rund 1 Milliarde vor Mitte des Jahres „Juni 2026 “ auf bis zu 6 Milliarden im September. Hier erfahren Sie, was diesen Aufschwung antreibt und wie Sie Schritt halten können.

Jagen oder gejagt werden: FalconFlank Zero-Day
Innerhalb von 48 Stunden nach der Veröffentlichung des „FalconFlank“-Exploits entwickelte Tanium HuntIQ sieben verhaltensbasierte Erkennungsmechanismen und eine einzige „Atlas Hunt“-Aufforderung, um Angreifer zu erfassen, die die von CrowdStrike Falcon selbst entwickelte privilegierte Bereinigungsfunktion gegen das Unternehmen selbst einsetzen. Sehen Sie selbst, wie Tanium Atlas in etwa einer Minute eine gesamte Windows-Flotte auf Sicherheitslücken überprüft.

Jagen oder gejagt werden: ShieldBreak Zero-Day
Erfahren Sie, wie Tanium HuntIQ eine Zero-Day-Sicherheitslücke in Windows Defender in eine erprobte Abhilfemaßnahme umwandelte, noch bevor eine CVE-Nummer vergeben wurde.
Neueste Entwicklungen im Bereich der agentenbasierten KI und Branchentrends
Ein Leitfaden für Praktiker zu den Veränderungen bei den Fähigkeiten, den Rahmenbedingungen und den regulatorischen Entwicklungen, die die Art und Weise neu gestalten, wie IT- und Cybersicherheitsteams in Unternehmen autonome Agenten steuern, einsetzen und sich gegen diese schützen.
Kritische Netlogon-RCE-Sicherheitslücke auf Domänencontrollern (CVE-2026-41089)
Eine kritische, nicht authentifizierte Sicherheitslücke in Windows Netlogon (CVE-2026-41089, CVSS 9,8), die die Ausführung von Remote-Code ermöglicht, erlaubt es einem Angreifer, auf einem Domänencontroller Code mit SYSTEM-Rechten auszuführen. Installieren Sie auf allen Domänencontrollern im selben Wartungsfenster die Sicherheitsupdates vom „ Mai 2026 “.

„Locked Shields“ und das OSI-Modell: Hören Sie auf, der Firewall die Schuld zu geben
Ein grundlegender Überblick darüber, was Blue Teams auf den einzelnen Ebenen tatsächlich verteidigen und warum gerade die unscheinbaren Aspekte (Ebene 2, BGP) immer wieder den Ausschlag geben.
Mai 2026 GitHub-Hack: Die Sicherheit von Erweiterungen stellt nach wie vor eine Herausforderung dar – was können wir also dagegen tun?
Am 20. Mai 2026 gab GitHub bekannt, dass das Gerät eines Mitarbeiters durch eine bösartige VS-Code-Erweiterung kompromittiert wurde, wobei die Angreifer angaben, etwa 3 800 interne Repositorys abgezogen zu haben.

