Jedes Jahr investieren Unternehmen immer mehr Geld in die Sicherung ihrer Vermögenswerte. Und jedes Jahr nehmen die Gefahren für diese Vermögenswerte zu.
Nach Angaben des Technologie-Marktforschungsunternehmens Gartner werden die weltweiten Gesamtausgaben für Cybersicherheit im Jahr 2022 172 Milliarden US-Dollar erreichen, gegenüber 137 Milliarden US-Dollar vor nur zwei Jahren. Großunternehmen erhöhen ihre Sicherheitsbudgets jährlich um durchschnittlich 12 %.
Gleichzeitig stieg die Zahl der wesentlichen Verstöße um 25 % von 2020 auf 2021. Die Kosten für Ransomware-Angriffe sind laut Cybersecurity Ventures seit 2015 um mehr als das 50 -Fache gestiegen; das Unternehmen prognostiziert, dass die Verluste bis 2031 die Marke von 265 Milliarden US-Dollar überschreiten werden.
„Die Sicherheitsbranche ist in einer Krise“, sagt Steve Zalewski, ehemaliger CISO bei Levi Strauss und mittlerweile selbstständiger Berater für Cybersicherheit bei S3 Consulting.
Zahlreiche Faktoren haben zu dem Missverhältnis zwischen den getätigten Ausgaben und den erzielten Ergebnissen beigetragen, erklärt Zalewski. Anbieter müssten Ressourcen besser gemeinsam nutzen und enger zusammenarbeiten, um Angreifer abzuwehren, sagt er. Und Sicherheitsexperten müssen besser verstehen, welche Rolle sie dabei spielen, dem Unternehmen zu helfen, Gewinne zu erzielen.
Ein wesentlicher Grund dafür ist jedoch eine grundlegende Diskrepanz zwischen der Art und Weise, wie CISOs und Führungskräfte aus dem Geschäftsbereich Erfolg messen.
Folgen Sie dem Geld
Viele Fachleute für Cybersicherheit messen die falschen Kennzahlen, so Zalewski. CISOs werden vor dem Vorstand erscheinen und über die Anzahl der abgewehrten Angriffe, der gelöschten bösartigen E-Mails, der Mitarbeiter, die im Erkennen von -Phishing-Betrugsversuchen geschult wurden, oder über die Investitionen in die Modernisierung ihrer SIEM-Technologie (Security Information and Event Management) berichten. Allerdings wird nicht ausreichend darüber gesprochen, wie sich erfolgreiche Cyberangriffe auf das Geschäftsergebnis des Unternehmens auswirken oder wie viel es das Unternehmen kosten wird, sein Risiko zu begrenzen.
„“ Als CISO ist es nicht meine Aufgabe, das Unternehmen zu schützen. „Meine Aufgabe ist der Gewinnschutz“Steve Zalewski, ehemaliger CISO bei Levi Strauss
Eine Umfrage von „ September 2021 “, durchgeführt von , , Harvard Business Review,, , und Analytic Services, , ergab, dass 68 % der CISOs den Entscheidungsträgern technische Kennzahlen vorlegen. Nur 56 % beziehen sich auf potenzielle finanzielle Schäden.
„Als CISO ist es nicht meine Aufgabe, das Unternehmen zu schützen“, sagt Zalewski. „Meine Aufgabe ist es, den Gewinn zu sichern.“
Umfangreiche Investitionen in Sicherheitslösungen schmälern den Gewinn, weshalb diese Investitionen gerechtfertigt sein müssen. CISOs müssen Cybersicherheitsrisiken den Geschäftsrisiken zuordnen – und diese so quantifizieren, dass sie für Führungskräfte und den Vorstand nachvollziehbar sind, so Zalewski. Dies führt letztendlich zu einer Diskussion darüber, wie viel Risiko Unternehmen bereit sind einzugehen und wie viel sie bereit sind auszugeben, um ihr Risiko zu verringern.
[Lesen Sie auch: Das Wesentliche messen: Die Risikomessung auf die Unternehmensziele abstimmen]
Die eine Kennzahl, die alle anderen übertrumpft? „Umsatz“, so Bob Zukis, Gründer und CEO des Digital Directors Network, das Unternehmen in Fragen der digitalen und Cyber-Governance berät, sowie außerordentlicher Professor an der Marshall School of Business der USC. Wenn Sie die Aufmerksamkeit des Vorstands auf sich lenken möchten, sprechen Sie über Geld.
„Das ist Ihr Ausgangspunkt“, sagt Zukis. „Was würde mit den Einnahmen geschehen, die das digitale Geschäftssystem generiert, wenn Sie dieses System abschalten würden?“ „Sobald Sie die Sicherheitsmaßnahmen auf den Umsatz ausrichten, wird Ihnen der Vorstand den ganzen Tag lang zuhören.“
Risiken in Bezug auf den Umsatz abbilden
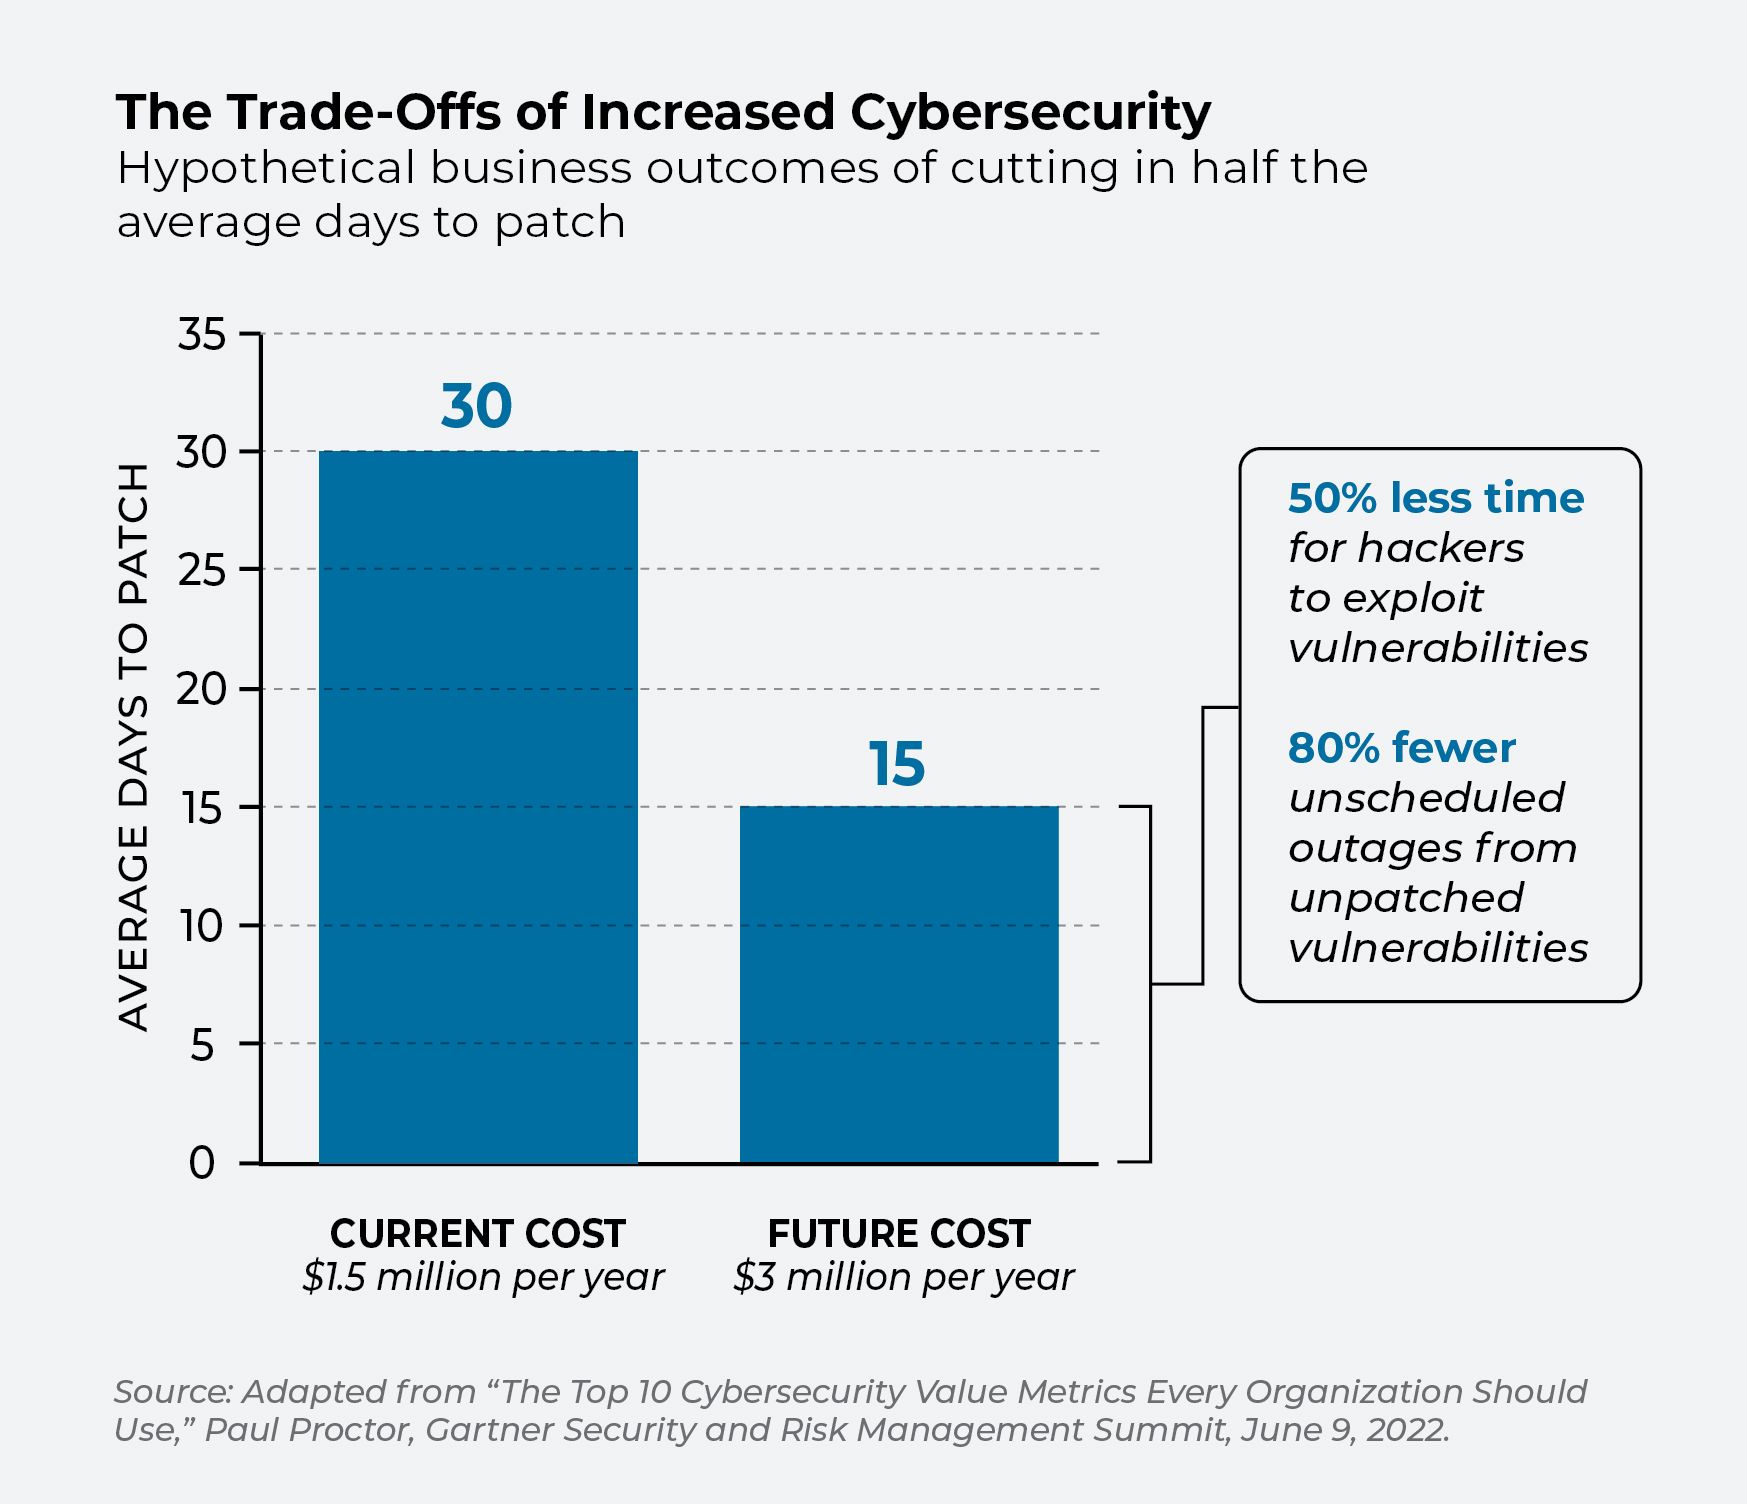
Im Juni veröffentlichte Gartner eine Liste mit 20 ergebnisorientierten Kennzahlen, anhand derer Unternehmen den Wert ihrer Sicherheitsinvestitionen bewerten können. Unternehmen können Kennzahlen, die sie bereits erfassen – wie beispielsweise die durchschnittliche Zeit bis zur Behebung von Vorfällen, die Häufigkeit von Patches und die Klickraten bei Phishing-E-Mails – heranziehen und prüfen, wie sie im Vergleich zu anderen Unternehmen ihrer Gruppe abschneiden.
„Gemeinsame Maßstäbe werden es CISOs ermöglichen, ‚ernsthafte Gespräche über geschäftsorientierte Investitionen in die Cybersicherheit‘ zu führen“, erklärte Paul Proctor, Vizepräsident und renommierter Analyst bei Gartner, in einem Webinar im April. Auf dieser Grundlage können Sicherheits- und Führungskräfte aus dem Geschäftsbereich Themen erörtern, wie beispielsweise die Frage, welche Kosten entstehen würden, wenn die für die Behebung von Sicherheitslücken benötigte Zeit von 30 Tagen auf 15 Tage verkürzt würde, und ob die damit verbundene zusätzliche Risikominderung den finanziellen Aufwand rechtfertigt. (Siehe nachstehende Grafik.)
„Vorstände betrachten Sicherheit als Zauberei und Sicherheitsexperten als Zauberer“, sagte Proctor. „Geben Sie dem Zauberer etwas Geld, dann wird er einige Zaubersprüche sprechen, und die Organisation ist geschützt. Wenn etwas schiefgeht, sagen sie: „Ich glaube, wir brauchen einen neuen Zauberer.“ „Dies hat zu einigen sehr schlechten Investitionsentscheidungen geführt.“
Kommen wir nun zu den finanziellen Aspekten
Die Einschätzung der potenziellen Auswirkungen von Sicherheitsvorfällen auf den Umsatz eines Unternehmens ist jedoch nach wie vor eher eine Kunst als eine Wissenschaft. Es ist relativ einfach, die entgangenen Einnahmen abzuschätzen, wenn eine E-Commerce-Website eine Stunde lang nicht erreichbar ist. Die Berechnung der finanziellen Auswirkungen digitaler Systeme, die ein stationäres Geschäft wie beispielsweise in der Fertigungsindustrie oder der Pharmabranche unterstützen, ist eine größere Herausforderung, sagt Kevin Richards, Leiter des Bereichs Cyber-Risiko-Lösungen bei X-Analytics.
„“ Die Berechnung unserer finanziellen Auswirkungen ist seit 30 Jahren die größte Herausforderung für die Cybersicherheitsbranche.“Kevin Richards, Leiter des Bereichs Cyber-Risiko-Lösungen bei X-Analytics
„Dies ist seit 30 Jahren die größte Herausforderung für die Cybersicherheitsbranche“, sagt Richards, dessen Unternehmen Daten aus mehr als einem Jahrzehnt an Cyberversicherungsansprüchen von sowie aus tatsächlichen Sicherheitsverletzungen heranzieht, um den potenziellen Schaden eines erfolgreichen Angriffs zu berechnen. Die cloudbasierte Plattform von X-Analytics unterstützt Führungskräfte anschließend dabei, fundierte Entscheidungen darüber zu treffen, wo sie ihre Sicherheitsbudgets einsetzen sollen und wie sich dies im Laufe der Zeit ändern könnte.
Die Kennzahlen, die am wichtigsten sind, sowie das Gewicht, das Führungskräfte diesen Kennzahlen beimessen, können von Unternehmen zu Unternehmen sehr unterschiedlich sein, so Richards. Entscheidend ist, dass sich die CISOs mit den Führungskräften des Unternehmens an einen Tisch setzen und ein offenes Gespräch über deren Risikotoleranz führen.
[Lesen Sie auch: Cyber-Risikobewertungen sollten mehr sein als nur eine Zahl]
„Sobald man diese Risiken mit konkreten finanziellen Zahlen untermauert, stellt sich heraus, dass sie weitaus größer sind, als irgendjemand erwartet hätte“, fügt er hinzu. „Das ist nichts, was man einfach so auf einer Serviette ausrechnen kann.“
Es handelt sich zudem um eine Diskussion, deren Aufschub sich Unternehmen nicht leisten können, insbesondere börsennotierte Unternehmen. Die jüngsten Vorschläge der SEC zur Unternehmensführung im Rahmen des „ “ ( ) sehen vor, dass börsennotierte Unternehmen Sicherheitsfragen wesentlich mehr Aufmerksamkeit widmen müssen. Die Bewertung von Cyberrisiken auf Vorstandsebene wird zu einer unverzichtbaren Notwendigkeit und nicht mehr nur zu einer willkommenen Ergänzung.
„In den Vorständen muss jemand vertreten sein, der sich mit Fragen der Cybersicherheit auskennt“, sagt Zukis vom Digital Directors Network. „CISOs müssen Quantifizierung und Wesentlichkeit so darlegen, dass sich daraus konkrete Dollarbeträge und Centbeträge ableiten lassen.“ „Und wenn sie diese Geschichte nicht erzählen können, müssen sie sich einen anderen Job suchen.“