Autor
Guardian-Forschungsteam
HTTP2Shell: Anfällige Brotli-Instanzen mit Tanium aufspüren und beheben
Eine kritische Sicherheitslücke im Brotli-Decoder von Google (CVSS 9,2) kann es einem Angreifer aus der Ferne ermöglichen, Anwendungen, die Brotli-Daten entpacken, zum Absturz zu bringen oder die Kontrolle über sie zu übernehmen. Aktualisieren Sie Node.js, Python, Brotli und Bun jetzt.
eMudhra CA-Sicherheitslücke: Erkennen und beheben Sie Ihre Sicherheitsrisiken mit Tanium
Die privaten Schlüssel für acht eMudhra-Zwischenzertifizierungsstellen lassen sich anhand ihrer öffentlichen Zertifikate berechnen. Browser blockieren diese nach der Aktualisierung; bei den meisten anderen Programmen ist eine Aktualisierung des Vertrauensspeichers erforderlich.
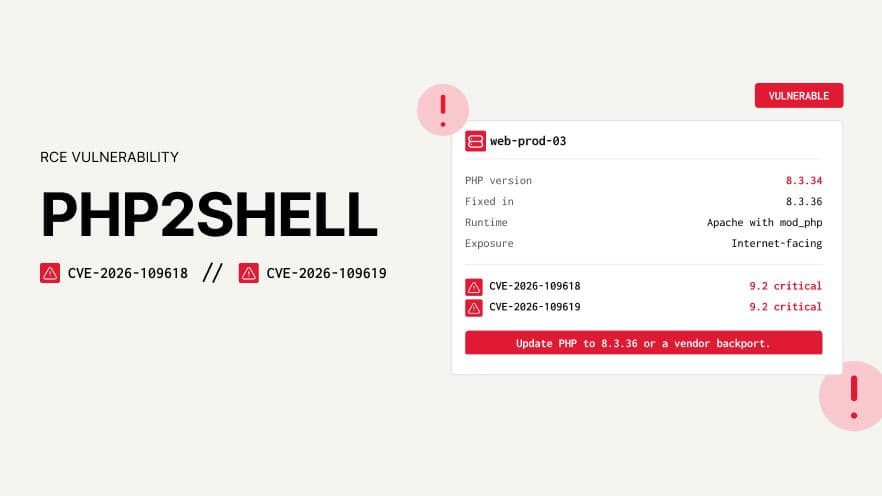
PHP2Shell: Antwort auf CVE-2026-109618 und CVE-2026-109619
Zwei kritische Sicherheitslücken im PHP-Kern (CVSS 9,2) ermöglichen es einem nicht authentifizierten Angreifer, mithilfe einer speziell gestalteten Webanfrage Code auszuführen. Führen Sie jetzt das Update auf Version 8,5,12, 8,4,27, 8,3,36 oder 8,2,35 durch.

Kritische Sicherheitslücke bei der Authentifizierung der Bildschirmfreigabe unter macOS – wird derzeit aktiv ausgenutzt (CVE-2026-65400)
CVE-2026-65400 ist eine Sicherheitslücke im Bereich der Vorauthentifizierung im macOS-Daemon für die Bildschirmfreigabe (screensharingd), die es einem Netzwerkangreifer ermöglicht, sich ohne gültige Anmeldedaten zu authentifizieren und Remote-Codeausführung auf Root-Ebene zu erlangen. Apple hat die Sicherheitslücke unter 6. August 2026 sowie in macOS Tahoe 26,6,1, Sequoia 15,7,9 und Sonoma 14,8,9 behoben; nach Berichten über aktive Ausnutzung hat die CISA die Einstufung jedoch auf 14. August von 7,1 auf 9,8 (kritisch) angehoben und die Sicherheitslücke in den Katalog der bekannten ausgenutzten Sicherheitslücken (KEV) unter 18. August aufgenommen, wobei den Bundesbehörden bis zum 21. August 2026 Zeit zur Behebung eingeräumt wurde.

ShieldBreak: Die Windows Defender-0-Day-Sicherheitslücke ohne Patch – und was Sie dagegen tun können.
Ein öffentlich vorgestellter Proof-of-Concept namens „ShieldBreak“ umgeht den Microsoft-Patch für die als „RoguePlanet“ (CVE-2026-50656, CVSS 7,8) bekannte Sicherheitslücke in Windows Defender, die eine Rechteausweitung ermöglicht, vollständig. Dadurch kann ein Angreifer, der bereits über lokale Codeausführung verfügt, unter Windows 11 25H2 und Windows Server 2025 eine Shell auf SYSTEM-Ebene erreichen – und das mit einer gemeldeten Erfolgsquote von 100 %. Derzeit gibt es kein Microsoft-Patch, das diese Umgehungsmöglichkeit schließt. Implementieren Sie die vorläufige Abhilfemaßnahme im Guardian-Dashboard und suchen Sie nach den zugehörigen Indikatoren für eine Ausnutzung, bis eine Lösung bereitgestellt wird.
Kritische Netlogon-RCE-Sicherheitslücke auf Domänencontrollern (CVE-2026-41089)
Eine kritische, nicht authentifizierte Sicherheitslücke in Windows Netlogon (CVE-2026-41089, CVSS 9,8), die die Ausführung von Remote-Code ermöglicht, erlaubt es einem Angreifer, auf einem Domänencontroller Code mit SYSTEM-Rechten auszuführen. Installieren Sie auf allen Domänencontrollern im selben Wartungsfenster die Sicherheitsupdates vom „ Mai 2026 “.
Ein Supply-Chain-Angriff in Notepad++
Der Aktualisierungsprozess von Notepad++ wurde durch einen Angriff auf die Lieferkette kompromittiert, und den Nutzern wird dringend empfohlen, auf Version 8,8,9 oder höher zu aktualisieren, um ihre Sicherheit zu gewährleisten.

