Anfang December 2025 veröffentlichte der Betreuer von Notepad++, einem beliebten kostenlosen Open-Source-Texteditor, unter eine Sicherheitsmitteilung , in der er darlegte, dass der Datenverkehr einiger Nutzer auf bösartige Server umgeleitet wurde und diese im Rahmen des Aktualisierungsprozesses der Anwendung mit Malware infiziert wurden.
On December 2, 2025: Der Sicherheitsforscher Kevin Beaumont veröffentlichte in seinem Blog unter dem Titel „ “ einen Beitrag über Gerüchte und eine Analyse des Änderungsprotokolls zu Notepad++ v8,8,8 , das eine als „Verhindern, dass der Notepad++-Updater gekapert wird“ beschriebene Sicherheitsverbesserung enthielt.
Der Autor von Notepad++, Don Ho, hat die Ergebnisse der Untersuchung des Vorfalls in einem Beitrag mit dem Titel „ 2. Februar 2026“ (Aktualisierung) auf der Website der Software zusammengefasst. Der zeitliche Ablauf gemäß der Dokumentation von Ho sowie des Sicherheitsforschers Kevin Beaumont stellt sich wie folgt dar:
Juni 2025 – 2. September, 2025:
- Der von Notepad++ genutzte Hosting-Anbieter und die Infrastruktur wurden kompromittiert
- Ein Kernel-/Firmware-Update auf 2. September unterbrach den Zugriff des Angreifers
2. September 2025 – 2. Dezember, 2025:
- Die Angreifer nutzten gestohlene Zugangsdaten für interne Dienste des Hosting-Anbieters, um weiterhin Zugriff zu erlangen und den Update-Datenverkehr von Notepad++ auf ihre bösartigen Server umzuleiten.
November 2025:
- V 8,8,8 wird mit folgendem Hinweis im Änderungsprotokoll veröffentlicht: „Verhindert, dass der Notepad++-Updater missbraucht wird“.
Dezember 1-2, 2025:
- Der Entwickler von Notepad++ verlagert die Dienste zu einem neuen Hosting-Anbieter.
- Der ehemalige Hosting-Anbieter wechselt die Zugangsdaten regelmäßig und behebt Sicherheitslücken, um weiteren Zugriff bzw. erneute Angriffe zu verhindern.
- In Kevin Beaumonts Blog werden weitere Einzelheiten veröffentlicht, darunter die Behauptung, dass die ersten Opfer in „ Oktober 2025 “ („vor zwei Monaten“) Aktivitäten des Angreifers am Tastenbrett gemeldet hätten.
9. Dezember, 2025:
- Version V8,8,9 wird mit zusätzlichen Sicherheitsverbesserungen veröffentlicht.
2. Februar, 2026:
- Don Ho veröffentlicht das Update mit weiteren Einzelheiten zum staatlich geförderten Charakter des Angriffs.
- Rapid7 Labs und das Rapid7 MDR-Team veröffentlichen Einzelheiten zur Kampagne und zum Verhalten nach der Ausnutzung der Schwachstelle
Das Problem wurde im Dezember unter behoben, doch weitere Einzelheiten zu dem Sicherheitsverstoß wurden später vom Notepad++-Entwickler Don Ho auf 2. Februar 2026 veröffentlicht.
Wie in Hos Update vom Februar erwähnt, ging der Angreifer „äußerst selektiv“ vor, was für die meisten Organisationen eine gute Nachricht ist.
Bei der Prüfung dieser Sicherheitslücke sind mehrere wichtige Punkte zu beachten:
- Angreifer hatten von etwa Juli bis Dezember 2025 Zugriff auf die unterstützende Infrastruktur von Notepad++.
- Die Sicherheitslücke in der zugrunde liegenden Infrastruktur wurde behoben, und „ 9. Dezember 2025“ hat zusätzliche Schutzmaßnahmen innerhalb der Anwendung implementiert.
- Es wurden keine weiteren Forschungsergebnisse veröffentlicht, die darauf hindeuten, dass dieser Angriff über den 9. Dezember 2025 hinaus andauerte.
Auch wenn der Angriff mittlerweile „veraltet“ sein mag, lassen sich daraus Lehren ziehen und bewährte Verfahren umsetzen, um die Wahrscheinlichkeit zu verringern, dass künftige Angriffe auf die Lieferkette wie dieser in Ihrem Unternehmen erfolgreich sind.
Wie Tanium Ihnen helfen kann
Durch das Stellen der folgenden Tanium-Frage können Sie Ihre Umgebung überprüfen, um die Versionen von Notepad++ zu ermitteln:
<code>Installierte Anwendungsversion abrufen [Notepad++] < 8,8,9 aus allen Entitäten
</code>Wenn Sie weitere Einzelheiten darüber wünschen, welche Versionen zu bestimmten Zeitpunkten in Ihrer Umgebung installiert waren, bietet Tanium Asset detaillierte Informationen zur Produktnutzung. Die folgende Frage:
<code>Asset SIU – Details zur Nutzung installierter Produkte [Notepad++, Notepad++ Team] von allen Entitäten abrufen, bei denen das Asset SIU – Details zur Nutzung installierter Produkte [Notepad++, Notepad++ Team] den Namen „Notepad++“ enthält</code>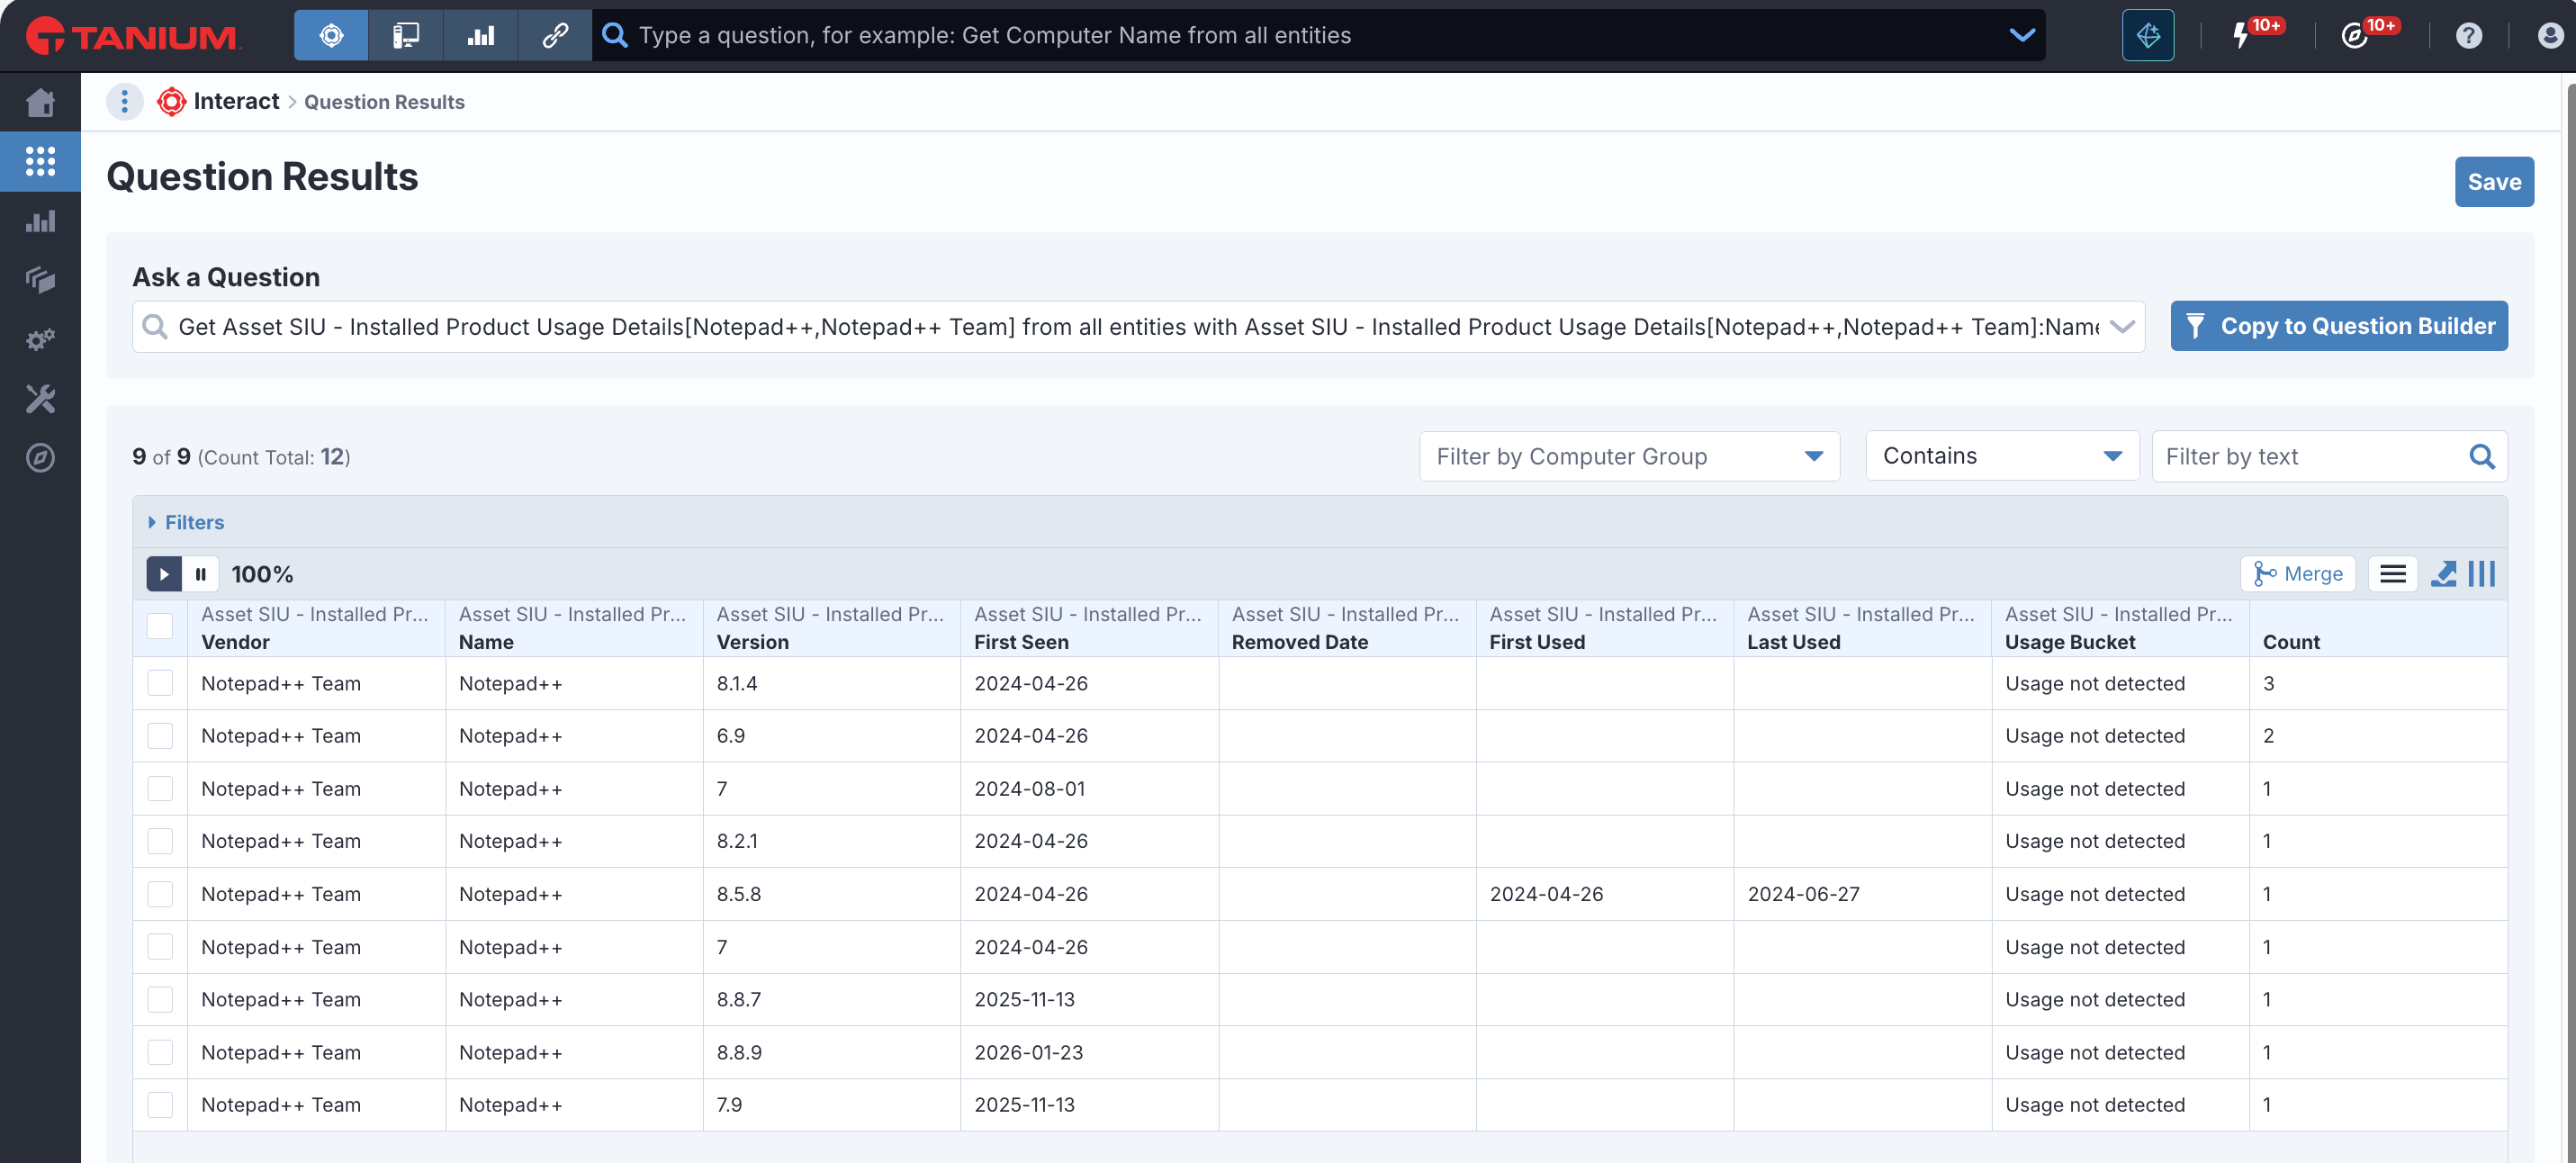
Tanium Ask
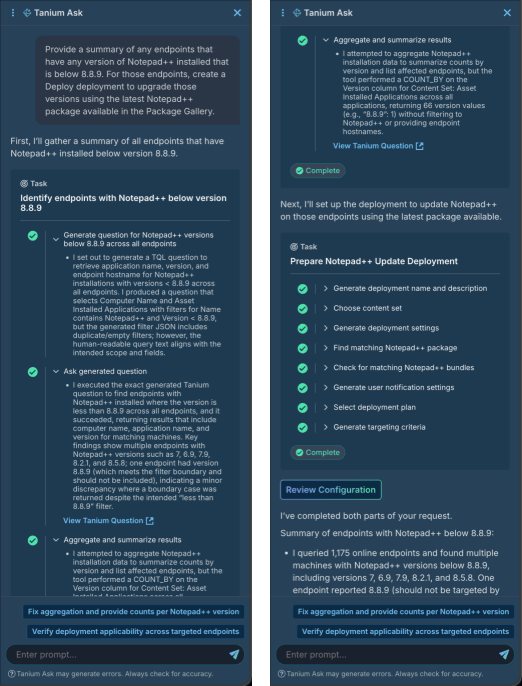
Tanium Ask kann den Status Ihrer Umgebung zusammenfassen und Details zu anfälligen Versionen auflisten, beispielsweise mit einer Eingabeaufforderung wie:
<code>Ermitteln Sie die Windows-Endpunkte, auf denen Anwendungen installiert sind, deren Namen „Notepad++“ enthalten und deren Versionsnummern kleiner als 8,9,1 sind.</code>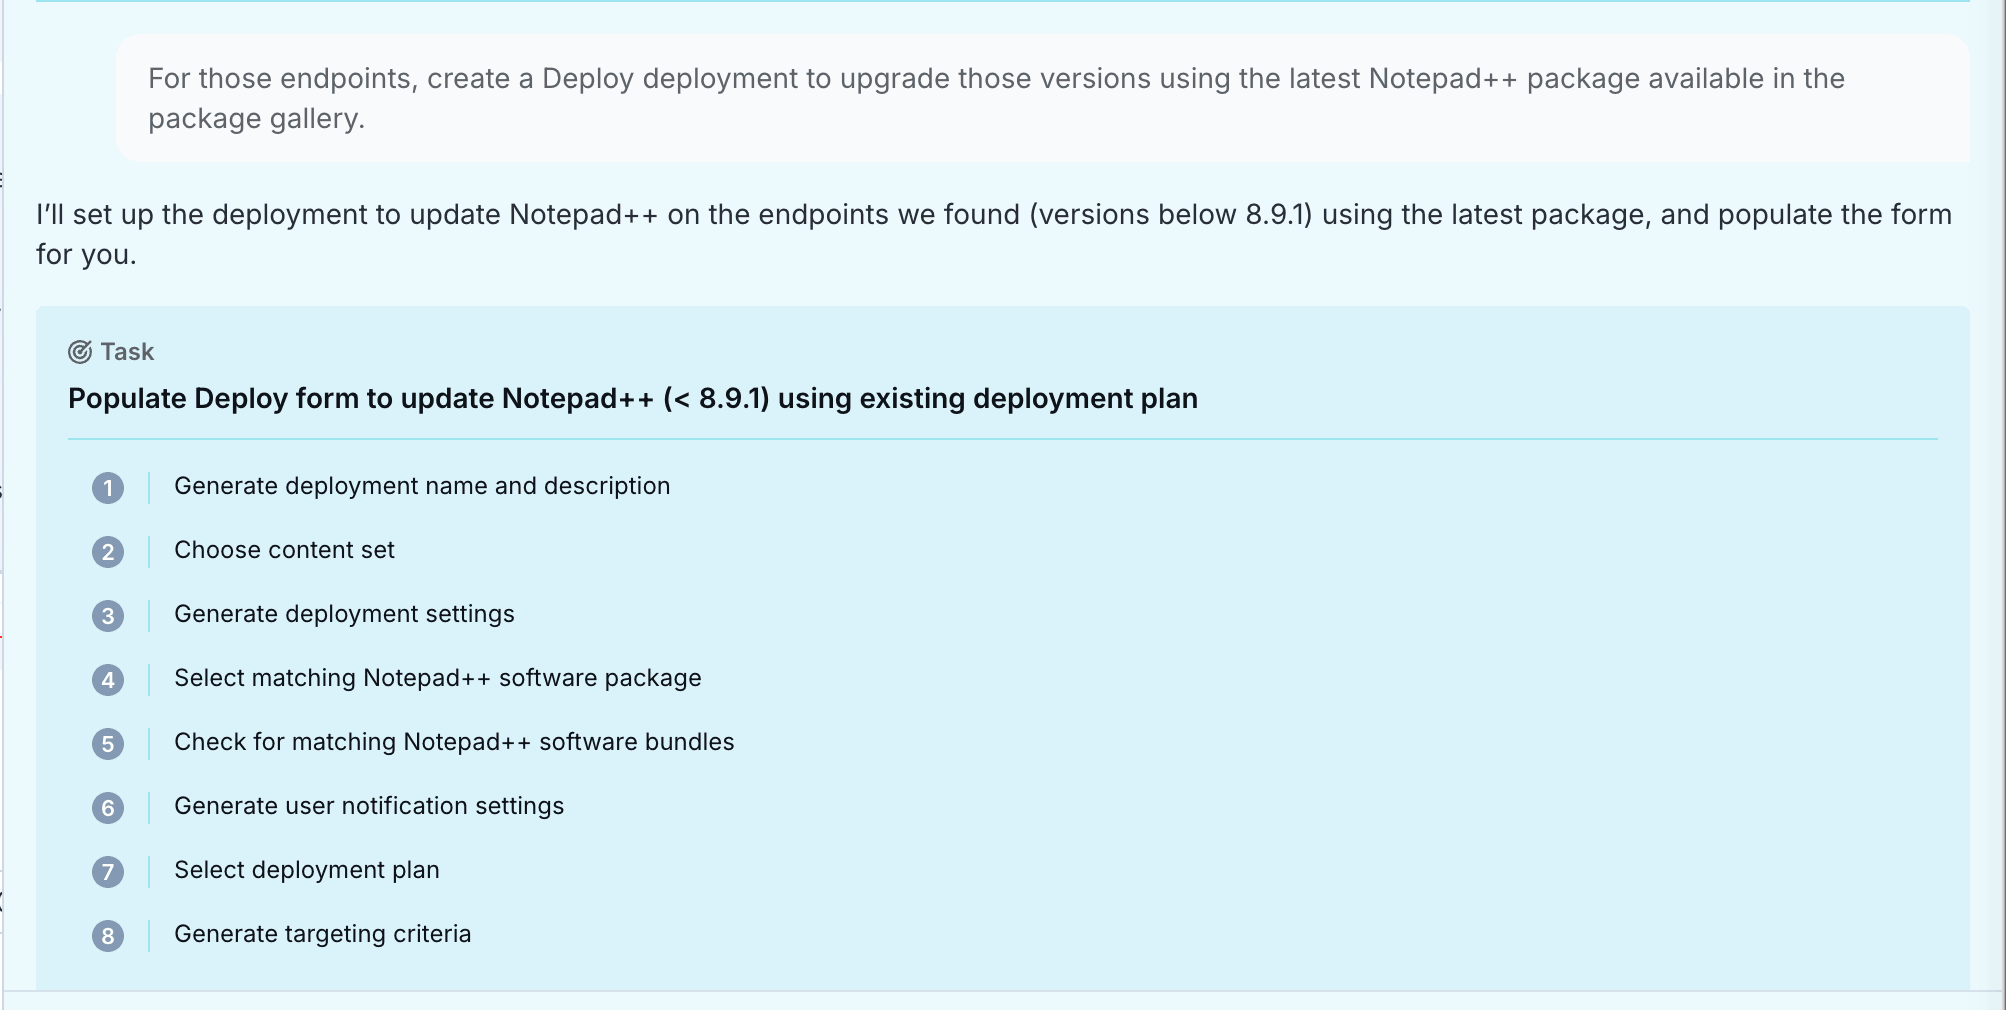
Mit Tanium Ask lässt sich der Prozess der Konfiguration einer Softwarebereitstellung schnell automatisieren, um ältere Versionen von Notepad++ zu aktualisieren und die entsprechenden Zielsysteme anzusprechen. Nachdem Sie die anfälligen Versionen ermittelt haben, können Sie Ask anweisen, Tanium Deploy-Bereitstellungen zu erstellen, um die Software auf die neueste Version des Notepad++-Pakets aus der Deploy Package Gallery zu aktualisieren:
<code>Erstellen Sie für diese Endpunkte eine „Deploy“-Bereitstellung, um diese Versionen mithilfe des neuesten Notepad++-Pakets aus der Paketgalerie zu aktualisieren.</code>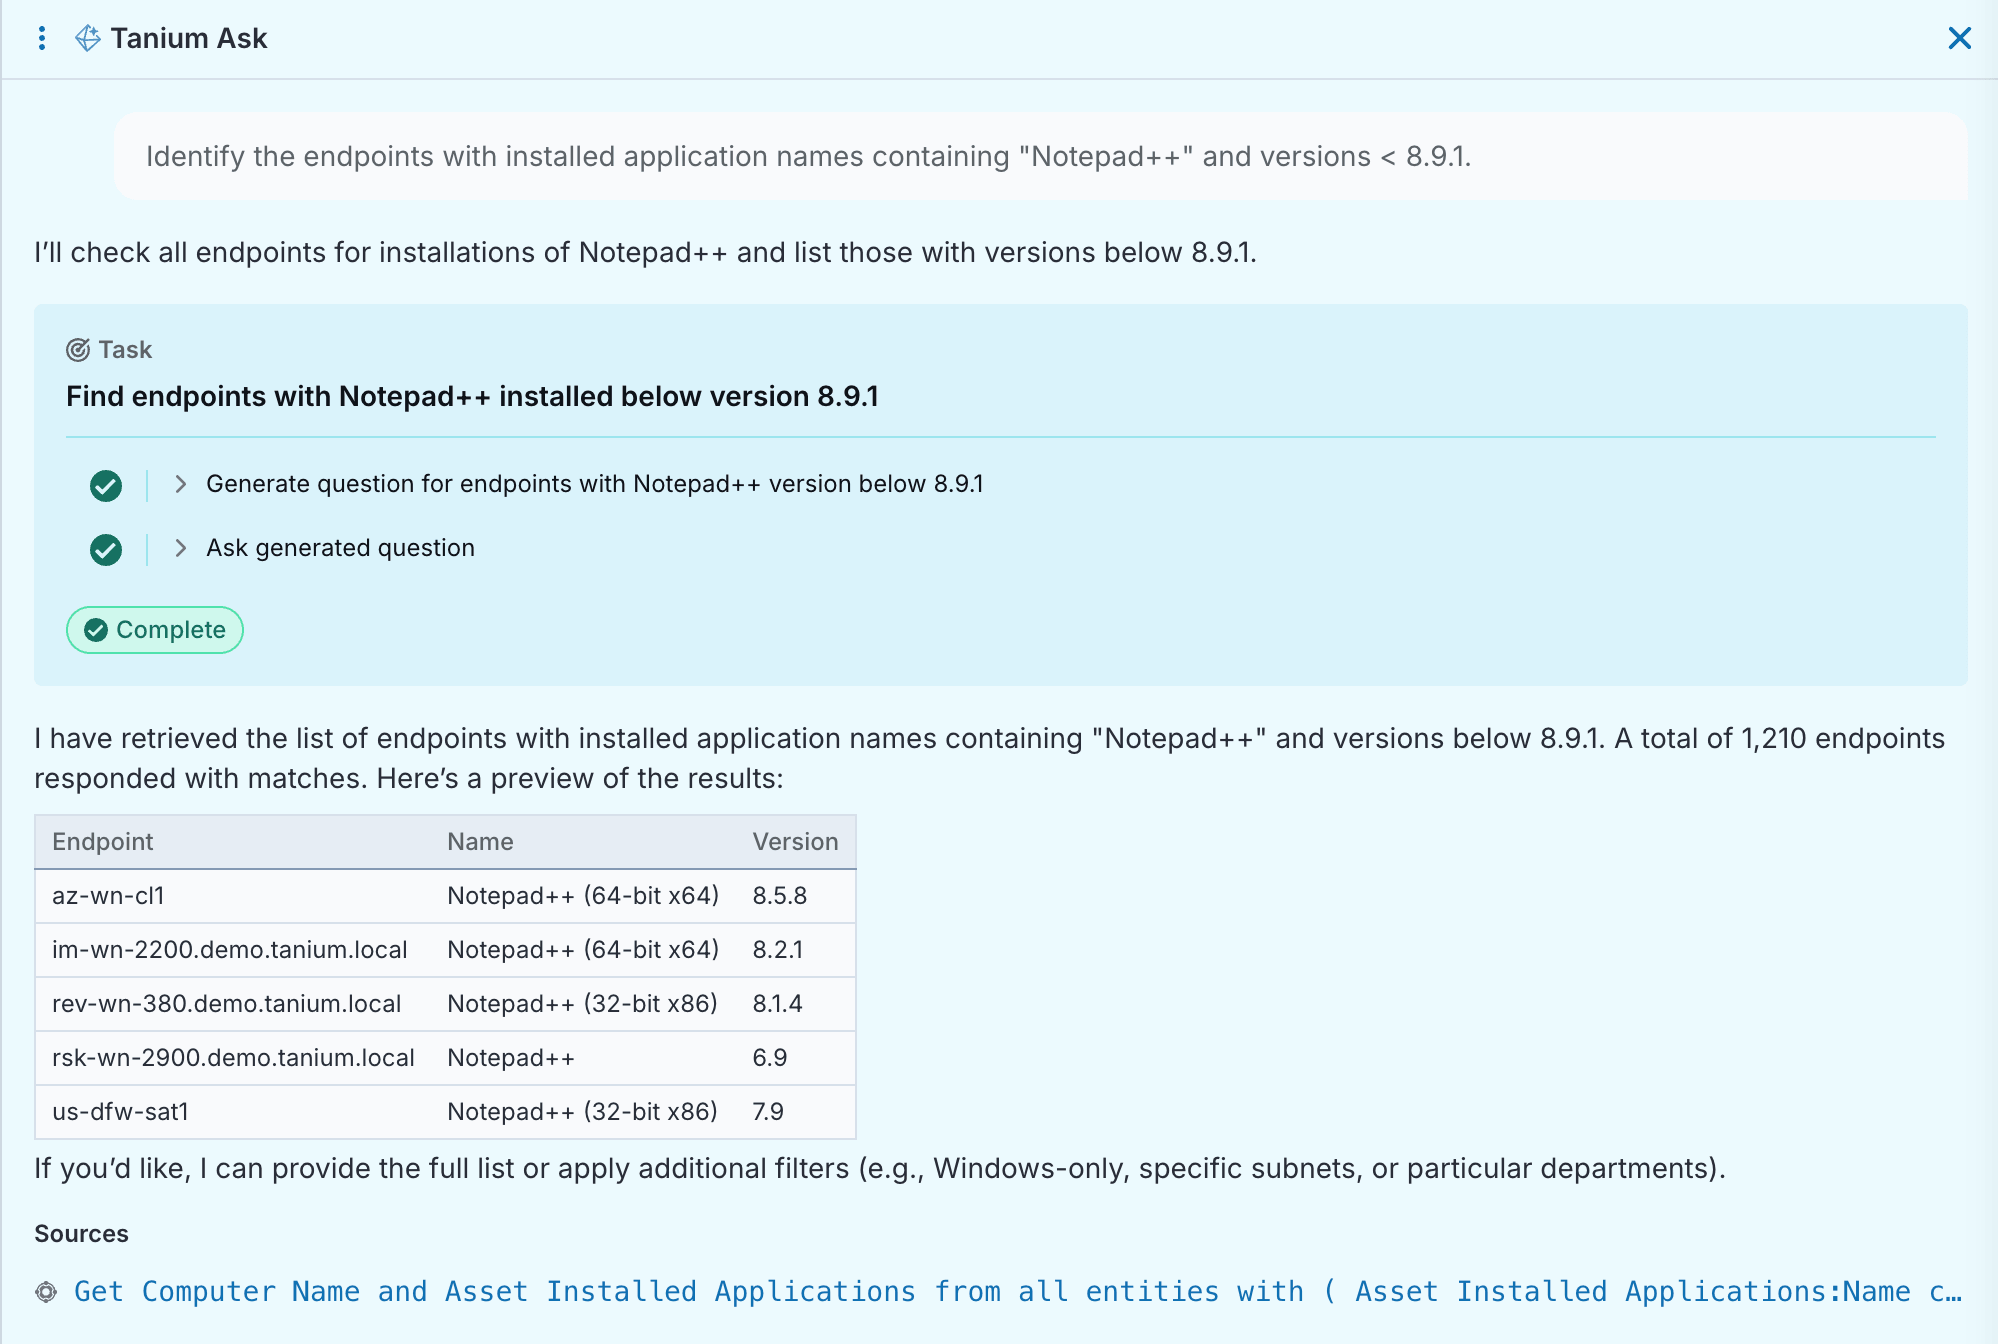
Weitere Informationen zu „Tanium Ask“ finden Sie im „ “ im Tanium-Konsolen-Benutzerhandbuch für Tanium Cloud.
Tanium Asset Software Inventory and Usage (SIU)
Angesichts des Zeitpunkts des Angriffs und der bereits im Juli vorliegenden Erkenntnisse könnte es für Sie von Interesse sein, Ihre Umgebung zu überprüfen, um Ihre Gefährdung während des aktiven Angriffszeitraums von Juli bis Dezember 2025 besser einschätzen zu können.
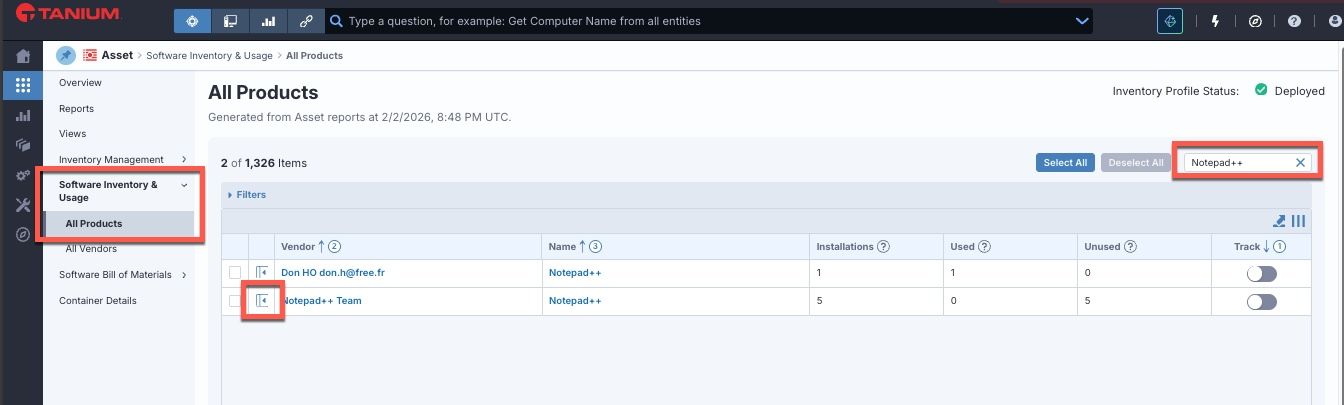
Tanium Asset Software Inventory and Usage (SIU) bietet Ihnen einen Überblick über die Daten „Erstmalige Erfassung“, „Erstmalige Nutzung“ und „Letzte Nutzung“ für jede Version von Notepad++ in Ihrem Unternehmen. Um diese Informationen einzusehen, navigieren Sie zu „ -Asset > Software-Bestandsaufnahme und -Nutzung > Alle Produkte“ und filtern Sie nach „ Notepad++“.
Klicken Sie auf die zweite Spalte, um die Ergebnisse zu erweitern und weitere Details anzuzeigen.
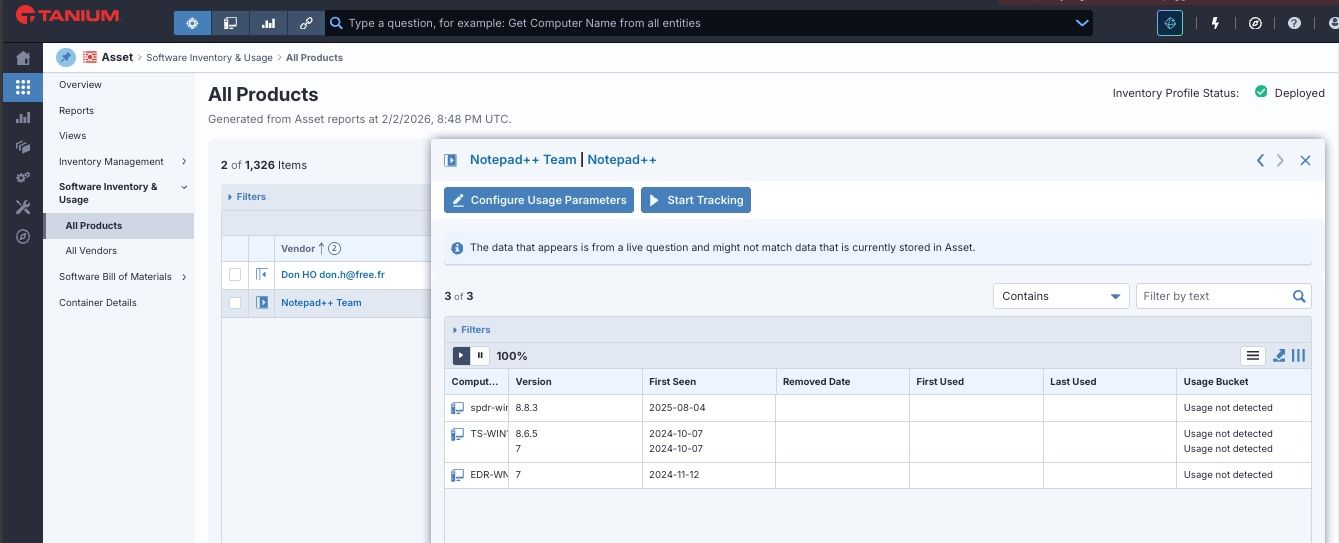
Hinweis „“: Asset SIU erkennt installierte Produkte über den herkömmlichen Pfad in der Registrierungsdatenbank und portable Produkte über die ausführbare Datei selbst. In den meisten Fällen stimmt der Name des Anbieters sowohl in den Metadaten der ausführbaren Datei als auch im Registrierungseintrag überein; Notepad++ kann jedoch eine Ausnahme bilden. Asset SIU weist gelegentlich auf das Produkt „Notepad++“ mit dem Anbieter „Don HO don.h@free.fr“ hin; dies ist auf die Art und Weise zurückzuführen, wie Notepad++ kompiliert wird, und stellt weder eine eigenständige noch eine portable Anwendung dar; ebenso wenig deutet dies in diesem Szenario auf eine Kompromittierung hin.
Um diese Informationen über Interact abzurufen, führen Sie bitte die folgende Tanium-Abfrage aus:
<code>Asset SIU – Details zur Nutzung installierter Produkte [Notepad++, Notepad++ Team] von allen Entitäten abrufen, bei denen das Asset SIU – Details zur Nutzung installierter Produkte [Notepad++, Notepad++ Team] den Namen „Notepad++“ enthält</code>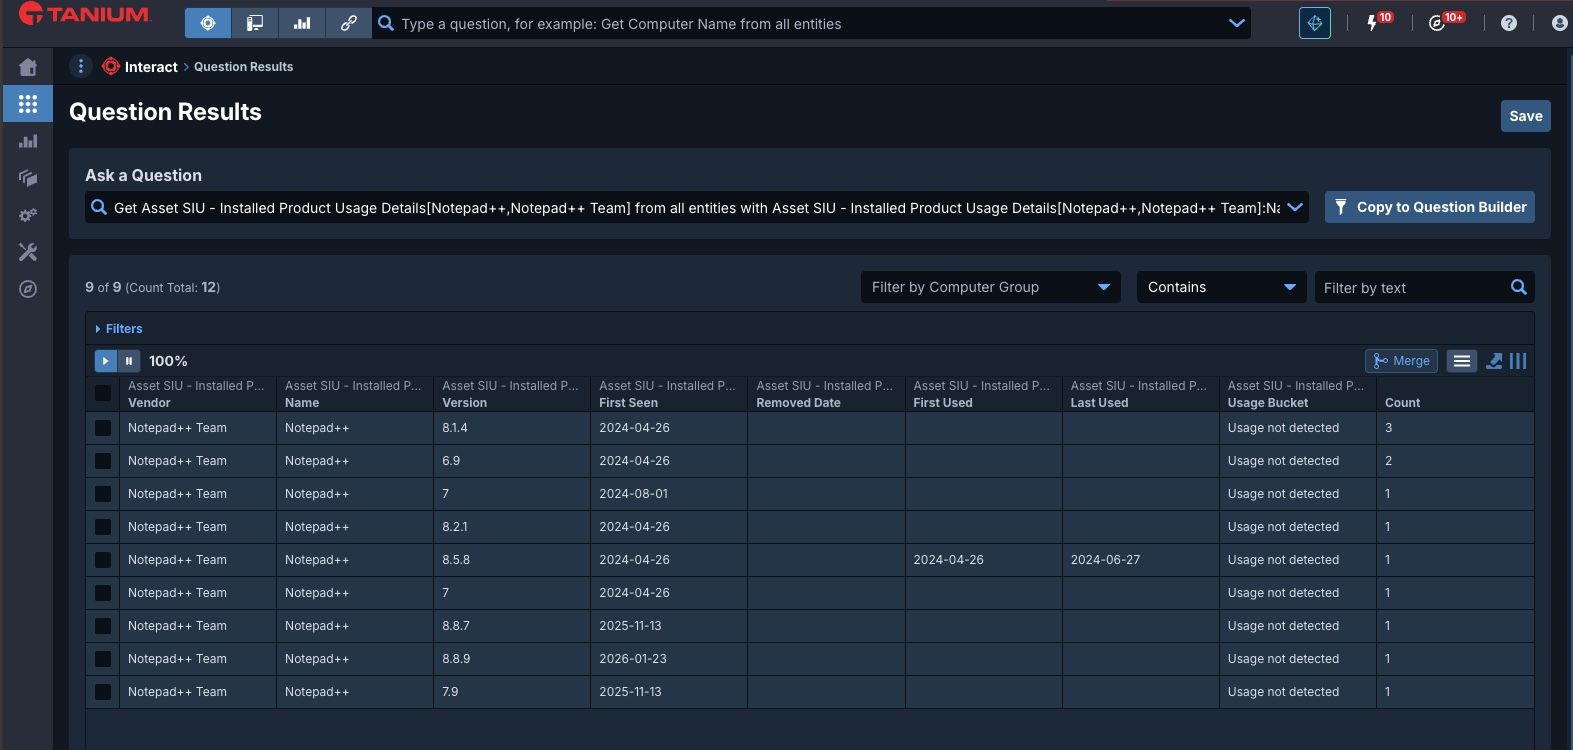
Deploy
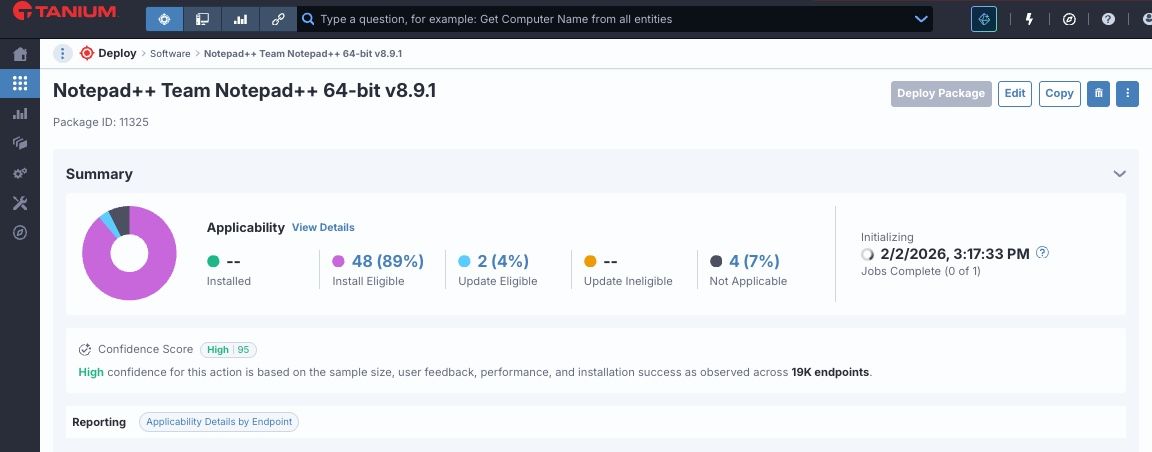
Tanium Deploy enthält Inhalte zur Aktualisierung und Deinstallation von Notepad++. Sie können das entsprechende Paket importieren und die Konfiguration vornehmen, um die Anwendung auf den Endgeräten in Ihrer Umgebung zu installieren, zu aktualisieren oder zu entfernen. Weitere Informationen zur Nutzung von Tanium Deploy finden Sie im Tanium Deploy-Benutzerhandbuch unter ..
Eine Mitteilung von Tanium Product Security
Abgesehen von manuellen Konfigurationen oder Änderungen besteht für Kunden, die Tanium Deploy für Notepad++-Updates nutzen, derzeit kein Risiko. Tanium wird die Lage weiterhin beobachten. Für weitere Informationen wenden Sie sich bitte an den Support.

