Thema
Cyberangriffe
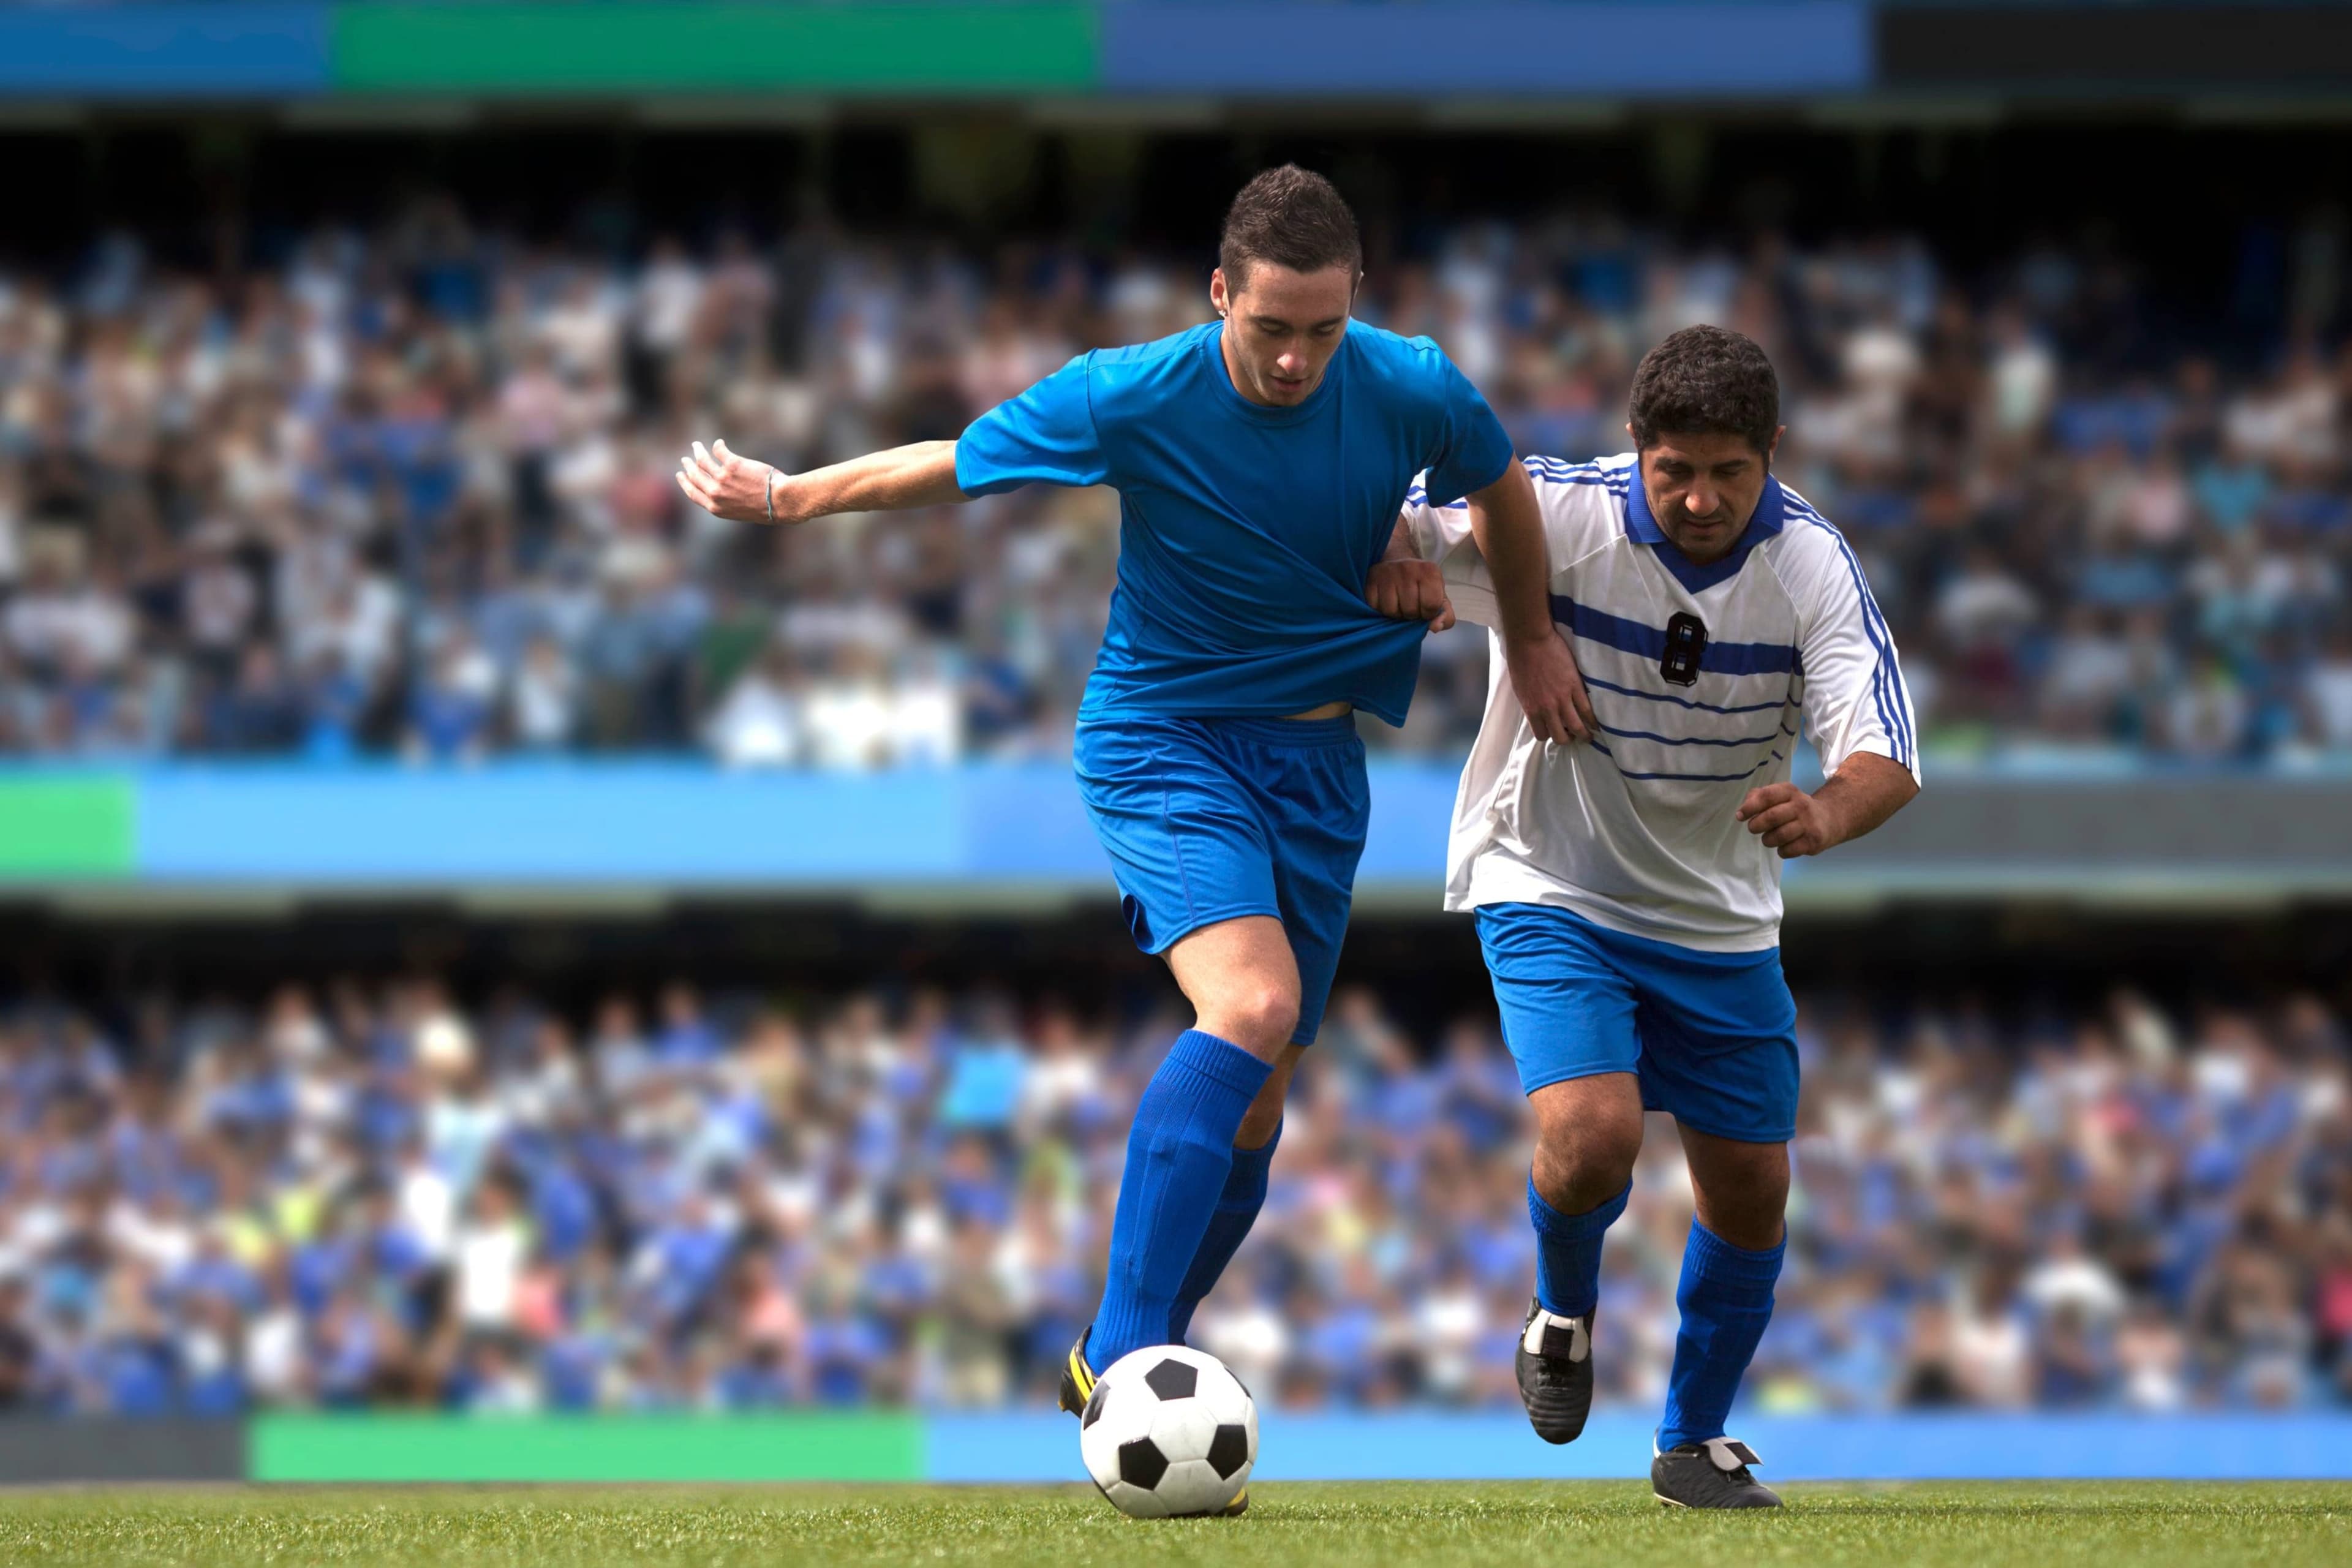
Weltmeisterschaft ’26: Was es braucht, um das größte Sportereignis der Welt abzusichern
Für Cybersicherheitsfachleute ist die Arbeit naturgemäß unsichtbar. Für Fans kann schon ein wenig Achtsamkeit viel bewirken.
Cisco-CVEs: Was Sie über diese Zero-Day-Sicherheitslücken wissen müssen
Details from Tanium’s Guardian research team on CVE-2025-20333, -20362, and -20363—and RAYINITIATOR & LINE VIPER.
Verderb-Alarm: Cyberangriffe stören Europas Supermarkt-„Kühlkette"
Eine jüngste Welle von Cyberangriffen auf Kühlkettenunternehmen – zuletzt in Deutschland und im Vereinigten Königreich – bereitet Experten Sorgen hinsichtlich der Lieferung von Lebensmitteln, Medikamenten und anderen verderblichen Waren. Wir bieten praktische Cyberstrategien für Logistikanbieter und untersuchen, ob diese Angriffe in den USA zunehmen werden.
CTI-Rundschau: Emansrepo-Infostealer und Earth-Lusca-Multiplatform-Backdoor
Der „Emansrepo Stealer“ verbreitet sich per E-Mail, Palo Alto gibt Aufschluss über Top-Level-Domains, und Earth Lusca setzt eine neue plattformübergreifende Backdoor ein.
CTI-Rundschau: Xeon Sender nimmt Cloud-APIs ins Visier und MoonPeak-Malware-Updates
„Xeon Sender“ zielt auf Cloud-APIs ab, Cisco Talos enthüllt die Infrastruktur von UAT-5394, und Angreifer nutzen öffentlich zugängliche .env-Dateien, um Opfer zu erpressen.
CTI Roundup: FakeBat Loader-as-a-Service, ESET H1 2024 Bedrohungsbericht
Der FakeBat-Loader verbreitet sich über mehrere Infektionsketten, und ESET veröffentlicht seinen Bedrohungsbericht für das erste Halbjahr 2024.
CTI Roundup: Geschäftige Zeiten für Bedrohungsakteure – ONNX Store, Boolka & SneakyChef
ONNX Store zielt auf die Finanzbranche ab, Boolka verbreitet den Trojaner BMANAGER über SQLi-Angriffe, und SneakyChef setzt SpiceRAT und SugarGh0st ein.

