Während Sie damit beschäftigt sind, Ihr Cybersicherheits-Toolkit auszubauen, sollten Sie Ihre Freundschaften nicht vernachlässigen.
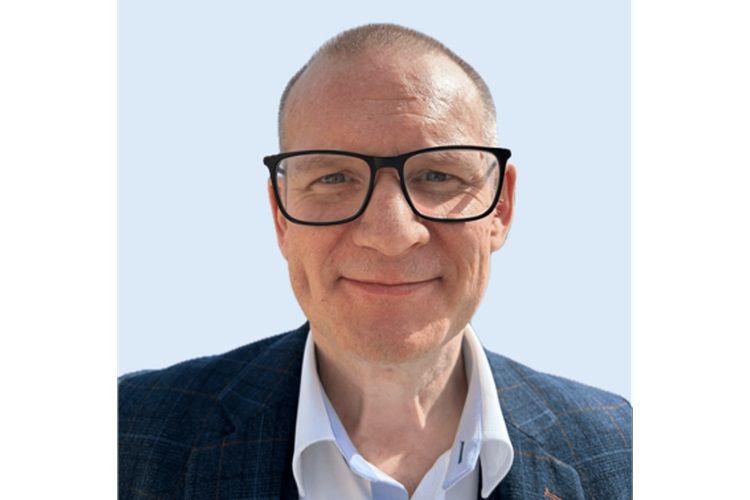
Dies war ein wichtiger Ratschlag von Dan Jones (rechts) auf der kürzlich von „ “ iBestuur, , organisierten Konferenz zum Thema Regierung und Cybersicherheit. iBestuur ist eine führende niederländische Publikation, die sich mit dem öffentlichen Sektor befasst und bei europäischen Entscheidungsträgern großen Anklang findet. Jones, Berater für Cybersicherheit bei Tanium, nahm an einer Podiumsdiskussion mit Frank van Beem, dem stellvertretenden CISO im niederländischen Verteidigungsministerium, teil.
„Wie Frank sagte – und ich übernehme diesen Satz mit Stolz: ‚In einer Krise baut man keine Freundschaften auf‘“, erklärte Jones nach der Veranstaltung, die Ende Oktober etwas außerhalb von Amsterdam stattfand.
Jones ist ein großer Verfechter der Zusammenarbeit und des Aufbaus von Beziehungen und betont, dass diese Aspekte in jeder Organisation fester Bestandteil der laufenden Überlegungen zur Cybersicherheit sein müssen.
Er war fast 30 Jahre lang beim britischen Verteidigungsministerium tätig und bekleidete dort verschiedene Positionen, darunter die eines IT-Managers, eines Portfoliomanagers für Informations- und Kommunikationsdienste (mit einem vierjährigen Einsatz in Saudi-Arabien, wo er in Riad stationiert war) und schließlich im Bereich der defensiven Cyberoperationen. Während seiner Tätigkeit dort war er maßgeblich an der Entwicklung von Strategien zur Minderung digitaler Risiken in der Lieferkette beteiligt und verfolgte einen ganzheitlichen Ansatz zur Stärkung der Cybersicherheitsresilienz , bei dem er Menschen, Prozesse und Technologie miteinander verband.
In diesem Jahr wechselte er in die Privatwirtschaft, wo er als leitender Sicherheitsberater für die EMEA-Region bei Tanium tätig ist, einem führenden Anbieter von Cybersicherheitslösungen (und Herausgeber dieses Magazins).
Wir sprachen kurz nach der Konferenz mit Herrn Jones, um seine Ansichten zu den Themen Zusammenarbeit (kurzfristige Verträge förderten diese, so sagt er), „ “ und künstliche Intelligenz (denken Sie dabei nicht sofort an die Formel 1 – er wird es erklären) sowie zu den bevorstehenden europäischen Vorschriften „European NIS2 “ und „“ (DORA) zu erfahren, die darauf abzielen, die digitale Sicherheit zu stärken (und bereits bei vielen Führungskräften in Unternehmen, insbesondere in Europa und den USA, Bedenken hinsichtlich der Einhaltung der Vorschriften hervorrufen).
(Das folgende Interview wurde aus Gründen der Übersichtlichkeit und der Länge redaktionell bearbeitet. Der Beitrag wurde erstmals im vergangenen Monat im „ “ von iBestuur unter veröffentlicht. Den Originalartikel auf Niederländisch „ “ können Sie hier lesen:.)
Sie nehmen gerne selbst an Konferenzen teil, nicht nur wegen der Bitterballen* im Anschluss, sondern auch, um neue Leute kennenzulernen. Warum ist Ihnen das so wichtig?
In Krisenzeiten braucht man Freunde. Und wie Frank van Beem soeben sagte: In einer Krise knüpft man keine Freundschaften. Sie müssen Kontakte knüpfen und sich durch den Erfahrungsaustausch mit anderen Fachleuten Wissen aneignen.
Ich sage schon seit Jahren: Cybersicherheit ist eine Frage der Menschen, auch wenn wir das Thema gerne mit technischem Fachjargon umschreiben. Cyberbedrohungen sind vielschichtig, und oft verfügt keine einzelne Person und kein einzelnes Team über alle Antworten.
Die richtigen Partner unter können in einer Krise den entscheidenden Unterschied ausmachen. Die Kontakte, die Sie jetzt knüpfen, können später zu Ihrer Rettungsleine werden. Und es gibt keinen besseren Ort für Mitarbeiter des öffentlichen Dienstes, um solche neuen Kontakte zu knüpfen, als bei einer Veranstaltung wie dieser, bei der jeder offen und ehrlich sprechen kann.
Wie sollten Unternehmen Ihrer Meinung nach Technologie, Mitarbeiter und Prozesse beim Management der Cybersicherheit priorisieren?
Ich würde sagen, es ist unerlässlich, Cybersicherheit als ein Dreieck zu betrachten, das sich aus Technologie, Menschen und Prozessen zusammensetzt.
„. Technologie ist nur so effektiv wie die Menschen, die sie verwalten, und deren Prozesse müssen solide sein.“
Eine leistungsfähige Technologie allein kann eine Organisation nicht schützen. Die „ “-Technologie ist nur so effektiv wie die Personen , die sie verwalten, und deren Prozesse müssen solide sein. Eine wirksame Cybersicherheit hängt von einem ausgewogenen Verhältnis zwischen diesen drei Faktoren ab. Sie benötigen die richtige Technologie, qualifizierte Mitarbeiter für deren Bedienung und Prozesse, um all dies miteinander zu verknüpfen. Häufig decken Vorfälle im Bereich der Cybersicherheit Schwachstellen in diesem Gleichgewicht auf.
Vergessen Sie außerdem nicht, dass keine Organisation auf einer Insel existiert. Eine Behörde tauscht nicht nur Daten mit anderen Behörden aus, sondern ist auch von verschiedenen Anbietern abhängig. All diese Verbindungen müssen einwandfrei funktionieren.
Werden Risiken in der Lieferkette nicht häufig unterschätzt?
Das ist in der Tat ein großes Problem. Risiken in der Lieferkette gehören zu den größten Herausforderungen unserer Zeit. Eine Sicherheitslücke oder eine Störung im System eines Lieferanten kann eine Kettenreaktion auslösen und unzählige Dienste beeinträchtigen. Organisationen des öffentlichen Sektors benötigen Transparenz gegenüber ihren Lieferanten und umgekehrt. Hier können kurzfristige Verträge mitunter hilfreich sein; sie ermöglichen es beiden Parteien, die Effektivität der Geschäftsbeziehung im Laufe der Zeit zu beurteilen.
Im öffentlichen Sektor fördern befristete Verträge mit klar definierten Erwartungen eine kontinuierliche Rechenschaftspflicht und sorgen dafür, dass alle Beteiligten auf produktive und transparente Weise eingebunden bleiben.
Heutzutage ist ein Trend zu langfristigen Verträgen zu beobachten. Aber Sie selbst sind doch nicht dafür? Zweifellos sorgen sie für Stabilität in der Beziehung zwischen Kunde und Lieferant.
Ja und nein. Langfristige Verträge können ein Gefühl der Sicherheit vermitteln, bei unsachgemäßer Handhabung jedoch zu Selbstzufriedenheit führen. Ich habe Fälle erlebt, in denen bei langfristigen Verträgen die Frage im Vordergrund stand: „Wie kommen wir diesen Vertrag nur hinter uns?“ anstatt gemeinsamen Mehrwert zu schaffen.
Bei kürzeren, leicht zu verlängernden Verträgen besteht die ständige Notwendigkeit, das Vertrauen der anderen Partei zu gewinnen, was dazu beiträgt, verantwortungsbewusst und reaktionsfähig zu sein. Staatliche Aufträge sind oft eher langfristig angelegt, doch ich halte es für sinnvoll, diesen Ansatz zu prüfen, um Flexibilität und Anpassungsfähigkeit zu fördern – insbesondere angesichts der sich weiterentwickelnden Cyberbedrohungen.
In meiner früheren Tätigkeit beim britischen Verteidigungsministerium übernahm ich einen 10-Jahres-Vertrag mit einem Lieferanten. Wir konnten von ihnen nichts erreichen. Als ich das Unternehmen verließ, hatte ich diesen einen Vertrag durch mehr als 60 befristete Verträge ersetzt. Auf diese Weise waren wir wesentlich effektiver. Mir ist durchaus bewusst, dass es ebenfalls eine Herausforderung darstellt, jedes Mal weitere Verträge zu verlängern. Sie müssen das richtige Gleichgewicht finden. Jedes Team muss einschätzen, wozu es fähig ist. Meiner Erfahrung nach sind jedoch mehr befristete Verträge die nächstbeste Lösung.
Viele Teilnehmer Ihrer Veranstaltung leiden offensichtlich unter NIS2. Ist das eine Belastung oder eine Freude?
NIS2 ist eines jener Frameworks, die für Einrichtungen des öffentlichen Sektors von entscheidender Bedeutung sind. Es wurde entwickelt, um die Cybersicherheit kritischer Dienste in Europa zu verbessern.
Ich beobachte gemischte Reaktionen – manchmal wird NIS2 als „nur eine weitere Anforderung“ angesehen. Ich möchte Unternehmen jedoch dazu ermutigen, Vorschriften als Leitfaden zu betrachten, der den Schwerpunkt auf entscheidende Maßnahmen legt, wie beispielsweise die Transparenz der Vermögenswerte und das Risikomanagement in Bezug auf Dritte. Tatsächlich schreibt NIS2 vor allem jene Maßnahmen vor, die Organisationen ohnehin bereits umgesetzt hätten oder hätten umsetzen sollen.
Und täuschen Sie sich nicht: Nach dem NIS folgt ein 2 , Sie können also davon ausgehen, dass es auch einen NIS3 geben wird, der die Messlatte erneut höher legen wird.
Es ist nach wie vor überraschend, dass viele Organisationen die Grundlagen noch nicht im Griff haben.
Das gibt in der Tat Anlass zur Sorge. Ich habe Fragen zu fortgeschrittenen Techniken wie „ “ (Bedrohungssuche), zur Rolle von „ Analytics“ (Analytik) sowie dazu gehört, was „ “ (künstliche Intelligenz) bedeuten kann. Gleichzeitig wissen jedoch viele Unternehmen noch nicht genau, was sich in ihrem Netzwerk befindet und wie gut alle Endgeräte geschützt sind.
„Viele Cybersicherheitsexperten möchten die Möglichkeiten der KI bereits jetzt voll ausschöpfen. Das ist jedoch so, als wolle man Formel-1-Fahrer werden, sobald man den Führerschein erworben hat.”
Mir fällt außerdem auf, dass die Organisationen nicht ausreichend vorbereitet sind. Möglicherweise wurde zu einem bestimmten Zeitpunkt unter ein Plan zur Aufrechterhaltung des Geschäftsbetriebs erstellt, der festlegt, was im Krisenfall zu tun ist, doch diese Pläne werden nicht ausreichend geübt. Wenn es um Cybersicherheit geht, übersehen zu viele Organisationen die Notwendigkeit von Übungen. Das Vorgehen des britischen Militärs ist ein gutes Beispiel: Dort wird so lange geübt, bis die Abläufe zur zweiten Natur werden. Im Falle eines tatsächlichen Vorfalls gibt es kein Zögern.
Behörden würden von ähnlichen Übungen, wie beispielsweise Tabletop-Szenarien oder simulierten Cybervorfällen, in hohem Maße profitieren. Diese Übungen decken Lücken in den Plänen auf und legen die jeweiligen Rollen fest. Häufig entdeckt man bei einem Angriff Schwachstellen – nicht in der Technologie, sondern in den Abläufen und der Koordination. Das Durchspielen dieser Szenarien stärkt das Vertrauen und bereitet die Teams darauf vor, effizient zu reagieren.
Stellen Sie jedoch zunächst sicher, dass die Grundlagen stimmen. Der Einsatz von KI, beispielsweise zur Automatisierung von und zur Koordination sich wiederholender manueller Aufgaben, kann den Ablauf wesentlicher Prozesse optimieren und Fehler reduzieren.
Natürlich möchten viele Cybersicherheitsexperten die Möglichkeiten der KI bereits jetzt voll ausschöpfen. Das ist jedoch so, als wolle man Formel-1-Fahrer werden, sobald man den Führerschein erworben hat. Sie müssen zunächst die unteren Rennserien durchlaufen, bevor Sie den Sprung in die Formel 1 wagen können.
Sie waren in letzter Zeit häufig in den Niederlanden. Wie schätzen Sie die Leistung staatlicher Organisationen in den Niederlanden und auf anderen Märkten in Europa im Hinblick auf die Cybersicherheit ein?
Ich würde sagen, dass ein starkes Bewusstsein vorhanden ist, die konsequente Umsetzung jedoch unterschiedlich ausfallen kann. Der niederländische öffentliche Sektor hat beispielsweise erkannt, dass er, um wirklich sicher zu sein, nicht nur seine eigenen Systeme stärken, sondern auch die Abhängigkeiten von Dritten berücksichtigen muss.
Vorschriften wie die Nr. NIS2 unterstreichen diese gegenseitige Abhängigkeit, doch es kann noch mehr getan werden. Bei Tanium ermutigen wir unsere Kunden, zu testen, zu testen und noch einmal zu testen. Manche Teams setzen diese Grundlagen besser um als andere, doch insgesamt glaube ich, dass sich zunehmend die Erkenntnis durchsetzt, dass eine gute Umsetzung der Grundlagen den Unterschied zwischen Widerstandsfähigkeit und Anfälligkeit ausmacht.

