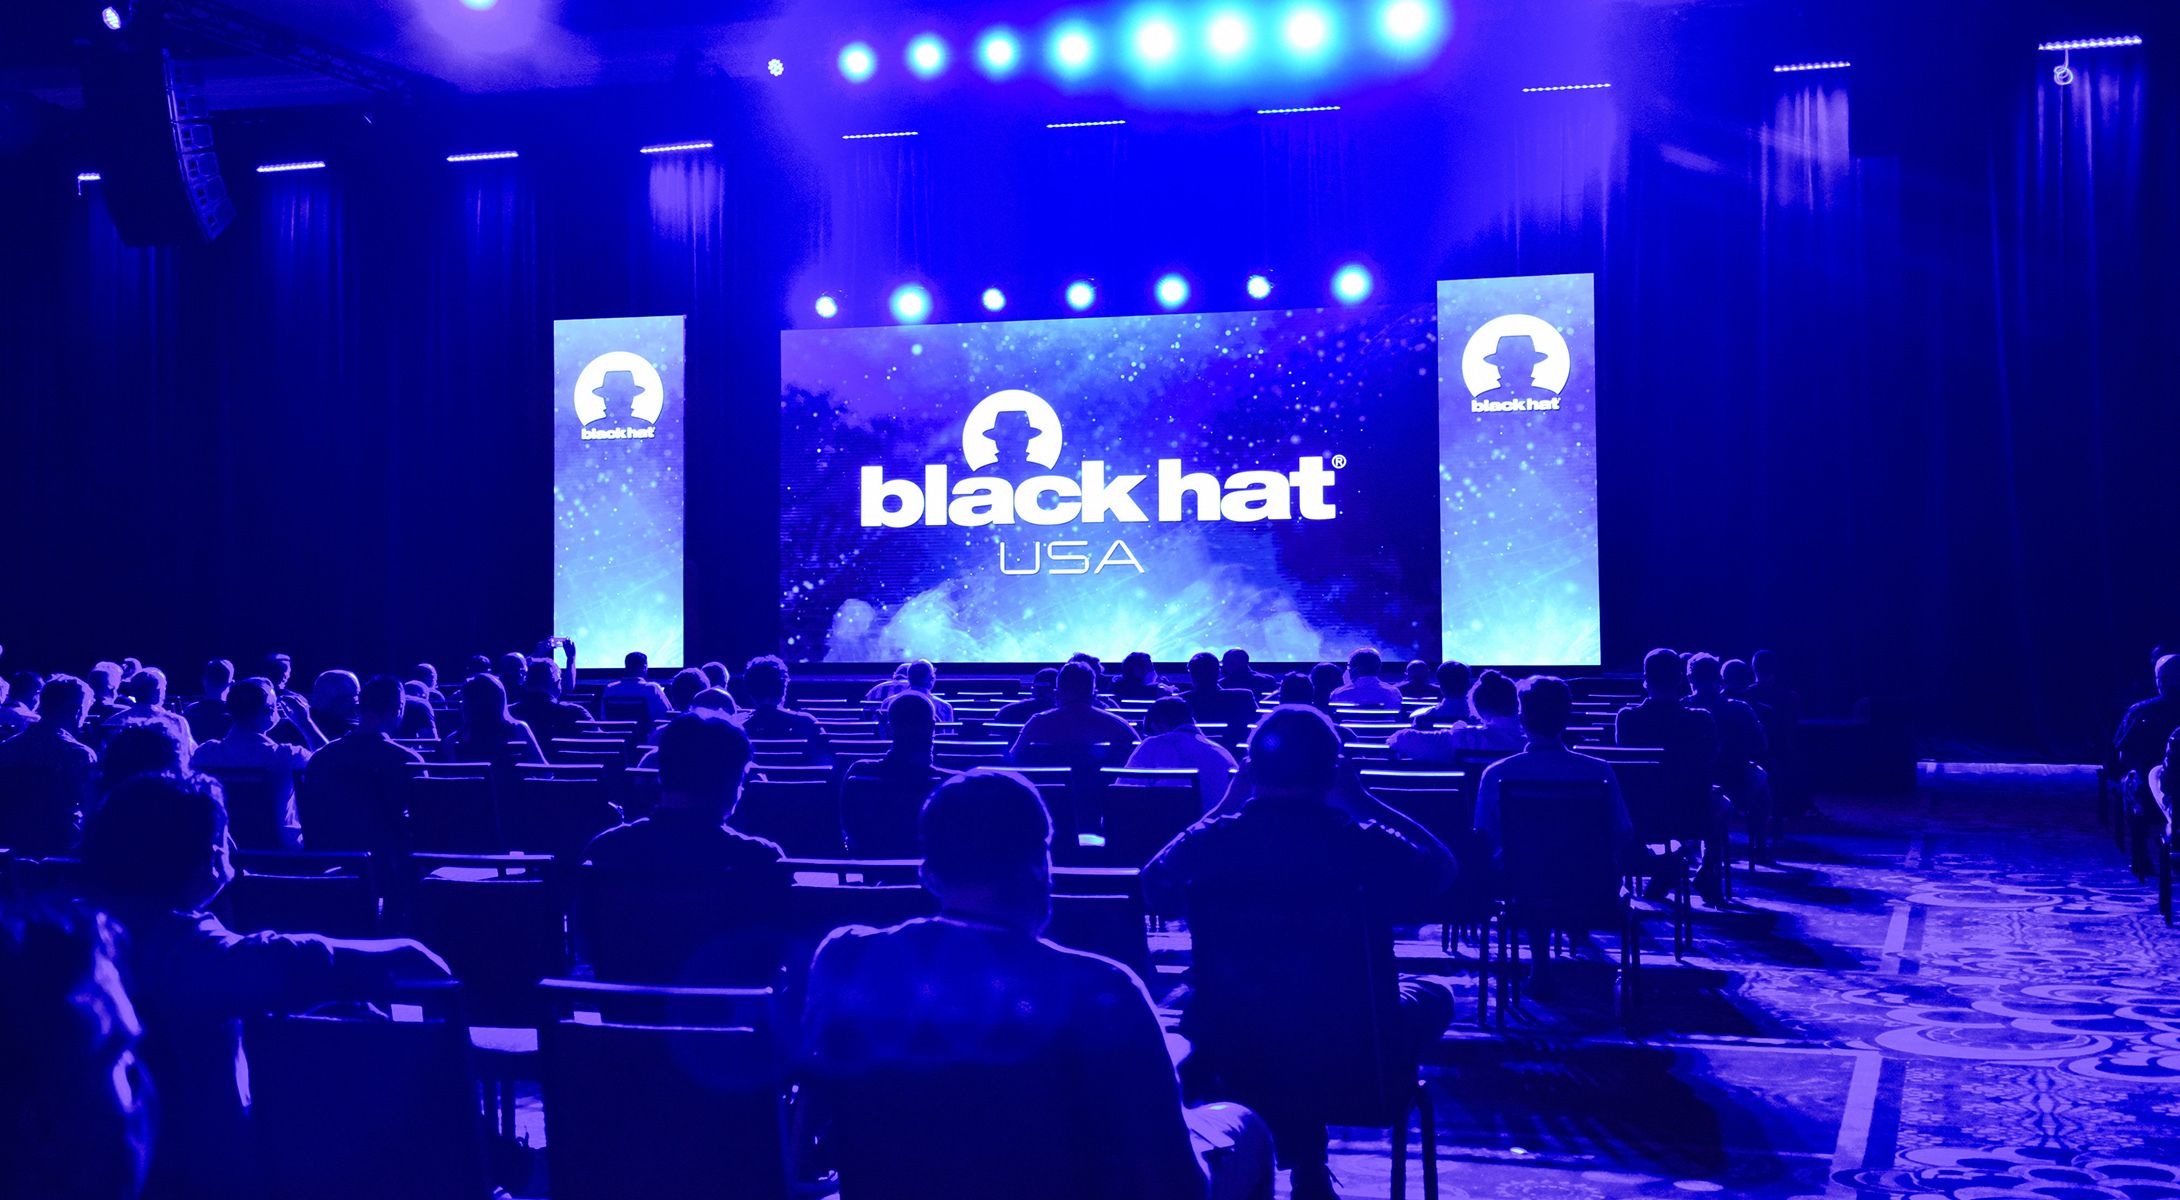
In diesem Jahr feiert die Black Hat, die Konferenz für Informationssicherheit, die eine bunte Mischung aus Hackern, CISOs, Regierungsvertretern und Technologieexperten zusammenbringt, ihr 25-jähriges Jubiläum.
Black Hat runs August 6-11 in Las Vegas. Gegründet vom Sicherheitsberater Jeff Moss im Rahmen von „ 1997—before iPhones“, „Twitter“ oder dem ursprünglichen „ “ („Matrix“) – hat sich die Veranstaltung von einem einmaligen Treffen zu einem mehrtägigen, beeindruckenden Symposium entwickelt, das auf drei Kontinenten stattfindet und an Größe und Ansehen gewonnen hat.
Im Gegensatz zu dem alten Sprichwort „Was in Vegas passiert, bleibt auch in Vegas“ können Sie sicher sein, dass das, was auf der Black Hat geschieht, für Gesprächsstoff sorgen wird. So wie damals im Kurs 2010 , als der verstorbene neuseeländische Hacker und Sicherheitsforscher Barnaby Jack demonstrierte, wie einfach es war, einen Geldautomaten dazu zu bringen, Bargeld auszuspucken.
Oder im Jahr 2012, als der moldauische Informatiker und Professor für Cybersicherheit Andrei Costin Sicherheitslücken im Flugsicherungssystem der FAA aufzeigte, die es ihm ermöglichten, den Standort der Air Force One preiszugeben. Oder im Jahr 2016, als Sicherheitsforscher einen mit dem Internet verbundenen Jeep Cherokee mit hackten, während der „Wired“-Reporter Andy Greenberg am Steuer saß.
Alles live auf der Black Hat.
Was wird dieses Jahr also bringen? Endpoint hat den Black-Hat-Kalender nach fünf Veranstaltungen durchforstet, die Sie auf keinen Fall verpassen sollten. Betrachten Sie diese als unverzichtbare Informationen für Chief Information Security Officers (CISOs), deren Sicherheitsteams sowie alle Führungskräfte, die das Thema Cybersicherheit ernst nehmen.
1. Nahaufnahme und Schnappschuss
Wann: Dienstag, 9. August, 08 Uhr bis 18 Uhr
Wer: Kirsten Bay, Geschäftsführerin von Cysurance; Joanna Burkey, CISO bei HP; sowie ein Beratergremium aus führenden CISOs, unter anderem von Cisco und Salesforce.
Diese ganztägige Veranstaltung, an der nur zugelassene Teilnehmer teilnehmen dürfen, bietet vertrauliche Gespräche und Networking-Möglichkeiten mit einigen der führenden Sicherheitsverantwortlichen aus Wirtschaft und Regierung des Landes. Zu den offenen Insider-Vorträgen gehört „Warum Cybersicherheit eine zentrale Säule von ESG ist: Was dies für Sie als CISO bedeutet“, geleitet von Burkey, einem erfahrenen Cybersicherheitsexperten, der bereits auf beiden Seiten – sowohl auf der Produkt- als auch auf der Praxisseite – tätig war.
[Lesen Sie auch: Ransomware setzt der Cyberversicherungsbranche schwer zu]
In „Cyberversicherung: Der aktuelle Stand und Möglichkeiten, die Zukunft mitzugestalten“ bringt Bay mehr als 25 Jahre Erfahrung in den Bereichen Risikoanalyse, Informationsmanagement und Cyberversicherung ein. Sie erörtert die aktuelle Lage im Bereich der Cyberversicherung – ein Sektor, den sie gut kennt, da sie maßgeblich an der Entwicklung eines umfassenden und erschwinglichen Versicherungsschutzes für kleine und mittelständische Unternehmen mitgewirkt hat.
„Die Hürden, die wir den Menschen beim Abschluss von Cyberversicherungsprodukten in den Weg stellen, sind lächerlich“, sagte sie kürzlich in einem Podcast von „ “ mit dem Titel „Spot On Insurance“ .
2. Den Wandel mitgestalten
Wann: Mittwoch, 10. August, 13:30 bis 14:10
Wer: Robert Silvers, Staatssekretär für Strategie, Politik und Planung im Ministerium für Innere Sicherheit (DHS); Heather Adkins, Vizepräsidentin für Sicherheitstechnik bei Google; Jeff Moss, Gründer von Black Hat und DEF CON sowie ehemaliger Chief Security Officer und Vizepräsident der ICANN.
Der mit großer Spannung erwartete „Cyber Safety Review Board“ (CSRB), der US-Behörden und privaten Unternehmen bewährte Verfahren im Bereich der Cybersicherheit empfiehlt, hat kürzlich seine ersten Beratungen zur Schwachstelle „ Log4j “ abgeschlossen. Black-Hat-Gründer Moss wird Silvers und Adkins – den Vorsitzenden bzw. den stellvertretenden Vorsitzenden des CSRB – bei einer Diskussion über die wichtigsten Ergebnisse ihres ersten Berichts sowie darüber anleiten, wie das CSRB ihrer Ansicht nach die Landschaft verändern wird.
[Lesen Sie auch: 6 Fragen zur Cybersicherheit, die ich den Vorständen stets empfehle zu stellen]
Herr Silvers wurde vor einem Jahr zum Staatssekretär ernannt und steht vor der wenig beneidenswerten Aufgabe, das weitverzweigte DHS zu koordinieren und gleichzeitig den neuen Vorstand zu leiten. Er unterstützt ein umstrittenes Gesetz , das Organisationen zur Meldung von Cybervorfällen verpflichtet. „Wir können ein Problem nicht zielgerichtet angehen“, erklärte er vor dem Kongress, „wenn wir dessen Ausmaß und Tragweite nicht verstehen.“
3. Einfachere Bedrohungssuche
Wann: Mittwoch, 10. August, 14:30 bis 15 Uhr
Wer: John Dwyer, Leiter der Forschungsabteilung; Neil Wyler, globaler Leiter für aktive Bedrohungsanalysen; Sameer Koranne, globaler Leiter für OT: alle bei IBM Security X-Force
Ransomware-Angriffe werden voraussichtlich an Geschwindigkeit und Effizienz zunehmen – zu diesem Ergebnis kommt ein Bericht vom Juni, in dem das Security X-Force-Team von IBM Ransomware-Angriffe auf Unternehmen analysiert hat. Aus dem Bericht ging hervor, dass die durchschnittliche Dauer eines Angriffs – also die Zeit zwischen dem ersten Zugriff und dem Einsatz der Ransomware – zwischen 2019 und 2021 um 94,3 % zurückging.
Dwyer, Wylie und Koranne werden ihr neues Rahmenkonzept erörtern, das Unternehmen beim Aufbau eines Teams für die Bedrohungssuche unterstützen soll, sowie Möglichkeiten zur Verbesserung der Bedrohungssuche in bestehenden Programmen. Da sie Programme bei Fortune- 100 -Unternehmen und Regierungsbehörden evaluiert haben, verstehen sie das Dilemma, mit dem Führungskräfte in Unternehmen konfrontiert sind: Sie sollten sich mit der Bedrohungssuche befassen, sind jedoch oft nicht in der Lage, genau zu beschreiben, was unter Bedrohungssuche zu verstehen ist.
4. Ein eigenes Gremium zur Überprüfung von Cyberangelegenheiten
Was „“ bedeutet: Hat niemand ein Recht auf seine eigenen Fakten – außer in der Cybersicherheit? Vorstellung eines Untersuchungshandbuchs zur Entwicklung einer gemeinsamen Darstellung schwerwiegender Cybervorfälle
Wann: Mittwoch, 10. August, 15:20 bis 16 Uhr
Wer: „ “ Victoria Ontiveros, Wissenschaftlerin an der Harvard Kennedy School; Tarah Wheeler, Geschäftsführerin von Red Queen Dynamics.
Während das CSRB weitreichende Cybervorfälle in verschiedenen Organisationen untersucht, erkennen einzelne Organisationen zunehmend die Vorteile eigener Prüfungsgremien. Doch wie gründet man eine solche?
Im Juni veröffentlichten Ontiveros und Wheeler gemeinsam mit dem Experten für Bedrohungsmodellierung Adam Shostack das Handbuch „ “ (), in dem dargelegt wird, wie große und kleine Organisationen, einschließlich Landes- und Kommunalverwaltungen, bessere Ermittlungsmechanismen schaffen können. Sie werden Führungskräfte durch den Prozess der Einrichtung eines Untersuchungsgremiums für Cybervorfälle begleiten, dabei Abwägungen vornehmen und die langfristigen Auswirkungen von Entscheidungen bewerten.
5. Der vorhersehbare Cyberangriff
Was „“ bedeutet: Vor Stuxnet, nach Stuxnet: Alles hat sich verändert, nichts hat sich verändert
Wann: Donnerstag, 11. August, 09 Uhr bis 10 Uhr
Wer: Kim Zetter, investigative Journalistin
Trotz der Milliarden, die Unternehmen für Sicherheit ausgeben, und der verstärkten Aufmerksamkeit der Regierung für Bedrohungen sind Führungskräfte nach wie vor schockiert, wenn Cyberkriminelle auf neue – wenn auch völlig vorhersehbare – Angriffsmethoden umsteigen.
Die erfahrene Journalistin Zetter, die über Cybersicherheit und nationale Sicherheit für , Wired, , die New York Times sowie und die Washington Post berichtet hat, beleuchtet diesen Mangel an Vorstellungskraft in ihrer Keynote. Darin befasst sie sich mit den Lehren, die Führungskräfte im Bereich der Cybersicherheit ziehen und immer wieder neu lernen mussten, sowie mit den Möglichkeiten, wie jeder seine Fähigkeit verbessern kann, „unbekannte Unbekannte“ vorauszusehen.
Zetter ist Autorin der Bücher „ “, „Countdown to Zero Day: “, „Stuxnet “ und „The Launch of the World’s First Digital Weapon“. Darüber hinaus hat sie exklusive Berichte über die Überwachungspraktiken der NSA und des FBI, die russische Sabotage des ukrainischen Stromnetzes sowie die Nutzung der Ukraine als Testfeld für Cyberangriffe veröffentlicht. Die jüngsten Ransomware-Angriffe sind beunruhigend, liefern jedoch auch zahlreiche Hinweise auf die Zukunft der Cyberkriminalität – sofern wir ihnen Beachtung schenken.

