Zunächst werfen wir einen Blick auf Berichte über einen deutlichen Anstieg aggressiver und schneller Qakbot-Malware-Angriffe, die häufig zum Einsatz von Ransomware (genauer gesagt: Black Basta) führen. Anschließend gibt CTI einen Überblick über das von der Federal Communications Commission (FCC) verhängte Verbot des Imports und des Verkaufs in den USA von Geräten der chinesischen Hersteller Huawei, Hikvision, ZTE und Dahua. Abschließend fassen wir die Ergebnisse eines aktuellen Berichts der Google Threat Analysis Group (TAG) zusammen, der die Entdeckung von drei Malware-Frameworks (die dazu dienen, Zero-Day-Schwachstellen in Chrome, Microsoft Defender und Firefox auszunutzen) mit einem in Spanien ansässigen kommerziellen IT-Anbieter in Verbindung bringt.
1. Aggressive Qakbot-/Black-Basta-Kampagne, die auf US-amerikanische Organisationen abzielt
Ein kürzlich veröffentlichter Beitrag im Blog von Cybereason beleuchtet den vielfach berichteten Anstieg von „ “-Qakbot-Infektionen in Kundenumgebungen, die vorwiegend zu in den USA ansässigen Unternehmen gehören. Die Forscher gehen davon aus, dass es sich hierbei um eine „potenziell weit verbreitete Ransomware-Kampagne handelt, die von Black Basta (öffnet in einem neuen Tab) betrieben wird.“
Wer ist Black Basta?
Black Basta ist eine relativ neue Ransomware-Gruppe, die erstmals im April 2022 in Erscheinung trat.
Black Basta hat eine Vorliebe dafür gezeigt, Organisationen in den USA, Kanada, dem Vereinigten Königreich, Australien und Neuseeland ins Visier zu nehmen. Bemerkenswert ist, dass es sich hierbei um die Länder handelt, die das Geheimdienstbündnis „Five Eyes“ (FVEY) bilden. Wie so gut wie jede andere Ransomware-Bande, die etwas auf sich hält, setzt auch Black Basta auf die Taktik der „doppelten Erpressung“.
Details zur Kampagne
In seiner jüngsten Kampagne nutzt Black Basta Qakbot, um einen Brückenkopf – oder einen ersten Einstiegspunkt – zu errichten und sich innerhalb der angegriffenen Netzwerke lateral auszubreiten.
Qakbot (auch bekannt als QBot) begann, wie die meisten Malware-Programme dieser Art, als Banking-Trojaner, der darauf ausgelegt war, Finanzdaten zu stehlen, vor allem durch das Abfangen von Anmeldedaten und anderen sensiblen Informationen, die in Browserdaten, Tastenanschlägen usw. enthalten sind. Sobald QakBot eine Umgebung erfolgreich infiziert hat, installiert die Malware eine Hintertür, die es dem Angreifer ermöglicht, weitere Malware einzuschleusen – häufig in Form von Ransomware.
In einem von Cybereason beobachteten Angriffsfall führte eine Qakbot-Infektion dazu, dass auf verschiedenen kritischen Systemen Cobalt Strike geladen wurde, was letztendlich zur weltweiten Verbreitung der Ransomware „Black Basta“ führte. Um die Wiederherstellungsmaßnahmen zu behindern, sperrten die Angreifer die Opfer aus dem Netzwerk aus, indem sie die DNS-Dienste deaktivierten (eine Taktik, die von GSOC-Forschern bei mehreren Angriffen beobachtet wurde).
Wichtige Erkenntnisse
- Der Angreifer handelt äußerst schnell. In den verschiedenen von Cybereason identifizierten Kompromittierungsfällen erlangte der Angreifer innerhalb von weniger als zwei Stunden Domain-Administratorrechte und leitete innerhalb von weniger als 12 Stunden den Einsatz von Ransomware ein.
- Hoher Schweregrad. Das Cybereason GSOC stuft die Bedrohungslage angesichts der potenziell weitreichenden Kampagne von Black Basta als „HOCH“ ein.
- Umfangreiche QBot-Kampagne, die auf in den USA ansässige Unternehmen abzielt. Angreifer, die den Qakbot-Loader einsetzten, warfen ein weites Netz aus, das vor allem auf in den USA ansässige Unternehmen abzielte, und reagierten umgehend auf alle Opfer von Spear- -Phishing , die sie erfolgreich kompromittiert hatten. In den letzten zwei Wochen hat Cybereason festgestellt, dass mehr als 10 verschiedene Kunden von dieser jüngsten Kampagne betroffen waren.
- Netzwerksperre. Unter den zahlreichen identifizierten Qakbot-Infektionen ermöglichten es zwei dem Angreifer, Ransomware zu installieren und anschließend das Opfer durch die Deaktivierung seines DNS-Dienstes aus dem Netzwerk auszuschließen, was die Wiederherstellung noch komplexer machte.
- Einsatz von „Black Basta“. Die von Cybereason beobachteten besonders schnellen Kompromittierungen führten zum Einsatz der Ransomware „Black Basta“.
- Bereitstellung von Qakbot. Cybereason ist nicht die einzige Forschungsorganisation im Bereich Cybersicherheit, die einen Anstieg aggressiver Qakbot-Kampagnen verzeichnet hat. In den Beobachtungen von Red Canary (wird in einem neuen Tab geöffnet) zu aktuellen Bedrohungen für Oktober 2022 heißt es: „Unter den Top 10 des Oktobers befinden sich Bedrohungen, die auf unserer Liste der aktuellen Bedrohungen bereits bekannt sind.“ „Qbot belegte zum zweiten Mal in Folge den ersten Platz.“
Analystenkommentare des Cyber Threat Intelligence-Teams von Tanium
„Partnerschaften zwischen der Ransomware ‚Black Basta‘ und führenden Malware-Familien sind an sich nichts Neues. Der wichtige Hinweis hierbei ist, dass wir offenbar einen der Zyklen erhöhter Aktivität von Qakbot erleben – und dass sich diese Aktivität größtenteils auf Angriffe auf Organisationen mit Sitz in den USA und in den Ländern beschränkt, die zu den engsten Verbündeten der USA zählen.“
2. Die USA verbieten den Verkauf von Geräten der Hersteller Huawei, Hikvision, ZTE und Dahua
Die US-Regierung hat den Verkauf von Geräten der chinesischen Telekommunikations (öffnet in einem neuen Tab) sowie der Videoüberwachungsanbieter Huawei, ZTE, Hytera, Hikvision und Dahua (öffnet in einem neuen Tab) verboten, da die von den betreffenden Herstellern entwickelten und vertriebenen Geräte angeblich „inakzeptable Risiken für die nationale Sicherheit“ darstellen.
Die FCC bezeichnet diese Maßnahme als den jüngsten Schritt im Rahmen der Bemühungen der Kommission, zur Sicherung der Kommunikationsnetze des Landes beizutragen.
Die wichtigsten Erkenntnisse
Die folgenden Punkte umfassen wichtige Erkenntnisse, die auf den zum Zeitpunkt der Berichterstattung öffentlich zugänglichen Informationen basieren:
- Die Auswirkungen. Den Kommunikationsunternehmen, die als geeignet erachtet wurden, in die Liste der gesperrten Anbieter der FCC aufgenommen zu werden, ist es untersagt, ihre Technologie (einschließlich der von Drittanbietern) zu importieren und zu verkaufen oder auf dem US-Markt präsent zu sein.
- Die gesamte Familie steht „“ im Fokus. Das Verbot gilt nicht nur für die oben genannten Muttergesellschaften, sondern auch für deren Tochtergesellschaften und verbundene Unternehmen.
- Das Gesetz zielt auf Technologien ab, die ein inakzeptables Risiko darstellen. Der vage Begriff „inakzeptables Risiko“ bezeichnet in diesem Zusammenhang die Einstufung, die die FCC jedem chinesischen Anbieter zuweisen wird, der von der US-Regierung verdächtigt wird, geistiges Eigentum oder Forschungs- und Entwicklungsdaten zu stehlen, Hintertüren in seine Produkte einzubauen, die es der Regierung in Peking potenziell ermöglichen würden, Spionageoperationen durchzuführen, oder sich an einer anderen Kombination solcher ruchlosen Aktivitäten zu beteiligen. If this sounds familiar, that’s because it’s exactly what the Feds previously accused telecom vendor Huawei of in 2019, according to a 28. Januar 2019 DoJ indictment.
- Ein anhaltendes Problem. Telekommunikationstechnologie sowohl von Huawei (insbesondere das Modell 5G ) als auch von ZTE wurde in den vergangenen Jahren in zahlreichen Ländern verboten oder vom Markt ausgeschlossen, darunter Australien, Neuseeland, Indien, Japan, die USA, Kanada, Rumänien und das Vereinigte Königreich.
- Der Beschluss wurde einstimmig gefasst. Alle vier Mitglieder der FCC, die unterschiedliche politische Ausrichtungen vertreten, stimmten einstimmig für die Verabschiedung der neuen Maßnahmen gegen die fünf chinesischen Technologieunternehmen.
- Es gilt nicht rückwirkend. Obwohl es den Unternehmen zuvor untersagt war, Systeme an die US-Regierung zu liefern, und dem privaten Sektor dringend davon abgeraten wurde, deren Ausrüstung zu nutzen, gilt das Verbot nicht rückwirkend, sodass die Unternehmen theoretisch bereits genehmigte Verkäufe in den USA fortsetzen können. Die FCC hat jedoch die Möglichkeit offen gelassen, frühere Genehmigungen zu widerrufen.
Also – wer und was genau ist versichert?
Gemäß Abschnitt 1,50002 der Vorschriften der Kommission für Telekommunikationsregulierung ( ) (wird in einem neuen Tab geöffnet) wurde das Amt für öffentliche Sicherheit und innere Sicherheit angewiesen, eine Liste von Kommunikationsgeräten und -diensten zu veröffentlichen, von denen angenommen wird, dass sie ein inakzeptables Risiko für die nationale Sicherheit der Vereinigten Staaten oder die Sicherheit und den Schutz von US-Bürgern darstellen.
Hier ist die Liste in ihrer aktuellen Fassung:
- Telekommunikationsgeräte, die von Huawei Technologies Company hergestellt werden, einschließlich Telekommunikations- oder Videoüberwachungsdienste, die von diesem Unternehmen erbracht werden oder bei denen diese Geräte zum Einsatz kommen. Stand: 12. März 2021
- Telekommunikationsgeräte, die von der „ “ (ZTE Corporation,) hergestellt werden, einschließlich Telekommunikations- oder Videoüberwachungsdienste, die von diesem Unternehmen erbracht werden oder bei denen diese Geräte zum Einsatz kommen. Stand: 12. März 2021
- Videoüberwachungs- und Telekommunikationsgeräte, die von der „ “ (Hytera Communications Corporation,) hergestellt werden, soweit diese für Zwecke der öffentlichen Sicherheit, der Sicherheit staatlicher Einrichtungen, der physischen Sicherheitsüberwachung kritischer Infrastrukturen sowie für andere Zwecke der nationalen Sicherheit eingesetzt werden, einschließlich Telekommunikations- oder Videoüberwachungsdienste, die von diesem Unternehmen erbracht werden oder bei denen diese Geräte zum Einsatz kommen. Stand: 12. März 2021
- Videoüberwachungs- und Telekommunikationsgeräte, die von der „ “ und der „Hangzhou Hikvision Digital Technology Company“ () hergestellt werden, soweit diese zum Zwecke der öffentlichen Sicherheit, der Sicherheit staatlicher Einrichtungen, der physischen Sicherheitsüberwachung kritischer Infrastrukturen sowie zu anderen Zwecken der nationalen Sicherheit eingesetzt werden, einschließlich Telekommunikations- oder Videoüberwachungsdienste, die von diesen Unternehmen erbracht werden oder bei denen diese Geräte zum Einsatz kommen. Stand: 12. März 2021
- Videoüberwachungs- und Telekommunikationsgeräte, die von der „ “ (Dahua Technology Company,) hergestellt werden, soweit diese zum Zwecke der öffentlichen Sicherheit, der Sicherheit staatlicher Einrichtungen, der physischen Sicherheitsüberwachung kritischer Infrastrukturen sowie zu anderen Zwecken der nationalen Sicherheit eingesetzt werden, einschließlich Telekommunikations- oder Videoüberwachungsdienste, die von diesem Unternehmen erbracht werden oder bei denen diese Geräte zum Einsatz kommen. Stand: 25. März 2022
- Produkte, Lösungen und Dienstleistungen im Bereich der Informationssicherheit, die direkt oder indirekt von der „ “ AO Kaspersky Lab oder einem ihrer Vorgänger, Nachfolger, Mutterunternehmen, Tochterunternehmen oder verbundenen Unternehmen bereitgestellt werden. Stand: 25. März 2022
- Internationale Telekommunikationsdienste, die von China Mobile International USA Inc. bereitgestellt werden, unterliegen § 214 des Communications Act von 1934. Stand: 25. März 2022
- Telekommunikationsdienste, die von China Telecom (Americas) Corp erbracht werden, unterliegen § 214 des Communications Act von 1934. Stand: 12. März 2021
- Internationale Telekommunikationsdienste, die von der Pacific Network Corp und ihrer hundertprozentigen Tochtergesellschaft ComNet (USA) LLC erbracht werden, unterliegen § 214 des Communications Act von 1934. Stand: 20. September 2022
- Die von und China Unicom (Americas) Operations Limited erbrachten internationalen Telekommunikationsdienste unterliegen § 214 des Kommunikationsgesetzes von 1934. Stand: 20. September 2022
Analystenkommentare des Cyber Threat Intelligence-Teams von Tanium
„Für unsere Leser, die die verschiedenen Kontroversen rund um das empfindliche geopolitische Gleichgewicht zwischen den USA und China – insbesondere in Bezug auf Technologie und Datenschutz – zumindest ansatzweise verfolgt haben, dürfte die Ankündigung der FCC kaum überraschend sein.“
„Diese Nachricht folgt auf Berichte, wonach die in chinesischem Besitz befindliche Social-Media-Plattform TikTok, die von Bedenken hinsichtlich des Schutzes personenbezogener Daten (öffnet in einem neuen Tab) von US-Bürgern geplagt ist, kürzlich einer internen Risikobewertung unterzogen wurde – deren Ergebnisse die größten Befürchtungen Washingtons nahezu bestätigten.“
3. Frameworks, die darauf ausgelegt sind, Zero-Day-Schwachstellen in Chrome, Defender und Firefox auszunutzen, stehen in Verbindung mit einem kommerziellen IT-Unternehmen in Spanien
Die Threat Analysis Group (TAG) von Google hat ein in Barcelona, Spanien, ansässiges IT-Unternehmen namens Variston IT mit dem Verkauf hochentwickelter Software-Frameworks in Verbindung gebracht, die Schwachstellen in Chrome, Firefox und Windows Defender ausnutzen. (wird in einem neuen Tab geöffnet)
Laut einem aktuellen Blogbeitrag von Ars Technica präsentiert sich Variston „als Anbieter maßgeschneiderter Lösungen für die Informationssicherheit, darunter Technologien für Embedded-SCADA-Systeme (Supervisory Control and Data Acquisition) und Integratoren im Bereich des Internets der Dinge, maßgeschneiderte Sicherheitspatches für proprietäre Systeme, Tools zur Datenermittlung, Sicherheitsschulungen sowie die Entwicklung sicherer Protokolle für eingebettete Geräte.“
Berichten zufolge vertreibt das Unternehmen jedoch ein weiteres Produkt, das Forscher oder potenzielle Kunden auf der Website des Unternehmens nicht finden werden: Software-Frameworks, die Kunden alles bieten, was sie benötigen, um unbemerkt Malware auf Geräten zu installieren, von denen sie sensible Informationen sammeln möchten.
Der TAG-Bericht von Google konzentriert sich in erster Linie auf ein konkretes Beispiel, nämlich das Heliconia-Framework.
Über das Heliconia-Framework
TAG entdeckte das Heliconia-Framework aufgrund einer anonymen Meldung an das Fehlermeldungsprogramm von Google Chrome. Der Einsender soll drei Fehlermeldungen eingereicht haben, jeweils zusammen mit einer eigenen Anleitung und einem Archiv, das den Quellcode enthielt.
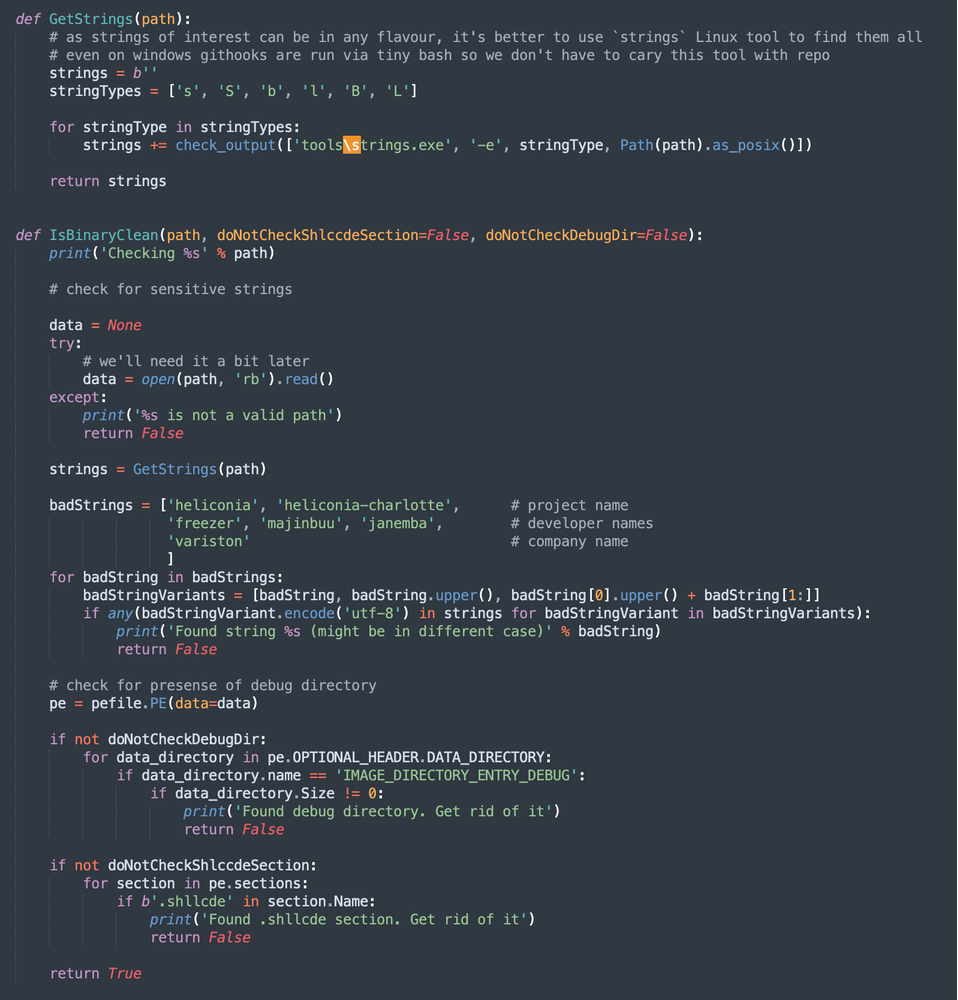
Bei der Analyse konnten die TAG-Forscher die Existenz von Frameworks aufdecken, die darauf ausgelegt sind, den Einsatz von Exploits in der Praxis zu erleichtern. Es handelte sich um ein Skript im Quellcode, das den Analysten auf den wahrscheinlichen Entwickler des Frameworks hinwies: Variston IT.
Die Forscher von Google beschreiben das „Heliconia“-Exploit-Framework von Variston IT als eine Lösung, die es Anwendern ermöglichen soll, die Ausnutzung von Zero-Day-Schwachstellen in Chrome, Firefox und Microsoft Defender auf einfache Weise zu erleichtern. Heliconia stellt alle erforderlichen Werkzeuge bereit, um schädliche Payloads erfolgreich auf Geräte Ihrer Wahl zu übertragen.
Die Untersuchungen von Google TAG bestätigen, dass die Frameworks Schwachstellen ausnutzten, die von Google, Microsoft und Firefox zu verschiedenen Zeitpunkten zwischen 2021 und 2022 behoben wurden.
Die Forscher von TAG zeichnen ein überzeugendes Bild der Cyberbedrohungslandschaft, die durch einen zunehmend chaotischen Markt für Exploits gekennzeichnet ist, auf dem ein besorgniserregender Mangel an Organisation herrscht und es so gut wie keine regulierende Hierarchie gibt. Variston ist nur der jüngste in einer langen Reihe von Anbietern, die bestrebt sind, den Anschein von Legitimität zu wahren, während sie unter der Oberfläche weniger seriöse Waren an die Höchstbietenden verkaufen – eine ganze Galerie zwielichtiger Kunden, zu der häufig auch staatlich unterstützte Einrichtungen gehören, die sich in einem bewaffneten Konflikt miteinander befinden. Die Liste der an diesem zwielichtigen Geschäft beteiligten Anbieter umfasst bekannte Namen wie die NSO Group, Hacking Team, Accuvant und Candiru.
Analystenkommentare des Cyber Threat Intelligence-Teams von Tanium
„ArsTechnica hat den Nagel wirklich auf den Kopf getroffen:
„Die Untersuchungen von TAG unterstreichen, dass die kommerzielle Überwachungsbranche floriert und in den letzten Jahren erheblich gewachsen ist, was für Internetnutzer weltweit ein Risiko darstellt.“ „Kommerzielle Spyware verschafft Regierungen fortschrittliche Überwachungsmöglichkeiten, die diese nutzen, um Journalisten, Menschenrechtsaktivisten, politische Oppositionelle und Dissidenten auszuspionieren.“
„Diese Art von Produkten gelangt nicht nur in die Hände einiger der zwielichtigsten Regime der Welt, sondern kommerzielle Anbieter von Spionagesoftware haben diese Technologie, die einst vor allem gut ausgestatteten Regierungen vorbehalten war, auch zu einer Handelsware gemacht, auf die selbst weniger versierte (und weniger diskrete) Akteure nach Belieben zugreifen und sie nach Belieben einsetzen können.“ „Es versteht sich von selbst, dass ein solcher Umstand ein ernstes Risiko für die Online-Sicherheit darstellt.“
Weitere Informationen zu Bedrohungsdaten finden Sie hier in unserer Bibliothek mit den Zusammenfassungen zu Cyberbedrohungen von „ “.

