Den Auftakt des Berichts dieser Woche bildet ein Blick auf eine Studie des Marktforschungsunternehmens Forrester, die aufzeigt, inwieweit Unternehmen darauf vorbereitet sind, den wachsenden Risiken in der Lieferkette zu begegnen. Anschließend folgt eine detaillierte Untersuchung einer aktuellen Cyberspionagekampagne, die der chinesischen APT-Gruppe „Earth Preta“ (auch bekannt als „Mustang Panda“) zugeschrieben wird. Dabei wurde beobachtet, wie die Angreifer maßgeschneiderte Malware, die in Google Drive- und Dropbox-Konten gespeichert war, an Regierungs-, Forschungs- und akademische Einrichtungen, die vorwiegend in Asien ansässig sind, übermittelten. Ebenfalls enthalten ist ein aktueller Bericht über ein neues und äußerst ausgeklügeltes Phishing-Kit, das im Vorfeld der geschäftigen Weihnachtseinkaufssaison mehrere große Einzelhandelsmarken überzeugend nachahmt.
1. Obwohl Unternehmen die Bedrohung für die Lieferkette anerkennen, weisen Experten darauf hin, dass die Maßnahmen zum Risikomanagement bei Drittanbietern nicht den Anforderungen entsprechen
Forrester berichtet auf der Grundlage einer Umfrage, dass Unternehmen trotz der Forderungen von Branchenexperten, die Lieferketten im Zuge der COVID-19-Pandemie zu stärken und zu optimieren, weiterhin verstärkt auf Dienstleistungen von Drittanbietern zurückgreifen.
Unabhängig davon, ob die treibende Kraft hinter diesem Paradigmenwechsel der Wunsch von Unternehmen ist, ihre Produktivität zu optimieren, wettbewerbsfähig zu bleiben oder einfach ihre geschäftliche Agilität zu steigern – unter dem Strich geht eine verstärkte Abhängigkeit von Drittanbietern oft mit einem entsprechend hohen Cyberrisiko einher – insbesondere dann, wenn es einem Unternehmen an einem ausgereiften Risikomanagementprogramm für Drittanbieter mangelt.
Zwar schätzten die Befragten die geschäftlichen Vorteile, die mit Produkten und Dienstleistungen von Drittanbietern verbunden sind, doch haben sie die mit diesen Drittanbietern verbundenen Risiken nicht immer richtig eingeschätzt. Dieselben Befragten räumten ein, dass noch erhebliche Anstrengungen erforderlich sind, um ihre Programme zum Management von Risiken durch Dritte auf ein ausreichendes Reifegradniveau zu bringen.
Experten scheinen sich darin einig zu sein, dass ein akzeptabler Reifegrad eines Programms das Ergebnis einer ausgewogenen Kombination aus technischer Ausgereiftheit, Flexibilität und Robustheit ist.
Wichtigste Ergebnisse der Forrester-Umfrage
- Eine bessere Entscheidungsfindung auf der Grundlage von Daten hat für 72 % der Befragten hohe geschäftliche Priorität.
- 71 % gaben an, dass die Einführung digitaler Geschäftsprozesse eine hohe Priorität habe.
- Die Verbesserung der Reaktionsfähigkeit des Unternehmens auf geschäftliche und marktbezogene Veränderungen hatte für 69 % der Befragten hohe Priorität.
- Im Jahr vor der Umfrage schätzten 40 % der Befragten ein, dass das mit ihren Lieferketten verbundene Risiko deutlich gestiegen sei, wobei 38 % dieser Befragten die höhere Risikobelastung auf eine verstärkte Abhängigkeit von Dritten zurückführten.
Analystenkommentare des Cyber Threat Intelligence-Teams von Tanium
„Die Umfrageergebnisse von Forrester sprechen für sich. Man muss nicht lange suchen, um eine Vielzahl von Beispielen für viel beachtete Sicherheitsvorfälle zu finden, die letztendlich entweder auf die Ausnutzung einer Schwachstelle im System eines Auftragnehmers zurückgeführt wurden, als Folge einer Kompromittierung der Lieferkette eines Drittanbieters identifiziert wurden oder in irgendeiner Weise mit der Missbrauchsmöglichkeit von Code-Paketen oder Bibliotheken in Verbindung standen, die in legitimen Dienstprogrammen versteckt waren, welche in Repositorien gespeichert sind und täglich von Entwicklern genutzt werden. Betrachten Sie als Beispiel die jüngste Entdeckung von „ “, wonach Dutzende von PyPI-Paketen W4SP Malware-Programme zum Diebstahl von Daten verbreiten.
2. Chinesische Hacker nutzen Google Drive, um Malware in private Netzwerke einzuschleusen
Ein aktueller Bericht von Trend Micro beschreibt eine groß angelegte Spear-Phishing-Kampagne unter dem Namen „ “ , bei der staatlich unterstützte chinesische Hacker dabei beobachtet wurden, wie sie maßgeschneiderte Malware – , die in Google Drive- oder Dropbox-Konten gespeichert war – an Regierungs-, Forschungs- und akademische Einrichtungen weltweit zu Spionagezwecken versendeten.
Die Angriffe, die Berichten zufolge zwischen März und Oktober 2022 stattfanden, wurden mit der Cyberspionagegruppe in Verbindung gebracht, die von Trend Micro unter dem Namen „Earth Preta“ verfolgt wird – besser bekannt als „Mustang Panda“ (auch bekannt als „Bronze President“ oder „ TA416“). Der Angreifer hat seit mindestens 2012 Organisationen auf der ganzen Welt ins Visier genommen, darunter Regierungsorganisationen, Thinktanks, Nichtregierungsorganisationen und katholische Einrichtungen im Vatikan.
Earth Preta ist, wie viele andere APTs mit Verbindungen zu China, eine Cyberspionagegruppe, von der bekannt ist, dass sie eigene, maßgeschneiderte Malware entwickelt und diese in Kombination mit bestehenden Tools wie PlugX und Cobalt Strike einsetzt. Earth Preta hat sich durch ihre kontinuierlichen Bemühungen um die Modernisierung ihres Arsenals einen Namen gemacht, und die jüngsten Aktivitäten der Gruppe scheinen diese Einschätzung zu bestätigen.
Nach der Erstinfektion könnten die von Earth Preta aus den Zielnetzwerken entwendeten vertraulichen Dokumente dazu genutzt werden, bei der nächsten Angriffswelle der Gruppe den ersten Zugang zu erlangen. Diese Vorgehensweise hat zur Folge, dass sich der Umfang der Cyberspionagekampagnen von Earth Preta erheblich erweitert und gleichzeitig die Angriffsfläche in der Zielregion massiv vergrößert wird.
Ausgehend von den jüngsten Zielen von Earth Preta scheinen die asiatischen Länder derzeit im Fokus der Gruppe zu stehen. Die Forscher von Trend Micro berichten, dass die Hackergruppe bei ihrer jüngsten Kampagne vor allem Organisationen in Australien, Japan, Taiwan, Myanmar und auf den Philippinen ins Visier genommen hat.
Diese Einschätzung deckt sich mit den Berichten von Cisco Talos, in denen folgende Ziele als Teil der beeindruckenden Opferliste von Earth Preta aufgeführt sind: die , die taiwanesische Regierungs, , Aktivisten in Hongkong, , Nichtregierungsorganisationen in der Mongolei und in Tibet, , Myanmar sowie sogar , afghanische und , indische Telekommunikationsunternehmen.
Details zur „Earth Preta“-Kampagne
Trend Micro berichtet, dass im Rahmen der oben erwähnten groß angelegten Spear-Phishing-Kampagne beobachtet wurde, wie Earth Preta gefälschte Google-Konten missbrauchte, um die Malware über Spear-Phishing-E-Mails zu verbreiten, die zunächst in einer Archivdatei (mit Dateiendungen wie .rar, .zip und .jar) gespeichert und über Google Drive-Links verbreitet wurden. Die Hacker konzentrierten sich in erster Linie auf Regierungs- und Justizbehörden, auf die bislang 84 % der Opfer dieser Kampagne entfallen.
Es wurde zudem beobachtet, dass Earth Preta eine Reihe von Techniken einsetzte, um die Erkennung zu umgehen und einer Analyse entgegenzuwirken, darunter Code-Verschleierung und die Verwendung benutzerdefinierter Ausnahmebehandler. Diese Techniken wurden in Kombination mit eingebetteten Links genutzt, die auf Ordner bei Google Drive oder Dropbox verwiesen. Beide sind legitime, vertrauenswürdige Plattformen, die von einer Vielzahl privater und öffentlicher Organisationen zur Unterstützung ihres täglichen Betriebs genutzt werden, und ihr guter Ruf trägt dazu bei, die von den Angreifern beabsichtigte Wirkung zu erzielen: bösartigen Datenverkehr harmlos erscheinen zu lassen.
Analystenkommentare des Cyber Threat Intelligence-Teams von Tanium
„Earth Preta verfügt über umfangreiche Ressourcen, hat Zugang zu den gemeinsamen Tools, die von Pekings Heerscharen staatlich unterstützter Hacker bevorzugt genutzt werden, und verfügt über die Fähigkeiten sowie das Personal, um sein Arsenal kontinuierlich zu erweitern und eigene, maßgeschneiderte Malware zu entwickeln.“ Die Techniken der Gruppe zur Verhinderung von Analysen und zur Umgehung von Abwehrmaßnahmen lassen auf eine starke Ausrichtung auf die operative Sicherheit (OPSEC) schließen. In gewisser Weise gilt dies auch für den Einsatz von mindestens drei verschiedenen Malware-Verbreitungswegen durch Earth Preta im Rahmen einer einzigen Spear-Phishing-Kampagne. „Gehen Sie mit Bedacht vor.“
3. Phishing-Kit gibt sich als bekannte Marken aus, um US-amerikanische Verbraucher während der Feiertage anzusprechen
Jüngste Sicherheitsuntersuchungen von Akamai haben ein neues und äußerst ausgeklügeltes Phishing-Kit aufgedeckt, das im Vorfeld der Weihnachtssaison mehrere große, bekannte Einzelhandelsmarken imitiert.
Das Kit nutzt eine Kombination aus Social Engineering, verschiedenen Techniken zur Umgehung von Erkennungsmechanismen sowie Funktionen, die es Angreifern ermöglichen, Sicherheitsmaßnahmen zur Zugriffskontrolle zu umgehen.
Kampagnenübersicht
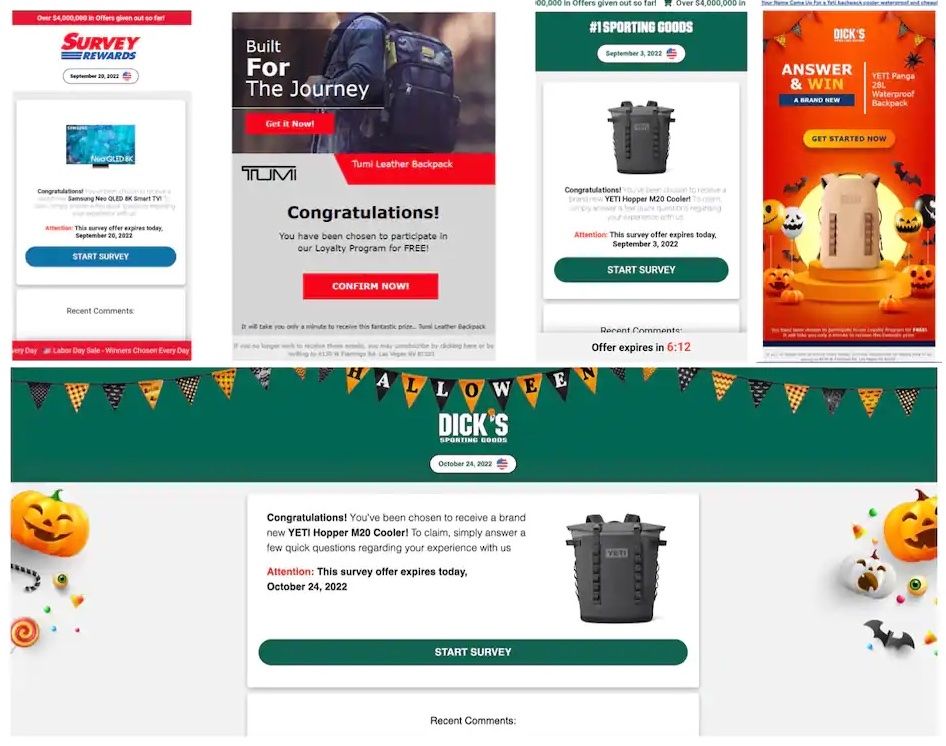
Akamai deckte eine andauernde Phishing-Kampagne unter auf, die von MitteSeptember 2022 bis Oktober 2022 lief und sich gegen Online-Käufer richtete, die von Weihnachtsangeboten profitieren wollten. Im Rahmen dieser Kampagne wurden die Opfer mit der Aussicht auf einen Gewinn geködert, wobei Kreditkartendaten angefordert wurden, um „die Versandkosten zu decken“.
Der Zeitpunkt der Kampagne – der so gewählt wurde, dass er mit den üblichen Werbeaktionen zusammenfällt, die Online-Händler rund um den Labor Day und Halloween durchführen – dient dazu, ihre Legitimität zu untermauern und von der kommerziellen Begeisterung zu profitieren, die die Amerikaner zu dieser Jahreszeit meist erfasst. Oder, weniger zynisch ausgedrückt: Die Kampagne nutzt die Nutzer aus, indem sie die festliche Stimmung ausnutzt und seriöse Marketingstrategien des Einzelhandels nachahmt. Die Phishing-E-Mails von „ “ ( ) zeichnen sich durch eine ausgeklügelte Nachahmung des authentischen Markenauftritts aus, wie Sie dem untenstehenden Beispiel entnehmen können.
Social-Engineering-Techniken
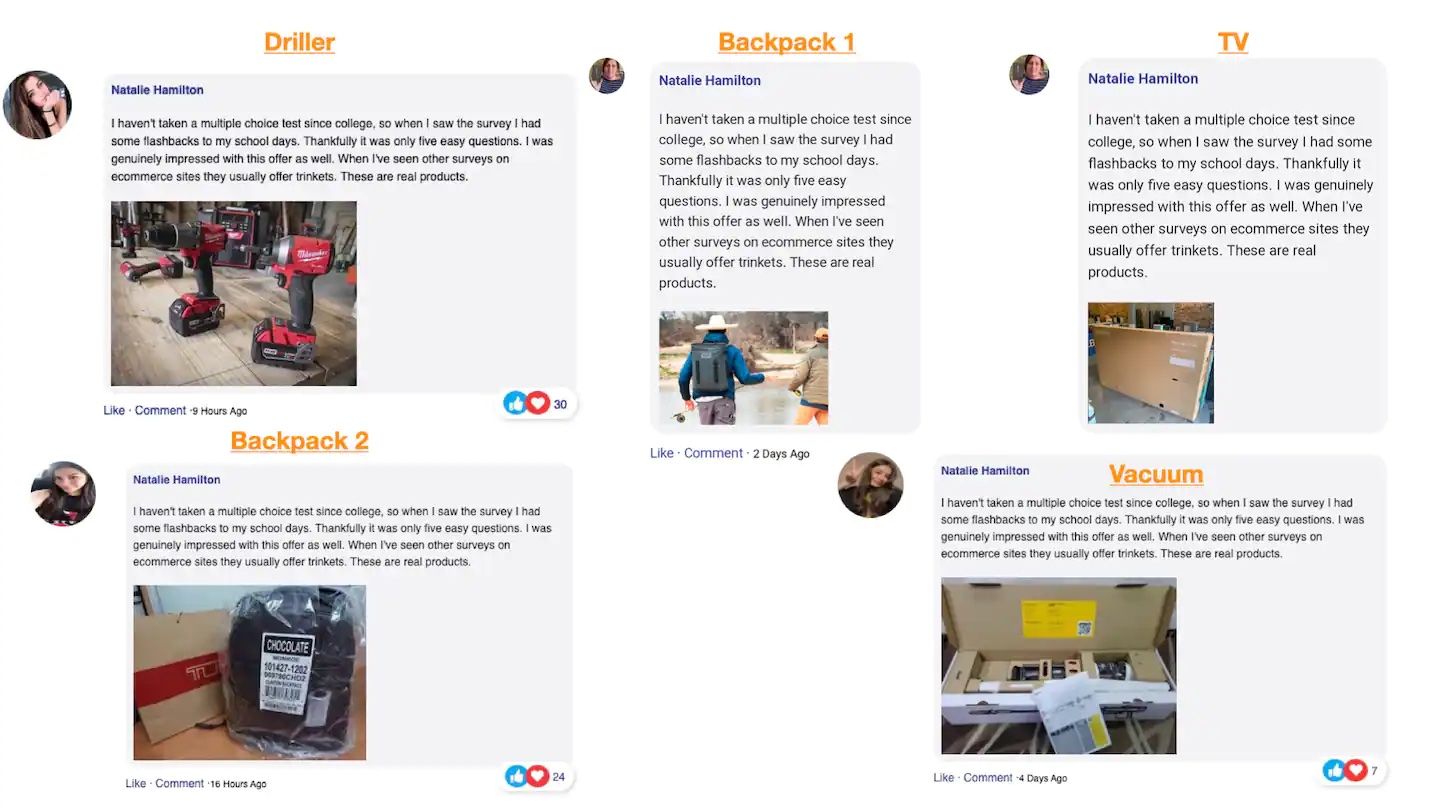
Die in dieser Kampagne verwendeten Phishing-E-Mails geben sich als E-Mails einer Vielzahl von Marken aus. Eine Gemeinsamkeit vieler dieser E-Mails war eine gefälschte Nutzerin namens Natalie Hamilton. Dieser Nutzer wurde bei mehreren Betrugsmaschen eingesetzt, um Kommentare zu Gewinnbewertungen zu hinterlassen, die den Eindruck erwecken sollten, der Gewinn sei echt. Diese Technik dient dazu, Vertrauen beim Nutzer aufzubauen; einige Beispiele hierfür finden Sie im Folgenden.
Wahlkampfinfrastruktur
Akamai konnte eine verschachtelte Kette von Weiterleitungen identifizieren, die mit dem ursprünglichen Link begann, der den Opfern in der Phishing-E-Mail übermittelt wurde. Über diesen Link werden die Opfer schließlich auf die endgültige Zielseite des Betrugs weitergeleitet. Die Verwendung einer verschachtelten Kette von Weiterleitungen veranlasste die Forscher von Akamai dazu, die Kampagne als „äußerst ausgeklügelt“ zu bezeichnen.
Techniken zur Umgehung der Erkennung
Diese Kampagne nutzt verschiedene Techniken, um einer Entdeckung zu entgehen:
Missbrauch von URL-Kürzdiensten: URL-Kürzdienste wie Bitly sind – vor allem aufgrund ihrer allgegenwärtigen Nutzung auf Social-Media-Plattformen – mittlerweile so alltäglich geworden, dass viele Verbraucher nicht mehr zweimal darüber nachdenken, bevor sie auf eine gekürzte URL klicken. Genau dies ist es, was dieses Phishing-Kit auszunutzen und zu missbrauchen beabsichtigt. Dieser Angreifer hat gefälschte LinkedIn-Profile erstellt, um Beiträge zu veröffentlichen, die auf die schädliche Zielseite verweisen, und diesen dabei die in den ursprünglichen Phishing-E-Mails enthaltenen verkürzten URLs zugewiesen.
Ausnutzung des guten Rufs legitimer Webdienste: Die Angreifer nutzen einen legitimen Dienstanbieter, um ihre bösartige Weiterleitungsfunktion zu hosten. Durch die Nutzung von Diensten wie Google Cloud Storage, AWS-Hosting-Diensten und Azure Blob Storage macht sich der Angreifer das Vertrauen zunutze, das Nutzer in den guten Ruf dieser Dienste setzen. Dadurch steigen die Chancen, eventuell vorhandene Anti-Phishing-Mechanismen zu umgehen.
Weiterleitung von URL-Fragment-Identifikatoren: Der URL-Fragment-Identifikator ist ein Hash-Zeichen im URI-Link, das einen Browser zu einer bestimmten Stelle auf einer Seite oder Website weiterleitet. Diese Technik wird häufig in einem Inhaltsverzeichnis eingesetzt, um die Benutzerfreundlichkeit zu verbessern. Im Rahmen einer Phishing-Kampagne kann der Hash jedoch bei der Überprüfung durch Sicherheitsprodukte ignoriert oder übersehen werden. Bei dieser Kampagne enthält der ursprüngliche Link, der an die Opfer gesendet wird, ein Hash-Zeichen, gefolgt von einem Token. Das Token wird später von JavaScript verwendet, um eine URI zu rekonstruieren, zu der das Opfer weitergeleitet wird. Die Verwendung von Tokens ermöglicht es dem Angreifer zudem, Opfer zu verfolgen und Statistiken über das Nutzerverhalten potenzieller Opfer zu erheben.
Zufällig generierte URLs: Ein bemerkenswerter Aspekt dieser Kampagne sind die Versuche, unerwünschte Besucher von den speziell gestalteten Weiterleitungsseiten, Landingpages und Phishing-Seiten fernzuhalten. Zu diesem Zweck generiert das System eine zufällige URL, die an einen bestimmten Nutzer gebunden ist und in die Kette der Weiterleitungen eingebunden wird. Nach dem Aufrufen der Phishing-Website kann jede zugewiesene URL nur von dem jeweiligen Benutzer genutzt werden, was zu niedrigeren Erkennungsraten führt.
Die Leistungsfähigkeit des CDN-s: Wie bei den missbrauchten Webhosting-Diensten nutzt auch die Landingpage des Betrugs einige der von einem CDN-Anbieter angebotenen Dienste, darunter die Domainregistrierung. Der Angreifer nutzt die schnelle und einfache Domain-Registrierung, um eine Instanz einzurichten, und wechselt anschließend den Phishing-Domainnamen, ohne die Infrastruktur außer Betrieb nehmen zu müssen. Zudem werden die dem CDN zugeordneten IP-Adressen regelmäßig gewechselt, wodurch die Möglichkeit ausgeschlossen wird, die Aktivitäten anhand der IP-Adresse zu blockieren.
zum geografischen Targeting: Die Zielwebseiten scheinen sich je nach geografischem Standort des Opfers zu ändern, wobei bestimmte geografische Standorte überhaupt nicht gesperrt sind. Die von Akamai verfolgte Kampagne richtete sich in erster Linie gegen Opfer in den Vereinigten Staaten, wobei sich 89 % der beobachteten Opfer entweder in den Vereinigten Staaten oder in Kanada befanden. Derselbe ursprüngliche Phishing-Link führt zu verschiedenen Websites, die geografisch angepasst sind, was die Wirksamkeit und Raffinesse der Kampagne noch deutlicher macht.
Analystenkommentare des Cyber Threat Intelligence-Teams von Tanium
„Die von Akamai beobachtete Kampagne steht im Einklang mit den historischen Trends, wonach Angreifer die Verbraucher während der Weihnachtszeit besonders stark ausnutzen. Diese Kampagne ist wahrscheinlich erst der Anfang dieser Art von Aktivitäten, da wir uns nun auf die Weihnachtszeit zubewegen. Diese Geschichte soll allen als Mahnung dienen, in dieser Weihnachtszeit wachsam zu bleiben. Seien Sie besonders vorsichtig beim Öffnen von E-Mails mit Weihnachtsangeboten, E-Cards, Bestätigungen von Online-Bestellungen, E-Mails zur Sendungsverfolgung usw. Bleiben Sie wachsam und achten Sie auf unerwartete bzw. unaufgeforderte Mitteilungen von Händlern.“
Wenn Sie sich weiter informieren möchten, lesen Sie unsere aktuellen Zusammenfassungen zu Cyber-Bedrohungsinformationen von .

