Continuous endpoint security
Sichern Sie Ihre IT-Infrastruktur und stärken Sie die Resilienz mit Echtzeit-Endpunktintelligenz. Tanium hilft Unternehmen dabei, Schwachstellen und böswillige Aktivitäten auf Geräten zu überwachen und darauf zu reagieren, wodurch Risiken und Reaktionszeiten bei Vorfällen reduziert werden.
Continuous endpoint security: Unentbehrlich für den Schutz Ihres Unternehmens
Endpunkte sind häufig das erste Ziel bei Cyberangriffen, was sie zu kritischen Kontrollpunkten für das Schwachstellenmanagement, das Bedrohungsmanagement, die Risikoerkennung und die Reaktion macht. Behalten Sie Transparenz, Kontrolle und Resilienz über Ihre digitale Infrastruktur mit kontinuierlicher Endpunktsicherheit.
Risiken und Schwachstellen verwalten
Identifizieren, priorisieren und beheben Sie Schwachstellen proaktiv, um Angriffsflächen zu reduzieren und die allgemeine Sicherheitslage zu stärken.
Reaktion auf Vorfälle beschleunigen
Reduzieren Sie die durchschnittliche Zeit für die Erkennung, Triage und Behebung von Bedrohungen, indem Sie Echtzeit-Endpunktintelligenz mit gesteuerter Automatisierung und KI-gestützter Analyse für eine schnellere Entscheidungsfindung verknüpfen.
Privilegierten Zugriff absichern
Eliminieren Sie dauerhaften Zugriff und setzen Sie Least-Privilege-Kontrollen mit Just-in-Time- und Just-Enough-Access durch.
Compliance unterstützen
Gewährleisten Sie die Einhaltung interner Richtlinien und externer Vorschriften durch kontinuierliche Validierung und Berichterstattung.
Verbesserte Endpunkt-Resilienz
Stärken Sie die Gerätesicherheit und reduzieren Sie Konfigurationsabweichungen durch automatisierte Behebung und Durchsetzung von Standards.
Betriebliche Effizienz steigern
Reduzieren Sie den manuellen Aufwand und optimieren Sie Audit-Workflows, indem Sie Echtzeit-Intelligenz in Sicherheits- und Compliance-Prozesse integrieren.
Tanium ermöglicht modernes Exposure-Management und Sicherheitsbetrieb
Reduzieren Sie Risiken durch schnelle Erkennung und Reaktion auf Schwachstellen und Bedrohungen, um die Resilienz Ihrer Organisation für kontinuierliche Sicherheit zu gewährleisten.
Umfassende Geräte- und Softwareinventarisierung
Viele Sicherheitsverletzungen beginnen damit, dass Geräte angegriffen werden, die keine regelmäßigen Patches oder Richtlinienaktualisierungen erhalten haben. Erhalten Sie eine umfassende, genaue und aktuelle Asset-Erkennung, einschließlich der Sichtbarkeit von verwalteten und nicht verwalteten Geräten sowie Containern, um Risiken über das gesamte Spektrum der Assets hinweg zu erkennen.
Kontrolle über eine große Anzahl von Endpunkten gleichzeitig
Sobald eine Sicherheitsverletzung identifiziert wurde, ermitteln Sie genau, wo sich der Angreifer befindet oder befunden hat, um den Vorfall in Sekunden zu unterbrechen und einzudämmen. Übernehmen Sie die Kontrolle über Ihre IT-Umgebung durch geführte Priorisierung und automatisierte Behebungs-Workflows, um Bedrohungen und Angriffen einen Schritt voraus zu sein.
Integrierte Sichtbarkeit, Kontrolle und Behebung in Ihrem Sicherheits-Ökosystem
Wechseln Sie schnell von der Bedrohungssuche zur Behebung. Integrieren Sie Tanium in Ihren bestehenden Sicherheits-Stack, um Workflows zu optimieren und Echtzeit-Endpunkt-Intelligenz mit KI-Erkenntnissen zu kombinieren, um blinde Flecken zu beseitigen und die nächsten Schritte zu steuern. Tanium korreliert außerdem Daten aus SIEM-, EDR- und ITSM-Tools, sodass Sie Vorfälle untersuchen, Grundursachen ermitteln und Richtlinien aktualisieren können – alles innerhalb der Plattformen, denen Sie vertrauen.
Endpunktsicherheit mit Tanium
Endpunktsicherheit ist ein fortlaufender Prozess. Erhalten Sie Echtzeit-Intelligenz und KI-gesteuerte Automatisierung, um Risiken und Bedrohungen zu erkennen, zu priorisieren und zu beheben – für schnellere Reaktionen, geringere Angriffsflächen und maximale Effizienz für ressourcenbeschränkte Teams.
Schwachstellen- und Risikomanagement
Effektive Cybersicherheit erfordert kontinuierliche Transparenz bei Schwachstellen und proaktive Risikominderung im gesamten Unternehmen. Reduzieren Sie Ihr Risikoexposure und erhalten Sie Ihre Resilienz durch Echtzeit-Intelligenz und automatisierte Behebung.
Mit Tanium können Organisationen:
Priorisieren
Schwachstellen auf allen Endpunkten basierend auf Risiko und geschäftlichen Auswirkungen priorisieren
Automate
Behebungs-Workflows einrichten, um Angriffsflächen zu minimieren und die Risikoreduktion zu beschleunigen
Validieren
Bestätigen Sie die Einhaltung interner Richtlinien und externer Vorschriften durch Echtzeit-Reporting und Governance
Bedrohungsintelligenz und -erkennung
Hochwertige Cybersicherheit erfordert ausgefeilte Erkennungsalgorithmen, fortschrittliche Bedrohungsintelligenz und umfassende Transparenz in der IT-Umgebung. Erkennen Sie legitime Sicherheitsereignisse und versteckte Bedrohungen.
Mit Tanium können Organisationen:
Anpassen
Konfigurieren Sie Bedrohungsintelligenz mit flexiblen Erkennungsmethoden, einschließlich Tanium-Signalen, Guardian, YARA-Regeln und OpenIOC
Suchen
Suchen Sie nach Ausreißern, versteckten Bedrohungen und unentdeckten Risiken
Enforce
Wahren Sie Zero-Trust-Prinzipien mit bedarfsgerechtem und minimalem Zugriff auf sensible Ressourcen
Bewerten
Bestimmen Sie Umfang, Grundursache und betroffene Assets, um Probleme basierend auf dem Geschäftskontext und dem Bedrohungsniveau zu priorisieren
Investigate
Verbessern Sie Alert-Untersuchungen mit Echtzeit-Endpunktdaten und kontextualisierter Intelligenz, unter Nutzung aktueller und historischer Ansichten des Netzwerkverkehrs, des Benutzerverhaltens und der Bedrohungsintelligenz.
Mit Tanium können Organisationen:
Analysieren
Warnmeldungen auf Basis kontextualisierter Endpunktdaten
Bewerten
Umfang, Grundursache und betroffene Assets bestimmen
Eindämmung und Behebung
Risiken mindern durch automatische Erkennung und Unterbindung von Lateral Movement, Quarantäne kompromittierter Endpunkte, Beendigung schädlicher Prozesse sowie Anpassung von Zugriffskontrollen und Richtlinien
Mit Tanium können Unternehmen:
Isolieren
Kompromittierte Endpunkte unter Quarantäne stellen, um Lateral Movement und Datenexfiltration zu verhindern
Beenden
Schädliche Prozesse stoppen und Zugriffskontrollen anpassen
Beheben
Patches einspielen, Konfigurationen aktualisieren oder Endpunkte neu bereitstellen
Automate
Playbooks ausführen, um die Behebung in der gesamten Umgebung zu skalieren
Überprüfung nach einem Vorfall
Sobald ein Vorfall behoben wurde, sollten sich Teams auf Fragen konzentrieren wie: „Wie hätten wir diese Bedrohung schneller erkennen können?" oder „Wie verhindern wir ähnliche Vorfälle?" um diese Erkenntnisse in ihre Abwehrstrategie einfließen zu lassen.
Mit Tanium können Unternehmen:
Auswerten
Tanium-Informationen auswerten, um die Wirksamkeit der Reaktion zu überprüfen und Playbooks zu aktualisieren
Iterieren
Abwehrmaßnahmen auf Basis gewonnener Erkenntnisse stärken
“Wir können alles in unserer Umgebung erkennen und es dann – nahtlos und ohne menschliches Eingreifen – abschalten.
”Mehr erfahren125kEndpunkte weltweit
0Unterbrechungen beim Einsatz von Tanium zur Erkennung von Log4j-Schwachstellen
Mehr Ressourcen
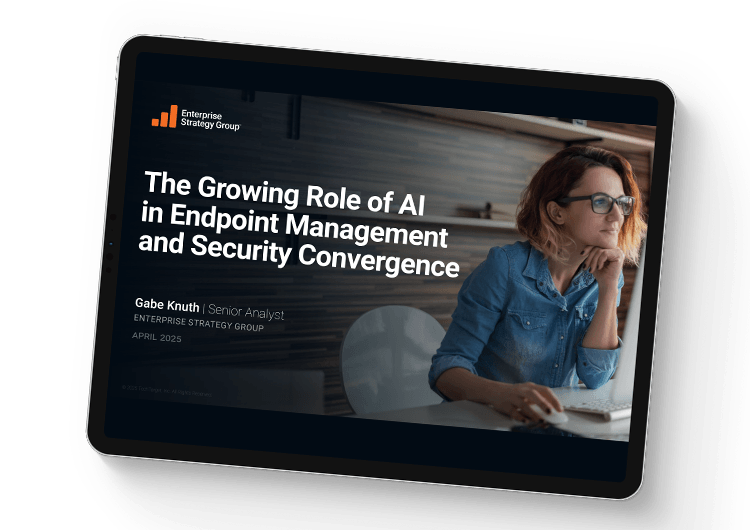
Die wachsende Rolle von KI bei der Verwaltung von Endpunkten und der Konvergenz von Sicherheitslösungen
Enterprise Strategy Group befragte 364 IT- und Cybersicherheitsexperten in Nordamerika, um den Stand des Endpunkt-Managements und der Endpunkt-Sicherheit sowie die Herausforderungen und Prioritäten zu bewerten, die die Entscheidungsfindung beeinflussen.
Was ist Endpunkt-Sicherheit? Geräteschutz leicht gemacht
Ein Überblick über die Vorteile und Herausforderungen der Endpunkt-Sicherheit, die wesentlichen Komponenten für eine erfolgreiche Strategie sowie gängige Arten von Endpunkt-Schutzlösungen.
Tanium Incident Response
Beschleunigen Sie Ihre Reaktion auf Vorfälle mit erweitertem SIEM und EDR, verbesserter SecOps-Zusammenarbeit und fortschrittlicher Bedrohungserkennung.
Sehen Sie eine Demo der
Tanium Autonomous IT Platform
Tanium Autonomous IT befähigt IT-Betriebs- und Sicherheitsteams, Änderungen sicher und zuverlässig zu identifizieren, zu verwalten und durchzuführen – skalierbar, mit Zuversicht und in Echtzeit.