Schützen Sie sich vor der OpenSSL-Sicherheitslücke
Hier erfahren Sie alles, was Sie über die Sicherheitslücken mit hohem Schweregrad in den OpenSSL-Versionen 3,0 und höher wissen müssen.
Inwiefern könnte Ihr Unternehmen davon betroffen sein?
Am 1. November veröffentlichte OpenSSL die Version 3,0,7 , um Sicherheitslücken mit hohem Schweregrad zu beheben, die in den Versionen 3,0 und höher festgestellt worden waren. Der Schlüssel zur Verringerung des Risikos für Ihr Unternehmen liegt darin, alle betroffenen Installationen so schnell wie möglich zu identifizieren, zu patchen und zu beheben. Das Patchen von Open-Source-Bibliotheken von Drittanbietern wie OpenSSL kann jedoch eine Herausforderung darstellen.
Ist das wieder ein Log4Shell?
Nein. Die Sicherheitslücke ist zwar nicht so weit verbreitet oder kritisch, dennoch sollten sowohl CVE-2022-3786 als auch CVE-2022-3602 so bald wie möglich behoben werden.
Wird sich dies auf breiter Ebene durchsetzen?
Auch wenn OpenSSL von IoT-Geräten bis hin zu Unternehmensanwendungen zum Einsatz kommt, sind die für die Ausnutzung erforderlichen Bedingungen sehr spezifisch, sodass nicht davon auszugehen ist, dass sich dieser Fall weit verbreitet.
Warum ist es so schwierig, dies zu finden?
OpenSSL ist ein Quellcode, der statisch oder dynamisch verteilt werden kann, was zu Abhängigkeiten führt, die für herkömmliche Schwachstellenscanner schwer oder manchmal gar nicht zu erkennen sind.
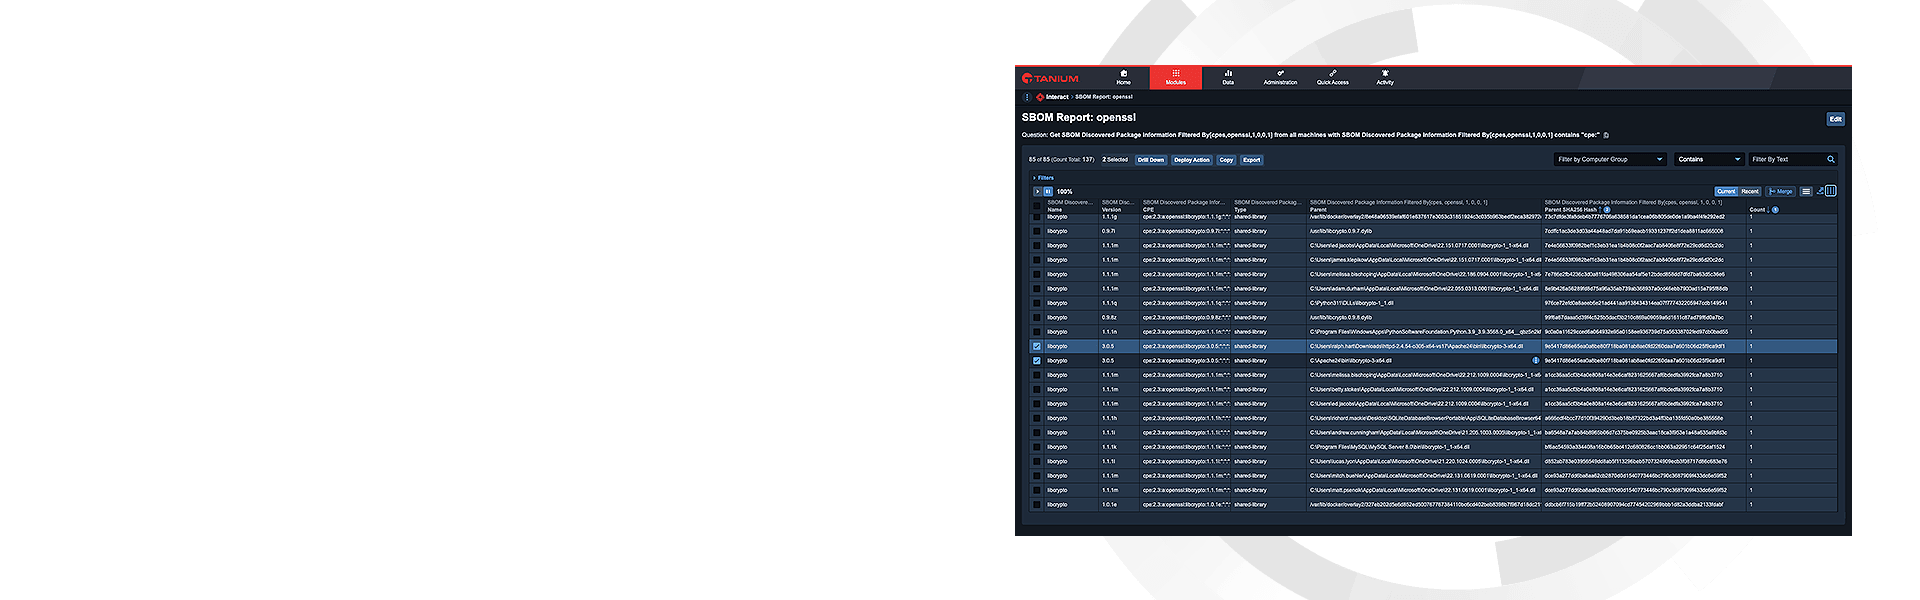
Finden und beheben Sie Ihre OpenSSL-Sicherheitslücken schnell mit Tanium SBOM
Das Patchen weit verbreiteter Open-Source-Bibliotheken von Drittanbietern wie OpenSSL in Ihrem gesamten Unternehmen erfordert einen mehrstufigen Ansatz. Tanium SBOM wurde entwickelt, um jede Softwareanwendung in Ihrer Umgebung sowie die Endgeräte zu identifizieren, auf denen das anfällige Paket vorhanden ist.
Finden Sie es
Ermitteln Sie das anfällige OpenSSL-Paket, unabhängig davon, ob es als eigenständiger Dienst oder als neu gepackte Abhängigkeit installiert ist.
Kontrolle übernehmen
Treffen Sie auf der Grundlage der Risikotoleranz Ihres Unternehmens detaillierte Entscheidungen bezüglich Ihrer Anwendungen.
Bitte beheben Sie das.
Sie zu finden, ist erst die halbe Miete. Beheben Sie Ihre OpenSSL-Sicherheitslücken direkt in derselben Tanium-Konsole.
Glauben Sie, dass Sie gefährdet sind?
Wir können helfen. Tanium kann anfällige Softwarepakete schnell ausfindig machen, diese patchen und die Situation im Laufe der Zeit kontinuierlich überwachen.
Mehr Ressourcen
So schützen Sie sich mit Tanium SBOM vor der neuesten kritischen OpenSSL-Schwachstelle
Entwickler des Open-Source-Toolkits kündigen zwei Schwachstellen mit dem Schweregrad „Hoch" in OpenSSL v3 an, und Tanium hat die Lösung, um zu helfen.
Wie Tanium hilft, OpenSSL 3,0.X zu identifizieren
In unserer Anleitung erfahren Sie, wie Sie OpenSSL 3,0.X mithilfe der Tanium Software Bill of Materials (SBOM) identifizieren können.
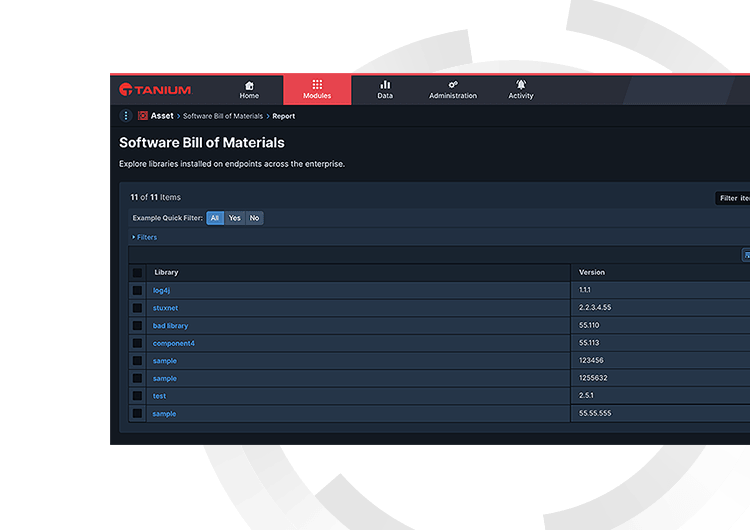
Tanium SBOM
Wir können zwar nicht wissen, was die nächste Schwachstelle in der Lieferkette sein wird, aber mit Tanium wissen Sie, wo Ihre Anwendungen gefährdet sind, bevor es passiert. So können Sie im Falle eines Falles sofort handeln.

