Angesichts großflächiger Cloud-Ausfälle und Cyberangriffe, die den Geschäftsbetrieb zum Erliegen bringen, drängen Unternehmensvorstände und die Führungsspitze kontinuierlich auf eine höhere Widerstandsfähigkeit des Unternehmens sowie auf eine stärkere „ “ gegen Cyber .
Eine anhaltende Herausforderung im Bereich der Widerstandsfähigkeit besteht darin, mit Gegnern Schritt zu halten, die sich mit maschineller Geschwindigkeit bewegen und sich an keinerlei Regeln halten. Laut Cybersicherheitsexperten, die diese Woche auf der RSAC 2026 in San Francisco sprachen, lässt sich diese Lücke am besten durch Antifragilität schließen.
„Wir wollen Systeme, die sich selbst heilen, Systeme, die sich weiterentwickeln.“Anthony Rodriguez, stellvertretender Vizepräsident für Anwendungssicherheit und Bedrohungsmanagement bei CVS Health
In einer „ “-Veranstaltung mit dem Titel „ “ am ersten Tag der jährlichen Branchenveranstaltung wurden Resilienz – die Fähigkeit, Belastungen standzuhalten – und Antifragilität gegenübergestellt, bei der ein System Belastungen nutzt, um sich zu verbessern – und dadurch widerstandsfähiger wird. John Kindervag, Chief Evangelist bei Illumio — und ehemaliger Forrester-Analyst, der das Zero-Trust-Modell entwickelt hat — und Anthony Rodriguez, AVP für Anwendungssicherheit und Bedrohungsmanagement bei CVS Health, forderte Cybersicherheitsteams nachdrücklich auf, sich von der Resilienz abzuwenden und sich stattdessen der anpassungsfähigeren und proaktiveren Antifragilität zuzuwenden.
Warum Ausfallsicherheit nicht mehr ausreicht
Sobald Sie sich bewusst machen, dass Angreifer Ihre Schwachstellen früher oder später aufdecken werden, sollten Sie es sich zur Gewohnheit machen, Ihre Systeme gezielt zu belasten, bevor Angreifer dies für Sie tun.
Kindervag zog einen Vergleich zum Gewichtheben. Der menschliche Körper ist ein antifragiles System, und wenn Sie Gewichte heben, wird Ihr Körper während der Erholungsphase stärker. Die Belastung durch das Training führt zu positiven Fortschritten und einer besseren Anpassungsfähigkeit, sofern Belastung und Erholung im Gleichgewicht stehen.
In Cybersystemen stellt ein Angriff oder ein Vorfall den Stressor dar, und die Anpassungs-Engine ist „ “ (Zero-Trust-). Kindervag und Rodriguez erklärten, dass sich die Bereiche Cybersicherheit und Ingenieurwesen in Richtung einer höheren dynamischen Einsatzbereitschaft entwickelt hätten. Dies lässt sich branchenweit beobachten, da statische, reaktive Systeme zunehmend durch proaktive und in Echtzeit arbeitende Systeme ersetzt werden.
Künstliche Intelligenz verschärft einerseits die Risiken im Bereich der Cybersicherheit und hilft Ingenieuren andererseits dabei, diese Risiken zu mindern. „Wir wollen Systeme, die sich selbst reparieren, Systeme, die sich weiterentwickeln“, sagte Rodriguez. „Unternehmen können diese Signale nutzen, um sich schneller weiterzuentwickeln. „Entscheidend ist, ob Sie diese Signale wahrnehmen und nutzen.“
, Geschäftsführer von Kindervag, merkte an, dass niemand Geld ausgeben oder etwas unternehmen möchte, bis etwas Schlimmes passiert, und zitierte dabei einen Führungskräfte, der ihm kürzlich mitteilte, dass eine Geldstrafe in Höhe von 150 Millionen Dollar lediglich ein Rundungsfehler sei. „Wir müssen die Führungskräfte dazu bringen, sich um Cybersicherheit zu kümmern und nicht länger darauf zu warten, dass etwas Schlimmes passiert“, sagte Kindervag .
Die beiden erörterten die Rolle der KI bei der Verbesserung der Anpassungsfähigkeit von Systemen sowie die Bedeutung der Reduzierung manueller Prozesse, um besser auf unbekannte Bedrohungen reagieren zu können, und gingen auf die Prinzipien des Chaos-Engineering ein, bei denen bewusst Belastungsfaktoren in Systeme eingebracht werden, um Schwachstellen zu identifizieren und die allgemeine Robustheit zu verbessern.
Technik für das Chaos der realen Welt
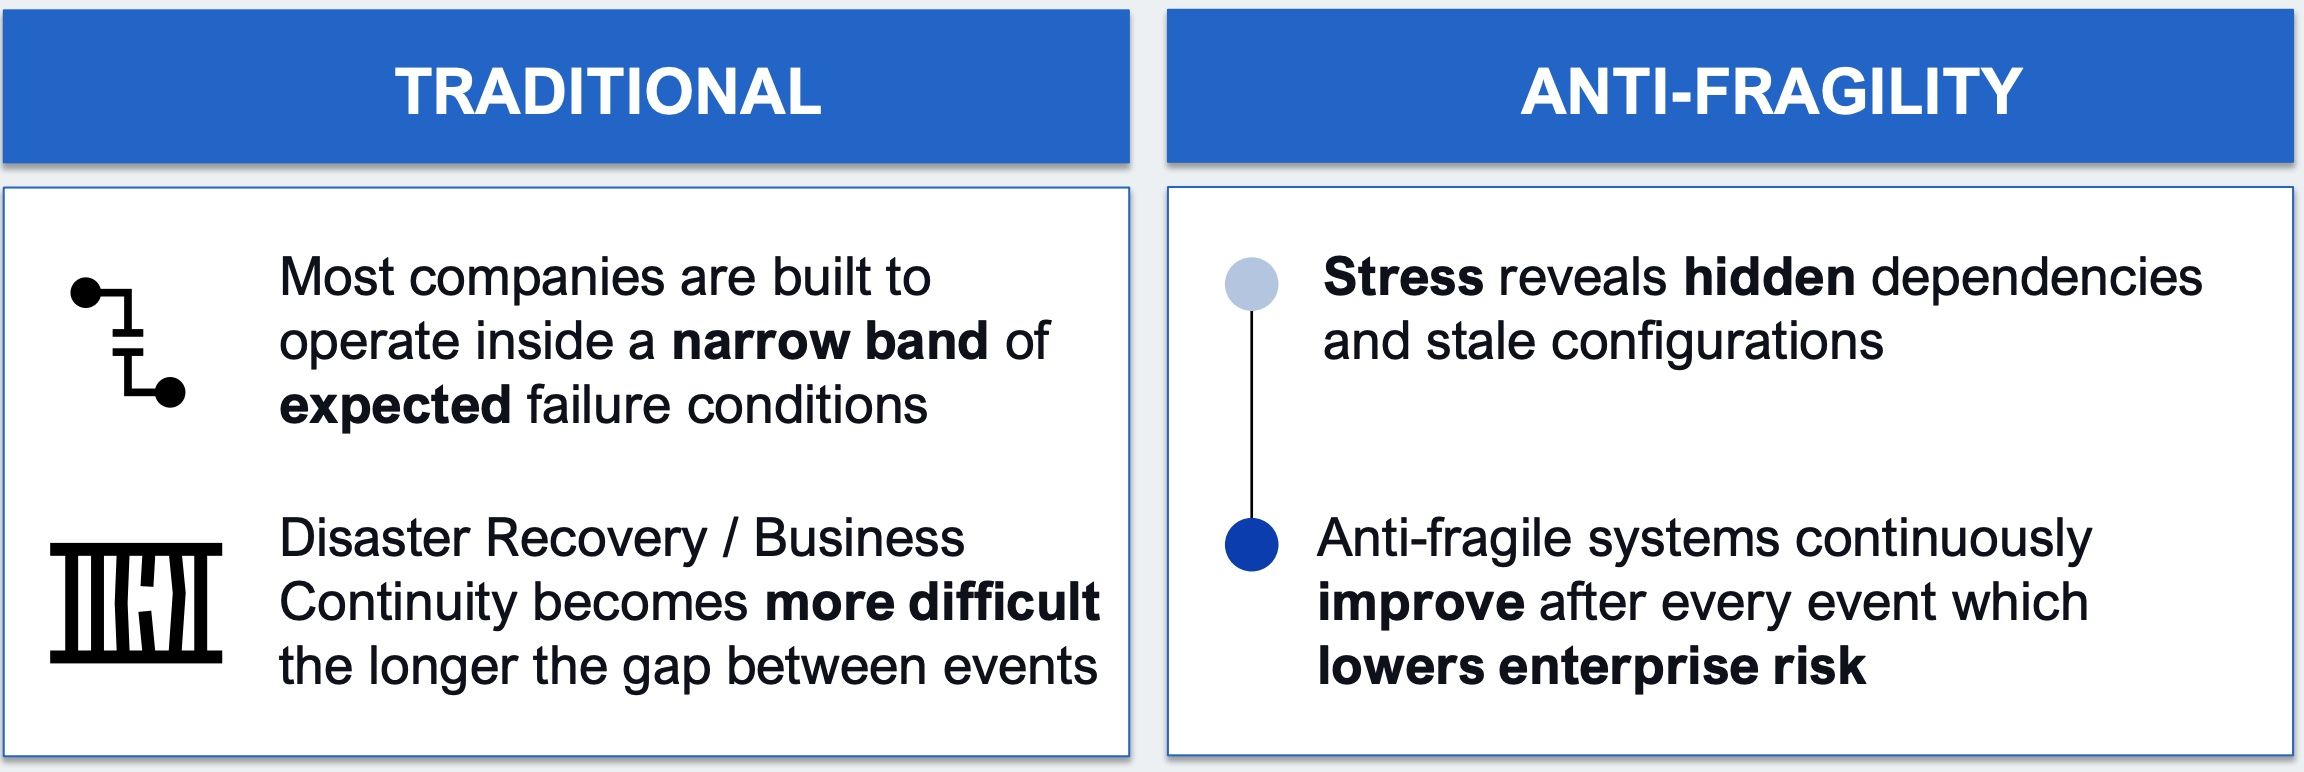
Sie argumentierten, dass Antifragilität ein kontinuierlicher Prozess sein sollte, bei dem Organisationen aus jedem Vorfall lernen, um künftige Vorkommnisse zu verhindern. Das bedeutet, über das Denken in den Bereichen Notfallwiederherstellung und Geschäftskontinuität hinauszugehen. Um Ihre Systeme so weiterzuentwickeln, dass sie unter ständiger Belastung erfolgreich funktionieren, sollten Sie die branchenüblichen, linearen DR-/BC-Strategien durch Maßnahmen ersetzen, die Chaos erzeugen, um aktiv zu versuchen, Ihre Produktionsumgebung lahmzulegen.
„Es ist besser, wenn Sie sich einfach darauf einstellen, dass es zu einem Ausfall kommen wird … nicht auf einen bestimmten Ausfall, den Sie sich erhoffen – und Sie versuchen kontinuierlich, das System zum Zusammenbruch zu bringen … indem Sie Systeme außer Betrieb setzen, echten Datenverkehr darauf leiten, verschiedene Szenarien durchspielen und die Umgebung sowie die Teams, die diese Umgebung betreuen, kontinuierlich unter Belastung setzen“, sagte Rodriguez.
„Wir müssen die Führungskräfte dazu bringen, sich um Cybersicherheit zu kümmern und nicht länger darauf zu warten, dass etwas Schlimmes passiert.“John Kindervag, Chief Evangelist bei Illumio
„Es ist besser, wenn Sie sich einfach darauf einstellen, dass Sie scheitern werden“, sagte Rodriguez. Welche Störungen Ihre Infrastruktur treffen werden, sei nicht vorhersehbar, fügte er hinzu; daher „versuchen Sie kontinuierlich, sie an ihre Grenzen zu bringen … indem Sie Systeme außer Betrieb nehmen, sie mit echtem Datenverkehr belasten, verschiedene Szenarien durchspielen und die Umgebung sowie die Teams, die diese Umgebung betreuen, einfach kontinuierlich unter Druck setzen.“
Praktische Schritte für den Einstieg in den Weg zur Antifragilität
Die Referenten der „ “ empfahlen , in kleinem Maßstab zu beginnen, sich auf konkrete Verbesserungsbereiche zu konzentrieren und durch kontinuierliche Iterationen eine widerstandsfähigere und anpassungsfähigere Cybersicherheitsstrategie aufzubauen.
Nachfolgend finden Sie eine Version von „ “ mit den dort beschriebenen Schritten , ergänzt um weitere Informationen aus :
Nächste Woche
Wählen Sie ein Ziel oder einen Arbeitsablauf aus, beispielsweise einen hochwertigen Dienst oder eine häufige Ursache für Vorfälle, und definieren Sie drei bis fünf Belastungsfaktoren wie den Ausfall einer Abhängigkeit, ein Failover in einer Region, ein Szenario des Missbrauchs von Zugangsdaten, anomalen Ost-West-Datenverkehr oder eine „fehlerhafte Bereitstellung“. Ermitteln Sie anschließend Anzeichen, die darauf hindeuten, dass das System in eine gefährliche Situation abgleitet.
Und review den letzten Vorfall unter und wählen Sie eine systemweite Abhilfemaßnahme aus, die Sie sofort umsetzen können.
Nächster „ “ in 90 Tagen
Üben Sie das Failover, indem Sie regelmäßig echten Datenverkehr über Ihre Backup-Pfade leiten, damit diese nicht ungenutzt bleiben. Automatisieren Sie wiederkehrende Korrekturmaßnahmen wie die Protokollrotation, Schutzmaßnahmen, die Erkennung von Konfigurationsabweichungen und die Überprüfung von Abhängigkeiten. Wenden Sie anschließend Segmentierung und das Prinzip der geringstmöglichen Berechtigungen an, um den Auswirkungsbereich zu verringern. Erweitern Sie die Fehlerbehebung, indem Sie nach ähnlichen Fehlern suchen, sobald Sie den ersten entdeckt haben, und suchen Sie in der gesamten Umgebung nach demselben Problem, um es zu beheben.
Nächste „ “ – sechs „ “-Monate
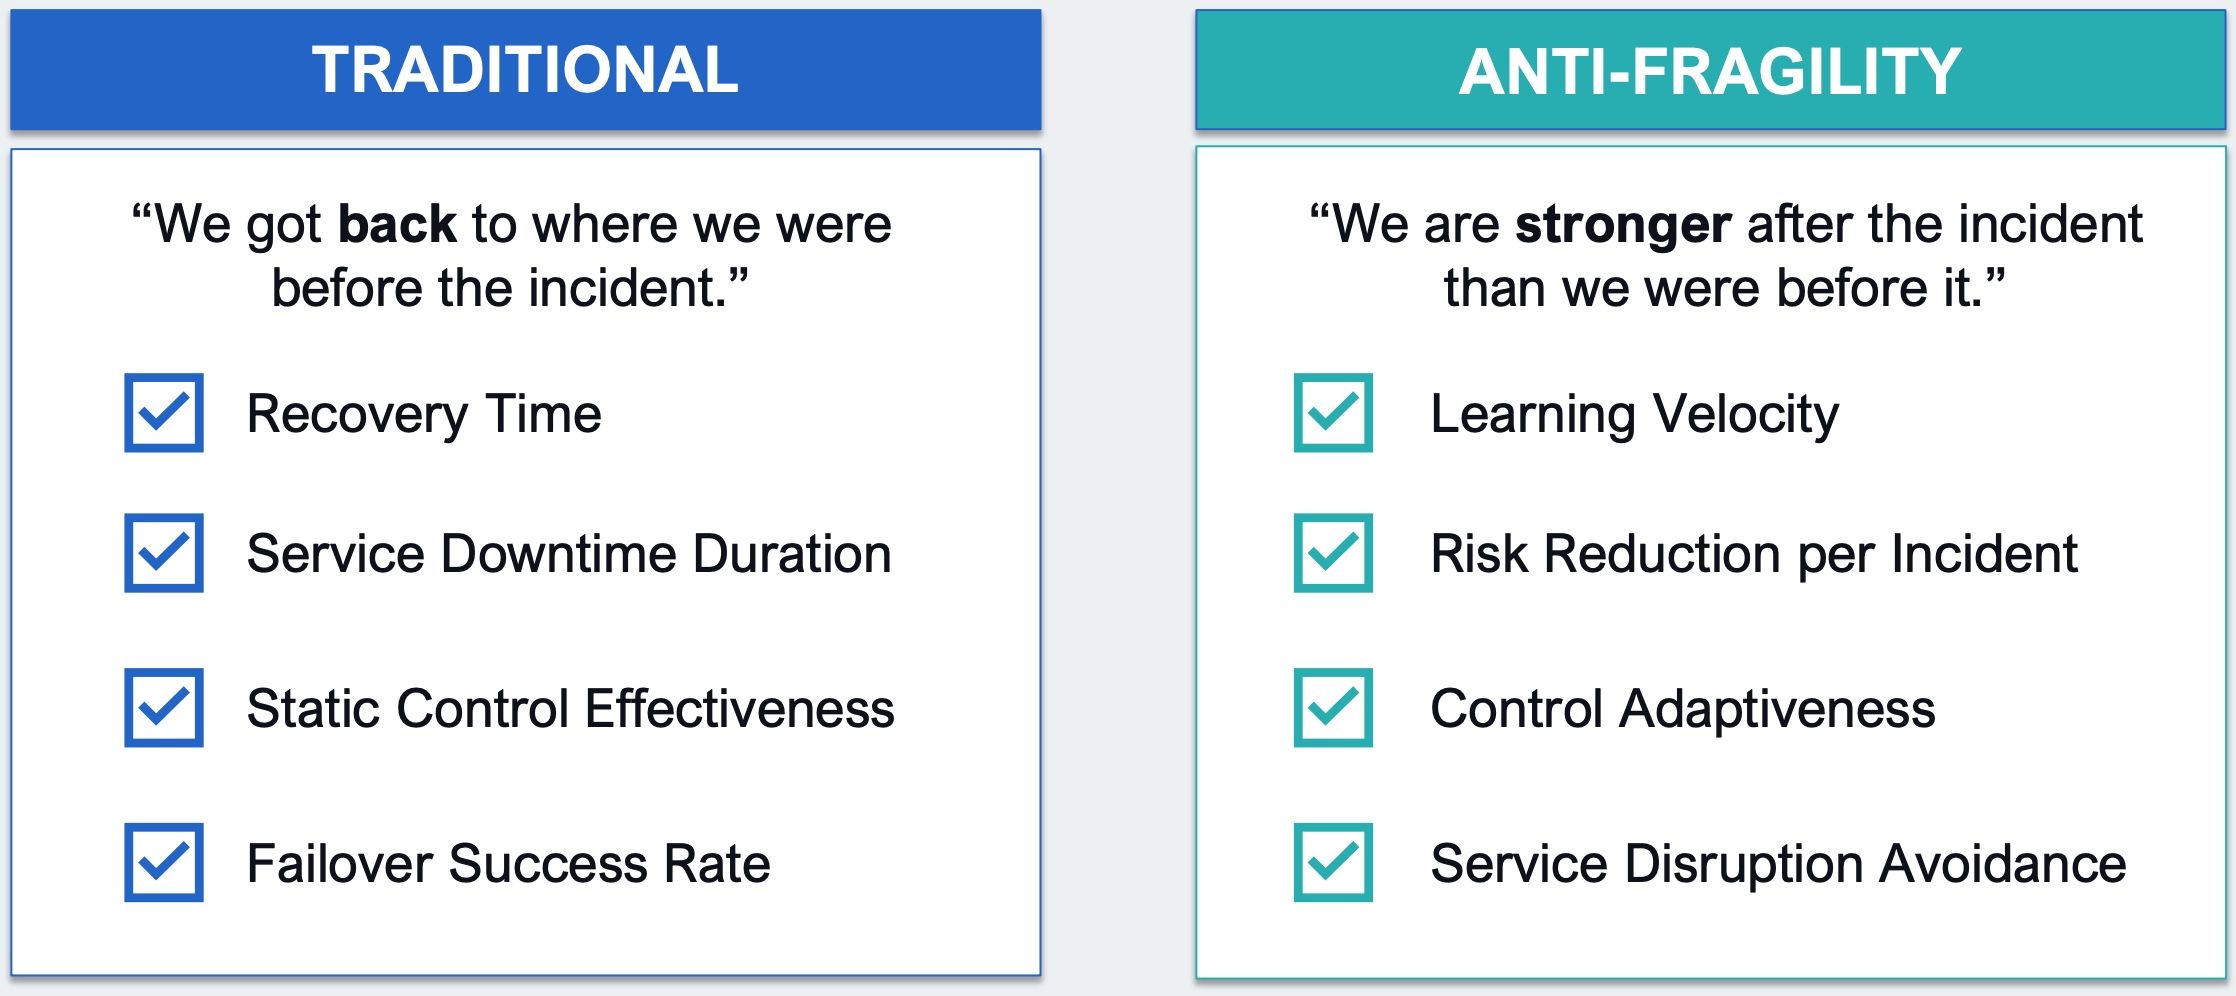
Berücksichtigen Sie Verhaltens-, Geräte-, Netzwerk- und Workload-Signale, um fundiertere Entscheidungen zu treffen, und gehen Sie nicht einfach davon aus, dass „authentifiziert“ gleichbedeutend mit „vertrauenswürdig“ ist. Führen Sie kontrollierten Stress als festen Bestandteil ein, indem Sie Chaos-Übungen und Red-Team-Übungen mit klaren Lernzielen planen. Erfassen Sie aussagekräftige Kennzahlen wie die Verringerung von Wiederholungsfällen und systemischen Risiken, die Zeit bis zur Wiederherstellung sowie die Begrenzung des Ausmaßes der Auswirkungen. Schließlich sollten Sie die stille, oft undankbare Arbeit der Prävention und der Schaffung dauerhafter Lösungen würdigen und gleichzeitig der Heldenkultur und der Schuldzuweisung entgegenwirken.
Messung der Antifragilität
Förderung einer Kultur der Antifragilität
Kindervag und Rodriguez schlossen mit der Bekräftigung einer zentralen Unterscheidung: Resilienz hält Sie am Leben; Antifragilität verändert Ihren Lebensweg.
Wenn Organisationen Stress als Signal betrachten, bewusst mit Misserfolgen umgehen , das Gelernte teamübergreifend anwenden und ihre Kultur auf Verbesserungen ausrichten, dann Sicherheitsprogramme nicht lediglich Stress ertragen , sondern unter Druck noch besser werden.
„Sicherheits en sollten Ihnen nicht nur dabei helfen, Angriffen standzuhalten“, sagte Kindervag . „„Dies sollte Ihnen helfen, mit der Zeit immer stärker zu werden .“

