Im Jahr 2013, als er als Chief Technology Officer der CIA tätig war, leitete Gus Hunt eines der wegweisenden IT-Projekte der letzten 20 Jahre. Nachdem „The Company“ jahrzehntelang die sensibelsten Geheimnisse der USA in staatlichen Rechenzentren geschützt hatte, stieg das Unternehmen auf die Cloud um.
Es handelte sich nicht um die öffentliche Cloud, in der der Rest von uns seine Facebook-Beiträge teilte und seine E-Mails sowie Hochzeitsfotos speicherte. Vielmehr leitete Hunt Verhandlungen mit Amazon Web Services ein, die zur Schaffung einer eigenständigen Cloud- -Infrastruktur im Wert von 600 Millionen US-Dollar unter der Bezeichnung „ “ für alle 17 nationalen Nachrichtendienste führten. Auch wenn es sich möglicherweise um einen maßgeschneiderten Auftrag für Geheimdienstmitarbeiter handelte, wurde das Projekt – das der CIA letztlich Zeit und Geld bei der Bereitstellung von Servern einsparte und die nachrichtendienstlichen Fähigkeiten beschleunigte – weithin als Beweis dafür gefeiert, dass die Cloud reif für den breiten Einsatz war. Schließlich galt: Wenn man ihr die sensibelsten Geheimnisse des ganzen Landes anvertrauen konnte, dann war sie gut genug für … nun ja, so ziemlich jeden.
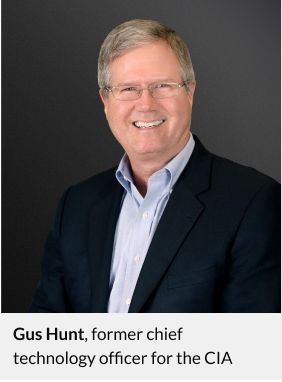
Hunt verließ die CIA noch im selben Jahr, um sein eigenes Beratungsunternehmen zu gründen, bevor er im Jahr 2016 die Leitung des Bereichs Cybersicherheit für den öffentlichen Sektor bei Accenture übernahm. Dabei hat er Unternehmen aus allen wichtigen Branchen dabei unterstützt, sich an eine zunehmend komplexe und gefährliche Welt anzupassen.
Herr Hunt, der kürzlich in seine eigene Privatpraxis zurückgekehrt ist, sprach mit Endpoint über den aktuellen Stand des Endpunktmanagements sowie über bewährte Sicherheitsverfahren für die Arbeit im Homeoffice, von denen IT-Verantwortliche in Unternehmen von der CIA und anderen Behörden des Verteidigungsministeriums lernen können.
Eines der erklärten Ziele der Umstellung auf die Cloud bestand darin, alle 17 US-Geheimdienste auf eine einheitliche Infrastruktur zu bringen, um einen schnelleren Informationsaustausch zu fördern. Gab es noch weitere Vorteile? Und woher wollten Sie wissen, dass es sicher sein würde?
Bei der Umstellung auf AWS ging es in erster Linie darum, die Geschwindigkeit und Agilität in den Nachrichtendiensten zu steigern und die Möglichkeiten, die sich aus dieser neuen Welt namens „Cloud“ ergaben, zügig zu nutzen. Sie müssen jedoch auch bedenken, dass wir nicht die Public-Cloud-Version von AWS genutzt haben. Wir haben gemeinsam mit Amazon eine klassifizierte Version der AWS-Cloud entwickelt, die wir – wie bisher auch – unter strenger Kontrolle betreiben können.
Wie groß waren damals Ihre Bedenken hinsichtlich der Endgerätesicherheit?
Damals war das noch keine so große Sache wie heute. Da es sich bei fast allen Endgeräten um Desktop-PCs handelte, lag unser Schwerpunkt darauf, sicherzustellen, dass die Betriebssysteme auf dem neuesten Stand und ordnungsgemäß gepatcht waren, sowie darauf, den Zugriff auf beispielsweise USB-Anschlüsse streng zu kontrollieren. Außerdem waren im Gebäude keine drahtlosen Geräte gestattet. Wir haben es also gut geschafft, die Möglichkeiten der Menschen einzuschränken, Schlechtes zu tun oder sogar versehentlich Schlechtes zu tun.
Untersuchungen zeigen, dass mehr als 90 % der Cybervorfälle auf „mangelnde Sicherheitshygiene“ zurückzuführen sind, wie beispielsweise ein inkonsistentes Patch-Management. Haben Sie die Erfahrung gemacht, dass dies zutrifft?
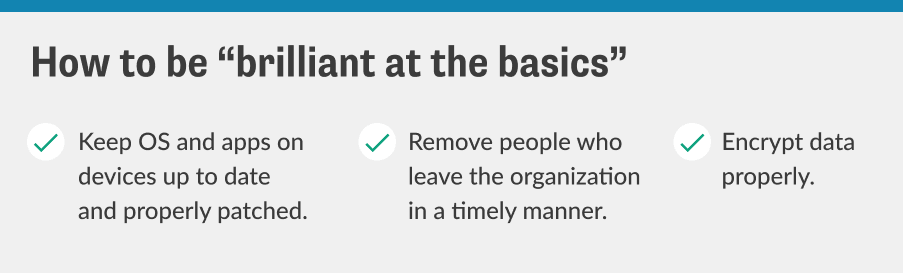
Ich hätte vermutet, dass die Zahl sogar noch höher liegt, nämlich im hohen 90ser-Bereich. Aus diesem Grund hatten wir bei Accenture ein Konzept namens „Be brilliant at the basics“. Stellen Sie sicher, dass Ihre Betriebssysteme, Anwendungen und Geräte auf dem neuesten Stand sind und ordnungsgemäß gepatcht wurden. Bereinigen Sie Ihre Verzeichnisse, um Personen, die das Unternehmen verlassen, zeitnah zu entfernen. Stellen Sie sicher, dass Ihre Daten ordnungsgemäß verschlüsselt sind.
Sie haben viel darüber gesprochen, wie wichtig es ist, stets eine „positive Kontrolle“ über die Geräte zu behalten. Damit ist die Fähigkeit gemeint, nicht nur festzustellen, ob ein Gerät ein Risiko darstellt, sondern auch entsprechend zu handeln – beispielsweise einen Benutzer dazu zu verpflichten, einen neuen Malware-Patch zu installieren, bevor ihm der Zugriff auf das Netzwerk gewährt wird.
Auf jeden Fall. Sie müssen stets über den Status jedes Geräts informiert sein, einschließlich der darauf heruntergeladenen Inhalte und der Identität des Benutzers. Nur dann können Sie fundierte, automatisierte Entscheidungen darüber treffen, wer welche Aufgaben übernehmen kann. Wenn es also wirklich ungewöhnlich ist, dass sich Gus an einem Sonntagmorgen von einem Starbucks aus anmeldet, sollte das System mir vielleicht nur erlauben, meine Stundenzettel auszufüllen, mir aber keinen Zugriff auf das Personalverwaltungssystem oder andere sensible Daten gewähren.
Dies sind heute die Grundprinzipien von „Zero Trust“, dem Sicherheitsmodell, das von einem Unternehmen verlangt, jedes Gerät zu überprüfen, das versucht, eine Verbindung zu seinen Systemen herzustellen – selbst wenn es sich um ein bekanntes Gerät handelt. Niemand erhält Zugriff, bevor er nicht verifiziert wurde. Das Verteidigungsministerium und die Geheimdienste wenden dieses Verifizierungsmodell bereits seit vielen Jahren an. Wir haben es lediglich nie als „Zero Trust“ bezeichnet.
Es ist eine Sache, eine solche Kontrolle auszuüben, wenn es um den Schutz von Staatsgeheimnissen geht, aber ist es für ein durchschnittliches Unternehmen wirklich machbar, stets eine lückenlose Kontrolle aufrechtzuerhalten?
Im Militär und in den Nachrichtendiensten wird BYOD [Bring Your Own Device] nicht in großem Umfang praktiziert. Doch in der amerikanischen Unternehmenswelt ist dies weit verbreitet, und das kann ein Problem darstellen. Die meisten Unternehmen werden nicht jedem Mitarbeiter einen Laptop, ein Smartphone und all die anderen Arbeitsmittel anschaffen, die dieser nicht nur für seine Arbeit benötigt, sondern die es dem Unternehmen auch ermöglichen, jederzeit eine wirksame Kontrolle auszuüben. Hier kommen die Endpunktmanagementsysteme von ins Spiel. Damit können Sie diese Geräte partitionieren, um festzulegen, was die Nutzer mit ihren Geräten tun dürfen und welche Software sie darauf ausführen dürfen. Die Transparenz, die eine einheitliche Verwaltung mit sich bringt, ist von entscheidender Bedeutung.
[Lesen Sie auch: Ein Gespräch über IT im Bundesbereich und Zero Trust]
Was sagen Sie zu IT-Führungskräften, die angeben, sie seien mit der Umstellung auf Homeoffice und den Maßnahmen zur Bewältigung der Pandemie so überfordert, dass sie sich derzeit keine Gedanken über die Einrichtung einer positiven Kontrolle machen können?
Wenn die Leute sagen: „Wow, das klingt, als würde das viel kosten“, antworte ich ihnen, dass die Kosten für die Behebung eines Problems ausnahmslos höher sind als die Kosten dafür, die Sache von vornherein richtig zu machen.
Die Ausübung einer positiven Kontrolle hat selbstverständlich Auswirkungen darauf, was Mitarbeiter mit ihren Geräten tun dürfen. Müssen Unternehmen die Erwartungen an ihre Mitarbeiter neu definieren?
Die Mitarbeiter müssen akzeptieren, dass es gewisse Einschränkungen geben wird. Es wird weitere Einschränkungen geben. Wenn jemand lieber an seinem eigenen Desktop-PC statt am Firmenlaptop arbeiten möchte, weil dieser einen größeren Bildschirm hat, erhält er möglicherweise keinen Zugriff, sofern der Rechner nicht mit den neuesten Patches aktualisiert wurde. Oder vielleicht können sie sich nur montags bis freitags zwischen 08 Uhr und 20 Uhr einloggen, da die IT-Abteilung am Wochenende alle Systeme sperren möchte. Sollten Sie außerhalb dieser Zeiten eine dringende Besprechung abhalten müssen, müssen die Teilnehmer möglicherweise eine bestimmte Nummer anrufen, um im Notfall Zugang zu erhalten.
Dies könnte zu einigen schwierigen kulturellen Herausforderungen führen.
Ich möchte dies keinesfalls auf die leichte Schulter nehmen. Wenn Unternehmen und Menschen es nicht gewohnt sind, in einem solchen Umfeld zu agieren, funktioniert ihr Denken einfach nicht auf diese Weise. In der Welt der geheimen Informationen hingegen erhalten die Menschen umfangreiche Schulungen zum Thema Sicherheit. Sie sind beispielsweise fest programmiert, jedes Dokument mit einer entsprechenden Geheimhaltungsstufe zu kennzeichnen, damit es ordnungsgemäß bearbeitet werden kann. Wenn man das Tag für Tag tut, gewöhnt man sich daran.
Verstehen Sie mich bitte nicht falsch. Anfangs wird es viel Gemecker, Gejammer und Stöhnen geben. Doch nach einer Weile wird es Teil des natürlichen Arbeitsrhythmus.

