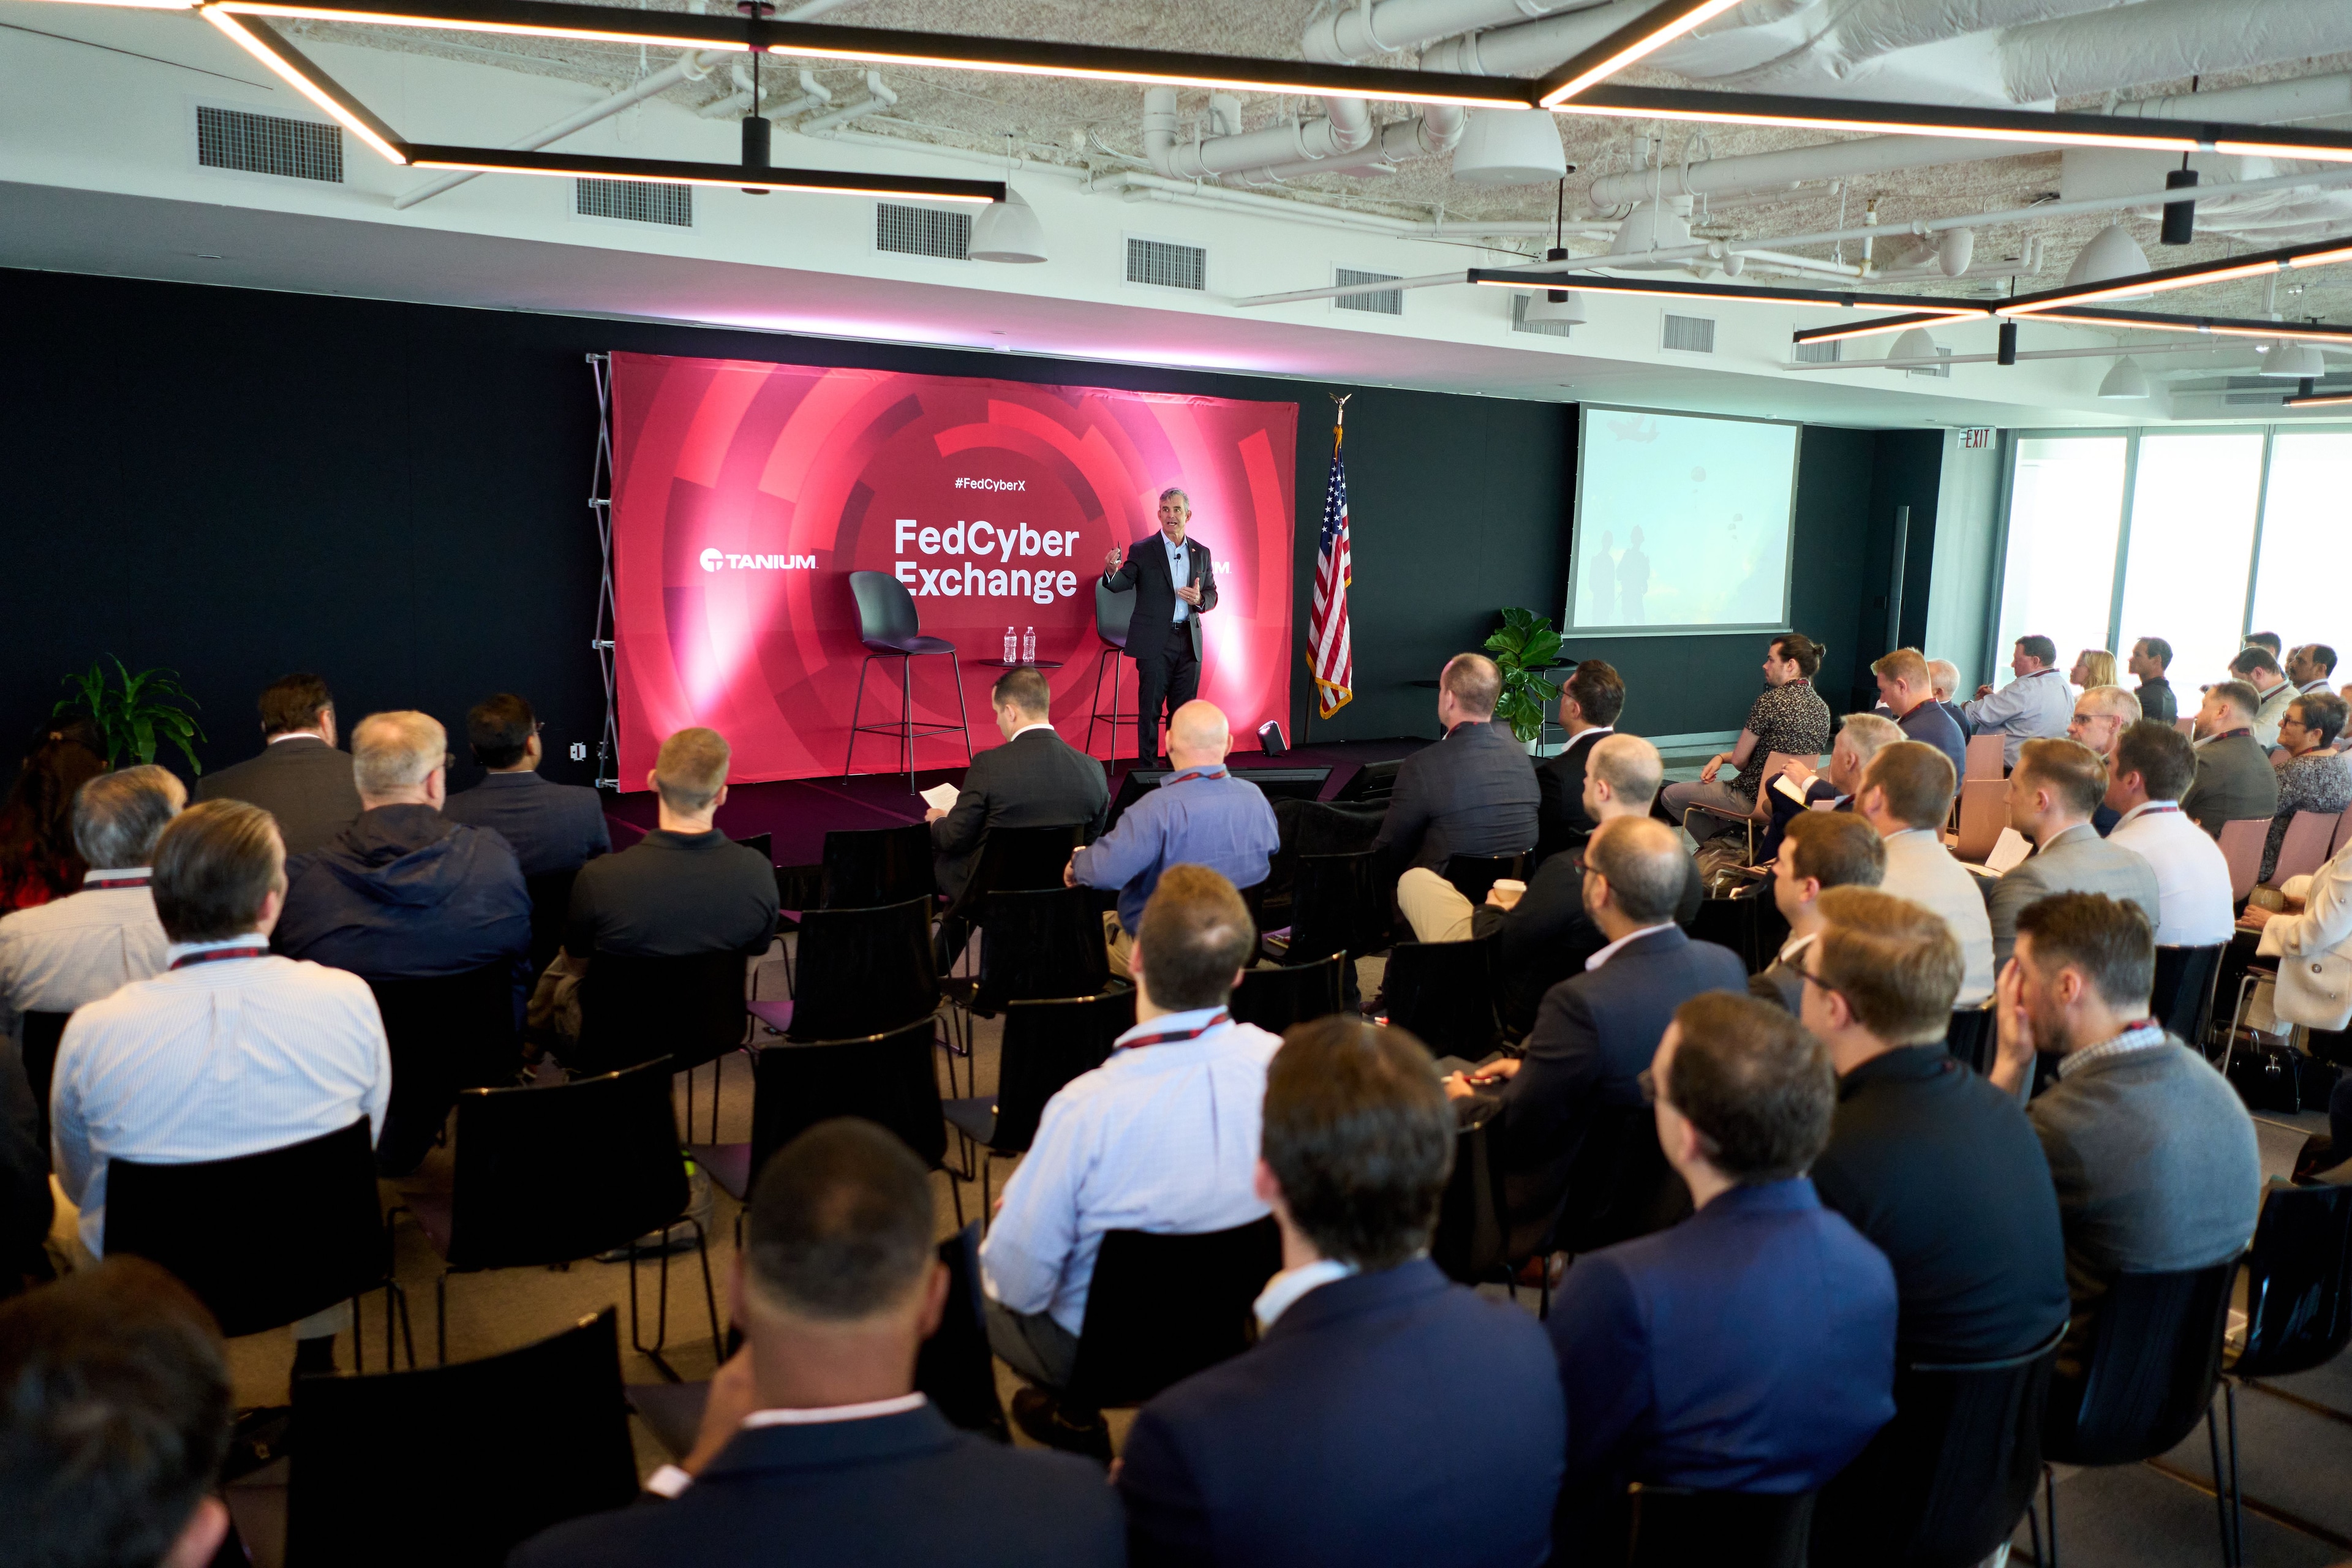
Die „FedCyber Exchange“ von Tanium, die am 18. April stattfand, brachte führende Vertreter, Experten und Partner aus den Bereichen IT und Cybersicherheit auf Bundesebene zusammen, um wichtige Erkenntnisse und bewährte Verfahren zur Optimierung der Cyber-Bereitschaft und der Reaktionsergebnisse zu erörtern, mit dem Ziel, die Cyber-Resilienz der „ “ des Landes gegenüber Bedrohungen zu stärken.
Hier sind einige der wichtigsten Erkenntnisse aus der Veranstaltung:
Zielsetzung: Sicherheit für Führungskräfte im Bereich IT und Sicherheit auf Bundesebene
, CEO von Tanium, Dan Streetman (wird in einem neuen Tab geöffnet) , eröffnete den Tag mit einer Grundsatzrede über die Bedeutung, jedem Unternehmen in unsicheren Zeiten Sicherheit zu bieten. Er hob hervor, dass es das Ziel von Tanium sei, die innovativsten und sicherheitsbewusstesten Organisationen weltweit – wie beispielsweise diejenigen in der Bundesregierung – zu unterstützen, damit diese die Herausforderungen im Zusammenhang mit regulatorischen Anforderungen, der digitalen Transformation, Budgetbeschränkungen und Cyberbedrohungen bewältigen können.
Er hob zudem die Grundwerte von Tanium – Integrität, Beharrlichkeit, Empathie und Exzellenz – hervor und erläuterte, wie diese das Handeln und die Entscheidungen des Unternehmens zur Unterstützung des öffentlichen Sektors leiten.
Geschwindigkeit, Umfang und Vorstellungskraft sind unerlässlich, um die Herausforderungen der heutigen Zeit zu meistern
Cory Simpson (wird in einem neuen Tab geöffnet), CEO des Instituts für kritische Infrastrukturtechnologie (ICIT) der „ “ (wird in einem neuen Tab geöffnet), nahm gemeinsam mit Streetman an einem Kamingespräch teil, bei dem die sich wandelnde Natur von Cyberbedrohungen und Möglichkeiten zu deren Abwehr erörtert wurden. Simpson betonte, dass Angreifer in großem Umfang zuschlagen und dabei sowohl die menschliche als auch die digitale Infrastruktur ins Visier nehmen, und dass die Verteidiger Fantasie, Innovationskraft und strategische Partnerschaften nutzen müssen, um bessere Systeme und Gesellschaften zu schaffen, mit denen diese Herausforderungen zügig bewältigt werden können.
Er betonte zudem die Notwendigkeit von Schnelligkeit und Flexibilität bei der Reaktion auf Vorfälle sowie den Wert künstlicher Intelligenz bei der Ergänzung menschlicher Intelligenz, um einen taktischen Vorteil zu erzielen.
Von der Standardisierung bis zur Skalierbarkeit: CIOs tauschen Strategien für die digitale Transformation aus
In einem zum Nachdenken anregenden Kamingespräch beleuchteten die CIOs der Bundesbehörden die Vielzahl von Herausforderungen, die ihnen schlaflose Nächte bereiten. Von der Personalentwicklung bis hin zu Fragen der Cybersicherheit befasste sich die Podiumsdiskussion eingehend mit den komplexen Aspekten der Modernisierung der technologischen Infrastruktur auf Bundesebene. Moderiert von Renata Spinks (wird in einem neuen Tab geöffnet), einer angesehenen Veteranin der US-Armee und ehemaligen stellvertretenden CIO IC4 des USMC im Rahmen des Senior Executive Service (SES), bot die Diskussion wertvolle Einblicke in die sich wandelnde Landschaft der IT im öffentlichen Sektor.
Kenneth McNeill (wird in einem neuen Tab geöffnet), CIO des National Guard Bureau, betonte die Bedeutung von Cybersicherheitsprotokollen und den Einsatz geeigneter Instrumente zur wirksamen Risikominderung. Er betonte die Notwendigkeit kontinuierlicher Bemühungen in diesem entscheidenden Bereich, insbesondere im Hinblick auf die behördenübergreifende Zusammenarbeit und den Informationsaustausch mit anderen Behörden. Angesichts der stark dezentralen Struktur der Nationalgarde und ihrer besonderen Aufgaben betonte McNeill, wie wichtig es sei, bei der Reaktion auf Ereignisse und der Koordinierung des Informationsaustauschs eng mit den lokalen und staatlichen Behörden zusammenzuarbeiten – was umfangreiche Investitionen, Modernisierungsmaßnahmen und Sicherheitsprotokolle erforderte, um diese Zusammenarbeit auszubauen.
In Anlehnung an McNeills Ausführungen hob Winston Beauchamp, stellvertretender CIO der US-Luftwaffe ( ) (wird in einem neuen Tab geöffnet), die Bedeutung von Unternehmenslösungen für die Steuerung der digitalen Transformation hervor. Er betonte, wie wichtig die Angleichung an die Standards des Verteidigungsministeriums (DoD) sei und welchen Wert die Standardisierung für die Förderung des Zusammenhalts zwischen den verschiedenen Teilstreitkräften habe.
Beauchamp wies ferner auf das Ziel des Ministeriums hin, die Führungs- und Kontrollfähigkeiten mit denen der verbündeten Streitkräfte abzustimmen, um schnelle Reaktions- und Rückmeldemechanismen zu ermöglichen.
Im Zusammenhang mit strategischen Initiativen ging Beauchamp auf das Cloud-Migrationsprogramm der Luftwaffe als entscheidenden Schritt zur Verbesserung der Skalierbarkeit und der Cybersicherheit ein. Er betonte, wie wichtig Umweltschutzmaßnahmen und die Auswahl geeigneter kommerzieller Geräte seien, um die Widerstandsfähigkeit zu stärken.
Selbstvertrauen ist der Weg und die Grundlage für das, was möglich ist
Steve Daheb (wird in einem neuen Tab geöffnet), CMO bei Tanium, hielt eine Keynote, in der er darlegte, wie Tanium Unternehmen in die Lage versetzt, angesichts von Unsicherheiten selbstbewusst zu handeln. Er führte einige alarmierende Statistiken an, darunter einen aktuellen Bericht, wonach 70 % der Unternehmen durch unbekannte Geräte wie Computer, Telefone, Server usw. angegriffen werden.
Daheb betonte, dass unvollständige Daten gefährliche Daten seien und dass Einzellösungen die Kosten und die Komplexität erhöhten, ohne die Sicherheit der Unternehmen zu verbessern. Er erläuterte, wie Tanium eine einheitliche Plattform bereitstellt, die umfassende und präzise Transparenz, umsetzbare Erkenntnisse sowie automatisierte Arbeitsabläufe über IT- und Sicherheitsbereiche hinweg bietet.
Um sich in der modernen Bedrohungslandschaft zurechtzufinden, sind die richtigen Werkzeuge erforderlich
In einem aufschlussreichen Kamingespräch mit Oberst Thomas J. Cleaver (öffnet in einem neuen Tab), Einsatzleiter beim Marine Force Cyberspace Command, und dem Tanium-Direktor für technisches Kundenmanagement Oberst Edward Debish (öffnet in einem neuen Tab) (a. D.) befassten sich die beiden eingehend mit den entscheidenden Fähigkeiten, die erforderlich sind, um der sich ständig weiterentwickelnden Bedrohungslage zu begegnen, mit der Bundesbehörden konfrontiert sind.
Die Diskussion machte deutlich, dass Bundesbehörden nach wie vor im Visier böswilliger Akteure stehen und dass die Bandbreite der Bedrohungen, die sowohl auf Netzwerke des Verteidigungsministeriums als auch auf zivile Netzwerke abzielen, sehr vielfältig ist. Mit dem rasanten Fortschritt von Technologien wie generativer KI, maschinellem Lernen und Bots sind Cyberbedrohungen immer raffinierter und dynamischer geworden.
Oberst Cleaver erklärte: „Es ist von entscheidender Bedeutung, wie wir unsere Netzwerke modernisieren und (gegen den Gegner) verteidigen.“ „Die Einrichtung einer zentralen Anlaufstelle für die Triage von Werkzeugen zeigt weiterhin Wirkung.“
Oberst Cleaver hob zudem Tanium als unverzichtbaren Bestandteil ihres Instrumentariums hervor, das einen effektiven täglichen Netzwerkschutz ermögliche und eine entscheidende Rolle bei der Erfüllung ihrer Missionsziele spiele.
Tanium und ServiceNow setzen neue Maßstäbe hinsichtlich der Genauigkeit und Vollständigkeit von CMDBs
FedCyber-Partnerrunde mit Shawn Gallagher, VP of Strategic Partners bei Tanium (wird in einem neuen Tab geöffnet), Principal Executive Architect bei ServiceNow und Field CTO bei Tanium Arunkumar (Arun) Iyer (öffnet in einem neuen Tab) sowie Tanium Director of Technical Account Management Oberst Sam Kinch (öffnet in einem neuen Tab) (USAF, a. D.) untersuchten, wie die gemeinsamen Lösungen der Unternehmen zusammenwirken, um Daten, Automatisierung und Fehlerbehebung für IT-Workflows auf Bundesebene zu verbessern.
Die wichtigste Erkenntnis war, dass eine CMDB zwar eine zentrale Datenquelle für alle IT-Managementdaten verspricht, jedoch mit aktuellen und präzisen Daten in Echtzeit aktualisiert werden muss. In ihrer Podiumsdiskussion ging es darum, wie Tanium und ServiceNow strategisch zusammenarbeiten, um Unternehmen die Umstellung auf ein Zero-Trust-Modell zu erleichtern, indem Gerätedaten in Echtzeit in den Prozess der Zugriffsgewährung integriert werden. Die Allianz verfolgt einen proaktiveren, auf Synergien ausgerichteten Ansatz im Bereich IT- und Sicherheitsbetrieb und verwandelt statische Datenbanken in dynamische und leistungsstarke Lösungen für Behörden, die zahlreiche IT-Prozesse unterstützen können.
Laut Iyer ist es „entscheidend, wie schnell Sie sich von einem Sicherheitsvorfall erholen können.“ „Durch Governance und Automatisierung werden zwar Daten erfasst, doch um diese Daten zu messen und zu verstehen, benötigen Sie Lösungen wie Tanium in Verbindung mit ServiceNow.“
Die Teilnehmer sammelten zudem praktische Erfahrungen mit Tanium , Asset (wird in einem neuen Tab geöffnet),, und . Discover (wird in einem neuen Tab geöffnet),, und übten, die ServiceNow-CMDB korrekt und vollständig zu gestalten. Im Rahmen des Laborteils der Veranstaltung lernten die Teilnehmer, wie sie den ServiceNow Service Graph-Konnektor für Tanium sowie Tanium Connect als Standardintegrationsmethoden für Tanium Asset- und Discover-Daten einsetzen können. Außerdem erfuhren sie, dass Tanium das „Common Services Data Model“ (CSDM) von ServiceNow vollständig unterstützt – eine standardisierte Methode zur Organisation und Speicherung von Informationen über IT-Services und deren Komponenten.
Die Zukunft der Sichtbarkeit liegt in der Autonomie
Matt Quinn (wird in einem neuen Tab geöffnet), CTO bei Tanium, Melissa Bischoping (wird in einem neuen Tab geöffnet), Forschungsleiterin für Endpunktsicherheit bei Tanium, sowie Harman Kaur (öffnet in einem neuen Tab), Vizepräsidentin für Künstliche Intelligenz bei Tanium, erläuterten, wie Tanium Automate (öffnet in einem neuen Tab) eine einfache, codefreie Benutzeroberfläche bereitstellt, um leistungsstarke Playbooks zur Automatisierung von Aufgabenabläufen zu erstellen, die Plattformlösungen und -funktionen integrieren, um funktionsübergreifende Anwendungsfälle konsistent und präzise umzusetzen. Sie erklärten, dass Tanium Automate den IT-Betrieb und die Umsetzung von Sicherheitsmaßnahmen skaliert, um die betriebliche Effizienz deutlich zu steigern, Risiken kontinuierlich zu mindern und Kosten zu senken.
Außerdem erläuterten sie, wie Tanium Automated Endpoint Management künstliche Intelligenz nutzen wird, um die wertvollsten Empfehlungen und Erkenntnisse zur Cyberhygiene zu identifizieren und es Unternehmen zu ermöglichen, zielgerichtet Maßnahmen zu ergreifen, die die größte Wirkung erzielen.
Cyberhygiene ist der Schlüssel zur Dominanz der Streitkräfte im Einsatzgebiet
In seiner Fachdiskussion erörterte SMSgt Richard Noon, Teamleiter der Abteilung für Cybersicherheit im Readiness Center der Air National Guard, die Bedeutung der Echtzeit-Transparenz von Endgeräten für Cyber-Einsatzkräfte.
Stabsfeldwebel Noon demonstrierte, wie das Cyber Awareness Dashboard (CAD) Schwachstellen in verschiedenen logischen und geografischen Ansichten zusammenfasst und wie das System „Automated Remediation and Asset Discovery“ (ARAD) der Air National Guard dabei hilft, die vom CAD hervorgehobenen Schwachstellen zu verstehen und entsprechende Maßnahmen zu ergreifen. Er zeigte zudem, wie Mitarbeiter an der Basis ARAD nutzen können, um Fragen in Echtzeit zu stellen und vorab genehmigte Maßnahmen an den Endpunkten in ihrer Umgebung zu priorisieren, um so die bestmögliche Cyberhygiene aufrechtzuerhalten und sich gleichzeitig auf Inspektionen durch die Vorgesetzten vorzubereiten.
Die Bedeutung der SBOM bei der Aufdeckung versteckter Sicherheitslücken
Die Teilnehmer sammelten praktische Erfahrungen mit , Tanium Comply (wird in einem neuen Tab geöffnet),und und erfuhren, wie die Software-Stückliste (SBOM) dabei hilft, Bibliotheken zu identifizieren, die auf Endgeräten vorhanden sind und wahrscheinlich mit anderer Software ausgeliefert wurden. Sie erfuhren, wie Tanium Comply nach Compliance-Verstößen und Schwachstellen im Betriebssystem sucht, um die Stückliste zu analysieren und festzustellen, welche Bibliotheken anfällig sind – sowohl zur Laufzeit als auch zur Erstellungszeit.
Außerdem erfuhren sie, wie sie Updates auf die betroffenen Produkte anwenden können, um Sicherheitslücken zu beheben, und wie sie , Tanium Asset (wird in einem neuen Tab geöffnet),, sowie die Berichtsfunktionen nutzen können, um anfällige Versionen und die von ihnen durchgeführten Abhilfemaßnahmen darzustellen.
Jetzt ist die Zeit für Zero Trust gekommen
Angesichts der jüngsten Informationen zum Fortschritt des „ “-Zero-Trust-Rahmenwerks des Verteidigungsministeriums (DoD) (öffnet in einem neuen Tab) wurde während der gesamten Veranstaltung deutlich, wie wichtig es ist, die Zero-Trust-Richtlinien einzuhalten, während das Ministerium in die Umsetzungsphase übergeht.
Die Einführung einer Zero-Trust-Architektur bedeutet, das Prinzip der geringsten Berechtigungen anzuwenden. Allzu oft messen Unternehmen jedoch dem Endgerät, das den Zugriff anfordert, und dessen Zustand nicht genügend Bedeutung bei. Da unsere moderne Belegschaft den Endpunkt als neue Sicherheitsgrenze betrachtet, ist es wichtiger denn je, den Gerätestatus und den Benutzer im Rahmen Ihres Zero-Trust-Ansatzes zu überprüfen.
Angesichts der sich nähernden Frist für die Erfüllung der 2027 vom Pentagon festgelegten Ziele im Rahmen des „Zero Trust“-Konzepts haben wir in unserer Breakout-Session gemeinsam mit meinem Tanium-Kollegen Brian Siapno (öffnet in einem neuen Tab), RVP für Technical Account Management, und mir selbst eingehender untersucht, wie sich Tanium in diesen Gesamtansatz einfügt, und dabei einige unserer beliebten Integrationen vorgestellt, die es Bundesbehörden ermöglichen, Gerätedaten in Echtzeit in den Prozess der Zugriffsgewährung einzubinden.
Letztendlich ist „Zero Trust“ nicht das, was die Menschen darunter verstehen. Es handelt sich nicht um eine Punktlösung. Es handelt sich um eine Strategie, bei deren Umsetzung wir alle Agenturen tatkräftig unterstützen möchten.
Insgesamt war es eine fantastische Veranstaltung, die einen enormen Mehrwert bot – nicht nur durch die Inhalte zur Vordenkerrolle, sondern auch durch die äußerst praxisnahen Produktvorführungen von Tanium, Vorschauen und vieles mehr. Falls Sie in diesem Jahr keine Gelegenheit hatten, daran teilzunehmen, hoffen wir, dass Sie den FedCyber Exchange im nächsten Jahr im Auge behalten und sich frühzeitig anmelden, um sich Ihren Platz zu sichern.

