Kurz gesagt: Die IT wird nicht effektiv genutzt, um sich selbst zu verwalten und zu bewerten.
Und nein, ich spreche hier nicht von fortschrittlicher KI, , maschinellem Lernen, oder Selbstheilung (obwohl diese „AIOps“-Konzepte mit den richtigen Grundlagen wirklich beeindruckend sein können). Ich spreche von , – den Grundlagen der Erfassung und Verwaltung Ihrer IT-Ressourcen,. Dies ist ein wesentlicher Bestandteil von , was als „IT-Hygiene“ bezeichnet wird.
Computer sind ihrem Wesen nach Objekte, die automatisch und programmgesteuert abgefragt, überprüft und verändert werden können. Moderne DevOps-Ansätze und die Cloud sind hervorragende Beispiele dafür, wie Automatisierung mithilfe von Konzepten wie „Infrastructure as Code“ (IaC) geschäftliche Ergebnisse erzielt. In den meisten Fällen werden Computer heute jedoch nach wie vor manuell katalogisiert – und zwar mithilfe mühsamer und ineffizienter Verfahren. Warum sollten wir uns bei der Verwaltung und Steuerung von Technologie-Assets auf manuelle Prozesse verlassen? Diese Dinge sind zwar bereits digitalisiert, doch ihre Verwaltung bedarf dringend einer Umgestaltung. Dies beginnt auch großen Unternehmen zunehmend zu schaden – ein Mangel an echter Transparenz macht geschäftliche Agilität und ein effektives Risikomanagement nahezu unmöglich und führt finanziell zu einem Chaos, bedingt durch zahlreiche Ineffizienzen bei Personal, Prozessen und Technologie.
Wie sind wir an diesen Punkt gelangt?
Dies ist ein klassischer Fall von „Die Kinder des Schuhmachers haben kaputte Schuhe“. Die IT ist oft so sehr darauf konzentriert, direkten geschäftlichen Nutzen zu schaffen, dass weder die Zeit noch das Budget vorhanden sind, um die IT selbst besser zu verwalten. Für Unternehmen wird dies jedoch äußerst peinlich, wenn sie Opfer eines Sicherheitsvorfalls werden, weil jemand die grundlegenden Maßnahmen der IT-Sicherheit (einschließlich der Installation von Patches, der Konfiguration und der Wartung von Systemen) versäumt hat und das IT-Team feststellt, dass es nie einen vollständigen Überblick über die Ressourcen des Unternehmens hatte. Möglicherweise werden dann externe Wirtschaftsprüfer hinzugezogen, um ein IT-Audit durchzuführen, und in vielen Fällen besteht die einzige Möglichkeit darin, dass Berater mit Schreibunterlagen und Tabellenkalkulationen durch die Räumlichkeiten gehen und sich einen Überblick verschaffen, um den Zustand der Kontrollmechanismen oder den Compliance-Status einer Organisation zu bewerten.
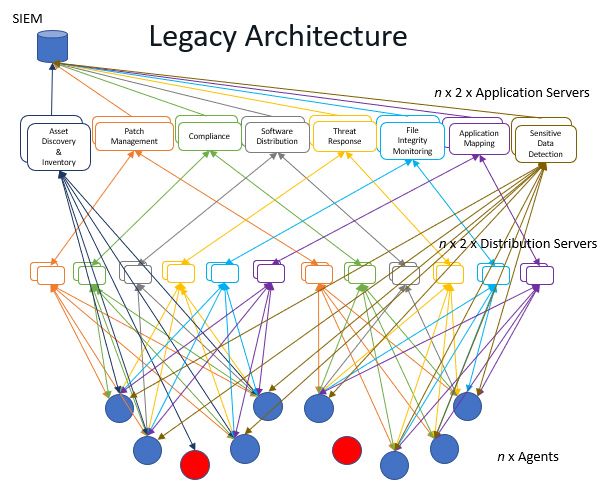
Aber dieses Problem haben wir nicht! Wir haben das Problem bereits mit ITSM/SCCM/ABC/XYZ gelöst!
Vielleicht denken einige von Ihnen gerade: „Wir haben dieses Problem mithilfe bestehender Lösungen und Rahmenwerke für das Systemmanagement und das IT-Service-Management (ITSM) wie beispielsweise ‚ IT4IT ‘ der Open Group und ITIL gelöst.“ Diese sind in der Tat oft Teil der Antwort. Allerdings funktionieren viele dieser Systeme oft nicht ordnungsgemäß oder lassen sich nicht an das Wachstum der Unternehmen anpassen. Warum ist das so? Das liegt an ihrer Bauweise. Sie basieren auf der Zentralisierung von Daten – doch Daten haben eine gewisse „Schwerkraft“ –, und der Transfer von Gigabyte an Daten ist ineffizient und kostspielig. Und – was entscheidend ist – sie werden dem Versprechen der Automatisierung nicht gerecht, wenn sie mit fehleranfälligen manuellen Daten, anfälligen Prozessen und/oder uneinheitlichen CSV-Dateien gespeist werden, die erst importiert werden müssen.
Erstaunlicherweise handelt es sich hierbei um ein Problem, das viele große Technologieunternehmen bislang nicht auf eine Weise lösen konnten, die tatsächlich zuverlässig funktioniert, sich effektiv auf die enorme Anzahl von Geräten skalieren lässt, über die Unternehmen mittlerweile verfügen, und eine umfassende Lösung bietet. Tatsächlich haben viele Unternehmen in aller Eile taktische Einzellösungen eingeführt, die ein bestimmtes Problem beheben (oder weil sie von der Begeisterung für ein glänzendes neues Tool mitgerissen wurden), ohne zu erkennen, dass sie das IT-Management dadurch tatsächlich noch erschweren, indem sie zusätzliche Komplexität und mehr IT-Infrastruktur schaffen, um diese zahlreichen Einzellösungen zu betreiben.
Diese Situation hat sich in jüngster Zeit aufgrund zunehmender Vorschriften und einer verstärkten Fokussierung auf Cybersicherheit noch weiter verschärft. Es werden immer mehr Einzellösungen eingesetzt, um Datenlecks, Insider-Bedrohungen, hochentwickelte Malware, PCI-Compliance, Zero-Day-Bedrohungen, Firewall-Management und virtuelles Patching (die Liste ließe sich fortsetzen) zu beheben; in vielen Fällen haben diese jedoch das Problem nur verschlimmert – sie haben die Komplexität noch weiter erhöht und lenken die IT-Betriebsteams oft von der Verwaltung der grundlegenden Aspekte der IT-Umgebung ab. Und wie Gartner feststellte: „Denken Sie daran: Der Reifegrad des Sicherheitsanalyseprogramms steht in keinem Zusammenhang mit der Anzahl der Tools.“
Ein intelligenter Plattformansatz
Es wurden enorme Anstrengungen unternommen, um Unternehmensplattformen zu schaffen, und es wurden zahlreiche Bücher zu diesem Thema verfasst; dennoch ist der Einsatz eines Plattformansatzes zur Lösung des Problems der Transparenz und Kontrolle im IT-Bereich relativ neu. Bei vielen meiner regelmäßigen Besprechungen mit IT-Verantwortlichen bedarf es mehr Erläuterungen, als ich erwartet hätte, um sich eine Welt vorzustellen, die eher so aussieht:
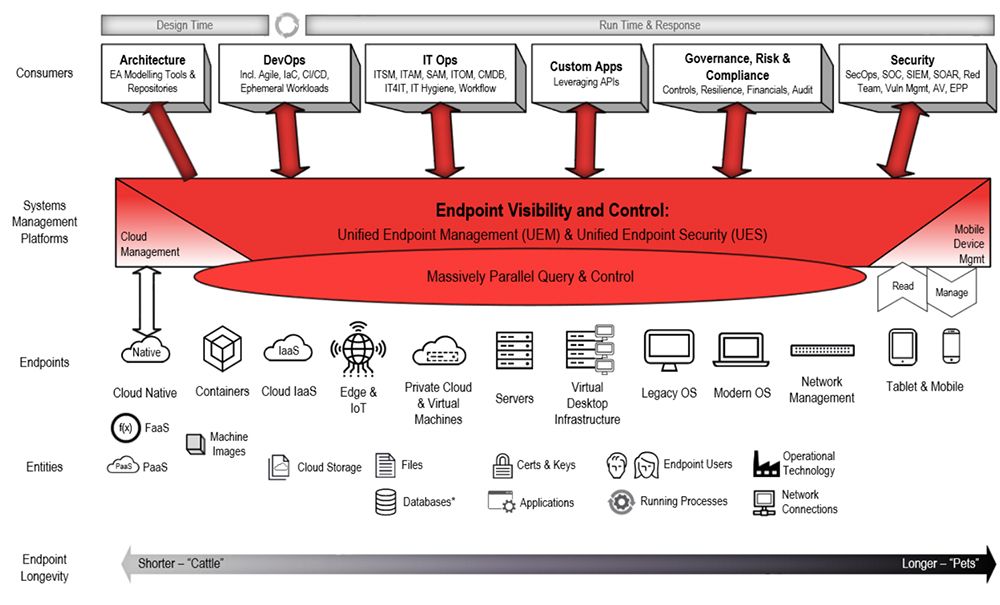
Es ist hilfreich, dies noch einmal vor dem Hintergrund zu betrachten, wie Plattformen eingeführt wurden, um andere Bereiche des Unternehmens zu vereinfachen, nicht jedoch das IT-Management. Andere Abteilungen haben schon vor langer Zeit erkannt, dass es sich nicht lohnt, Zeit und Geld für die Konzeption und Integration zahlreicher verschiedener, isolierter Einzellösungen aufzuwenden, wenn man seine Herausforderungen mit weniger strategischen Plattformen effektiv bewältigen kann. Die Verwaltung der IT-Infrastruktur ist nicht nur einfacher, automatisierter und effektiver, sondern die Teams profitieren zudem von weiteren Vorteilen, wie zum Beispiel:
- Proaktives Incident-Response-
Verbesserte Transparenz der IT-Landschaft, indem Sie genau wissen, über welche Hardware und Anwendungen usw. Sie derzeit verfügen (nicht erst letzte Woche oder wie alt die Datenbank ist), und auf dieser Grundlage proaktive (und automatisierte) Maßnahmen einleiten können. Wenn Sie über die entscheidende Grundlage verfügen, zu wissen, welche Systeme bei Ihnen im Einsatz sind, gestaltet sich die Reaktion auf Cybervorfälle wesentlich einfacher, und Sie verkürzen die Zeit zwischen der Erkennung und der Behebung erheblich. - Kosten- und Komplexitätsreduzierung
Die Kosten für die Infrastruktur und den laufenden Betrieb von Einzellösungen summieren sich erheblich. Insbesondere, wenn sie 100s oder 1000s Server benötigen, um die Kapazität an die Größe des Unternehmens anzupassen. Durch deren Reduzierung und Beseitigung lassen sich Kosten und Komplexität nachweislich senken. - Integrierte Daten
Abbau von Silos zwischen den Teams durch eine einheitliche Datenquelle sowie die Möglichkeit, gemeinsam Maßnahmen zu ergreifen. Diese Daten können in andere Systeme wie die CMDB eingespeist werden, um die Prozesse im IT-Betrieb zu verbessern. - Verbesserte Leistung von Computern und Netzwerken
Punktlösungen erfordern häufig, dass ein oder mehrere spezifische Agenten auf den Endgeräten ausgeführt werden. Diese Lösungen verursachen einen Mehraufwand, indem sie die CPU und den Arbeitsspeicher Ihrer Computer belasten – was die Leistung beeinträchtigt. Zudem verursachen viele dieser Lösungen ein enormes Datenverkehrsvolumen, wodurch das Internet und die Netzwerkgeschwindigkeiten verlangsamt werden.
In einem meiner kommenden Artikel werde ich untersuchen, warum Data Lakes manchmal wie ein Hammer sind, der nach Nägeln sucht – und nicht unbedingt dazu beitragen, die Herausforderungen der komplexen Verwaltung zu bewältigen. Bitte wenden Sie sich anoder , wenn Sie mehr erfahren oder uns Ihre Meinung mitteilen möchten!
Möchten Sie Tanium in Aktion erleben? Vereinbaren Sie unter eine individuelle Vorführung oder nehmen Sie an unserem wöchentlichen Webinar teil. Sprechen Sie mit unseren Tanium-Experten bei unseren bevorstehenden Veranstaltungen im Rahmen der „ “ unter.

