Den Auftakt in unserem Wochenüberblick bildet eine Zusammenfassung einer neuen Sicherheitslücke im Zusammenhang mit reflektierten Denial-of-Service-Angriffen (DoS) mit Verstärkungseffekt – die ein weit verbreitetes Protokoll betrifft – und die den Weg für groß angelegte DDoS-Angriffe ebnen könnte. Anschließend analysiert CTI eine Malware-Loader-Kampagne namens „Bumblebee“, bei der Angreifer Google Ads nutzen, um mit Trojanern infizierte Installationsprogramme für beliebte Anwendungen zu bewerben. Abschließend analysiert CTI einen Bericht von Palo Alto über eine neue Variante der PingPull-Malware, die speziell auf Linux-Systeme abzielt.
Eine neue SLP-Sicherheitslücke kann zu massiven DDoS-Verstärkungsangriffen führen
BitSight hat kürzlich eine neue, reflektierende DoS-Verstärkungsschwachstelle im „ “ beschrieben: (wird in einem neuen Tab geöffnet) . Diese Schwachstelle betrifft das „Service Location Protocol“ (SLP) und ermöglicht es Angreifern Berichten zufolge, massive, verteilte Denial-of-Service-Angriffe (DDoS) mit einem Verstärkungsfaktor von über 2 200x durchzuführen.
Die Sicherheitslücke – CVE-2023-29552 (wird in einem neuen Tab geöffnet) – ermöglicht es nicht authentifizierten Angreifern, aus der Ferne beliebige Dienste zu registrieren. Dies ermöglicht es Angreifern potenziell, gefälschten UDP-Datenverkehr (User Datagram Protocol) zu nutzen, um DDoS-Angriffe mit erheblichen Verstärkungsfaktoren durchzuführen.
Aus BleepingComputer:
Diese als „ CVE-2023-29552“ erfasste Sicherheitslücke wurde von Forschern bei BitSight und Curesec entdeckt, die angeben, dass über 2 000 Organisationen Geräte einsetzen, die rund 54 000 ausnutzbare SLP-Instanzen offenlegen, die für DDoS-Verstärkungsangriffe genutzt werden können.
Welches Risiko geht von CVE-2023-29552 aus?
Den vorliegenden Berichten zufolge umfasst die Liste der anfälligen Dienste eine Vielzahl von Plattformen, darunter VMware ESXi-Hypervisoren, Drucker von Konica Minolta, IBM Integrated Management Modules, Router von Planex, SMC IPMI und weitere.
BitSight kam zu dem Schluss, dass die Sicherheitslücke angesichts ihrer Kritikalität und der potenziellen Folgen einer erfolgreichen Ausnutzung eine Abstimmung der Maßnahmen zur öffentlichen Bekanntgabe mit der Cybersecurity and Infrastructure Security Agency (CISA) sowie mit den bekannten betroffenen Organisationen erforderte. Die CISA hat inzwischen eine Warnmeldung veröffentlicht, die unter hier abrufbar ist: (wird in einem neuen Tab geöffnet).
Wie in der Berichterstattung von BleepingComputer dargelegt, konzentrieren sich die bekanntesten anfälligen Instanzen auf die Vereinigten Staaten, Großbritannien, Japan, Deutschland, Kanada, Frankreich, Italien, Brasilien, die Niederlande und Spanien. Berichten zufolge befindet sich eine beträchtliche Anzahl solcher Instanzen im Besitz verschiedener „Fortune 1000 “-Unternehmen, die in den Branchen Technologie, Telekommunikation, Gesundheitswesen, Versicherungen, Finanzen, Gastgewerbe und Transport tätig sind.
SLP und die Gefahr von DDoS-Verstärkungsangriffen
SLP bietet einen Mechanismus zur dynamischen Konfiguration von Anwendungen in lokalen Netzwerken (LANs). Letztendlich ist es darauf ausgelegt, Unternehmensnetzwerke mit gemeinsam genutzten Diensten zu versorgen.
Aus BleepingComputer:
Das Service Location Protocol (SLP) ist ein älteres Internetprotokoll, das im Jahr 1997 für den Einsatz in lokalen Netzwerken (LAN) entwickelt wurde und eine einfache Verbindung sowie Kommunikation zwischen Geräten ermöglicht, indem es ein System zur Erkennung der Dienstverfügbarkeit über UDP und TCP auf Port 427 nutzt... Obwohl SLP ursprünglich nicht dafür vorgesehen war, im öffentlichen Internet zugänglich zu sein, haben Organisationen SLP im Laufe der Jahre auf Zehntausenden von Geräten öffentlich zugänglich gemacht.
Leider machen die in dem seit langem bestehenden Protokoll entdeckte Sicherheitslücke – sowie die Natur des SLP selbst – dieses Protokoll zu einem idealen Mittel, mit dem nicht authentifizierte Angreifer beliebige Dienste auf SLP-Servern registrieren können. Durch die Manipulation der Größe und des Inhalts der Antworten der angegriffenen Server können Angreifer potenziell einen maximalen DDoS-Verstärkungsfaktor von 2 200x erreichen.
Die beträchtliche Anzahl exponierter Server weltweit könnte es Angreifern ermöglichen, massive DDoS-Angriffe gegen private Organisationen, Regierungen und kritische Infrastrukturen durchzuführen – Angriffe, die wesentliche Dienste stören oder diese vollständig unzugänglich oder unbrauchbar machen könnten.
Was ist ein DDoS-Amplifikationsangriff?
Bei einem DDoS-Amplifikationsangriff vom Typ „ “ (wird in einem neuen Tab geöffnet) sendet ein Angreifer eine Anfrage mit der Quell-IP-Adresse des Ziels an ein anfälliges Gerät. Dadurch können die Datenmengen innerhalb des missbrauchten Dienstes bis zu einem bestimmten Höchstwert ansteigen. Anschließend sendet es eine Antwort an das Opfer.
Aus BleepingComputer:
In der Regel liegt die Größe eines typischen Antwortpakets von , das von einem SLP-Server (wird in einem neuen Tab geöffnet) gesendet wird, zwischen 48 und 350 Byte, sodass der Verstärkungsfaktor ohne Manipulation bis zu 12x erreichen kann … Durch Ausnutzung der Schwachstelle CVE-2023-29552 ist es jedoch möglich, die UDP-Antwortgröße des Servers zu erhöhen, indem neue Dienste registriert werden, bis der Antwortpuffer voll ist.
Durch die erfolgreiche Erhöhung der UDP-Antwortgröße des Servers können Angreifer einen maximalen Verstärkungsfaktor erzielen, indem sie eine normalerweise winzige 29-Byte-Anfrage in eine massive 65 000-byte -Antwort umwandeln, die an ein Ziel ihrer Wahl gerichtet ist.
So schützen Sie Ihr Unternehmen
- Deaktivieren Sie SLP auf allen mit dem Internet verbundenen und nach außen zugänglichen Systemen.
- Laut BleepingComputer „wird empfohlen, eine Firewall so zu konfigurieren, dass der Datenverkehr auf dem UDP- und TCP-Port 427 gefiltert wird, da dieser der Haupteinstiegspunkt für die böswillige Anfrage ist, die SLP-Dienste ausnutzt.“
- VMWare hat zudem ein Bulletin (wird in einem neuen Tab geöffnet) zu diesem Thema veröffentlicht, in dem klargestellt wird, dass das Problem ausschließlich ältere ESXi-Versionen der Plattform betrifft, die nicht mehr unterstützt werden, und in dem Administratoren geraten wird, diese nicht in nicht vertrauenswürdigen Netzwerken zu betreiben.
Analystenkommentare des Cyber Threat Intelligence-Teams von Tanium
„Sollte sich alles, was berichtet wurde, als wahr erweisen, stellt diese Situation eine enorme Bedrohung dar. „Sicherheitsexperten werden dazu aufgefordert, die verfügbaren Leitlinien entsprechend zu befolgen und dies so schnell wie möglich zu tun.“
2. Google Ads verbreitet die Malware „BumbleBee“, die von Ransomware-Banden genutzt wird
Ein aktueller Bericht von Secureworks beleuchtet eine neue Kampagne, bei der Angreifer Google Ads nutzen, um mit Trojanern versehene Installationsprogramme für beliebte Anwendungen zu bewerben und den Malware-Loader „“ namens „BumbleBee“ (wird in einem neuen Tab geöffnet) an ahnungslose Opfer zu verbreiten.
BumbleBee wurde höchstwahrscheinlich vom Conti-Team entwickelt, um die Backdoor „BazarLoader“ zu ersetzen und Angreifern den Zugriff auf Netzwerke sowie die Verbreitung von Ransomware und anderen sekundären Payloads zu erleichtern. Laut BleepingComputer wurde eine neue Version des Malware-Loaders „ “ (öffnet in einem neuen Tab) in freier Wildbahn unter September 2022 beobachtet, die eine noch heimlichere Angriffskette aufweist, das PowerSploit-Framework nutzt und die Einfügung von DLLs in den Speicher unterstützt.
Bei jüngsten Kampagnen wurde die auf Unternehmen ausgerichtete Malware „BumbleBee“ über Google Ads verbreitet, wobei Suchmaschinenoptimierung (SEO) missbraucht wurde, um Werbeanzeigen zu erstellen, die Nutzer ansprechen sollten, die daran interessiert sind, beliebte Software wie Zoom, Cisco AnyConnect und Citrix Workspace einfach herunterzuladen.
Einzelheiten zu den Angriffen mit der BumbleBee-Malware
Nach Angaben der Counter Threat Unit (CTU) von Secureworks stellten Forscher fest, dass die Malware „BumbleBee“ über manipulierte Installationsprogramme für beliebte Software verbreitet wurde – nicht nur auf den oben genannten Plattformen, sondern auch über infizierte Installationsprogramme für das vielbeachtete ChatGPT- „“.
Der Angriff auf ChatGPT ist wahrscheinlich ein Versuch der Angreifer, aus der weit verbreiteten Kontroverse und dem öffentlichen Interesse rund um den revolutionären KI-Chatbot von OpenAI Kapital zu schlagen.
Die CTU bringt dies in ihrem Bericht wie folgt zum Ausdruck:
Das Einbetten von Trojanern in Installationsprogramme für besonders aktuelle Software (z. B. ChatGPT) oder für Software, die häufig von Remote-Mitarbeitern genutzt wird, erhöht die Wahrscheinlichkeit neuer Infektionen.
Eine weitere von den Forschern beobachtete Kampagne begann mit einer Google-Anzeige, die für eine betrügerische Download-Seite für den Cisco AnyConnect Secure Mobility Client warb, die unter 16. Februar erstellt und auf der seriös wirkenden Domain appcisco[.]com gehostet wurde.
„Eine Infektionskette, die mit einer bösartigen Google-Anzeige begann, leitete den Nutzer über eine kompromittierte WordPress-Website auf diese gefälschte Download-Seite weiter“, heißt es im Bericht von SecureWorks.
Die gefälschte Landingpage fordert den Nutzer dazu auf, ein mit einem Trojaner infiziertes MSI-Installationsprogramm namens „ cisco-anyconnect-4_9_0195.msi“ herunterzuladen, das die BumbleBee-Malware installiert. Bei der Ausführung der schädlichen Datei werden sowohl eine Kopie des legitimen Programm-Installationsprogramms als auch ein schädliches PowerShell-Skript (cisco2.ps1) auf das Gerät des Opfers kopiert.
CiscoSetup.exe – das authentische Installationsprogramm für AnyConnect – installiert die legitime Anwendung auf dem Gerät des Benutzers, um jeglichen Verdacht seitens des Benutzers von vornherein auszuräumen. Leider installiert das beigefügte, treffend benannte PowerShell-Skript „BumbleBee“ und beginnt damit, auf dem nun kompromittierten System schädliche Aktivitäten auszuführen.
Dazu gehört die Installation einer verschlüsselten BumbleBee-Malware-Nutzlast, die reflektiv in den Arbeitsspeicher geladen wird. Im Wesentlichen bedeutet dies, dass BumbleBee nach wie vor dasselbe Modul des Post-Exploitation-Frameworks nutzt, um Malware in den Arbeitsspeicher zu laden – ohne dabei bei bestehenden Sicherheitslösungen und Antivirenprodukten Alarm auszulösen.
Wie Secureworks erläutert, entdeckten die Forscher der CTU weitere Softwarepakete mit ähnlich benannten Dateipaaren, wie beispielsweise „ZoomInstaller.exe/zoom.ps1“, „ChatGPT.msi/chch.ps1“ und „CitrixWorkspaceApp.exe/Citrix.ps1“.
Die mit Ransomware verbundene Bedrohung
Da die bisher im Rahmen dieser Kampagne beobachteten Angriffe auf Unternehmensnutzer abzielten – und angesichts der Tatsache, dass BumbleBee in der Vergangenheit bereits die Grundlagen für Erpressungsaktionen geschaffen hat –, besteht eine hohe Wahrscheinlichkeit, dass Geräte, die bei diesen Angriffen infiziert wurden, von den Angreifern als ideale Ausgangspunkte für den Einsatz von Ransomware angesehen werden.
Aus BleepingComputer:
Secureworks hat einen der jüngsten BumbleBee-Angriffe eingehend untersucht. Sie stellten fest, dass der Angreifer seinen Zugriff auf das kompromittierte System nutzte, um sich etwa drei Stunden nach der Erstinfektion lateral im Netzwerk zu bewegen... Zu den Tools, die die Angreifer in der kompromittierten Umgebung einsetzten, gehören die Penetrationstest-Suite „Cobalt Strike“, die Fernzugriffstools „AnyDesk“ und „DameWare“, Programme zum Scannen von Netzwerken, ein Tool zum Auslesen der Active-Directory-Datenbank sowie ein Tool zum Stehlen von Kerberos-Anmeldedaten.
Ausgehend von früheren Berichten scheint das vorliegende Angriffsprofil darauf hinzudeuten, dass die Betreiber der Malware bestrebt sind, sich zuverlässige Netzwerkzugangspunkte zu sichern, von denen aus sie auf andere Systeme vorstoßen, sensible Informationen abziehen und letztendlich Ransomware einsetzen können – oder zumindest versuchen, die Unternehmen, zu denen die kompromittierten Unternehmensumgebungen gehören, zu erpressen.
Analystenkommentare des Cyber Threat Intelligence-Teams von Tanium
„Wie BleepingComputer erläutert, ist ‚die Nutzung bösartiger Google-Anzeigen oder SEO-Poisoning unter (öffnet in einem neuen Tab) zur Verbreitung von Malware zu einer gängigen Taktik von Cyberkriminellen geworden.‘ „So beschrieben Forscher der Counter Threat Unit™ (CTU) in dem Bericht beispielsweise, wie legitime Websuchen durch SEO-Poisoning missbraucht wurden, um die Systeme der Opfer mit Gootloader zu infizieren, sowie wie bösartige Google-Anzeigen Infostealer wie RedLine in trojanisierte Installationsprogramme für Messaging-Apps wie Signal bündelten.“
„Solche Taktiken stellen eine erhebliche Abkehr von den herkömmlichen Verbreitungsmethoden von BumbleBee dar, die in erster Linie aus Phishing-Kampagnen bestanden, die zur Verbreitung von Ransomware eingesetzt wurden.“ „Was die Tarnung und die Fähigkeit betrifft, Abwehrmaßnahmen und Antivirenlösungen zu umgehen, übertrifft BumbleBee viele seiner Konkurrenten, wie beispielsweise BazarLoader.“
3. Chinesische Hacker nutzen neue Varianten von Linux-Malware zur Spionage
Die Unit 42 von Palo Alto hat kürzlich eine neue Variante der PingPull-Malware aufgedeckt (wird in einem neuen Tab geöffnet) , die speziell auf Linux-Systeme abzielt.
Die Malware wird seit jeher von der chinesischen Hackergruppe „Alloy Taurus“, auch bekannt als „Gallium“, eingesetzt. Palo Alto entdeckte im Rahmen seiner Untersuchungen zudem eine bislang nicht dokumentierte Hintertür, die als „ Sword2033“ bekannt ist.
Alloy Taurus, auch bekannt als „ “, „Gallium“ (wird in einem neuen Tab geöffnet), ist eine vom chinesischen Staat geförderte Cyberspionagegruppe, die seit mindestens 2012 aktiv ist. Die Gruppe hat in der Vergangenheit vor allem Telekommunikationsunternehmen, Finanzinstitute und staatliche Stellen in Asien, Europa und Afrika ins Visier genommen.
Im vergangenen Jahr wurde beobachtet, dass die Gruppe einen Remote-Access-Trojaner vom Typ „ “ namens „PingPull“ einsetzte: (wird in einem neuen Tab geöffnet). In diesem Zeitraum stellte Palo Alto mehrere Verbindungen zwischen der Infrastruktur von Alloy Taurus und den betroffenen Einrichtungen in Afghanistan, Australien, Belgien, Kambodscha, Malaysia, Mosambik, den Philippinen, Russland und Vietnam fest. Einzelheiten zur früheren Windows-Variante von „PingPull“ finden Sie hier. (wird in einem neuen Tab geöffnet)
Die Linux-Variante „PingPull“
Am 7. März 2023 wurde eine Variante von PingPull Linux auf VirusTotal hochgeladen. Zum Zeitpunkt der Veröffentlichung des Berichts von Palo Alto stuften nur drei von 62 Anbietern diese Probe als schädlich ein. Obwohl viele Anbieter diese Datei als harmlos einstuften, bestätigte eine weitere Analyse, dass es sich bei dieser Datei um eine Linux-Variante der PingPull-Malware handelt. Diese Feststellung erfolgte auf der Grundlage übereinstimmender Merkmale hinsichtlich der HTTP-Kommunikationsstruktur, der POST-Parameter, des AES-Schlüssels sowie der Command-and-Control-Befehle (C2).
- Bei der Ausführung ist dieses Beispiel so konfiguriert, dass es über Port 8443 für C2 mit der Domäne yrhsywu2009[.]zapto[.]org kommuniziert. Es nutzt eine statisch eingebundene OpenSSL-Bibliothek, um über HTTPS mit dieser Domain zu kommunizieren.
- Die Nutzlast erwartet daraufhin, dass der C2 -Server mit Daten antwortet, die Base64 -kodiert und mit AES unter Verwendung eines bestimmten Schlüssels verschlüsselt sind. Dieser Schlüssel entspricht dem Schlüssel, der in der ursprünglichen Windows-PE-Variante von „PingPull“ festgestellt wurde.
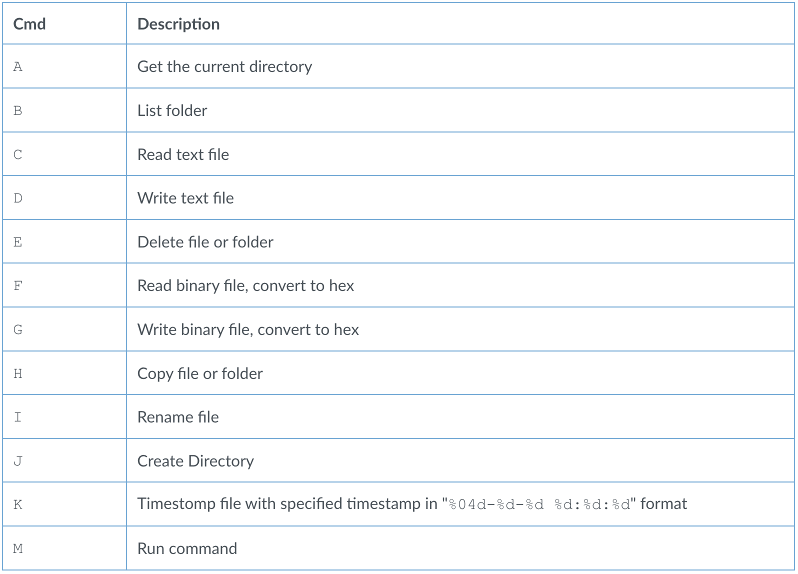
- Nach der Entschlüsselung ähnelt der Klartext HTTP-Parametern. Einer der Parameter enthält ein einzelnes Großbuchstabenzeichen zwischen A und K sowie M, das die Nutzlast als Befehlswert verwendet.
- Nach Ausführung des Befehls sendet die Nutzlast die Ergebnisse über eine HTTPS-Anfrage, die der Beacon-Anfrage ähnelt, jedoch mit Base64 -kodiertem Chiffretext, an den C2 -Server zurück. Der Befehlshandler unterstützt die folgenden Funktionen (die sowohl mit den Funktionen von „China Chopper“ als auch mit denen der ursprünglichen Windows-PE-Variante von „PingPull“ übereinstimmen):
Ein Überblick über die Sword2033 -Backdoor
Palo Alto konzentrierte sich auf die Domain „ C2 “ und identifizierte eine weitere Probe, die mit derselben Domain kommunizierte.
Genau wie die neue Linux-Variante von „PingPull“ wurde auch dieses Beispiel so konzipiert, dass es über HTTPS eine Verbindung zu Port 8443 herstellt. Bei dieser Probe handelt es sich jedoch um eine recht einfache Backdoor, die nun unter der Nummer Sword2033 erfasst ist.
Diese Hintertür unterstützt drei Grundfunktionen, wie in Abb. 2 dargestellt:
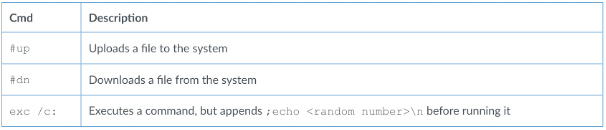
- Diese drei Befehle entsprechen Befehlen in einem zweiten Befehlshandler, der die Befehle A, C, D und M verwendet, deren Werte und Funktionen mit den zuvor beschriebenen PingPull-Befehlen identisch sind.
- Die Suche nach weiteren Sword2033 Proben führte Palo Alto zu einer zweiten Probe. Dieses zweite Beispiel wurde unter Juli 2022 beobachtet und ist so konfiguriert, dass es für seine C2 -Operationen eine Verbindung zu 196[.]216[.]136[.]139 herstellt, das sich in Südafrika befindet.
Analystenkommentare des Cyber Threat Intelligence-Teams von Tanium
„Alloy Taurus arbeitet offensichtlich weiter daran, sein Arsenal zu verfeinern und zu aktualisieren, und hat sein Angriffsspektrum durch eine neue Linux-Variante von PingPull sowie die neue Backdoor Sword2033 erweitert.“ „Die Ähnlichkeiten zwischen den in der neuen PingPull-Variante verwendeten Befehlshandlern und denen der berüchtigten China-Chopper-Webshell sind zwar besorgniserregend, kommen jedoch angesichts der Tatsache, dass chinesische Angreifer häufig ihre Tools miteinander teilen, nicht völlig überraschend.“
Haben Sie Einblicke in diese Geschichten, die Sie gerne weitergeben möchten? Besuchen Sie das Tanium-Diskussionsforum unter , um eine Diskussion zu starten.
Wenn Sie sich weiter informieren möchten, lesen Sie unsere aktuellen Zusammenfassungen zu Cyber-Bedrohungsinformationen von .

