
Im Jahr 2015 stellte Verteidigungsminister Ash Carter eine ehrgeizige Strategie zur Stärkung der Cybersicherheit der Vereinigten Staaten vor.
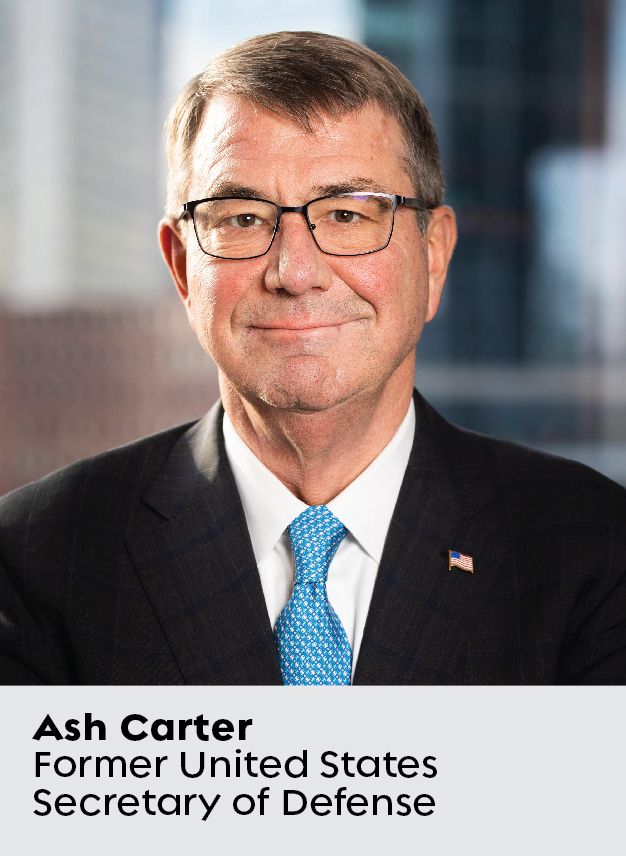
Neben anderen Initiativen kündigte er an, dass das Pentagon eine „ 6 200-strong Cyber Mission Force“ aus Militärangehörigen, Zivilisten und Vertretern von Rüstungsunternehmen zusammenstellen und mit den besten und klügsten Köpfen des Silicon Valley zusammenarbeiten werde, um Forschungs- und Entwicklungsinkubatoren wie seine Defense Innovation Unit-Experimental (DIUx) zu schaffen.
Das war ein großer Schritt nach vorn, doch diese Dynamik ist inzwischen ins Stocken geraten. Die Investitionen des Pentagons in die Cybersicherheit blieben während der Amtszeit von Präsident Trump unverändert bei jährlich 9,8 Milliarden US-Dollar, und der Haushalt von Präsident Biden erhöhte sie lediglich auf 10,4 Milliarden US-Dollar – eine bescheidene Steigerung von 6 % – im Jahr 2021.
Unterdessen haben Cyberangriffe auf öffentliche und private Interessen in den USA stark zugenommen. Laut Microsoft haben China, der Iran und Russland versucht, die Präsidentschaftswahlen 2020 zu manipulieren. Die Zahlungen von Unternehmen im Zusammenhang mit „ “-Ransomware-Angriffen beliefen sich im Jahr 2020 auf 400 Millionen US-Dollar und lagen damit laut Angaben des US-Finanzministeriums mehr als viermal so hoch wie im Jahr 2019.
Am schlimmsten war jedoch, dass der „ “-Hack bei SolarWinds, der angeblich vom russischen Auslandsgeheimdienst durchgeführt wurde, das Pentagon und das Ministerium für Innere Sicherheit sowie weitere Regierungsbehörden einem Malware-Angriff aussetzte, der unentdeckt monatelang blieb.
Seit seinem Ausscheiden aus dem Verteidigungsministerium (DoD) im Jahr 2017 hat Carter die Cyberlandschaft aufmerksam verfolgt. Dies ist angesichts seines Werdegangs als Technologe und Wissenschaftler bei der „ “ (er hat in Oxford in Physik promoviert) sowie seiner mehr als drei Jahrzehnte währenden Tätigkeit für die Sicherheit der amerikanischen Bürger keine Überraschung.
Im Rahmen der „ April 2021“ brachte Carter seine Erfahrung im Bereich Cybersicherheit bei Tanium ein, als er dem Vorstand des Unternehmens beitrat. Am 17. November wird er als einer der Hauptredner auf der dreitägigen „Converge 2021 “-Konferenz von Tanium auftreten. Im Vorfeld dessen und kurz bevor die Biden-Regierung die Bundesbehörden anwies, Hunderte von Cybersicherheitslücken zu beheben, traf sich Carter mit Endpoint zu einem offenen und weitreichenden Gespräch. Er sprach über die Cybersicherheitsbedrohungen, denen die USA derzeit ausgesetzt sind, darüber, wie die Pandemie die Anforderungen an die Endgerätesicherheit erhöht hat, und darüber, warum er dem Vorstand von Tanium beigetreten ist.
Das Gespräch wurde aus Platzgründen gekürzt und leicht überarbeitet.
Was sind Ihrer Meinung nach die größten Bedrohungen für die Cybersicherheit, denen die USA derzeit ausgesetzt sind?
Wir sind unser schlimmster Feind. Viele Unternehmen und Behörden sind sich mittlerweile bewusst, dass sie enormen Risiken ausgesetzt sind, sofern sie nicht bereit sind, angemessene Investitionen in die Cybersicherheit zu tätigen. Tatsache ist jedoch, dass sie seit sehr langer Zeit nicht ausreichend in diesen Bereich investiert haben, was zwei Konsequenzen nach sich zieht. Zunächst einmal sind ihre Netzwerke schlecht vorbereitet. Eine weitere Folge der zu geringen Investitionen ist, dass ihnen das erforderliche Personal für die Sicherheit fehlt.
“Manche Menschen möchten einen Cyberangriff nicht als Angriff bezeichnen. Das ist ein Irrtum.”
Wir werden von anderen Ländern angegriffen, und diese Bedrohung wird von manchen Menschen unterschätzt, die einen Cyberangriff nicht als Angriff bezeichnen wollen. Das ist ein Fehler. Als Verteidigungsminister würde ich stets betonen, dass ein Angriff ein Angriff ist.
Ob es nun Russland oder China ist, das Informationen über Mitarbeiter der US-Regierung oder Industriegeheimnisse stiehlt, ob diese Länder Ransomware fördern oder zulassen, ob sie sich in unsere Innenpolitik einmischen – all das ist ein Angriff. Meiner Ansicht nach haben wir als Mitglieder der Obama-Regierung nie genug getan, und auch Trump hat nie genug getan. Präsident Biden verfügt zwar über hervorragende Mitarbeiter und ein ausgezeichnetes Urteilsvermögen in diesem Bereich, doch auch er unternimmt bislang noch nicht genug.
Zu Beginn der Pandemie stellten 87 % der Mitarbeiter des Verteidigungsministeriums und der zivilen Auftragnehmer über Nacht auf Homeoffice um. Selbst jetzt, 20 Monate später, arbeiten noch eine Million Mitarbeiter des Verteidigungsministeriums im Homeoffice. Welche Auswirkungen hatte dies auf die Endgerätesicherheit?
Das ist eine große Sache. Ein wesentlich größerer Teil der täglichen Aktivitäten in Unternehmen aller Art, einschließlich der öffentlichen Verwaltung, hat sich auf neue Endgeräte verlagert, wobei die Nutzer ihre privaten und mobilen Geräte verwenden. Diese Geräte sind nicht [vergleichbar] mit dem Büro-Desktop-Computer, der Ihnen zur Verfügung gestellt wurde und der unter Berücksichtigung von Sicherheitsaspekten angeschafft und konfiguriert wurde. Diese sind per Definition schlecht vorbereitet und schutzbedürftig.
Hätten wir uns besser auf die Pandemie vorbereiten sollen?
Ich persönlich habe die Gefahr einer globalen Pandemie bereits seit 25 Jahren im Blick. Schon vor 11.9. gab es einige Warnungen. Wenn Sie sich erinnern, gab es in der 1990s eine japanische Sekte, die versuchte, Anthraxsporen von einem Dach in Tokio aus zu verstreuen. Sie scheiterten und griffen auf Plan B zurück, der darin bestand, Sarin in der U-Bahn zu versprühen.
Wir wussten, dass die Nutzung der Biologie zu militärischen Zwecken eine Möglichkeit darstellt, und von dort ist es nur ein kleiner Schritt zu der Erkenntnis, dass es sich dabei nicht unbedingt um einen Feind handeln muss. Es könnte Gott oder Mutter Natur sein, die einen Krankheitserreger verbreitet, und wir wussten schon immer, dass ein Atemwegserreger das Schlimmste ist, da er sich auf natürliche Weise ausbreitet.
Nach 11.9. gab es mehrere Infektionskrankheiten – Ebola, Zika, H1N1, SARS, MERS –, bei denen wir befürchteten, dass sie zu Epidemien werden könnten. Wir vom Verteidigungsministerium wurden von unserer Regierung zur Hilfe herbeigerufen, was wir auch taten, und es gelang, sie erfolgreich zu unterbinden. Diejenige, die nicht eingedämmt wurde, brach Ende 2019 in Wuhan aus und breitete sich weltweit aus.
Auch wenn sich die Menschen schon seit langem Gedanken über Pandemien machen, glaube ich nicht, dass sie alle damit verbundenen gesellschaftlichen Auswirkungen bedacht haben. Hätten Sie vor vier Jahren gesagt, dass es zu einer Pandemie einer Atemwegserkrankung kommen würde und wir alle von zu Hause aus arbeiten müssten, hätten Sie vielleicht geantwortet: „Das ist interessant“, und sich fünf Minuten lang Gedanken darüber gemacht, aber es wäre Ihnen nicht bewusst geworden, wie tiefgreifend sich dies auf die Beschäftigung, die Wirtschaft und die Cybersicherheit auswirken würde.
Wie stehen Sie zur Zusammenarbeit zwischen Regierung und Wirtschaft im Zusammenhang mit Ransomware? Hat der Staat eine Rolle dabei, dies aktiv zu verhindern?
Ja. Um dies einzudämmen, ist eine Zusammenarbeit zwischen Regierung und Wirtschaft erforderlich. Ransomware ist ein Mikrokosmos der gesamten Cybersicherheit, da diejenigen, die die Schuld tragen, diejenigen sind, deren Sicherheitsvorkehrungen so mangelhaft waren, dass sie diesen Tätern zum Opfer gefallen sind.
Das Spiel können “zwei spielen. Ich weiß, dass dies eine umstrittene Ansicht ist, aber für mich ist es eine Selbstverständlichkeit, dass man sich dagegen wehrt.”
Gleichzeitig bin ich der Ansicht, dass die Regierung einige entscheidende Aufgaben zu erfüllen hat. Zum einen geht es darum, die für eine gute Hygiene erforderlichen Standards und Praktiken bekannt zu machen und diese in der Verwaltung umzusetzen, damit diese anschließend an die Wirtschaft weitergegeben werden können. Genau das tun das Verteidigungsministerium (DoD), die CISA des Ministeriums für Innere Sicherheit und das NIST des Handels
.
Diese Ransomware-Angriffe gehen von Russland und Weißrussland aus. Ich würde es begrüßen,
, wenn die Regierung Druck auf [diese Staaten] ausüben würde. Eine weitere Maßnahme, die ich von unserer Regierung erwarte
, ist die Rückforderung von Lösegeld, das über Kryptowährungsbörsen gezahlt wurde, oder zumindest die Verhinderung, dass die Kriminellen
an dieses Geld gelangen, indem Börsen geschlossen werden, die kriminelle Aktivitäten begünstigen.
Ein weiterer Bereich, in dem die Regierung Unterstützung leisten kann, besteht darin, einigen dieser Akteure im Bereich der kritischen Infrastruktur Aufschluss darüber zu geben, an welchen Stellen ihre Lieferketten durch Zulieferer anfällig sind. Wenn die Verkäufer nachlässig sind und dadurch ein Risiko für mangelnde Hygiene darstellen, ist das ein großes Problem. Selbstverständlich sind sich unsere Mitarbeiter bei Tanium dessen sehr wohl bewusst und wissen, wie sie damit umgehen müssen.
Wie könnte die US-Regierung im Zusammenhang mit Ransomware und Malware Druck auf Länder wie Russland und Weißrussland ausüben?
Abgesehen von Sanktionen, die immer sinnvoll sind, kann dieses Spiel von beiden Seiten gespielt werden, und ich persönlich bin der Meinung, dass wir noch nicht genug unternommen haben, was offensiv-aggressiv war. Ich weiß, dass dies eine umstrittene Ansicht ist, aber für mich ist es eine Selbstverständlichkeit, dass man sich wehrt.
Aufgrund meiner jahrzehntelangen Erfahrungen mit den Russen und Chinesen – insbesondere mit Russland – muss man sich zur Wehr setzen. Wenn Sie sich zur Wehr setzen, verlangsamen Sie den Vormarsch der Angreifer. Andernfalls werden sie irgendwann etwas tun, was wir nicht hinnehmen können, und es besteht die Gefahr, dass die Lage völlig außer Kontrolle gerät.
Wie beurteilen Sie den SolarWinds-Angriff? Wie ist es möglich, dass der Hackerangriff bereits Monate zuvor stattfand, bevor wir davon Kenntnis erlangten?
Wir verfügen über ein sehr gutes Nachrichtensystem. Es ist jedoch auf die Geheimnisse und Pläne potenzieller Feinde ausgerichtet. Es richtet sich nicht an eine Gruppe von Kriminellen in Russland oder Weißrussland, die versuchen, Geld von einem armen, hilflosen Krankenhaus in den Vereinigten Staaten zu erpressen, das in Bezug auf seinen Cybersicherheitsschutz weit hinter der Zeit zurückliegt.
“„Auch wenn ich nicht mehr im Pentagon tätig bin, setze ich mich weiterhin mit ganzer Kraft für die Verbesserung dieses Landes und seiner Sicherheit ein.“
Aufgrund des „Snowden-Effekts“ – der viele Bürger zu der Überzeugung brachte, dass ihre eigene Regierung und ihre Geheimdienste eine Gefahr für sie darstellten – halten wir uns strikt von jeglicher Art der Überwachung unserer eigenen Bürger sowie ihrer Netzwerke und Systeme fern, und dies ist ein wesentlicher Grund dafür, dass Ihre Regierung der Industrie im Bereich der Cybersicherheit nicht so hilfreich zur Seite steht, wie Sie es angesichts ihrer Kompetenz in bestimmten Bereichen der Cybersicherheit vielleicht erwarten würden.
Eine letzte Frage. Ich bin mir sicher, dass Sie zahlreiche Möglichkeiten hatten, in Vorständen mitzuwirken. Warum sollten Sie dem Vorstand von Tanium beitreten?
Ich werde häufig gebeten, in verschiedenen Gremien mitzuwirken. Ich habe nicht unbegrenzt Zeit, da ich Termine an der Harvard University und am MIT habe, die ich ernst nehme. Nur in meiner Freizeit kann ich mich in der Geschäftswelt engagieren.
Ich habe Tanium vor über 10 Jahren kennengelernt. Ich habe großen Respekt vor dem, was es leistet. Mir ist es wichtig, dass die Unternehmensinteressen, für die ich mich engagiere, unserem Land zugutekommen, denn auch wenn ich nicht mehr im Pentagon tätig bin, setze ich mich nach wie vor für die Verbesserung dieses Landes und seiner Sicherheit ein – und Tanium leistet genau dazu einen Beitrag, sowohl innerhalb als auch außerhalb der Regierung. Ich bin der Ansicht, dass es sich um eine edle Aufgabe handelt.

