In diesem Zeitalter des technologischen Wandels verzeichnen Unternehmen einen deutlichen Anstieg raffinierter Cyberbedrohungen. Darüber hinaus hat das Aufkommen des „Zero-Trust“-Ansatzes, bei dem „Bring Your Own Device“ (BYOD) unter den Beschäftigten mittlerweile zur Selbstverständlichkeit geworden ist, ganz eigene Herausforderungen mit sich gebracht. Systemadministratoren und Sicherheitsteams stehen oft im Widerspruch zueinander, was den scheinbaren Gegensatz zwischen Sicherheit und Benutzerfreundlichkeit betrifft.
Unterdessen wurden eben diese Sicherheitsteams mit der nahezu unmöglichen Aufgabe betraut, alle in ihrer Verantwortung liegenden Ressourcen und Daten zu schützen, was eine Reihe existenzieller Fragen aufwirft, die sich jedes Sicherheitsteam stellen muss: „Welche Ressourcen stehen mir zur Verfügung? Vor wem schütze ich sie denn? „Wie kann ich sie schützen?“
Tanium und Filigran sind eine Partnerschaft eingegangen, um Sicherheitsteams dabei zu unterstützen, diese Fragen zu klären und ihre IT-Umgebungen zu schützen. Die führende Plattform von Tanium für Endgerätesicherheit und -verwaltung sowie die Produkte von Filigran im Bereich Bedrohungsinformationen und Simulation von Sicherheitsverletzungen sorgen dafür, dass Unternehmen dank der „Power of Certainty“ besser informiert und besser gerüstet sind.
Mit Tanium sind Unternehmen in der Lage, diese erste Frage schnell und mühelos zu beantworten. Die Frage „Über welche Vermögenswerte verfüge ich?“ ist eine Herausforderung, mit der viele Organisationen zu kämpfen haben. Denn wenn man von etwas nichts weiß, wie soll man es dann überhaupt schützen wollen?
Als Nächstes müssen sich die Teams mit der zweiten Frage befassen. „Vor welchen Gefahren muss ich mein Vermögen schützen?“ Um diese Frage zu beantworten, benötigen Unternehmen Informationen über die Angreifer und die Techniken, mit denen derzeit ähnliche Unternehmen und/oder ähnliche Daten ins Visier genommen werden; genau hier kommt Filigran ins Spiel.
Was sind Filigran OpenCTI und OpenBAS?
Filigran ist ein Anbieter von Open-Source-Lösungen für Cybersicherheit , die die Bereiche Threat-Intelligence-Management, Simulation von Sicherheitsverletzungen und Angriffen sowie Cyber-Risikomanagement abdecken. Zu den Innovationen von Filigran zählen die ersten wirklich integrierten Lösungen für Cyber-Bedrohungsinformationen und die Simulation von Angriffen mit Datenlecks: OpenCTI und OpenBAS.
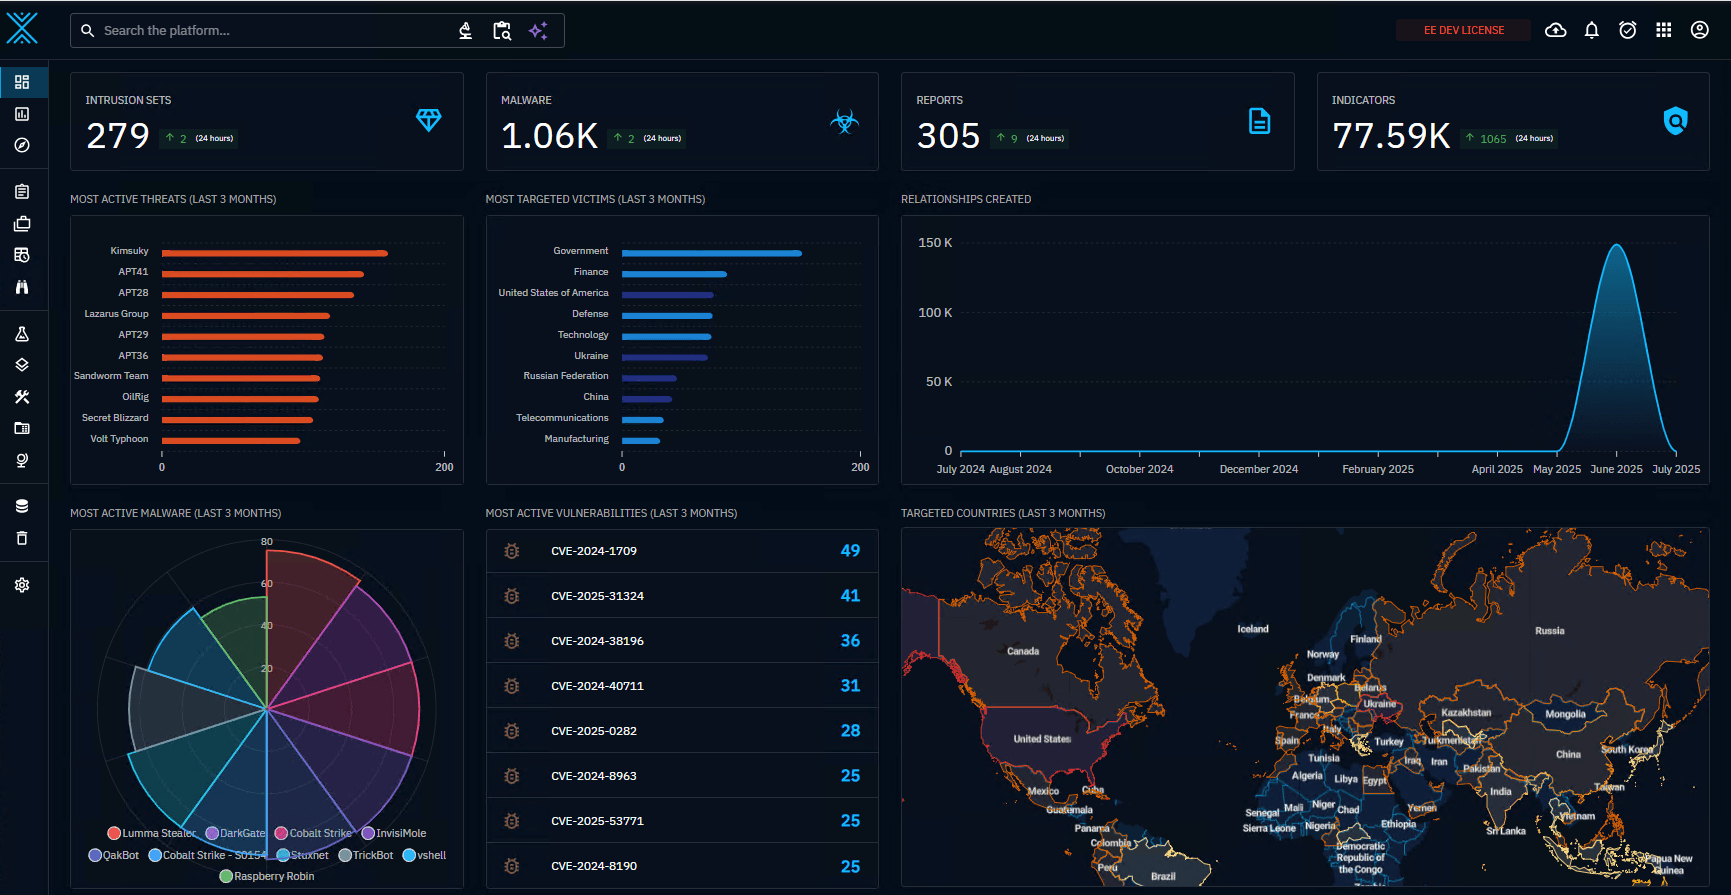
OpenCTI ermöglicht es Unternehmen, zahlreiche Bedrohungsinformationsquellen – sowohl kostenpflichtige als auch Open-Source-Quellen – zu aussagekräftigen Bedrohungsinformationen zusammenzufassen, die speziell auf ihre individuellen Anforderungen zugeschnitten sind. Mithilfe von Playbooks ermöglicht OpenCTI den Sicherheitsteams, die Anreicherung und Erweiterung ihrer Bedrohungsinformationen zu automatisieren, um aussagekräftige Zusammenhänge zu erkennen und leistungsstarke Analysen zu erstellen.
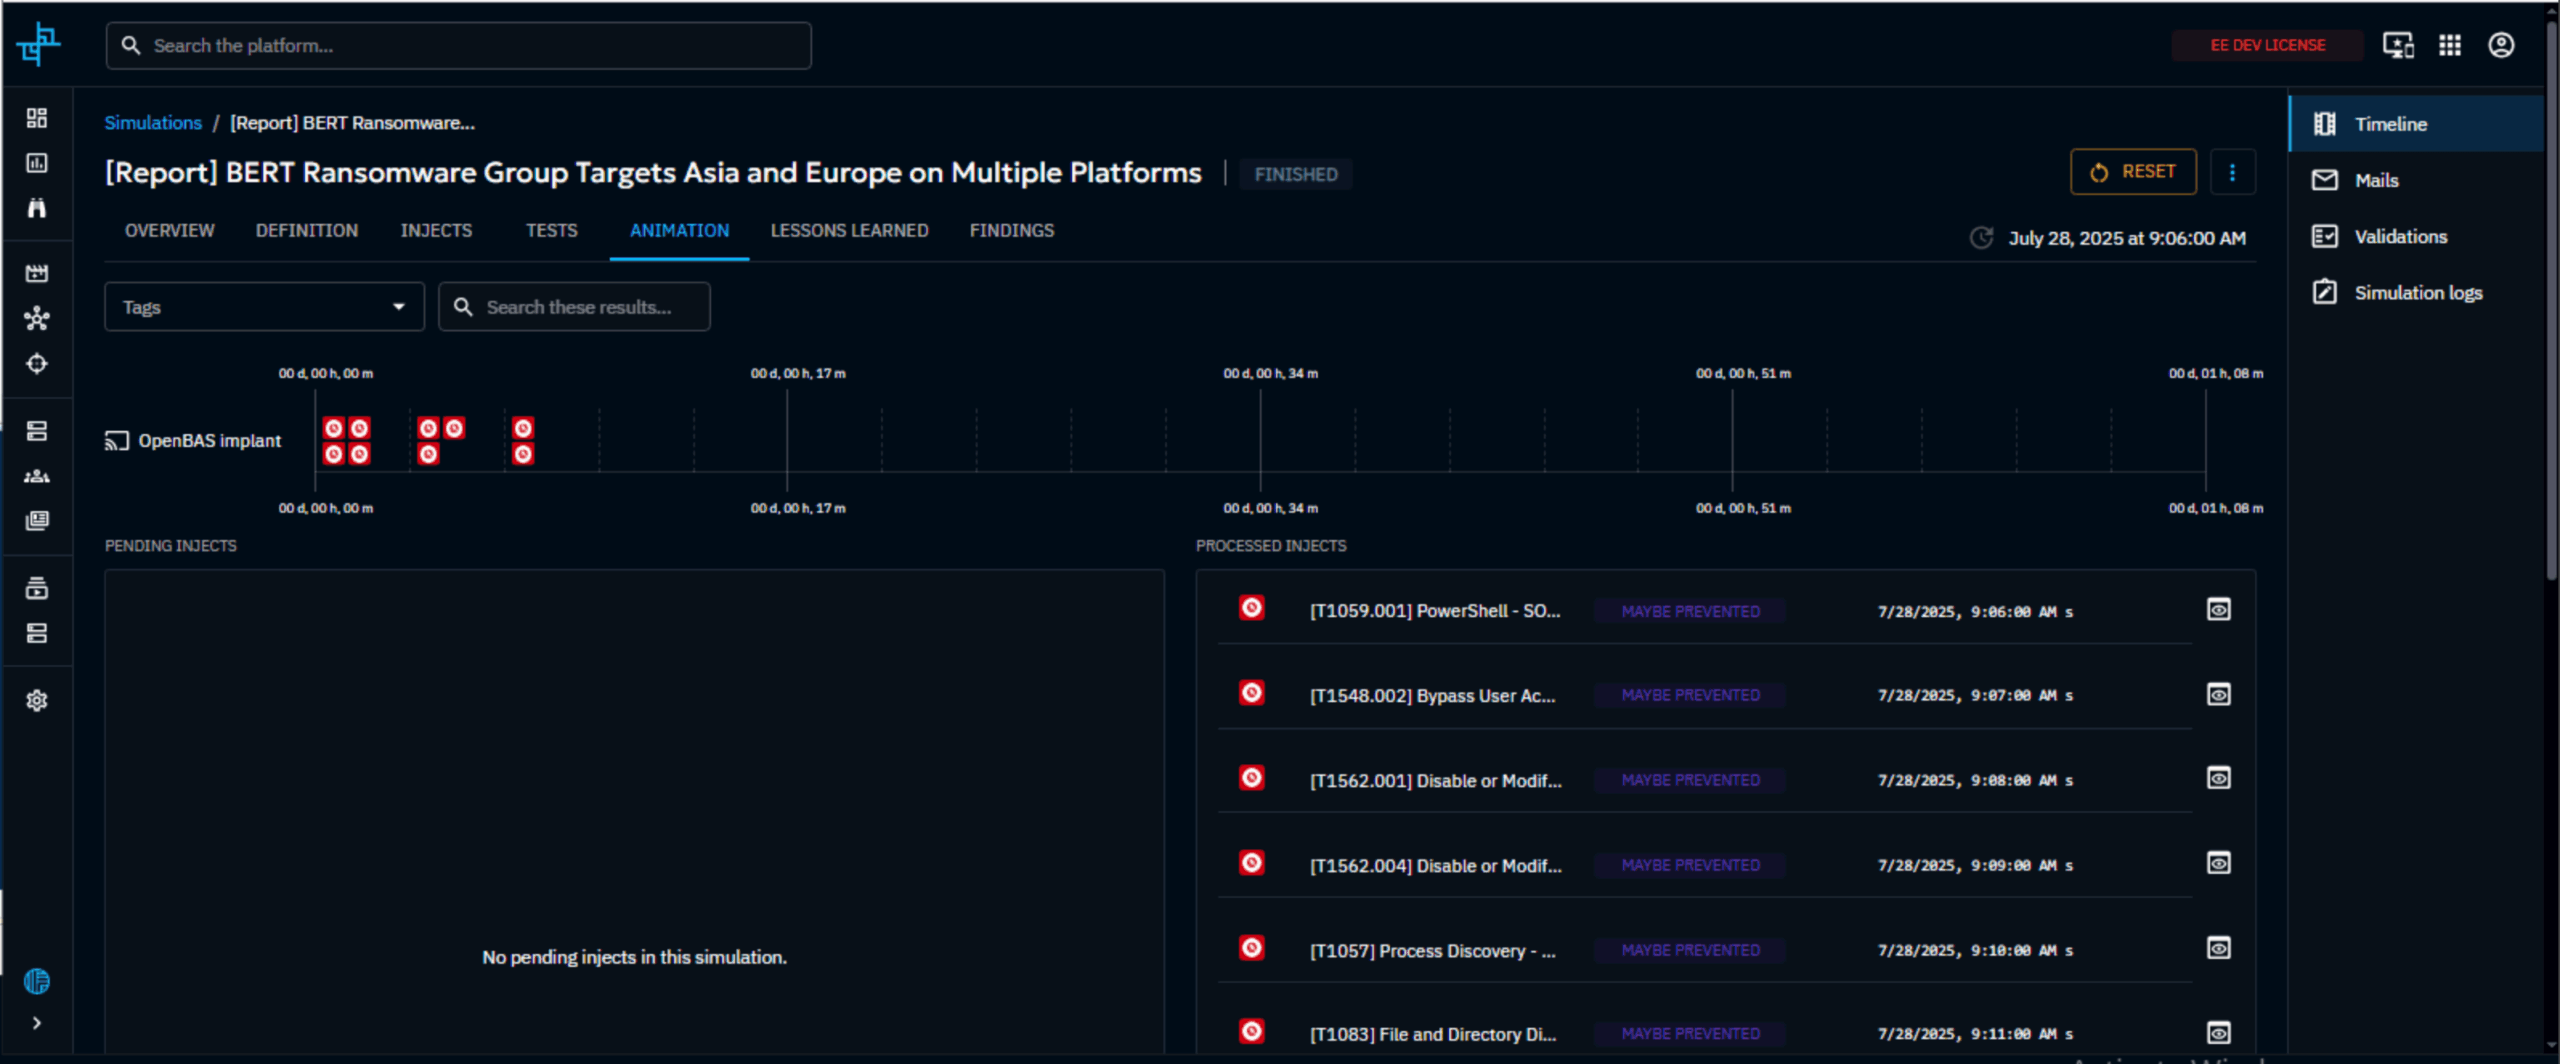
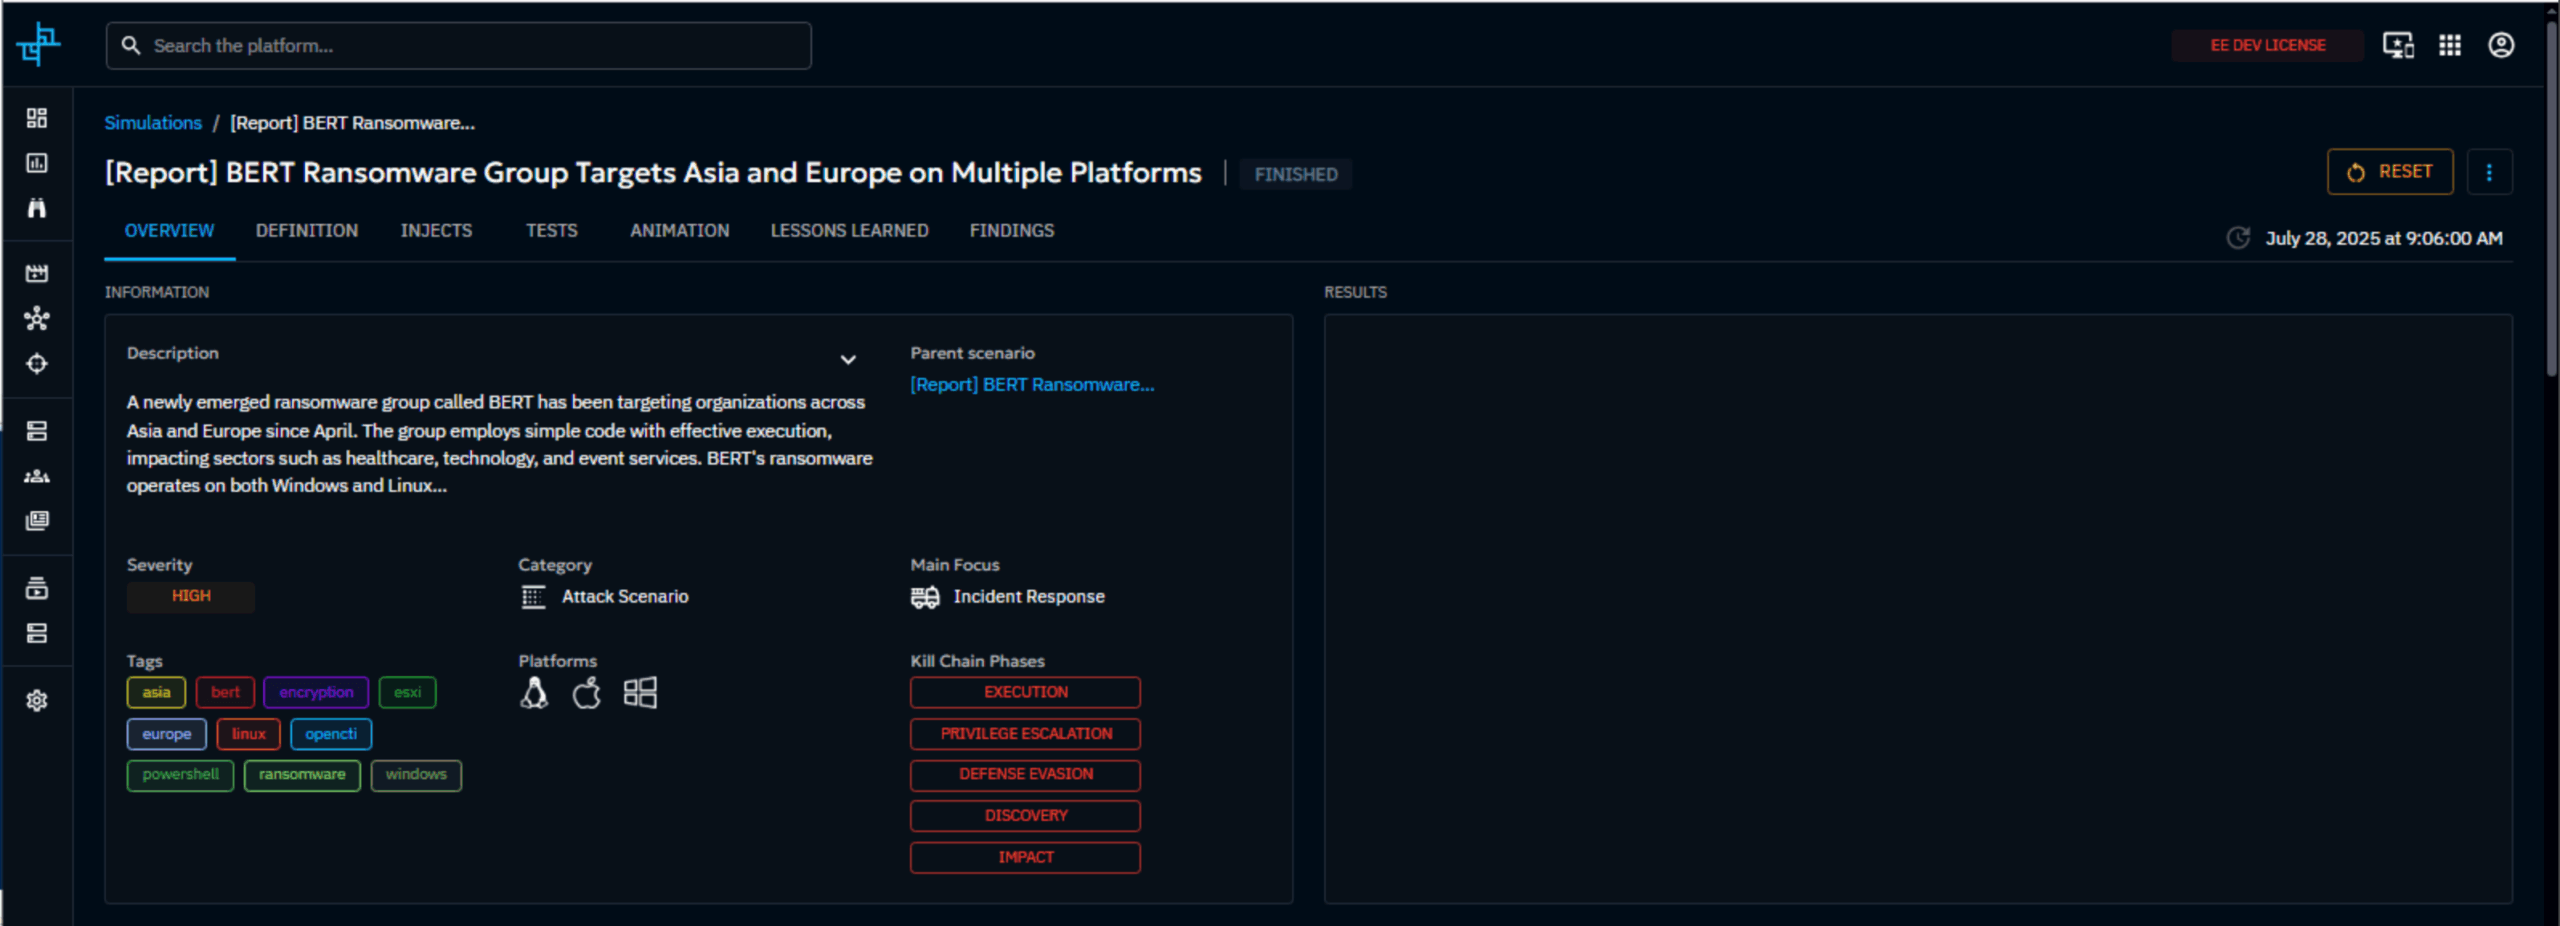
OpenBAS ist die Lösung von Filigran zur Simulation von Angriffen auf die Datensicherheit. Sicherheitsteams nutzen OpenBAS, um simulierte Cyberangriffe zu erstellen, bei denen die Taktiken, Techniken und Vorgehensweisen (TTPs) zum Einsatz kommen, die in den einzelnen von OpenCTI bereitgestellten Bedrohungsberichten hervorgehoben werden.
Tanium und OpenCTI
OpenCTI ist vollständig in das „Threat Response“-Modul von Tanium integriert und erfasst automatisch Indikatoren, um festzustellen, ob die beschriebene Bedrohung in der Umgebung vorhanden ist.
Wird eine Bedrohung festgestellt, können Teams mithilfe von Tanium sofortige, automatisierte Abhilfemaßnahmen auf jedem Endgerät ergreifen. Mit Tanium können Teams den Angriff automatisch unterbinden, indem sie Endgeräte unter Quarantäne stellen, Prozesse beenden und Dateien löschen.
Die Integration zwischen Tanium und OpenCTI erfolgt in beide Richtungen. Das bedeutet, dass jede in Threat Response erkannte Warnmeldung ebenfalls an OpenCTI gesendet wird, wo sie angereichert und weiter ausgewertet wird, was zu umfassenden Funktionen zur Bedrohungssuche führt.
Nachdem diese Sicherheitsteams nun ihre Ressourcen identifiziert haben und wissen, gegen wen bzw. was sie sich verteidigen müssen, kommen wir schließlich zu der entscheidenden Frage: „Wie schütze ich sie?“ Sobald Teams mithilfe von OpenCTI die Bedrohungsinformationen und die Bedrohungsreaktion ausgewertet haben, um festzustellen, dass in ihrer Umgebung keine Bedrohung vorliegt, verfügt OpenCTI über die integrierte Funktion, jeden Bedrohungsbericht an OpenBAS zu senden.
Tanium und OpenBAS
Der neue Tanium Connector lässt sich in OpenBAS integrieren, um den auf einem Endgerät vorhandenen Tanium-Client zu nutzen, damit diese Angreiferaktionen simuliert und bewertet werden können, ob die derzeitigen Sicherheitslösungen in der Lage sind, Teile des Angriffs zu erkennen oder gar zu verhindern. Diese Informationen werden anschließend zur Erstellung von Erfahrungsberichten und Nachbetreuungsberichten herangezogen, die den Sicherheitsteams als Leitfaden dienen, um die Sicherheitslage des Unternehmens weiter zu verbessern – und in einer sich ständig wandelnden Bedrohungslandschaft Schritt zu halten.
Trends bei der Bedrohungssuche und der Erkennung von Sicherheitslücken
Samuel Hassine ist Geschäftsführer und Mitbegründer von Filigran und war zuvor Leiter des Bereichs Cyber-Bedrohungsanalyse bei der französischen Agence nationale de la sécurité des systèmes d'information (ANSSI). Die ANSSI war maßgeblich an der ursprünglichen Entwicklung der OpenCTI-Lösung beteiligt, weshalb Herr Hassine genau weiß, wie leistungsfähig die Tanium-Plattform sein kann, wenn sie mit OpenCTI verbunden ist.
„Als ich begann, an OpenCTI zu arbeiten, geschah dies für den internen Bedarf der französischen nationalen Cybersicherheitsbehörde“, erinnert sich Hassine. „Uns fehlte ein solches Werkzeug. Und wir konnten es im Handel nicht finden. „Also haben wir mit der Entwicklung begonnen, und ich hätte nie gedacht, dass sie eine solche Wirkung haben würde oder dass so viele Menschen sie nutzen wollen würden.“
Hassine sieht darin ein Anzeichen dafür, wie sich der Bereich der Bedrohungssuche und Schwachstellenerkennung verändert. Der Ansatz wird zunehmend datengesteuert, selbst in Organisationen, die in Bezug auf Cybersicherheit noch relativ unerfahren sind.
„Was ich in der Praxis beobachte, ist, dass die Menschen allmählich verstehen, was Cybersicherheit ist und was sie tun müssen“, sagt Hassine. „Unternehmen möchten ihre Kapazitäten im Bereich der Cybersicherheit ausbauen, verfügen jedoch nur über begrenzte Ressourcen. „Sie müssen also Prioritäten setzen.“
Da der Aufbau einer umfassenden Erkennungsfähigkeit Jahre dauern kann, können Daten dazu beitragen, Prioritäten zu setzen und die Angriffsfläche einer Organisation zu verringern. Daten liefern einen Leitfaden für die Priorisierung, sodass Unternehmen die größten Bedrohungen angehen können.
„Es ist wie böswilliges, groß angelegtes Phishing“, sinniert Hassine. „Man versucht nicht, jeden Fisch mit dem Speer zu fangen. Sie nehmen sich die Gefährlichsten vor. Die meisten Teams, die für die Entwicklung von Erkennungsfunktionen zuständig sind, sind sich dessen bewusst und nutzen Bedrohungsinformationen, um Prioritäten bei der Entwicklung und Integration zu setzen. „Kein System kann alle Taktiken und Vorgehensweisen abdecken; man muss Entscheidungen treffen.“
Bei ihren Bemühungen könnte sich der Einsatz des MITRE ATT&CK-Frameworks (Adversarial Tactics, Techniques, and Common Knowledge) als umfassende Matrix von Taktiken und Techniken, die von Bedrohungsjägern, Red-Team-Mitgliedern und Verteidigern zur besseren Klassifizierung von Angriffen genutzt wird, als sehr hilfreich erweisen.
„Nehmen wir einmal an, Sie schätzen, dass Ihre Abdeckung fast 60 Prozent des Rahmenwerks beträgt“, sagt Hassine. „Sie werden schnell erkennen, dass es Jahre dauern könnte, die verbleibenden Lücken zu schließen.“ „Die Nutzung relevanter Daten aus dem Bereich der Cyber-Bedrohungsanalyse kann zweifellos dabei helfen, die nächsten Schritte zu priorisieren.“
Die Tanium-Konnektoren für OpenCTI und OpenBAS stehen Tanium-Kunden nun zur Verfügung
Die Tanium-Konnektoren für OpenCTI und OpenBAS lassen sich einfach installieren und konfigurieren und ermöglichen es Tanium-Anwendern, die neuesten technischen Fortschritte dieser leistungsstarken Lösungen zu nutzen. Nach der Einrichtung übermittelt die Integration einen Echtzeit-Ereignisstrom mit Bedrohungsinformationen (z. B. die neuesten Bedrohungssignaturen und Indikatoren) direkt an die Tanium-Plattform.
Für eine individuelle Einführung in die Tanium-Plattform wenden Sie sich bitte an oder vereinbaren Sie noch heute einen Termin für eine Demo unter.
Tanium-Kunden, die mehr über die Tanium-Konnektoren für OpenCTI und OpenBAS erfahren möchten, wenden sich bitte an ihren Kundenbetreuer.

