Zunächst befassen wir uns mit einem zunehmenden Trend, bei dem Akteure im Bereich der „Advanced Persistent Threats“ (APT) sowie gängige Malware-Familien zunehmend Excel-Add-In-Dateien (.XLL-Dateien) als ersten Einbruchsvektor nutzen. Als Nächstes berichten wir über die neuesten Informationen zu „Automated Libra“, dem auf Cloud-Dienste spezialisierten Angreifer, der hinter der als „PurpleUrchin“ bezeichneten Freejacking-Kampagne steht. Abschließend befassen wir uns eingehend mit dem jüngsten Bericht von Mandiant über böswillige Aktivitäten, die der berüchtigten, vom russischen Staat unterstützten Hackergruppe „Turla“ zugeschrieben werden.
1. APT-Hacker nutzen bösartige Excel-Add-Ins als ersten Einfallspunkt
Laut einem Blogbeitrag von Cisco Talos zum Thema Bedrohungen, , nutzen Akteure im Zusammenhang mit Advanced Persistent Threats (APT) (wird in einem neuen Tab geöffnet) sowie gängige Malware-Familien zunehmend Excel-Add-In-Dateien (.XLL-Dateien) als ersten Einbruchsvektor.
Der beobachtete Anstieg bei der Verwendung von XLL-Dateien ist auf die Entscheidung von Microsoft zurückzuführen, die Ausführung von VBA-Makros unter (wird in einem neuen Tab geöffnet) standardmäßig zu blockieren. Microsoft Office-Anwendungen durchlaufen nun einen strengeren Entscheidungsprozess und verhindern, dass Benutzer Makros ausführen, wenn ein Dokument mit einem „Mark of the Web“ (MOTW)-Tag versehen ist. Die Entscheidung von Microsoft, Makros zu blockieren, war vor allem darauf zurückzuführen, dass viele Angreifer VBA-Makros als Einstiegsvektor nutzten, um Malware und Ransomware zu verbreiten.
Microsoft und Add-Ins: Ein kurzer Überblick
Add-Ins sind ausführbare Code-Elemente, die in verschiedenen Formaten vorliegen und zahlreiche unterschiedliche Funktionen bieten. Sie können in Microsoft Office-Anwendungen integriert werden, um deren Funktionalität zu erweitern.
- Word-: Bei Microsoft Word müssen Add-Ins an einem bestimmten Speicherort abgelegt werden, der durch den Registrierungswert festgelegt ist. Sollte ein Angreifer eine DLL mit der Dateiendung .wll an einem vertrauenswürdigen Speicherort ablegen, würde Word versuchen, die DLL in seinen eigenen Prozessraum zu laden.
- Excel-: Wenn der Benutzer in Microsoft Excel versucht, eine .XLL-Datei im Windows Explorer zu öffnen, versucht die Shell automatisch, Excel zu starten, um die Datei zu öffnen. Bevor eine XLL-Datei geladen wird, zeigt Excel eine Warnung an, dass die Datei möglicherweise schädlichen Code enthält – dies entspricht der Warnung bzw. Vorgehensweise, die angezeigt wird, wenn ein Dokument mit VBA-Makrocode geöffnet wird. Theoretisch klingt das gut, doch die meisten Menschen neigen dazu, darüber hinwegzuklicken und die Warnung gedankenlos zu ignorieren.
Was sind XLL-Dateien?
XLL-Dateien sind dynamische Ladebibliotheken (DLLs) nach Windows-Standard. Das Besondere an einer XLL-Datei ist ihre Fähigkeit, bestimmte exportierte Funktionen zu implementieren, die vom Excel-Add-In-Manager aufgerufen werden. Die Add-Ins werden in nativem Code erstellt und ermöglichen es Entwicklern, den Funktionsumfang von Excel zu erweitern.
- C/C++-basierte XLLs: Native XLL-Add-Ins werden mithilfe des Microsoft Excel XLL Software Development Kit (SDK) entwickelt. Damit ein Add-In vom Add-In-Manager geladen werden kann, muss die XLL-Datei mindestens eine exportierte Funktion namens „xlAutoOpen“ implementieren, damit der Code aufgerufen werden kann, sobald das Add-In von Excel geladen wird. Das Excel-XLL-SDK besteht aus C/C++-Header-Dateien und Bibliotheken, die es XLL-Dateien ermöglichen, über die Excel-API auf Arbeitsmappendaten zuzugreifen und Excel-Funktionen aufzurufen.
- XLLs auf Basis von Excel-DNA: Zwei beliebte Frameworks, Add-In Express und Excel-DNA, (wird in einem neuen Tab geöffnet) , ermöglichen es Entwicklern, XLL-Add-Ins mit .NET-Sprachen zu erstellen. Da Excel-DNA ein kostenloses Framework ist, nutzen es viele Malware-Autoren zur Erstellung bösartiger XLL-Dateien.
Die Entwicklung bösartiger XLL-Dateien
Cisco Talos konnte die Anzahl der bei VirusTotal eingereichten nativen und auf Excel-DNA basierenden schädlichen Dateien im Zeitverlauf nachverfolgen.
Cisco Talos hat zudem eingehendere Untersuchungen durchgeführt und festgestellt, dass Mitte 2017 der Zeitpunkt war, ab dem Angreifer XLL-Dateien als Vektor zur Ausführung von Schadcode nutzten. Es scheint, dass XLL-Dateien bis zur Version 2021 nur vereinzelt zum Einsatz kamen, bis dann gängige Malware-Familien wie Dridex begannen, sie zu nutzen.
Analystenkommentare des Cyber Threat Intelligence-Teams von Tanium
„Es scheint, als sei die Entscheidung von Microsoft, VBA-Makros zu blockieren, nicht der einzige Grund für die zunehmende Nutzung von XLL-Dateien als Infektionsvektoren.“ Dieser deutliche Anstieg wurde in den letzten Jahren beobachtet und setzte bereits lange vor der von Microsoft getroffenen und positiv aufgenommenen Entscheidung zur Makroblockierung ein. Unabhängig von den Beweggründen und dem zeitlichen Ablauf setzen immer mehr Standard-Malware-Familien und Angreifer XLLs ein. Ein aktuelles Beispiel im Zusammenhang mit XLLs ist der Ekipa-RAT, der bei seinen Angriffen XLL-Excel-Add-Ins einsetzt und zudem Makros von Microsoft Publisher nutzt, um den Fernzugriffstrojaner zu platzieren.“
2. PurpleUrchin umgeht CAPTCHA und entzieht Ressourcen von Cloud-Plattformen
Die Unit 42 aus Palo Alto veröffentlichte kürzlich unter dem Titel „ “ eine eingehende Analyse (wird in einem neuen Tab geöffnet) über „Automated Libra“, den Cloud-Angreifer, der hinter der „Freejacking“-Kampagne „PurpleUrchin“ steht.
„Automated Libra“ ist eine in Südafrika ansässige Freejacking-Gruppe, die bekanntermaßen Cloud-Plattformen ins Visier nimmt, die zeitlich begrenzte Testversionen von Cloud-Ressourcen anbieten. Die kostenlosen Testversionen werden anschließend vom Angreifer genutzt, um Kryptomining-Aktivitäten durchzuführen. Der Angreifer soll hinter der als „PurpleUrchin“ bekannten Freejacking-Kampagne stehen.
Bei „Automated Libra“ wurde die Nutzung eines neuen CAPTCHA-Lösungssystems beobachtet, gefolgt von einer intensiveren Nutzung von CPU-Ressourcen für das Cryptomining sowie von Mixing-Techniken zum Missbrauch kostenloser Cloud-Ressourcen.
Was ist PurpleUrchin?
Die Cryptomining-Kampagne „ “ von PurpleUrchin (wird in einem neuen Tab geöffnet) wurde beobachtet (wird in einem neuen Tab geöffnet) in Oktober 2022 als „Freejacking“-Operation. Die Kampagne stützte sich auf den Missbrauch von Ressourcen, die Cloud-Konten mit kostenlosem Tarif anboten, um mit jedem kostenlosen Konto einen kleinen Gewinn zu erzielen, was in der Summe zu einem beträchtlichen Geldbetrag führte.
Die Hintermänner von PurpleUrchin nutzten „Play“- und „Run“-Operationen, indem sie gefälschte Cloud-Konten mit entweder gefälschten oder möglicherweise gestohlenen Kreditkarten erstellten und nutzten. Die gefälschten Konten führten zu ausstehenden Zahlungen für die Cloud-Dienste.
Die Abteilung 42 in Palo Alto hat über 250GB Daten analysiert, darunter Containerdaten und Systemzugriffsprotokolle. Die von den Angreifern verwendete Infrastrukturarchitektur nutzt CI/CD-Verfahren, bei denen jede einzelne Softwarekomponente eines Vorgangs in einem Container untergebracht wird. Die CI/CD-Architektur ermöglicht es, dass bestimmte Komponenten eines Betriebs ausfallen, aktualisiert oder beendet werden können, ohne dass dies Auswirkungen auf die gesamte Umgebung hat. Durch die Analyse konnten die Forscher die Aktivitäten dieses Angreifers bis zu August 2019 zurückverfolgen. Darüber hinaus zeigte sich, dass der Angreifer bevorzugt Cloud-Dienste über herkömmliche Anbieter virtueller Dienste (VSPs) nutzte.
Arbeiten mit GitHub-Workflows
Bei seinen Aktivitäten auf GitHub setzte der Angreifer eine Kombination aus „Play and Run“- und „Freejacking“-Taktiken ein. Die Angreifer erstellten automatisch GitHub-Konten mit einer durchschnittlichen Rate von drei bis fünf pro Minute. Nachdem die Kundenbasis aufgebaut worden war, begannen die „Freejacking“-Aktivitäten.
Jedes GitHub-Konto war anschließend an einer „Play-and-Run“-Strategie beteiligt, bei der jedes Konto die ihm zur Verfügung gestellten Rechenressourcen nutzte, die daraus resultierende Rechnung jedoch unbezahlt blieb. Forscher fanden Hinweise darauf, dass der Angreifer über 130 000 Konten bei verschiedenen Anbietern von virtuellen privaten Servern und Cloud-Diensten eingerichtet hatte.
Automatisierung der Erstellung von GitHub-Konten
Eine der zuletzt beobachteten Vorgehensweisen des Angreifers bestand darin, Togglebox mithilfe von AHP-Diensten auszuführen. Togglebox ist eine vollständig verwaltete Cloud-VPS- und Anwendungshosting-Plattform auf Basis von Solid-State-Laufwerken. Der Angreifer nutzte diese Plattform, um eine Reihe von Containern auszuführen. Jeder Container ist in der Lage, automatisch GitHub-Konten anzulegen. Die Forscher identifizierten zudem einen Schalter, der als „benannte“ Konten bezeichnet wird, innerhalb des Python-Prozesses zur Erstellung von Benutzerkonten. Bei diesem Verfahren wurden zufällig generierte, benannte Konten auf der Grundlage von Md5 Hashes verwendet.
Die für den automatischen Kontoerstellungsprozess erforderlichen Tools wurden als Container ausgeliefert. Mit der neuesten Version des Containers kombinierte der Angreifer mehrere öffentlich zugängliche und legitime Tools, darunter Iron Browser, xdotool und ImageMagick. Sobald die Tools eingerichtet sind, kann der Angreifer mit der Erstellung von Konten beginnen.
Ausnutzung einer Schwachstelle im CAPTCHA-Verfahren
Um ein GitHub-Konto zu erstellen, müssen Sie einen CAPTCHA-Test lösen. Zu diesem Zweck nutzt der Angreifer zwei Programme aus dem ImageMagick-Toolkit, nämlich „convert“ und „identify“.
Die CAPTCHA-Bilder werden zunächst mithilfe des Konvertierungswerkzeugs in Komplementärbilder in den Farben Rot, Grün und Blau umgewandelt.
Nachdem die Bilder konvertiert wurden, wird für jedes Bild der Befehl „identify“ ausgeführt, um das Merkmal „Schiefe“ zu extrahieren. Das Ergebnis ist eine nach aufsteigender Reihenfolge sortierte Liste, in der die richtige Antwort als kleinster Wert erscheint.
Sobald das CAPTCHA gelöst ist, verlangt GitHub einen Startcode, der an die E-Mail-Adresse des Kontos gesendet wird. Der Angreifer nutzte in diesem Beispiel ein Gmail-Konto, um den Prozess des Abrufs des Startcodes durch das Auslesen eingehender IMAP-Nachrichten zu automatisieren.
Nach Eingabe des Zugangscodes generiert die Automatisierung ein persönliches Zugriffstoken mit Workflow-Berechtigungen. Bei den jüngsten Angriffen hat sich die Namenskonvention geändert: Der Angreifer verwendet nun zufällige Namen für die Repositorys, die auf MD5 Hashes basierten.
Erstellte Konten
Unit 42 hat die Anzahl der bei GitHub erstellten Konten geschätzt.
Nachdem das Repository auf GitHub erstellt wurde, wird ein Bash-Skript aufgerufen, um es mit dem gewünschten Workflow zu aktualisieren. Der Workflow selbst wird mithilfe eines PHP-Skripts generiert. Der Workflow-Mechanismus ermöglicht es dem Angreifer, externe Anwendungen auszuführen. In einem beobachteten Fall führte der generierte Workflow insgesamt 64 Aufträge aus, wobei jeder Auftrag zufällig eine von 5 verfügbaren eindeutigen Konfigurationen auswählte.
Einer der bevorzugten Cloud-Dienste, die der Angreifer im Rahmen der Operation „ 2021 “ nutzte, war Heroku – eine Cloud-Anwendungsplattform, die es ihren Nutzern ermöglicht, Anwendungen zu erstellen und bereitzustellen, ohne sich um die Hosting-Infrastruktur kümmern zu müssen. Forscher haben über 100 000 eindeutige Konten identifiziert, die auf der Heroku-Plattform angelegt wurden.
Analystenkommentare des Cyber Threat Intelligence-Teams von Tanium
„Der Einsatz des CAPTCHA-Lösungssystems von Automated Libra zur Erstellung von GitHub-Konten ohne manuellen Eingriff ist beeindruckend. Es ist kein Geheimnis, dass Angreifer mit Krypto-Mining-Operationen erhebliche Gewinne erzielen können, und dieser automatisierte Prozess zur Kontoerstellung macht es Cyberkriminellen nur noch leichter. „Diese Technik zur Umgehung von CAPTCHAs ist ein weiteres Beispiel dafür, wie Angreifer solche Methoden kontinuierlich weiterentwickeln und verfeinern werden, um ihre Operationen noch effektiver durchzuführen.“
3. Die russische APT-Gruppe „Turla“ nutzt USB-Infektionen anderer Hacker aus
Ein neuer Bericht des führenden Anbieters von Cyber-Bedrohungsinformationen, Mandiant, beleuchtet die jüngsten Aktivitäten, die der Gruppe „Turla“ zugeschrieben werden – einer berüchtigten russischen Advanced-Persistent-Threat-Gruppe (APT) namens „ “ (öffnet in einem neuen Tab) , von der mit hoher Sicherheit angenommen wird, dass sie im Auftrag des russischen Geheimdienstes FSB operiert.
Neben Informationen zu neuen Command-and-Control-Domains (C2), die von Turla registriert wurden, sowie zum gezielten Einsatz der Malware „KOPILUWAK“ und „QUIETCANARY“ durch die Gruppe beschreibt Mandiant, wie Turla sich Zugang zu den Netzwerken der Opfer verschaffte, indem sie abgelaufene Domains registrierte, die zuvor mit einer fast zehn Jahre alten Cyberkriminalitätskampagne in Verbindung standen, bei der Malware über infizierte USB-Sticks verbreitet wurde.
USB-Piggybacking
Der Bericht von Mandiant ist das Ergebnis einer im Rahmen des „ September 2022 “ gemachten Entdeckung eines interessanten Sicherheitsvorfalls in einem Netzwerk in der Ukraine, bei dem sich mehrere Computer in diesem Netzwerk infiziert hatten, nachdem jemand einen USB-Stick in einen freien Anschluss eines Geräts gesteckt hatte.
Mandiant stellte schließlich fest, dass diese Aktivitäten im Zusammenhang mit einer Turla-Operation standen, in deren Rahmen es dem Angreifer gelang, mindestens drei abgelaufene ANDROMEDA- C2 -Domains neu zu registrieren. Dies ermöglichte es Turla, die Opfer dieser relativ alten Malware zu durchforsten (ANDROMEDA war Anfang 2010s eine weit verbreitete Commodity-Malware), Zielpersonen zu profilieren und sowohl das Aufklärungsprogramm KOPILUWAK als auch die Backdoor QUIETCANARY gezielt gegen ukrainische Opfer einzusetzen.
Ein Hinweis zu ANDROMEDA
Wie oben bereits erwähnt, handelte es sich bei ANDROMEDA um eine weit verbreitete Standard-Malware, die irgendwann Anfang 2010s ihren Höhepunkt erreichte. Bei diesem Vorfall nutzte Turla die Infrastruktur einer Variante, die erstmals im Jahr 2013 auf VirusTotal hochgeladen worden war. Wie sich herausstellt, verbreitet sich diese ANDROMEDA-Variante über infizierte USB-Sticks.
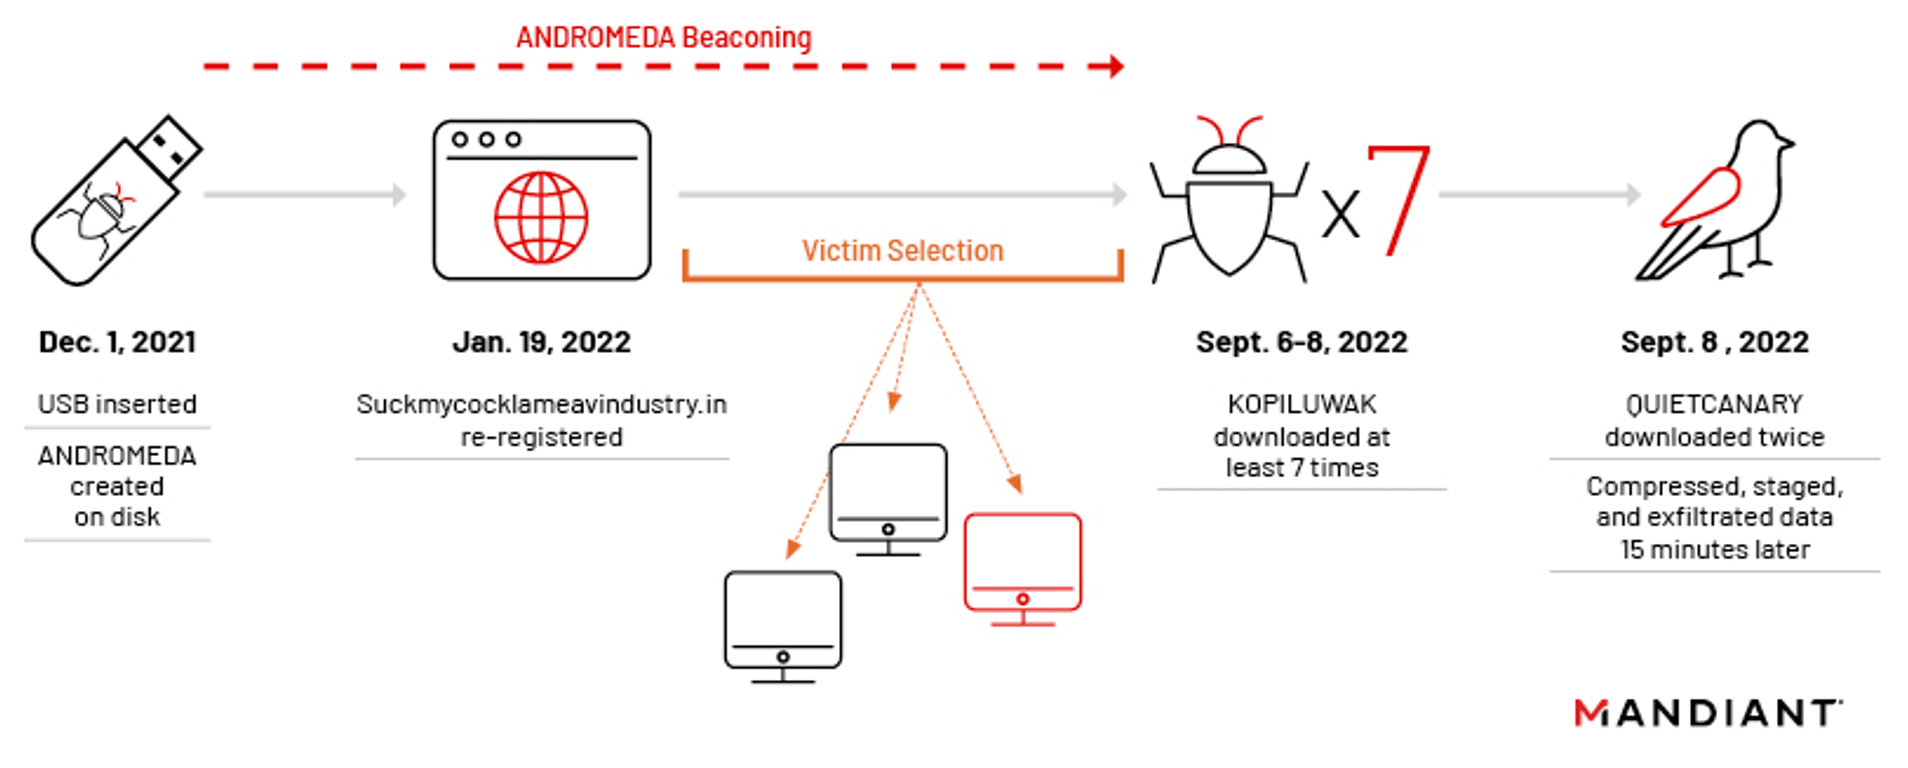
Dieser Vorfall geht darauf zurück, dass bei einer ukrainischen Organisation in Dezember 2021 ein USB-Stick eingesteckt wurde, der mit mehreren Varianten älterer Malware infiziert war. Laut Mandiant wurde, sobald der Benutzer des angegriffenen Systems auf eine als Ordner getarnte, schädliche LNK-Datei auf dem USB-Stick doppelklickte, automatisch ein „älteres ANDROMEDA-Exemplar“ installiert, woraufhin dieses begann, Signale nach außen zu senden.
Da diese Version von ANDROMEDA bereits im Jahr 2013 auf VirusTotal hochgeladen worden war, ist davon auszugehen, dass die meisten der C2 Domains der Malware von Forschern in Sinkholes umgeleitet wurden oder nach fast einem Jahrzehnt einfach abgelaufen sind. Bei der Ausführung dieser bestimmten Binärdatei stellte sie ihre Persistenz sicher, indem sie ein weiteres ANDROMEDA-Beispiel in den Ordner „C:\ProgramData\Local Settings\Temp\mskmde.com“ ablegte und einen „Run“-Registrierungsschlüssel hinzufügte, um es bei jeder Anmeldung des Systembenutzers auszuführen. Mandiant konnte feststellen, dass eine seiner abgelaufenen C2 -Domains im Januar 2022 von einem Registranten mit Datenschutzschutz neu registriert worden war, wobei Dynadot als zuständiger Registrar fungierte.
Durch die Nutzung dieser „ C2 “-Methode zur Erstellung von Profilen bestehender Opfer dieser Malware-Variante war Turla in der Lage, gezielt interessante Nutzer mit dem KOPILUWAK-Dropper der ersten Stufe anzugreifen.
Erkundung mit KOPILUWAK
Laut Mandiant lud Turla schließlich im Rahmen der Operation „ September 2022“ ein selbstentpackendes WinRAR-Archiv (WinRAR SFX), das KOPILUWAK enthielt, auf das Gerät eines Opfers herunter und führte es dort aus, nachdem mehrere Monate lang ANDROMEDA-Beacons gesendet worden waren, ohne dass dabei nennenswerte Aktivitäten beobachtet worden waren.
Insgesamt stellten die Forscher von Mandiant fest, dass die Angreifer in diesem Monat sieben Mal denselben WinRAR-SFX-Dropper „KOPILUWAK“ herunterluden und ausführten, wobei sie jedes Mal versuchten, „erhebliche Datenmengen an die Adresse C2 manager.surro[.]am“ zu übertragen.
Warum die Angreifer dies getan haben, ist nach wie vor unbekannt. Die Befehle zur Erstellung von Opferprofilen in KOPILUWAK sind fest programmiert und würden daher keine unterschiedlichen Datensätze liefern, die vom selben Zielrechner stammen.
In dem von Mandiant beschriebenen Vorfall wurde der Prozess „wauclt.exe“ von ANDROMEDA eingeschleust und sendete anschließend GET-Anfragen an „yelprope.cloudns[.]cl“ mit der Ziel-URL „/system/update/version“. Diese Domain ist eine von ClouDNS gehostete dynamische DNS-Subdomain, die zuvor mit den Aktivitäten von ANDROMEDA in Verbindung stand und eine weitere von Turla neu registrierte Domain darstellt.
Im Wesentlichen nutzte Turla KOPILUWAK als Mittel zur Zielprofilierung in der ersten Phase, wobei KOPILUWAK die erste von Turla speziell entwickelte Malware darstellte, die die Angreifer nach ANDROMEDA einsetzten. KOPILUWAK unterstützte Turla dabei, eine Netzwerkaufklärung auf dem Host des Opfers durchzuführen. Dabei wurden Dienstprogramme wie „whoami“, „netstat“, „arp“ und „net“ verwendet, um nach aktiven TCP-Verbindungen anhand der PID zu suchen und Netzwerkfreigaben zu lokalisieren, bevor logische Laufwerke und aktuell ausgeführte Prozesse erfasst wurden. Die Ergebnisse aller Befehle wurden in die Datei %TEMP%\result2.dat umgeleitet, bevor sie mittels POST-Anfragen an den „manager.surro[.]am“ von KOPILUWAK C2 hochgeladen wurden.
QUIETCANARY betritt die Bühne
Nach der erstmaligen Ausführung von KOPILUWAK wurde beobachtet, dass Turla zweimal die ressourcenschonende .NET-Backdoor QUIETCANARY auf einen Host heruntergeladen hat (wobei Befehle jedoch erst im zweiten Fall ausgeführt wurden). QUIETCANARY wurde von Turla in erster Linie dazu genutzt, Daten der Opfer zu erfassen, zu komprimieren, zwischenzuspeichern und schließlich abzugreifen. „QUIETCANARY“ wurde auf die Festplatte geschrieben.
Mandiant konnte die interaktiven Befehle beobachten, die an QUIETCANARY gesendet und von der Hintertür ausgeführt wurden.
Anmerkung: Gelegentliche Tippfehler in den eingegebenen Befehlen – sowie deren anschließende Korrektur und erneute Eingabe – deuteten darauf hin, dass es sich um einen manuellen Vorgang handelte und nicht um eine automatisierte Datenerfassung.
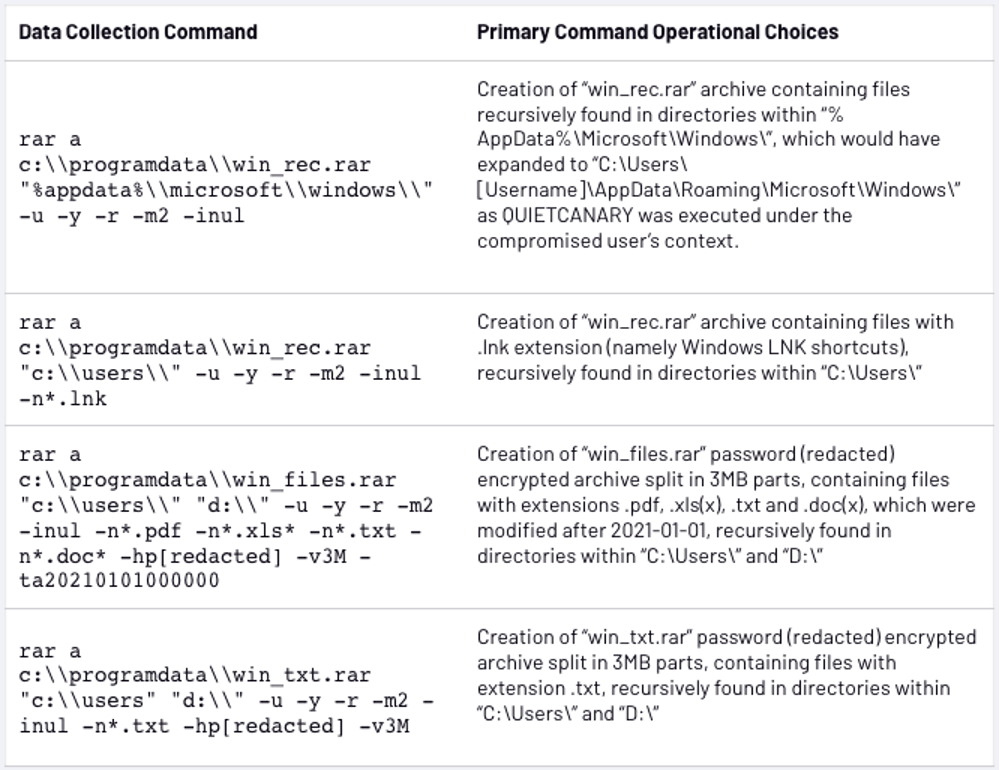
Interessanterweise schien sich Turla ausschließlich mit der Exfiltration von Dateien zu befassen, die nach dem 1. Januar 2021 erstellt wurden.
Analystenkommentare des Cyber Threat Intelligence-Teams von Tanium
„In seinem Bericht weist Mandiant ausdrücklich darauf hin, dass die bei diesem Vorfall verwendeten Turla-Payloads bislang ausschließlich in der Ukraine beobachtet wurden.“ Tatsächlich hat Mandiant lediglich diesen einen Einzelfall beobachtet, in dem eine gekaperte ANDROMEDA-Infektion zur Verbreitung von Turla-Malware genutzt wurde. Es wäre jedoch unklug, daraus den Schluss zu ziehen, dass die Ukraine der einzige Ort ist, an dem Turla Operationen dieser Art durchgeführt hat. Es wäre ebenso unklug, daraus zu schließen, dass sich die Turla-Angriffe, die sich auf ANDROMEDA-Infektionen stützen, auf nur ein einziges Ziel beschränkt hätten. Es wäre zudem leichtsinnig anzunehmen, dass Turla die einzige Akteure sein wird, die bestehende Infektionen für ihre eigenen Zwecke ausnutzt. „Es ist wahrscheinlich, dass andere Angreifer mit unterschiedlichen Motiven versuchen werden, aus früheren Einbrüchen in einer Weise Kapital zu schlagen, die mit den hier beschriebenen Aktivitäten im Einklang steht.“
Tatsächlich ist dies nicht das erste Mal, dass Turla die Angriffsinfrastruktur anderer Akteure missbraucht. Wie in einem Artikel der Zeitschrift „Wired“ zu diesem Thema dargelegt wird:
Turla greift seit jeher auf raffinierte Tricks zurück, um die Kontrolle über seine Schadsoftware zu verschleiern und sogar die Kontrolle anderer Hacker an sich zu reißen, wie Mandiant in diesem jüngsten Fall festgestellt hat. Das Cybersicherheitsunternehmen Kaspersky gab im Jahr 2015 bekannt, dass Turla die Kontrolle über Satelliten-Internetverbindungen (öffnet in einem neuen Tab)übernommen hatte, um den Standort seiner Command-and-Control-Server zu verschleiern. Im Jahr 2019 warnte der britische Geheimdienst GCHQ , dass Turla heimlich die Server iranischer Hacker (öffnet in einem neuen Tab) in Beschlag genommen habe, um sich zu tarnen und Ermittler zu täuschen, die versuchten, sie zu identifizieren.
„USB-basierte Hacking-Techniken scheinen in den letzten Jahren ein Comeback erlebt zu haben, und die Beobachtungen von Mandiant hinsichtlich der heimlichen Vorgehensweise von Turla bei diesem Vorfall sollten Sicherheitsexperten daran erinnern, dass dieser spezielle Angriffsvektor keineswegs überholt ist – und dass diese Technik, wenn sie in die Hände eines so versierten und gut ausgestatteten Akteurs wie Turla gelangt, nach wie vor eine erhebliche Bedrohung darstellt.“
Wenn Sie sich weiter informieren möchten, lesen Sie unsere aktuellen Zusammenfassungen zu Cyber-Bedrohungsinformationen von .

