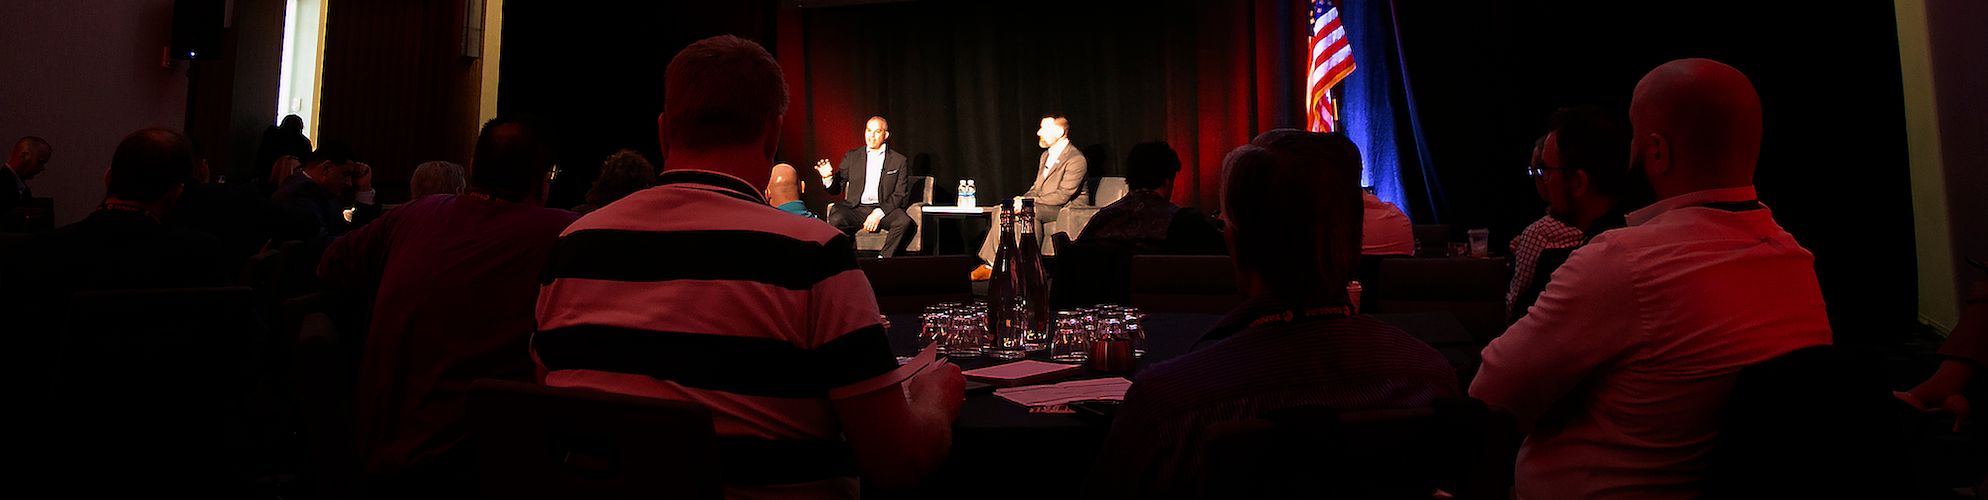
Im April dieses Jahres fand die erste Anwenderkonferenz von Tanium für Kunden aus dem Bundesbereich wieder statt, seit die Pandemie im Jahr 2020 Präsenzveranstaltungen zum Erliegen gebracht hatte. In einem neu interpretierten Stil haben unsere Teams ein mit neuem Schwung gestaltetes Erlebnis ins Leben gerufen, das in Tyson’s Corner, dem Herzen des Technologiekorridors der Region Washington, D.C., stattfand. Die Veranstaltung umfasste mehrere Grundsatzvorträge, Podiumsdiskussionen, Arbeitsgruppen und Workshops, die den Dialog über wichtige strategische Initiativen im Bereich der Cybersicherheit förderten, die sich auf den Technologiebereich der Bundesbehörden auswirken.
Hier sind unsere 10 wichtigsten Erkenntnisse aus der diesjährigen Konferenz:
1. Der Mythos der Sichtbarkeit und das, was Sie nicht sehen können
Die Transparenz der Endgeräte ist der Eckpfeiler jeder Cybersicherheitsinitiative, die an vorderster Front unserer nationalen Verteidigungsstrategie steht, darunter „ “, „Zero Trust“, SBOM, „Threat Hunting“ und vieles mehr. In unserem Kamingespräch zwischen mir und Jonathan Alboum, dem Federal CTO von ServiceNow, haben wir darüber gesprochen, wie oft Behörden feststellten, dass ihnen bis zu 20 % der Endpunkte fehlten, von deren Fehlen sie nicht einmal wussten. Durch die schnelle und umfassende Verfügbarkeit besserer Daten können Führungskräfte den größtmöglichen Nutzen aus all ihren Tools ziehen, und die Teams werden auf einer einheitlichen Verwaltungsebene für diese Daten zusammengeführt.
2. Die Zusammenarbeit zwischen dem öffentlichen und dem privaten Sektor ist für den Schutz kritischer Infrastruktur von entscheidender Bedeutung
Eine der wichtigsten Maßnahmen in der jüngsten nationalen Cybersicherheitsstrategie des Weißen Hauses besteht darin, öffentlich-private Partnerschaften zu fördern, um die Netzwerke der Bundesbehörden besser zu schützen und zu modernisieren und so die Cybersicherheit zu stärken. Dieser rote Faden zeigte sich in unseren beiden Podiumsdiskussionen mit Microsoft und ServiceNow. Jede dieser Partnerschaften und Integrationen schafft jene einheitliche Informationsquelle, die erforderlich ist, um Einsatzkräfte und zivile Cyber-Analysten so zu unterstützen, dass ein echter ROI und Produktivitätssteigerungen erzielt werden.
3. Die Überwindung der Geschlechterkluft ist für die Stärkung der Cyberabwehr unerlässlich
, stellvertretende Direktorin und stellvertretende CIO des United States Marine Corps, Renata Spinks (wird in einem neuen Tab geöffnet) sowie Harman Kaur, Stabschefin bei Tanium , (wird in einem neuen Tab geöffnet) , befassten sich eingehend mit den gewonnenen Erkenntnissen und persönlichen Erfahrungen beim Abbau geschlechtsspezifischer Barrieren in Führungspositionen und bei der Infragestellung des Status quo. Dieser Paradigmenwechsel ist unerlässlich, um taktisch vielfältigere Strategien zur Cyberabwehr zu entwickeln und zu gewährleisten, die besser darauf ausgerichtet sind, der sich ständig weiterentwickelnden Landschaft der Cyberbedrohungen zu begegnen.
4. Der Schlüssel zur Vorherrschaft im Cyberspace liegt darin, sich zu schützen, zu überleben und zuzuschlagen
Der Cyberspace hat einen langen Weg zurückgelegt, bis er zu einem der fünf Hauptbereiche – neben See, Land, Luft und Weltraum – geworden ist. In seiner Eröffnungsrede ging Christopher Cleary, leitender Cyberberater des Ministeriums für Marineangelegenheiten , (öffnet in einem neuen Tab) , darauf ein, warum diese Vision unerlässlich ist, um die Sicherheit der Systeme zu gewährleisten, die Überlebensfähigkeit und Aufrechterhaltung kritischer Infrastrukturen und Waffensysteme sicherzustellen und den Cyberoperateuren zu ermöglichen, im Cyberspace unter günstigen Bedingungen zuzuschlagen. Eine zentrale Architektur und Vision für die Cyberkriegsführung ist jedoch unerlässlich, um all diese Strategien miteinander zu verknüpfen; andernfalls sind die einzelnen Taktiken „nur Schub, kein Vektor“. Wie Cleary es formulierte: „Einem Schiff ohne Hafen ist es gleichgültig, aus welcher Richtung der Wind weht.“
5. Die beste Strategie für die Cyberkriegsführung findet man in der Geschichte und in einem guten Buch
Laut dem preußischen General aus der Zeit der Napoleonischen Kriege, Carl von Clausewitz, , schreibt dieser in seinem Werk über Militärstrategie „ “ (öffnet in einem neuen Tab): „Der Krieg ist das Reich der Ungewissheit; drei Viertel der Faktoren, auf denen das Handeln im Krieg beruht, sind in einen Nebel größerer oder geringerer Ungewissheit gehüllt.“ Ed Debish von Tanium untersuchte die Relevanz dieses Konzepts für den Bereich der Cyberkriegsführung und erörterte, wie CIOs und CISOs es den Einsatzkräften ermöglichen können, Cyberrisiken im „Nebel des Krieges“ zu minimieren, indem sie sich darauf konzentrieren, Unsicherheiten zu verringern, die Kosten mangelhafter Cybersicherheitspraktiken zu quantifizieren und die richtigen Werkzeuge einzusetzen, um kritische Entscheidungszyklen zu beschleunigen.
6. Daten sind der Treibstoff, der Entscheidungsprozesse beschleunigt und das Vertrauen in die Ausfallsicherheit des Netzwerks stärkt
Entscheidungsmodelle und Konzepte für Operationen im Cyberspace können einem CIO/CISO dabei helfen, seine Überlegungen zu Netzwerkrisiken und -resilienz zu strukturieren. Das Management von Risiken für das Netzwerk (R2N) hat Auswirkungen, die von Vertrauensentscheidungen im Zusammenhang mit Automatisierung und bedingtem Zugriff bis hin zur Identifizierung wichtiger Cyber-Bereiche und Bedrohungsvektoren reichen. Kyle Dewar, „ “ bei Tanium ( ; öffnet sich in einem neuen Tab;; ), untersuchte, wie sich Netzwerkrisiken anhand wesentlicher Risikofaktoren (Schwachstellen, Fehlkonfigurationen, nicht autorisierte Geräte), Leistungsmessungen (Maßnahmen auf Unternehmens- und Endgeräteebene sowie relevante Netzwerkbereiche) und Wirksamkeitsmessungen (Echtzeitdaten und Berichterstattung) einordnen lassen.
7. Die Bedrohungssuche muss umfassend sein und in großem Maßstab sowie mit hoher Geschwindigkeit erfolgen
Mit den richtigen, aufeinander abgestimmten Lösungen können Behörden ihre Ermittlungen optimieren und mithilfe von Echtzeitdaten sowie integrierten Abhilfemaßnahmen dynamisch nach Bedrohungen suchen. Die richtigen Funktionen können zudem den bedingten Zugriff ohne Leistungseinbußen verbessern, wodurch „Zero Trust“ in großem Maßstab umgesetzt wird und gleichzeitig alle auffindbaren Geräte für eine Echtzeit-Bestandsaufnahme der Ressourcen erfasst werden.
8. Die Erfüllung der CDM-Anforderungen sollte vereinfacht werden
Die richtigen Lösungen können den mühsamen Wechsel zwischen verschiedenen Tools automatisieren und veraltete Daten abgleichen, Behörden die Überwachung von Dateiänderungen ermöglichen und Leistungsprobleme diagnostizieren. Bundesbehörden, die über solche integrierten Arbeitsabläufe verfügen, werden ihre Software-, Hardware- und Cloud-Kosten optimieren und gleichzeitig Risiken durch Echtzeit-Transparenz und zuverlässige CMDB-Daten minimieren.
9. Integrationen können sich synergetisch auf Technologieinvestitionen auswirken
JB Bailey, „ “ bei Tanium, (wird in einem neuen Tab geöffnet) , erläuterte, wie ServiceNow-Kunden durch die Integration von Tanium in ServiceNow tiefere Einblicke gewinnen und gleichzeitig Vertrauen sowie Agilität stärken können. Dieser Workflow ermöglicht es Kunden, den vollständigen Überblick zu behalten, sodass sie alle erforderlichen Maßnahmen ergreifen können; mit Tanium und ServiceNow können Kunden die von Tanium bereitgestellten Echtzeitdaten in anpassbaren Visualisierungen kontextualisieren, was den IT-Betriebsteams einen Entscheidungsvorteil verschafft.
10. Zero Trust wird uns weiterhin begleiten, doch die Einführung kann einfacher gestaltet werden
Die Umsetzung des Zero-Trust-Ansatzes kann ein erheblicher Aufwand sein, insbesondere in großen und komplexen IT-Umgebungen. Wenn es jedoch gelingt, die Authentifizierung von Endnutzern und Geräten richtig zu gestalten, können Unternehmen einen bedeutenden Schritt in die richtige Richtung machen, indem sie ihre wichtigsten Anwendungen und Daten schützen. Jay Pelletier, Experte für Sicherheit und Compliance bei Microsoft, sowie Ed Debish, „ “ bei Tanium (wird in einem neuen Tab geöffnet), erörterten die umfassende Integration zwischen der Tanium-Plattform und Microsoft. Kunden können Gerätedaten in Echtzeit nutzen, um sicherzustellen, dass Entscheidungen zum bedingten Zugriff stets auf der Grundlage der aktuellsten Informationen getroffen werden. Und dank Tanium gibt es eine schnelle und einfache Möglichkeit, nicht konforme Geräte wieder in den ordnungsgemäßen Zustand zu versetzen, wodurch die Umsetzung von Zero-Trust-Maßnahmen ermöglicht wird und gleichzeitig die Auswirkungen auf die Produktivität der Benutzer minimiert werden. Darüber hinaus trägt diese Lösung unmittelbar zur Umsetzung der zentralen Zero-Trust-Grundsätze des Verteidigungsministeriums bei, die in der „ “ des US-Verteidigungsministeriums dargelegt sind. (wird in einem neuen Tab geöffnet)
Veranstaltungen wie der „FedCyber Exchange“ von Tanium sind unverzichtbare Plattformen, um CIOs, CISOs, CTOs, Experten und Vordenker miteinander zu vernetzen. Dies führt zu einer Beschleunigung des Lernprozesses, des Denkens und der Diskussion über die wichtigsten Themen und Herausforderungen, mit denen die heutigen Führungskräfte im Bereich Cybersicherheit konfrontiert sind. Gelegenheiten, sich kritisch mit Technologien der Cybersicherheit auseinanderzusetzen, werden immer häufiger, und diese Diskussionen werden sich kumulativ auf die Netzwerkbereitschaft, die Cyberresilienz und die Bedrohungsminderung in unseren Bundesnetzwerken auswirken.
Erfahren Sie unter mehr darüber, wie Organisationen in der gesamten Bundesverwaltung Tanium einsetzen, um neuen Bedrohungen, Cybersicherheitsvorschriften und weiteren Herausforderungen zu begegnen.

