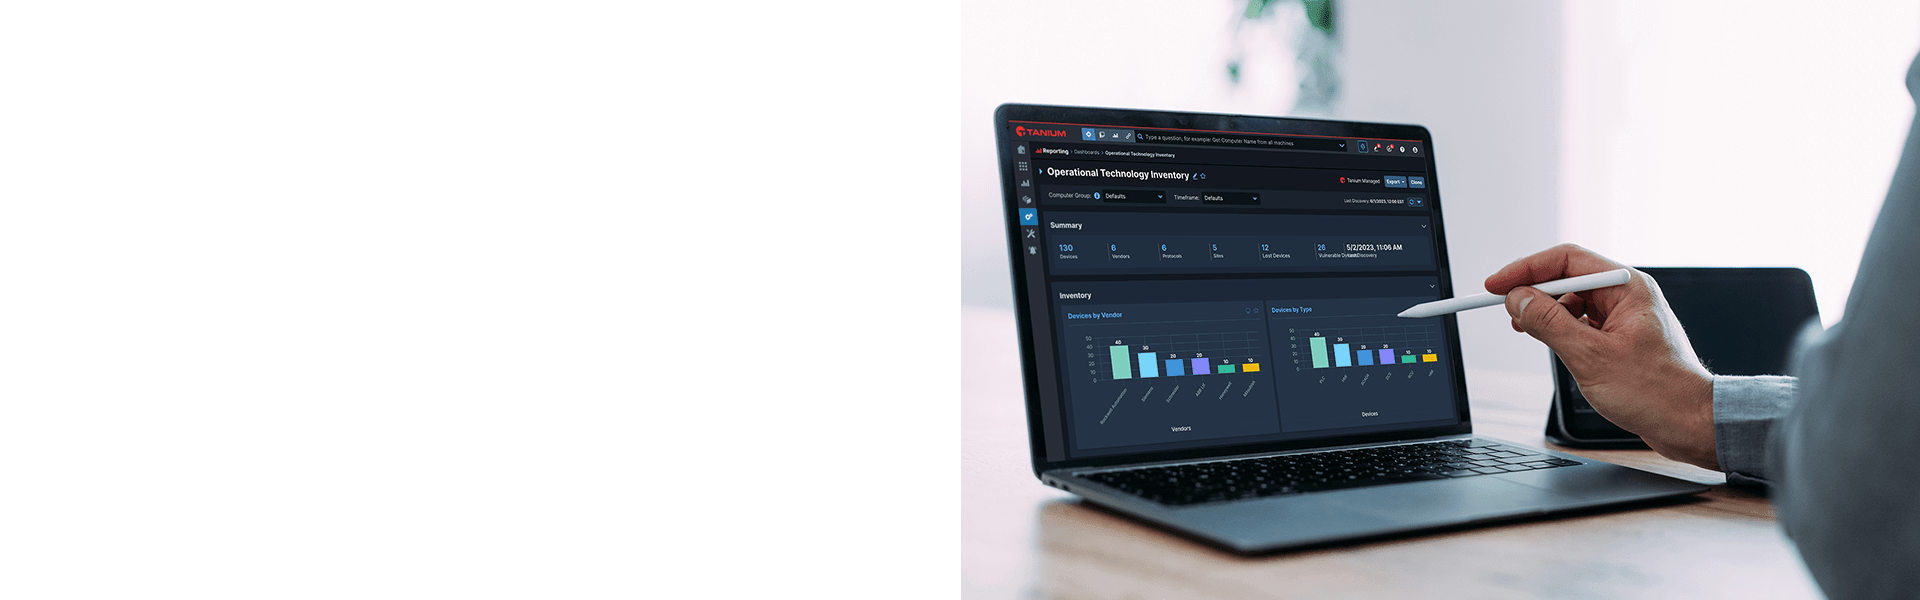
Tanium Endpoint Management for Operational Technology
Echtzeit-Transparenz und Überwachung aller industriellen Endpunkte.
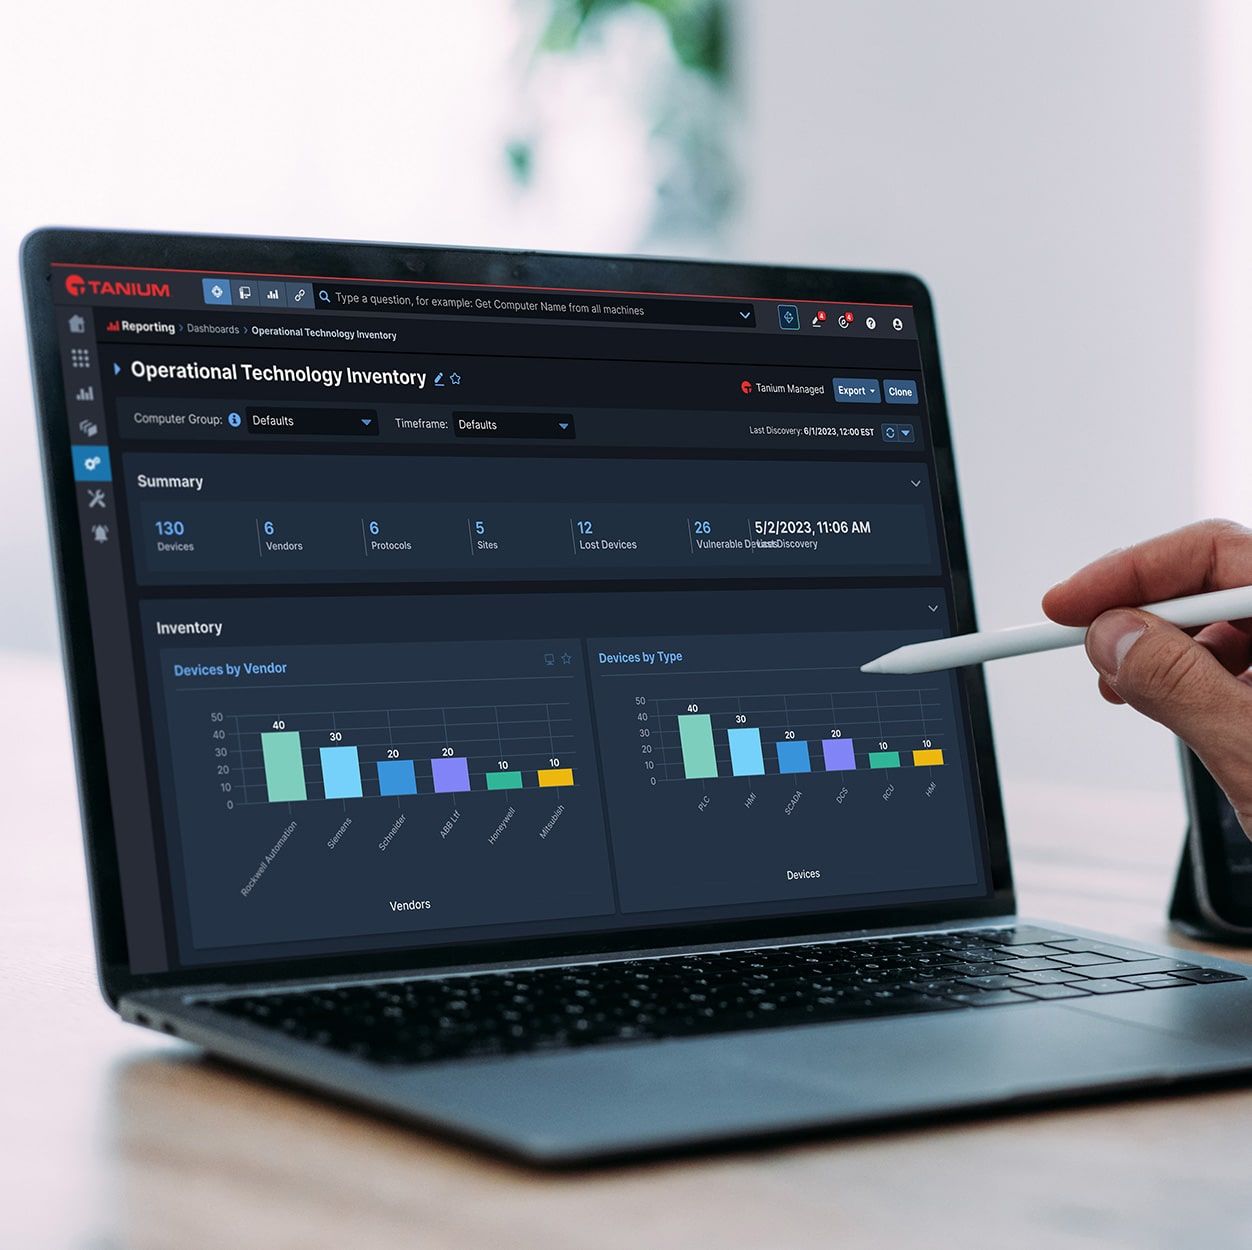
OT-Assets entdecken und bewerten – ohne neue Infrastruktur, ohne zusätzliche Komplexität
Da industrielle Systeme zunehmend vernetzt werden, sind ältere OT-Umgebungen verstärkt Unternehmensbedrohungen ausgesetzt. Die Erweiterung bewährter IT-Workflows auf OT – sicher und ohne Unterbrechungen – hilft Unternehmen, Sichtbarkeitslücken zu schließen, Risiken zu reduzieren und die Compliance zu verbessern.
Sichtbarkeitslücken
Viele OT-Assets bleiben für IT-Tools unsichtbar. Ohne genaue Inventare und angereicherten Kontext haben Unternehmen Schwierigkeiten, Schwachstellen zu erkennen und effektiv darauf zu reagieren.
Wachsende Angriffsfläche
Legacy-Infrastrukturen und Fernzugriff setzen OT-Systeme Bedrohungen aus, die sich lateral über IT- und OT-Domänen hinweg ausbreiten. Herkömmliche Schutzmaßnahmen wie Firewalls und Segmentierung sind nicht mehr ausreichend.
Operative Fragmentierung
IT- und OT-Teams verwenden häufig separate Tools und Workflows, was zu inkonsistenten Sicherheitspraktiken, doppeltem Aufwand und langsamerer Reaktion auf Vorfälle in kritischen Umgebungen führt.
Einheitliche Übersicht und Reaktion über IT- und
OT-Endpunkte hinweg
Tanium Endpoint Management für Operational Technology erweitert die Echtzeittransparenz in OT-Assets mithilfe vorhandener IT-Infrastruktur. Dieser gemeinsame Kontext unterstützt eine schnellere Risikominderung, eine optimierte Compliance und eine verbesserte teamübergreifende Koordination.
OT-Assets entdecken und inventarisieren
OT-Assets zusammen mit IT-Endpunkten mithilfe vorhandener Infrastruktur identifizieren. Transparenz in Bezug auf Gerätetyp, Hersteller, Firmware und Standort gewinnen.
Risikoexposition reduzieren
Schwachstellen in OT-Umgebungen erkennen und verwertbare Erkenntnisse nutzen, um die Behebung zu priorisieren und zu beschleunigen.
Compliance beschleunigen
OT-Sicherheitsstatus kontinuierlich anhand von Frameworks wie IEC 62443 und NIST SP 800-82 bewerten, um die Prüfungsbereitschaft zu unterstützen und die regulatorische Ausrichtung zu verbessern.
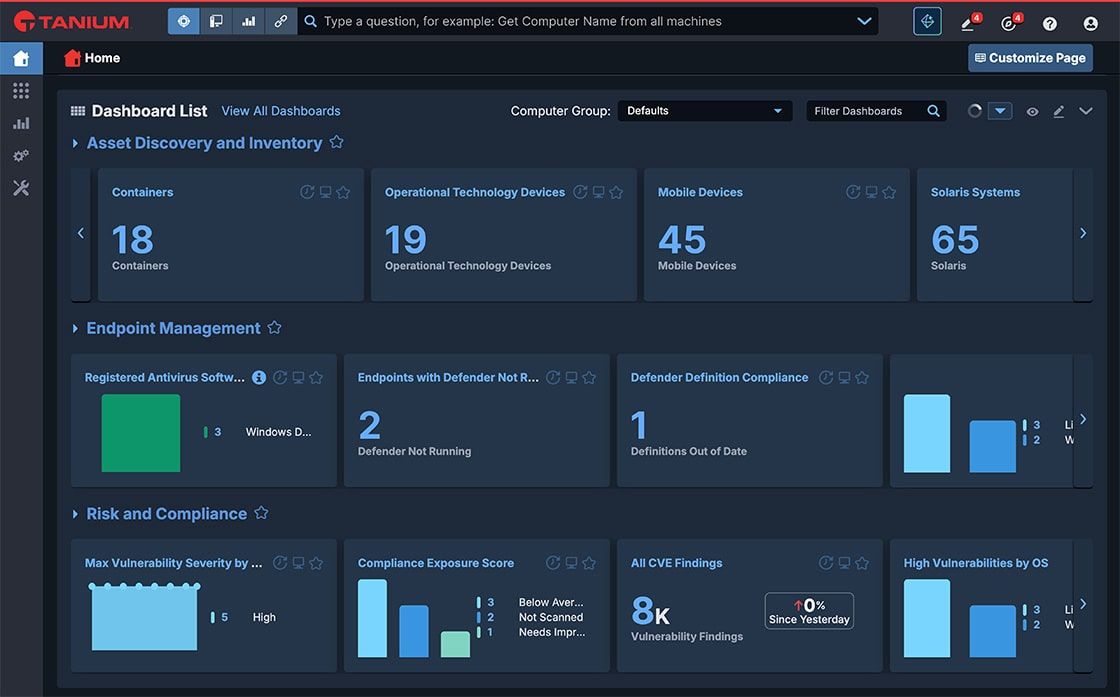
Einheitliche Transparenz über IT
und OT
- Sichere, umfassende Asset-Erkennung: Identifizierung von OT-Geräten wie speicherprogrammierbaren Steuerungen (SPS) und Mensch-Maschine-Schnittstellen (HMI) mithilfe protokollnativer Erkennung für eine sichere und detaillierte Transparenz.
- Keine neue Infrastruktur erforderlich: Erweitern Sie die Transparenz mithilfe vorhandener, von Tanium verwalteter Endpunkte, ohne neue Hardware einzusetzen.
- Kontinuierliche Überwachung: Pflegen Sie aktuelle Inventare und erkennen Sie inaktive oder sporadisch verbundene Geräte, die herkömmliche Tools übersehen.
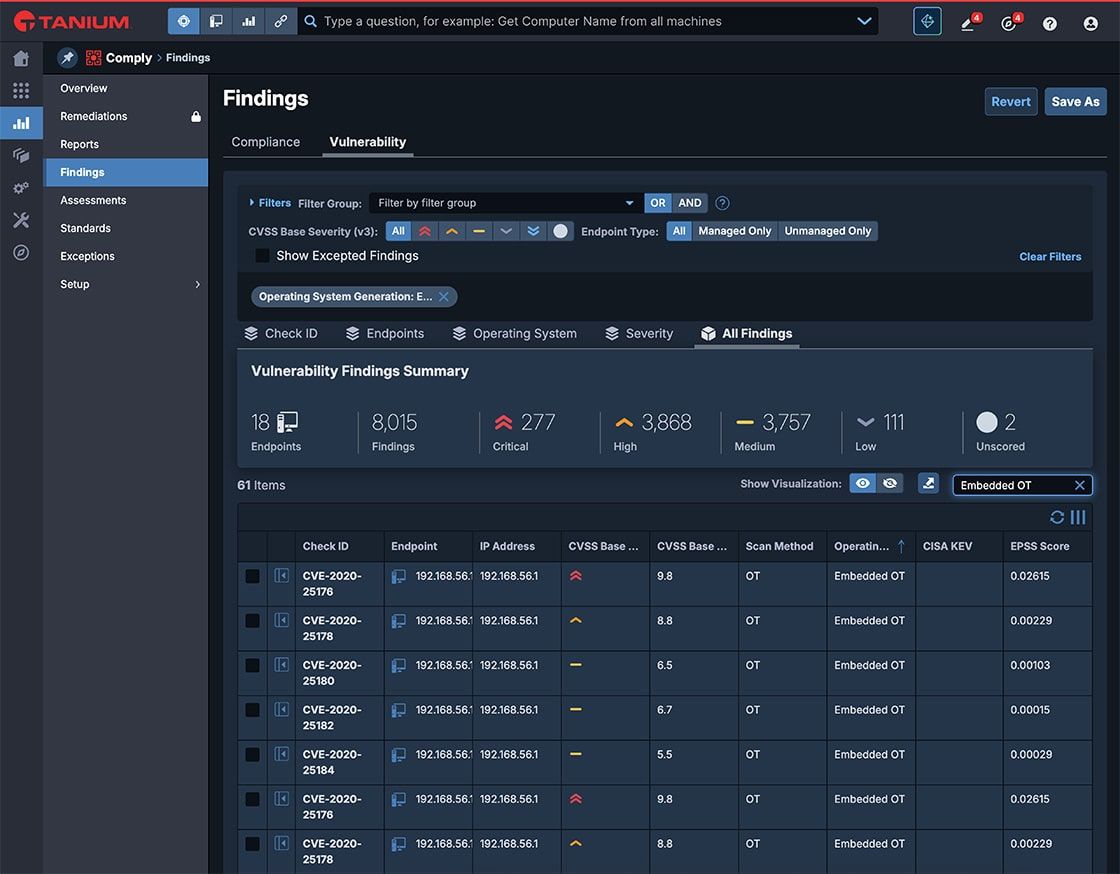
Beschleunigte Risikominderung und Reaktion auf Vorfälle
- Schnelle Schwachstellenerkennung: Kontinuierliche Identifizierung und Priorisierung von Schwachstellen in OT-Assets mithilfe von Echtzeit-Einblicken.
- Schnellere Behebung: Statten Sie Teams mit verwertbaren Daten aus, um Ausfallzeiten und Sicherheitsrisiken durch fundierte Reaktionsmaßnahmen zu reduzieren.
- Minimierte Angriffsfläche: Konsolidieren Sie die Transparenz über IT- und OT-Netzwerke hinweg, um laterale Bewegungen zu verhindern und die betriebliche Resilienz zu stärken.
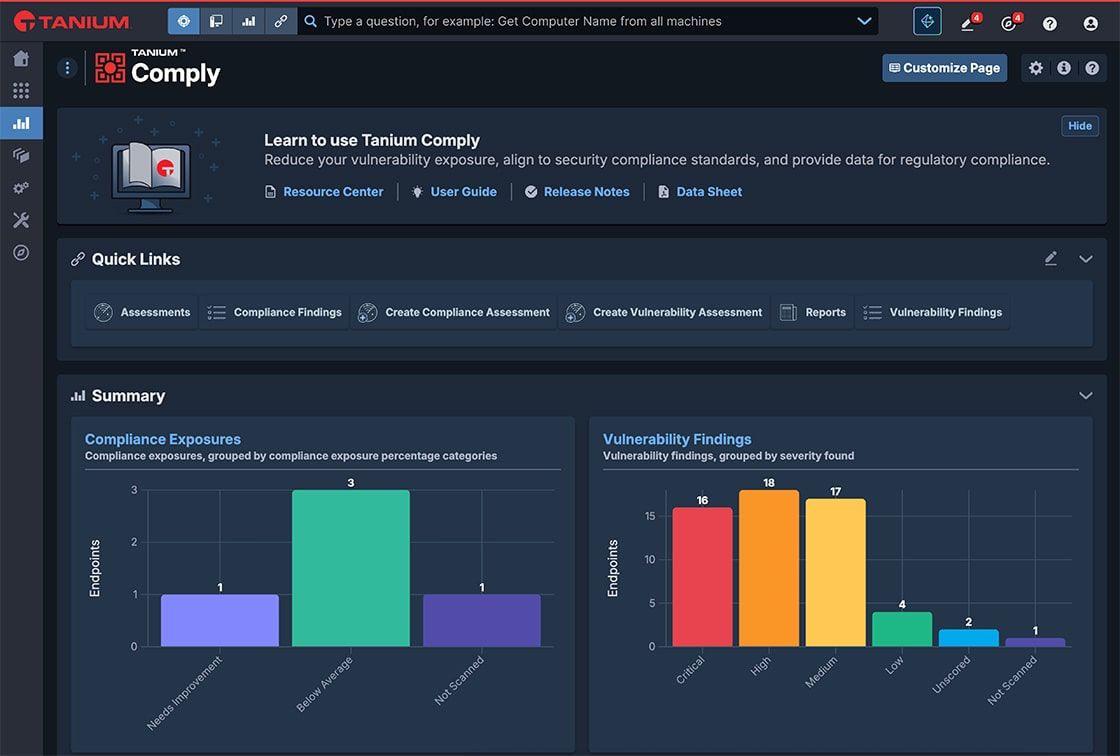
Optimierte Compliance und betriebliche Effizienz
- Prüfungsbereite Berichterstattung: Kontinuierliche Bewertung der Compliance-Lage anhand von Frameworks wie IEC 62443 und NIST SP 800-82.
- Workflow-Integration: OT-Asset-Daten nahtlos in Plattformen wie ServiceNow integrieren, um einheitliche Transparenz, optimierte Reaktionsfähigkeit und vereinfachtes Compliance-Reporting zu ermöglichen.
- Optimierte Ressourcenzuweisung: Angereicherten Asset-Kontext nutzen, um die Lebenszyklusplanung zu verbessern, Mehrausgaben zu reduzieren sowie Sicherheit, Compliance und Betrieb aufeinander abzustimmen.

