Tanium Jump Gate
Zero-Trust-Prinzipien mit Just-in-Time- und Just-Enough-Access durchsetzen. Erhalten Sie sicheren, privilegierten Zugriff mit kontinuierlicher Überwachung auf Ihre sensiblen Ressourcen.
Dauerhafter Zugriff: Risiko von Richtlinienverstößen
Die Verwaltung privilegierter Zugriffe ist ein Balanceakt. Dauerhafter Zugriff erhöht das Risiko von Missbrauch und Compliance-Verstößen; restriktive Kontrollen verlangsamen Teams. Jump Gate setzt Just-in-Time- und Just-Enough-Access mit kontinuierlicher Überwachung durch und bietet IT-Teams einen sicheren, kontrollierten Zugriff, der schnell, nachvollziehbar und reibungslos ist.
Dauerhafter Zugriffsrisiken
Die Abhängigkeit von dauerhaften Berechtigungen und einer breiten Netzwerkverfügbarkeit vergrößert die Angriffsfläche. Just-in-Time- und Just-Enough-Access minimieren den Missbrauch von Anmeldedaten und laterale Bewegungen.
Lücken bei Transparenz und Compliance
Eingeschränkte Überwachung erschwert die Erkennung von Richtlinienverstößen und die Einhaltung gesetzlicher Vorschriften. Überwachung auf Sitzungsebene und detaillierte Prüfprotokolle schließen Transparenzlücken und unterstützen die Governance.
Betriebliche Ineffizienzen
Übermäßig weitreichende Zugriffsrechte erhöhen das Risiko, während restriktive Kontrollen die Benutzer behindern und die Produktivität verlangsamen. Automatisieren Sie Zugriffs-Workflows und steuern Sie die Durchsetzung von Richtlinien, um Agilität und Sicherheit in Einklang zu bringen.
Tanium Jump Gate:
Sicherer, bedarfsgerechter Zugriff
Bewältigen Sie die Herausforderung, den Zugriff auf sensible Systeme und Daten sicher und effizient zu verwalten, indem Sie bei Bedarf On-Demand-Zugriff, Sitzungsüberwachung und richtliniengesteuerte Kontrolle für eine breite Palette von Endpunkten bereitstellen, einschließlich von Tanium verwalteter IT-Geräte, die in OT-Subnetzen eingesetzt werden.
Angriffsfläche reduzieren
Gewähren Sie Berechtigungen nur bei Bedarf und nur für die minimal erforderlichen Ressourcen, um das Risiko einer unangemessenen oder unbefugten Nutzung zu verringern und Zero-Trust-Prinzipien zu unterstützen.
Verantwortlichkeit und Aufsicht verbessern
Stellen Sie die Verantwortlichkeit für privilegierte Aktivitäten durch Sitzungsaufzeichnung, detaillierte Prüfprotokolle und adaptive Authentifizierung sicher, um Compliance- und Governance-Anforderungen zu erfüllen.
Auf verschiedene Endpunkte zugreifen
Erhalten Sie On-Demand-Zugriff auf eine breite Palette von Endpunkten, einschließlich von Tanium verwalteter IT-Geräte, die in OT-Subnetzen eingesetzt werden, über die vorhandene Tanium-Infrastruktur.
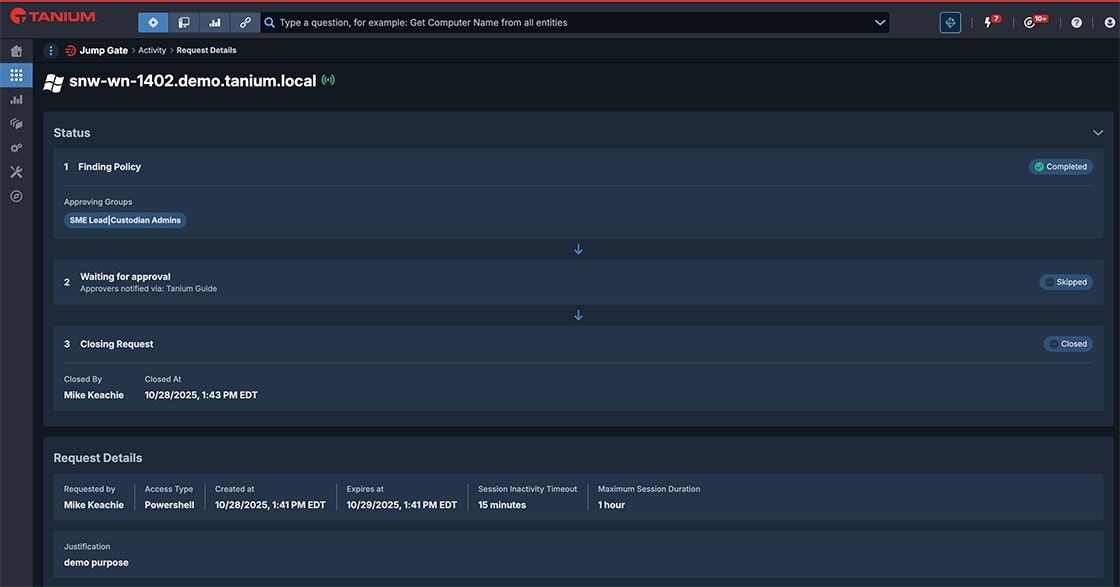
Zero-Trust-Prinzipien mit kontinuierlicher Überwachung durchsetzen
- Implementieren Sie Zero-Trust-Prinzipien mit kontinuierlicher Echtzeitüberwachung des Benutzerzugriffs.
- Schränken Sie laterale Bewegungen ein und überwachen Sie die Sitzungsaktivität von Anfang bis Ende.
- Stellen Sie sicher, dass Just-in-Time- und Just-Enough-Zugriff sicher gewährt und angemessen genutzt wird.
- Verfolgen Sie das Benutzerverhalten während jeder Sitzung, um Richtlinienverstöße zu erkennen und auf unerwartete Aktionen zu reagieren.
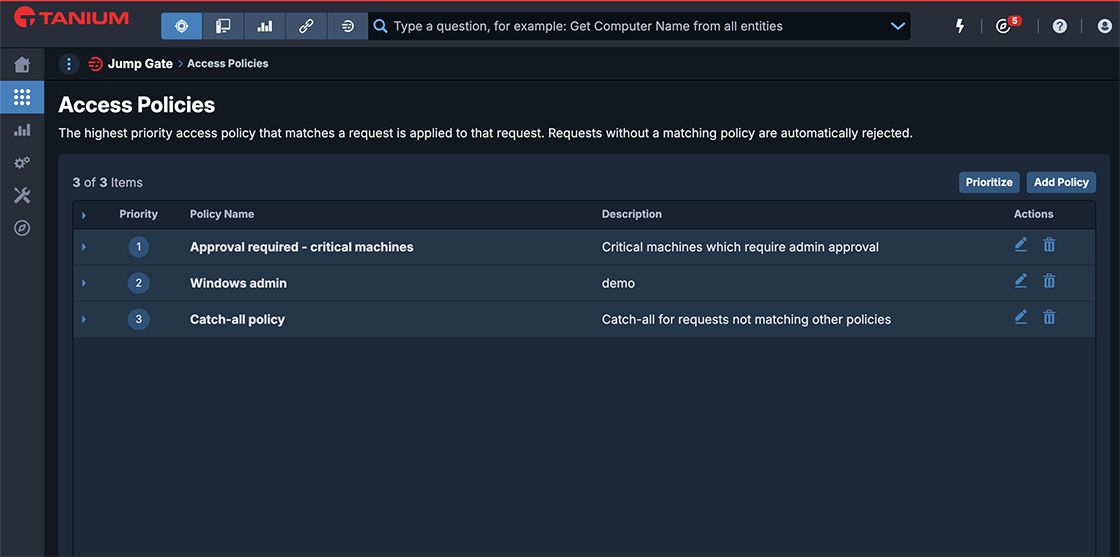
Zentral gesteuerter Zugriff auf Abruf
- Steuern Sie die Richtliniendurchsetzung und verwalten Sie Zugriffsgenehmigungen sowie das Sitzungsverhalten von einem einzigen Kontrollpunkt aus.
- Bedarfsgerechter Just-in-Time-Zugriff eliminiert dauerhafte Berechtigungen, um das Risiko von Missbrauch oder Kompromittierung von Anmeldedaten zu reduzieren.
- Just-Enough-Zugriffskontrolle schränkt unbefugte laterale Bewegungen ein.

Umfassendes Auditing und Monitoring
- Erstellen Sie detaillierte Audit-Protokolle für alle Zugriffsaktivitäten.
- Erhalten Sie Echtzeittransparenz über alle Benutzeraktivitäten, einschließlich Sitzungsaufzeichnungen.
- Erfassen Sie den Befehlszeilenverlauf und verfolgen Sie alle während jeder Sitzung aufgerufenen Daten.
- Ermöglichen Sie effiziente forensische Untersuchungen und unterstützen Sie die Einhaltung von Compliance-Anforderungen.
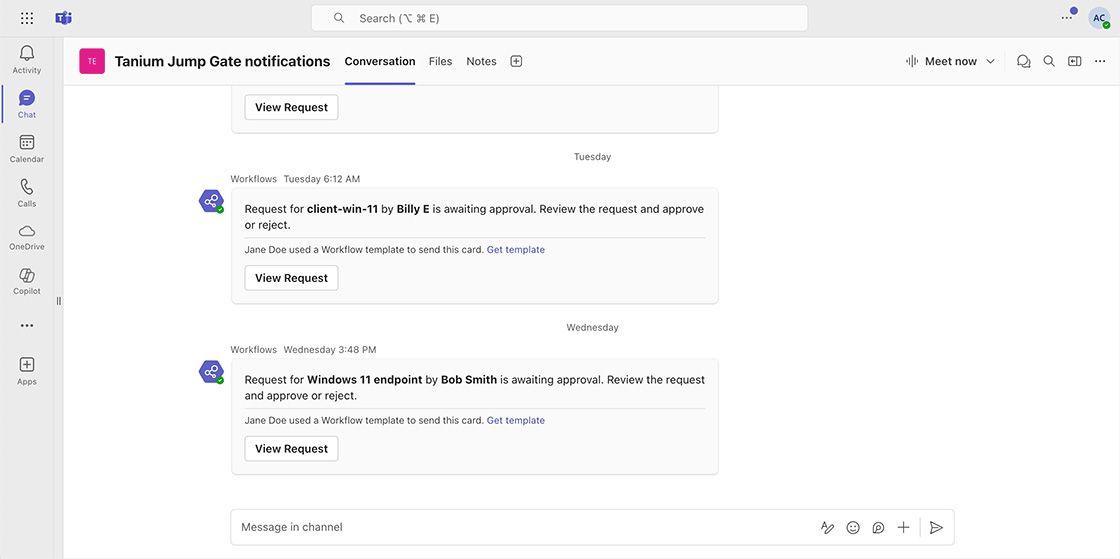
Richtliniengesteuerter Zugriff
- Definieren und implementieren Sie Genehmigungsworkflows basierend auf der Identität des Antragstellers, Zielkriterien wie Computergruppen und Endpunktabfragen sowie der Genehmigungslogik.
- Setzen Sie Richtlinien in Echtzeit gemäß dem Sitzungskontext durch.
- Integrieren Sie Benachrichtigungen über Slack und Microsoft Teams, um die betriebliche Reaktionsfähigkeit zu verbessern.

