Tanium Cloud-Workloads
Reduzieren Sie das Gesamtrisiko, das mit der Bereitstellung und Verwaltung von containerisierten Anwendungen verbunden ist.
Bereitstellung und Schutz von containerisierten Anwendungen
Tanium Cloud-Workloads bietet Visibilität und Schutz für containerisierte Umgebungen, einschließlich Sichtbarkeit der Abbildungs-Registry und Schwachstellen-Scans, Laufzeit-Container-Analyse mit Identifizierung bösartiger Container und Durchsetzung von Kubernetes-Laufzeitrichtlinien.
Erhöhte Sicherheit
Verwalten Sie proaktiv Schwachstellen und erkennen Sie Rogue-Container.
Reduziertes Risiko
Detaillierte Transparenz und Schwachstellen-Scans – Identifizierung von Bedrohungen, bevor sie sich auf das Unternehmen auswirken.
Betriebsresilienz
Verbessert die Sicherheit und Stabilität der IT-Infrastruktur.
Erhöhte DevOps-Effizienz
Integriert Sicherheit in den Bereitstellungsprozess und reduziert so Verzögerungen und Fehler.
Garantierte Compliance
Setzen Sie die Laufzeitrichtlinien für Kubernetes-Cluster durch und sorgen Sie für die Einhaltung von Branchenvorschriften und -standards.
Umfassende Visibilität der Cloud-Workloads
Die vollständige Visibilität der Container-Umgebung ermöglicht eine kontinuierliche Überwachung der Sicherheits- und Risikosituation und damit fundierte Entscheidungen über Maßnahmen zur Behebung.
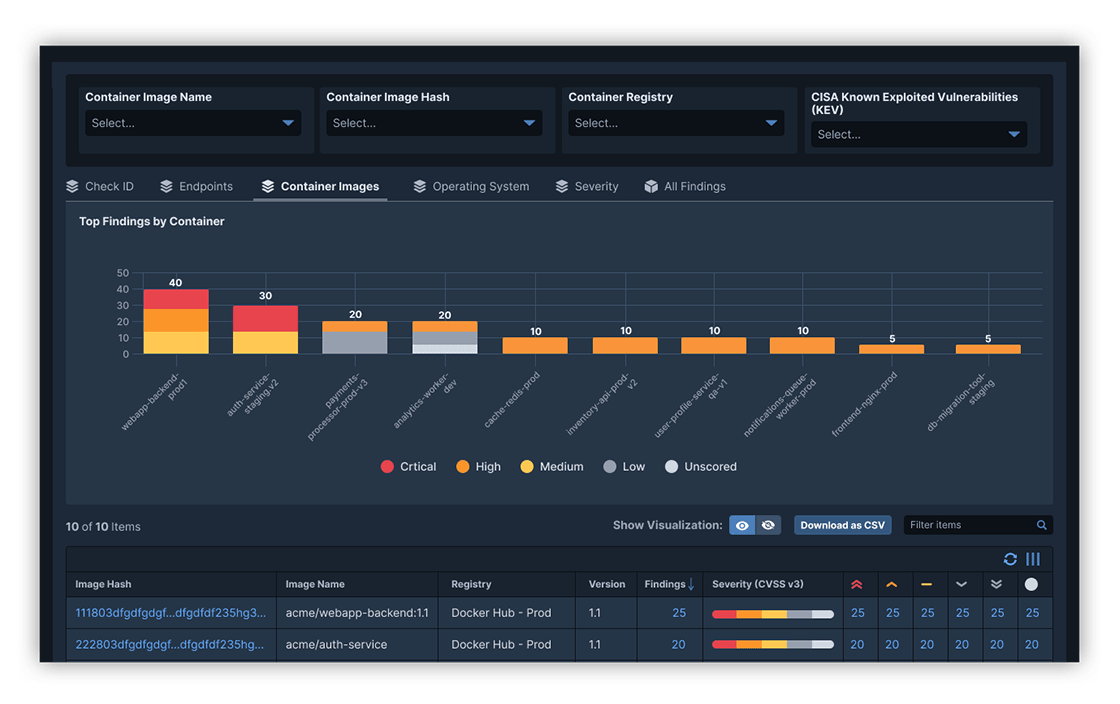
Schwachstellen in Container-Images
Detaillierte Schwachstellen-Scans der Image-Registry ermöglichen es Sicherheits- und DevOps-Teams, potenzielle Container-Exploits zu erkennen und auszuräumen.
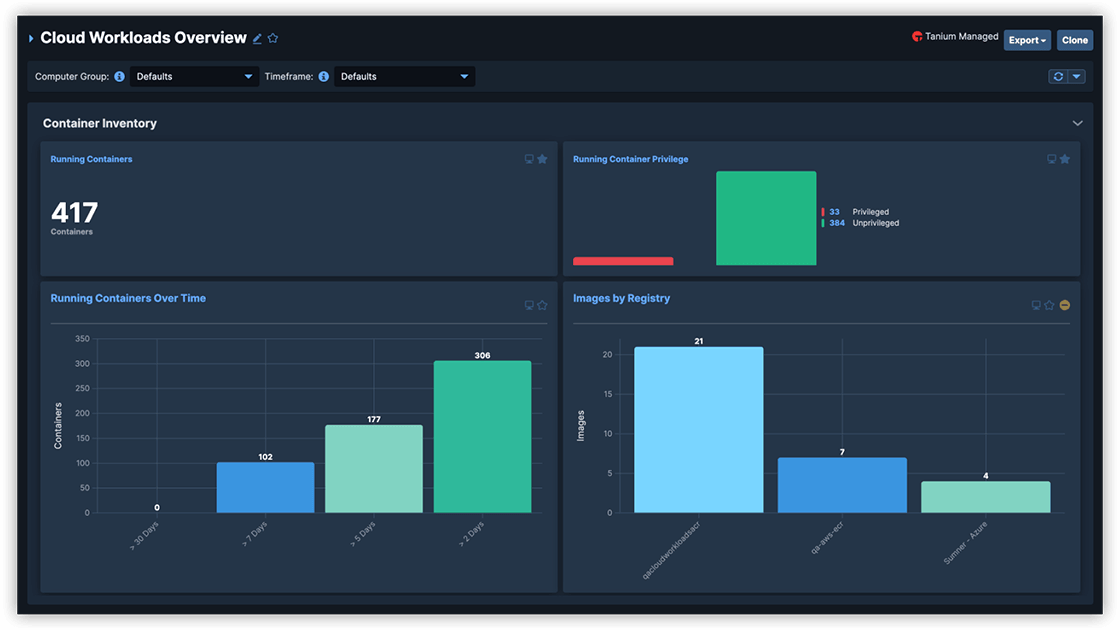
Visibilität von Images und Laufzeitcontainern
Die Container- und Image-Inventarisierung bietet Visibilität und Analyse in allen Clustern und ermöglicht die Lokalisierung potenziell bösartiger Rogue-Container.
Durchsetzung der Laufzeitrichtlinien
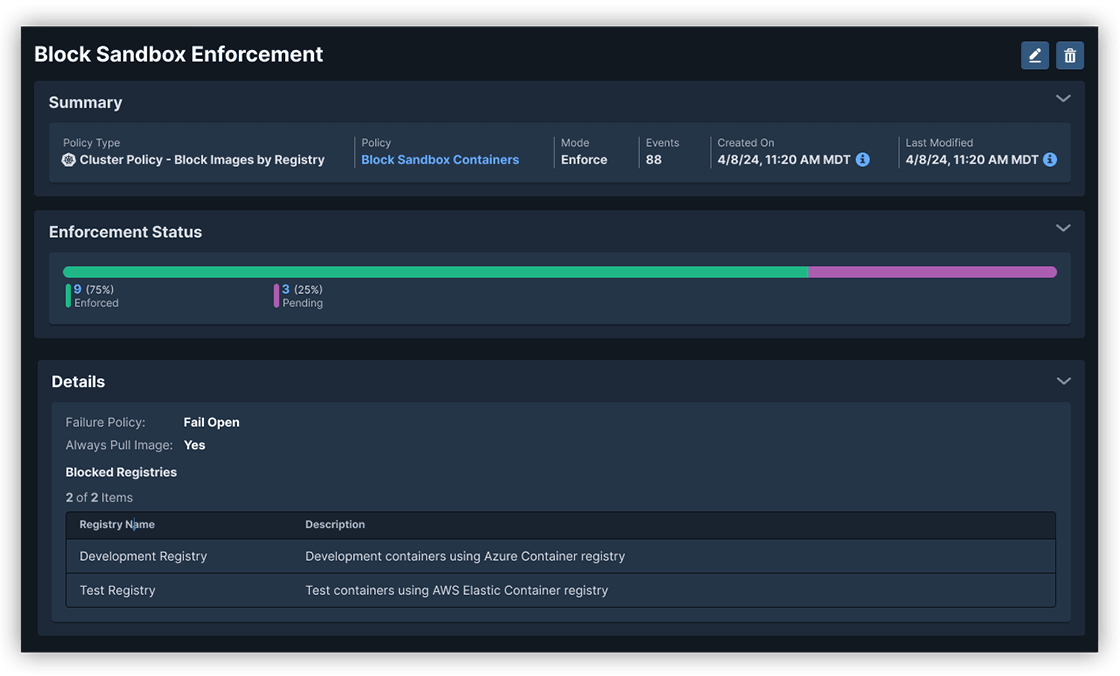
Die Überwachung und Durchsetzung von Kubernetes-Laufzeitrichtlinien in Echtzeit gewährleistet die Einhaltung von Sicherheitsstandards und senkt die Betriebsrisiken.
Die mit Containern verbundenen Risiken sind real
Die Sicherheit von Containern ist von entscheidender Bedeutung für die Minimierung Ihrer Angriffsfläche, die Verringerung von Risiken und die Eindämmung von Datenschutzverletzungen, Serviceunterbrechungen und Systemangriffen.
Verzögerte Bereitstellung aufgrund von Kubernetes-Sicherheitsbedenken
Umsatzverluste aufgrund eines Container- oder Kubernetes-Sicherheitsvorfalls
Geben Sie Sicherheit als Hauptanliegen bei Containerstrategien an
der Container weisen kritische oder hochgradig gefährliche Schwachstellen auf

